Základy AI
Co je agentní AI? Jak systémy plánují, používají nástroje a dokončují úkoly
Agentní AI systémy dělají víc než jen generovat odpověď: sledují cíle pomocí smyčky plánování, používání nástrojů, pozorování a adaptace. Zde je popis, jak tato smyčka funguje, kde agenti přinášejí hodnotu a co je udržuje pod kontrolou.

 Přidejte Unite.AI mezi své preferované zdroje na Google
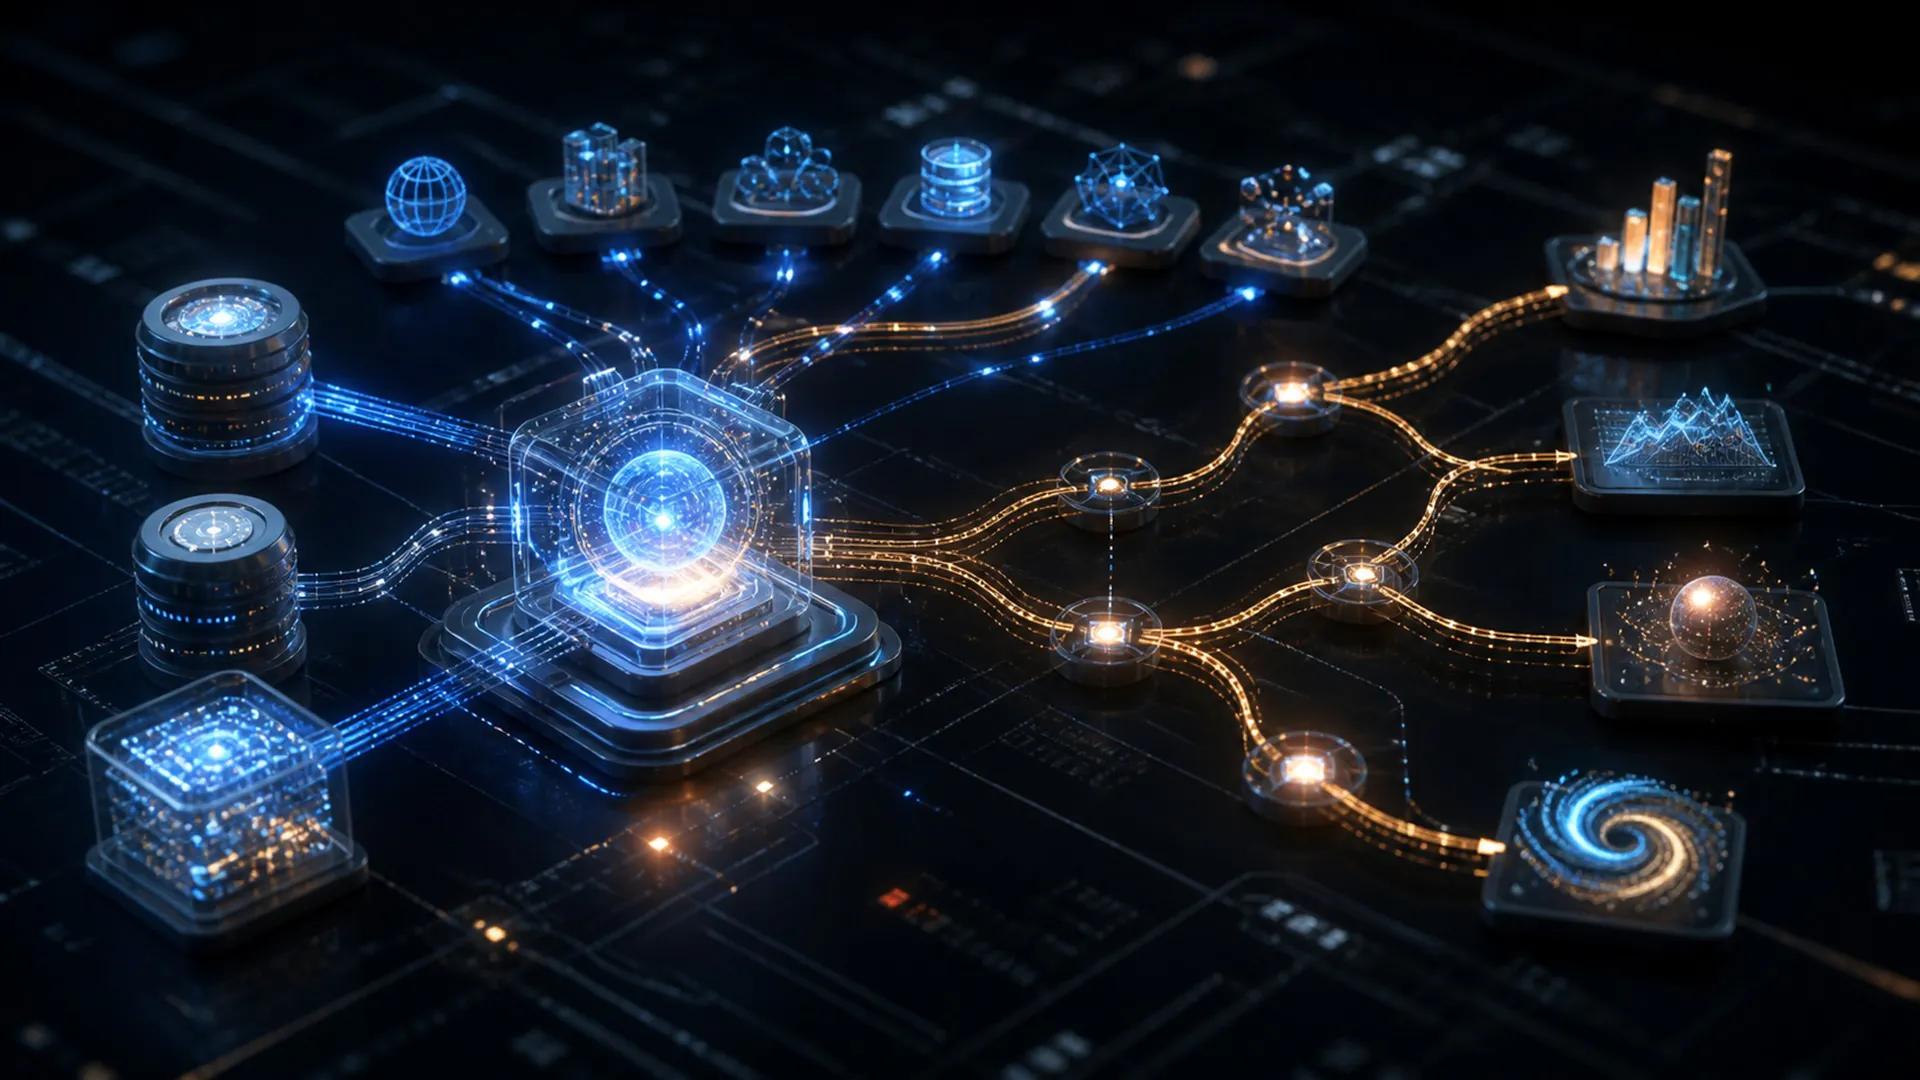
Agentní AI je umělá inteligence, která dokáže sledovat cíl tím, že rozhoduje, co dál udělat, používá nástroje, pozoruje výsledek a upravuje svůj přístup. Místo toho, aby vytvořila jedinou odpověď a skončila, agent funguje v řídicím cyklu, dokud úkol nedokončí, nedosáhne limitu nebo práci nepředá člověku.
Tento rozdíl je důležitý, protože nejvýznamnější systémy AI už nepřesahují konverzaci. Dokážou prohledávat různé zdroje, dotazovat databáze, spouštět kód, ovládat software, aktualizovat podnikové systémy a koordinovat další agenty. Větší autonomie může odemknout užitečnější práci, ale zároveň zvyšuje důležitost spolehlivosti, oprávnění, monitorování a lidské kontroly.
Co činí AI systém agentním?
Neexistuje jediný práh, který by proměnil model na agenta. Agentura existuje na spektru. Na jednom konci model odpovídá na výzvu. Na druhém konci systém přijme široký cíl, rozdělí jej na kroky, vybere nástroje, reaguje na nové informace a pokračuje po delší dobu.
Autonomie je také vícerozměrná. Jeden agent může volit vlastní výzkumné dotazy, ale nemůže nic publikovat; jiný může následovat pevně daný plán, ale má oprávnění měnit produkční systém. Hodnocení „jak agentní“ je tedy nutné posuzovat zvlášť podle svobody plánování, přístupu k nástrojům, délky provozu, reverzibility a důsledků chyby.
Užitečný test je zeptat se, kdo určuje cestu. V konvenčním pracovním postupu vývojář předem definuje sekvenci: krok A, pak B, pak C. V agentním systému má model určitou volnost, aby rozhodl, které kroky jsou potřeba a v jakém pořadí. Průvodce Anthropic k budování efektivních agentů rozlišuje mezi workflow s předdefinovanými kódovými cestami a agenty, kteří dynamicky řídí svůj vlastní proces a používání nástrojů.
Většina produkčních agentů kombinuje pět prvků:
- Model: úvaha a jazykový engine, který interpretuje cíl a vybírá akce.
- Instrukce: pravidla systému, popis úkolu, zásady a definice úspěchu.
- Nástroje: funkce, které umožňují agentovi vyhledávat, počítat, načítat data, zapisovat soubory, volat API nebo ovládat rozhraní.
- Stav nebo paměť: informace přenášené z kroku na krok, někdy i mezi relacemi.
- Řídící smyčka: runtime, který vrací výsledky modelu a rozhoduje, zda pokračovat, opakovat, požádat o pomoc nebo zastavit.
Agentní smyčka: Plán, akce, pozorování a úprava
I když se implementace liší, agent typicky následuje opakující se čtyřstupňový vzor.
| Definice | Systém, který interpretuje cíl, vybírá akce, používá nástroje a přizpůsobuje se výsledkům. |
|---|---|
| Tok informací | Cíl → plán → akce → pozorování → upravená akce nebo zastavení. |
| Důkazy | Stopa ukazuje, proč byla každá akce vybrána a zda posunula cíl. |
| Selhání | Agent pokračuje v jednání po vyčerpání důkazů, autority nebo rozpočtu. |
1. Interpretovat cíl
Agent identifikuje požadovaný výsledek, relevantní omezení a chybějící informace. Silná definice úkolu zahrnuje nejen to, co udělat, ale i to, co se považuje za dokončené. „Prozkoumat tuto společnost“ je nejasné; „vytvořit citovanou srovnávací analýzu jejích posledních tří výročních zpráv a označit podstatné změny“ představuje testovatelný cíl.
2. Vybrat akci
Model může odpovědět přímo, vytvořit plán, zavolat nástroj, delegovat podúkol nebo požádat o upřesnění. Akce je obvykle vyjádřena ve strukturovaném formátu, aby software mohl před vykonáním ověřit její platnost. Zde design agenta převádí pravděpodobnostní výstup modelu na řízenou systémovou operaci.
3. Pozorovat výsledek
Runtime vrací výstup nástroje, chybu, změněné rozhraní nebo jinou zpětnou vazbu z prostředí. Agent přidá tuto observaci do svého pracovního kontextu. Pokud vyhledávání vrátí slabé důkazy nebo API odmítne argument, další rozhodnutí by mělo odrážet tento nový stav.
4. Upravit nebo zastavit
Agent vyhodnotí postup a zvolí další akci. Může upravit svůj plán, vyzkoušet jiný nástroj, ověřit výsledek nebo usoudit, že cíl je splněn. OpenAI popisuje tento typ interakce jako smyčku mezi modelem, jeho nástroji a prostředím ve své diskusi o přechodu od modelu k agentovi.
Tento vzor souvisí s přístupem ReAct, který prokládá úvahy a akce tak, aby externí observace mohly aktualizovat následné úvahy. Původní článek ReAct pomohl etablovat tento design jako alternativu ke generování kompletního plánu bez zpětné vazby z prostředí.
Agentní AI vs. Generativní AI
Generativní AI popisuje systémy, které vytvářejí nový obsah, jako je text, obrázky, audio, video nebo kód. Agentní AI popisuje, jak systém sleduje cíl. Kategorie se překrývají, ale nejsou zaměnitelné.
Generativní model může sepsat e‑mail, aniž by byl agentem. Agent může použít generativní model k sepsání e‑mailu, vyhledat správného příjemce, zkontrolovat politiku, vytvořit přílohu a umístit zprávu do fronty ke kontrole. Model poskytuje inteligenci; okolní agentní systém dodává nástroje, stav, orchestraci a kontrolu.
Kde jsou agentní systémy užitečné
Agenti jsou nejcennější, když cesta k cíli nemůže být plně specifikována předem, ale postup lze stále pozorovat a kontrolovat. Běžné příklady zahrnují:
- Výzkum: prohledávání více zdrojů, řešení mezer, porovnávání důkazů a sestavování citované zprávy.
- Softwarové inženýrství: navigace v repozitáři, úprava kódu, spouštění testů, interpretace selhání a iterace.
- Operace zákaznické podpory: shromažďování kontextu účtu, aplikace politiky, návrh řešení a eskalace výjimek.
- Analýza dat: výběr datových sad, psaní dotazů, kontrola anomálií, tvorba vizualizací a vysvětlení zjištění.
- IT operace: vyšetřování upozornění, sběr diagnostiky, doporučování nápravy a provádění schválených runbooků.
- Administrativní práce: koordinace kalendářů, dokumentů, formulářů, schválení a aktualizací napříč systémy.
Fixní workflow je často lepší, když je proces stabilní a každý krok je znám. Přidání agenta tam, kde stačí běžná automatizace, může zvýšit náklady a variabilitu bez skutečné přidané hodnoty.
Kdy použít agenta místo automatizace?
Nejvhodnější architektura závisí na dvou otázkách: jak předvídatelná je cesta a jak nákladná je špatná akce? Systém se nestane pokročilejším jen proto, že modelu poskytne větší svobodu. V mnoha kritických situacích nejrobustnější design kombinuje deterministický software s úzkou agentní komponentou.
Užitečným kompromisem je omezená agentura. Agent může rozhodovat, jak sbírat informace, který schválený nástroj zavolat nebo jak upravit návrh, zatímco deterministický kód vynucuje schémata, přístupová pravidla, rozpočty a finální schválení. To zachovává přizpůsobivost, aniž by pravděpodobnostní model musel dohlížet na vlastní autoritu.
Proč je agentní AI obtížná
Agent může učinit lokálně rozumné rozhodnutí, které vede celý úkol špatným směrem. Malé chyby se mohou sčítat během dlouhé trajektorie, zatímco přesvědčivá finální odpověď může skrývat nesprávný nebo nebezpečný proces.
Tento kumulativní efekt je jedním z důvodů, proč se hodnocení agentů liší od běžného hodnocení odpovědí. Selhání úkolu může vzniknout v plánování modelu, zavádějícím výsledku nástroje, nesprávné aktualizaci stavu, předčasném rozhodnutí o zastavení nebo nebezpečné hranici oprávnění. Naopak správná finální odpověď může být produktem křehké cesty, která by při dalším běhu selhala. Týmy proto potřebují jak metriky výsledku, tak důkazy na úrovni trajektorie.
Hlavní výzvy zahrnují:
- Spolehlivost: stejný úkol může při opakovaných pokusech vést k různým cestám a výsledkům.
- Uzemnění: model může špatně pochopit výstup nástroje, stav rozhraní nebo skutečný záměr uživatele.
- Oprávnění: užitečný agent může potřebovat významný přístup, ale široký přístup rozšiřuje důsledky chyby.
- Vkládání promptu: nedůvěryhodný obsah může obsahovat instrukce, které mají agenta přesměrovat nebo odhalit data.
- Náklady a latence: každý další volání modelu, volání nástroje, ověřovací krok nebo subagent přidává zdroje a čas.
- Hodnocení: posuzování jen finálního výsledku může přehlédnout křehké uvažování, porušení politik nebo pouhý štěstí.
Jak udržet AI agenta pod kontrolou
Bezpečná autonomie je navržena, nikoli předpokládána. Agent by měl dostat jen minimální nástroje a data potřebná k úkolu. Vysoce dopadové akce – jako odeslání zprávy, převod peněz, smazání dat nebo změna produkčních systémů – by měly vyžadovat explicitní schválení nebo úzce omezenou politiku.
Silné systémy také oddělují plánování od provádění. Argumenty nástrojů lze validovat proti schématům; akce mohou běžet v sandboxech; citlivé operace mohou být na seznamu povolených; a výstupy lze kontrolovat, než se stanou vstupy do dalšího systému. Rozpočty času, tokenů a akcí zabraňují zmatenému agentovi v nekonečném smyčkování.
Observabilita je stejně důležitá. Týmy potřebují záznam instrukcí, volání nástrojů, mezilehlých observací, schválení, chyb a finálního výsledku. Tato trajektorie umožňuje ladění a hodnocení. Práce Anthropic na spolehlivých agentech v praxi zdůrazňuje jasné hranice autority a smysluplnou lidskou kontrolu jako základní požadavky designu.
Reverzibilita by měla tyto kontroly formovat. Čtení veřejné webové stránky je snadno zvratné, protože nic nemění; vydání refundace, zaslání e‑mailu zákazníkovi nebo smazání cloudového zdroje nejsou. Zralý agentní systém klasifikuje akce podle dopadu, vyžaduje silnější autorizaci pro těžko reverzibilní operace a dává runtime – nikoli modelu – poslední slovo, zda je provedení povoleno.
Co agentní AI neznamená
„Agentní“ neznamená vědomé, sebeuvědomělé nebo samostatně motivované. Zdánlivá iniciativa systému pochází z modelu fungujícího v softwaru, který ho opakovaně žádá, aby vybral další krok. Jeho cíle, nástroje, oprávnění, podmínky zastavení a prostředí jsou navrženy lidmi.
Také to neznamená obecnou inteligenci. Agent může být vysoce schopný v úzkém prostředí a křehký, když se rozhraní, data nebo úkol změní. Autonomie by proto měla být kalibrována podle prokázaného výkonu, nikoli podle toho, jak plynule model zní.
Co si zapamatovat o tom, co je agentní AI
Agentní AI promění model z generátoru odpovědí na komponentu cíleného systému. Definujícím rysem není konkrétní model nebo protokol; je to uzavřená smyčka, ve které systém volí akce, používá nástroje, pozoruje, co se stalo, a přizpůsobuje se.
Nejúčinnější agenti spojují tuto flexibilitu s úzkým rozsahem, přístupem s nejmenšími oprávněními, viditelnými trajektoriemi, přísným hodnocením a lidskou kontrolou na kritických hranicích. Střední otázkou již není jen „Může model poskytnout správnou odpověď?“; je také „Může celý systém dosáhnout správného výsledku procesem, kterému můžeme důvěřovat?“