
Основи ШІ
Що таке AI-огородження? Як виробничі системи контролюють поведінку моделей
AI‑огородження — це багаторівневі технічні та процедурні контролі, які обмежують вхідні дані, дії, вихідні результати та ескалацію навколо моделі або агента. Цей посібник пояснює механізм, компроміси, оцінку та контролі, які мають значення на практиці.

 Додайте Unite.AI до бажаних джерел у Google
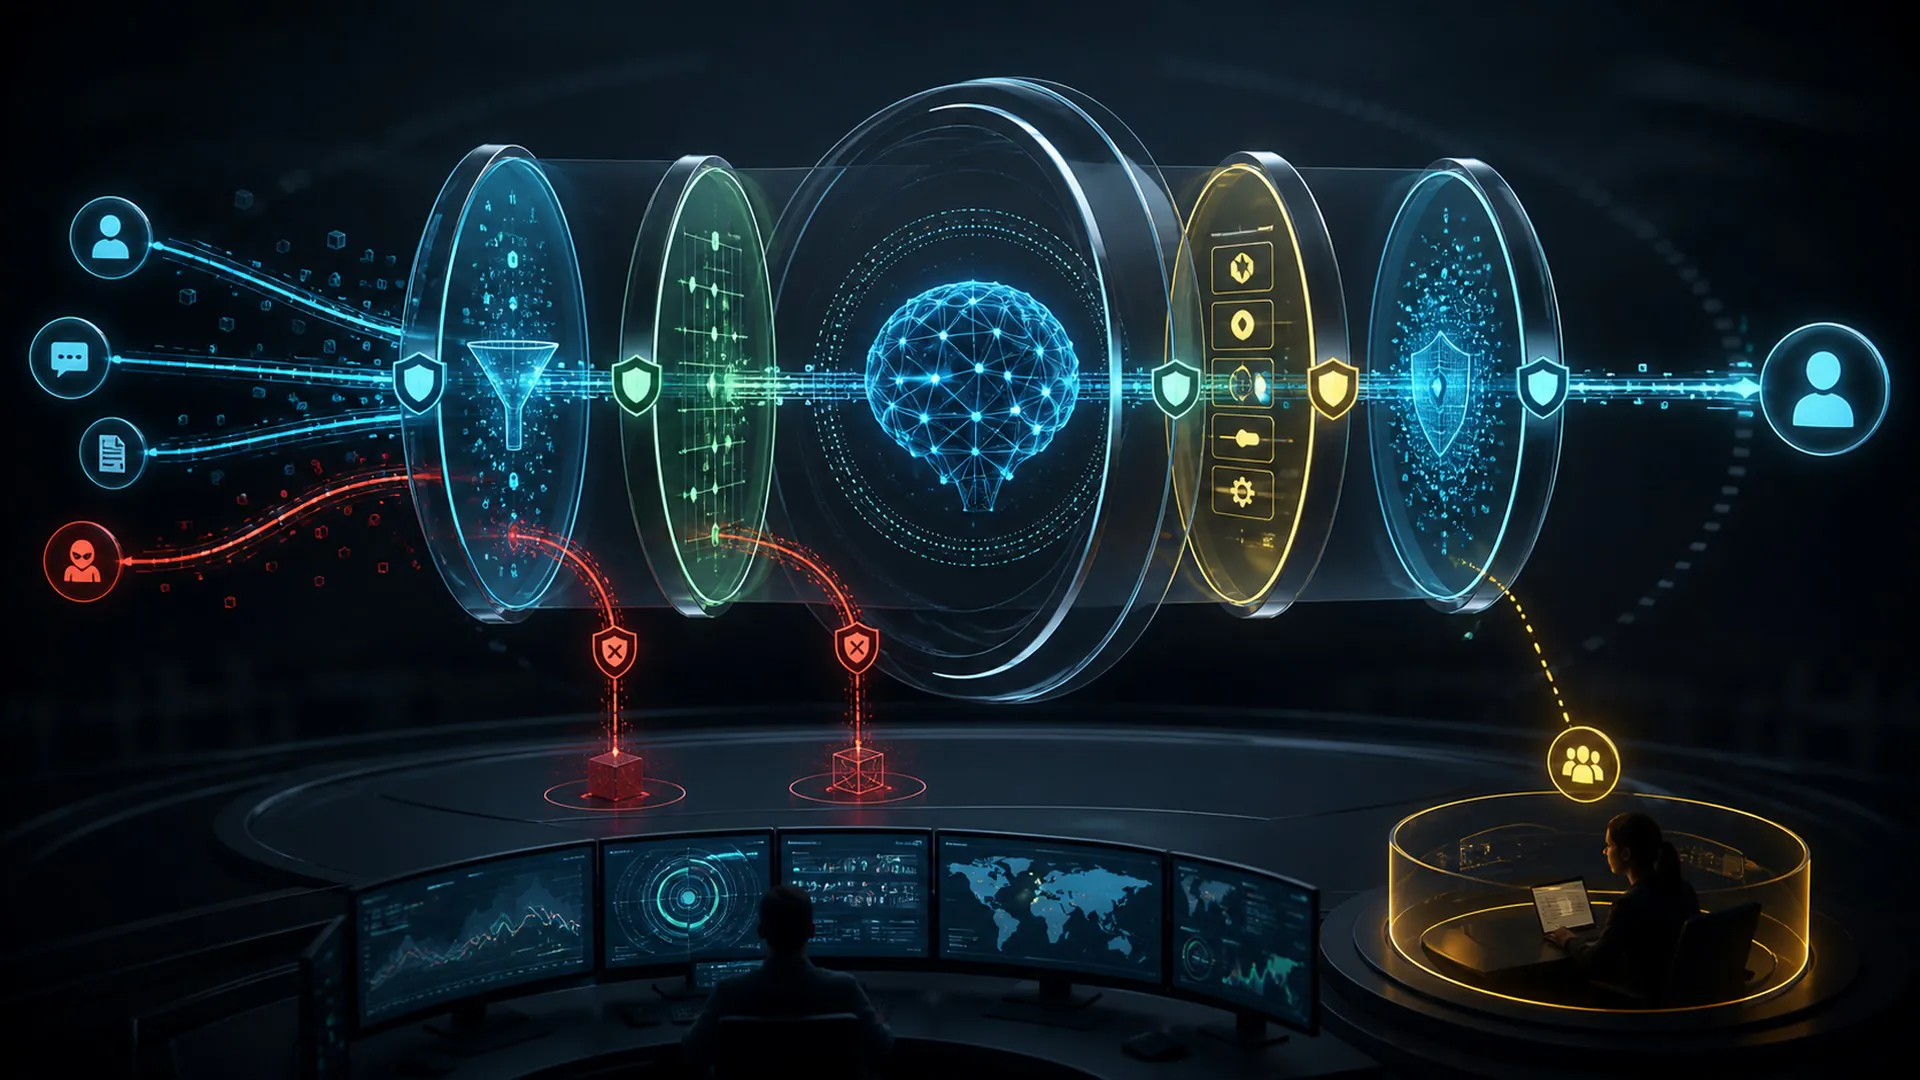
AI-огородження — це багаторівневі технічні та процедурні засоби, які обмежують вхідні дані, дії, вихідні результати та ескалацію навколо моделі чи агента.
AI-огородження потребує точного пояснення, оскільки його назва вказує на конкретний потік інформації, вибір навчання, механізм виконання або межу управління. Сприймати його як синонім «просунутої ШІ» робить твердження неможливими для перевірки. Цей посібник розглядає концепцію від вхідних даних і припущень до спостережуваного результату, а потім тестує скорочення, яке найчастіше плутають з ним.
AI-огородження: визначення, межа та мета
AI-огородження — це багаторівневі технічні та процедурні засоби, які обмежують вхідні дані, дії, вихідні результати та ескалацію навколо моделі чи агента. У визначенні містяться три практичні зобов’язання: існує ідентифікований вхід, трансформація або рішення, характерне для AI-огороджень, та результат, який можна оцінити згідно з заявленою метою. Якщо будь‑який із цих елементів відсутній, мітка може описувати прагнення, а не впроваджений механізм.
Достовірна ШІ потребує доказів протягом усього життєвого циклу. Засіб контролю має сенс лише тоді, коли його власник, область застосування, тригер, очікувана поведінка та метод верифікації чітко визначені. Для AI-огороджень такий системний підхід важливий, оскільки продуктивність може залежати від навколишніх даних, інтерфейсів, обладнання, дозволів та людей, навіть якщо базова модель залишилася незмінною. Тому корисне пояснення розділяє вивчену модельну поведінку та продукт, який вирішує, коли, де і з якою владою ця поведінка використовується.
Найближче оманливе скорочення — це один системний запит, який має забезпечити дотримання усіх меж. Він може мати спільну видиму функцію з AI-огородженнями, проте змінює причинно‑наслідкову історію: інші докази підтвердять успіх, інші ресурси визначатимуть витрати, а інші засоби контролю запобігатимуть шкоді. Тому межа є операційною, а не термінологічною.
П’ятиетапна операційна карта AI-огороджень
Діаграма — це компактна причинно‑наслідкова карта AI-огороджень, а не твердження, що кожна реалізація використовує п’ять програмних компонентів. Деякі системи об’єднують етапи, інші повторюють їх у циклі. Карта залишається корисною, оскільки вона змушує кожну зміну інформації чи повноважень мати власника, вхід, вихід та тест.
1. Класифікація запиту та застосовної політики: вхід та припущення в AI-огородженнях
На цьому етапі AI-огороджень система повинна класифікувати запит та застосовну політику. Важливе питання полягає не лише в тому, чи відбувається ця операція, а й яку інформацію вона споживає, який стан змінює та які докази підтверджують, що зміна була дійсною. Оглядач повинен мати можливість відрізнити цю операцію від одного системного запиту, який має забезпечити дотримання усіх меж, і відтворити її результат за тих самих умов.
Передача на цей етап AI-огороджень починається з заявленої мети і має завершитися результатом, який може підтримати обмеження контексту, інструментів та доступу до даних. Фіксуйте невизначеність, відхилені альтернативи, використання ресурсів та будь‑який людський або програмний контроль, застосований на межі. Цей слід дозволяє командам виявити, чи можуть огородження блокувати законну роботу, бути обійдені або створювати хибне відчуття безпеки, перш ніж та сама вразливість вплине на значущий результат.
2. Обмеження контексту, інструментів та доступу до даних: представлення або рішення в AI-огородженнях
На цьому етапі AI-огороджень система повинна обмежити контекст, інструменти та доступ до даних. Важливе питання полягає не лише в тому, чи відбувається ця операція, а й яку інформацію вона споживає, який стан змінює та які докази підтверджують, що зміна була дійсною. Оглядач повинен мати можливість відрізнити цю операцію від одного системного запиту, який має забезпечити дотримання усіх меж, і відтворити її результат за тих самих умов.
Передача на цей етап AI-огороджень починається з класифікації запиту та застосовної політики і має завершитися результатом, який може підтримати перевірку запропонованих дій перед виконанням. Фіксуйте невизначеність, відхилені альтернативи, використання ресурсів та будь‑який людський або програмний контроль, застосований на межі. Цей слід дозволяє командам виявити, чи можуть огородження блокувати законну роботу, бути обійдені або створювати хибне відчуття безпеки, перш ніж та сама вразливість вплине на значущий результат.
3. Перевірка запропонованих дій перед виконанням: характерна трансформація в AI‑огорожах
На цьому етапі AI‑огорожі система повинна перевіряти запропоновані дії перед їх виконанням. Корисне питання полягає не лише в тому, чи відбулася операція, а й у тому, яку інформацію вона споживає, який стан змінює і які докази підтверджують, що зміна була дійсною. Оглядач має мати можливість розрізнити операцію від одного системного запиту, який очікується для забезпечення кожної межі, і відтворити його результат за тих самих умов.
Передача у цей етап AI‑огорожей починається з обмеження контексту, інструментів і доступу до даних і має завершитися результатом, який може підтримувати перевірку вихідних даних та зміненого стану. Фіксуйте невизначеність, відхилені альтернативи, використання ресурсів і будь‑який людський або програмний контроль, застосований на межі. Цей слід дозволяє командам виявити, чи можуть огорожі блокувати законну роботу, бути обійдені або створювати хибне відчуття безпеки, перш ніж та сама вразливість призведе до значущого результату.
4. Перевірка вихідних даних та зміненого стану: межа обмежень і верифікації в AI‑огорожах
На цьому етапі AI‑огорожі система повинна перевіряти вихідні дані та змінений стан. Корисне питання полягає не лише в тому, чи відбулася операція, а й у тому, яку інформацію вона споживає, який стан змінює і які докази підтверджують, що зміна була дійсною. Оглядач має мати можливість розрізнити операцію від одного системного запиту, який очікується для забезпечення кожної межі, і відтворити його результат за тих самих умов.
Передача у цей етап AI‑огорожей починається з перевірки запропонованих дій перед виконанням і має завершитися результатом, який може підтримувати ескалацію, журналювання та вдосконалення після інцидентів. Фіксуйте невизначеність, відхилені альтернативи, використання ресурсів і будь‑який людський або програмний контроль, застосований на межі. Цей слід дозволяє командам виявити, чи можуть огорожі блокувати законну роботу, бути обійдені або створювати хибне відчуття безпеки, перш ніж та сама вразливість призведе до значущого результату.
5. Ескалація, журналювання та вдосконалення після інцидентів: вихід, зворотний зв’язок і правило зупинки в AI‑огорожах
На цьому етапі AI‑огорожі система повинна ескалувати, журналювати та вдосконалюватися після інцидентів. Корисне питання полягає не лише в тому, чи відбулася операція, а й у тому, яку інформацію вона споживає, який стан змінює і які докази підтверджують, що зміна була дійсною. Оглядач має мати можливість розрізнити операцію від одного системного запиту, який очікується для забезпечення кожної межі, і відтворити його результат за тих самих умов.
Передача у цей етап AI‑огорожей починається з перевірки вихідних даних та зміненого стану і має завершитися результатом, який може підтримувати моніторинг або остаточне рішення. Фіксуйте невизначеність, відхилені альтернативи, використання ресурсів і будь‑який людський або програмний контроль, застосований на межі. Цей слід дозволяє командам виявити, чи можуть огорожі блокувати законну роботу, бути обійдені або створювати хибне відчуття безпеки, перш ніж та сама вразливість призведе до значущого результату.
Читайте карту AI‑огорожей вперед, щоб зрозуміти виробництво, і назад, щоб діагностувати збій. Аналіз у прямому напрямку запитує, як один етап забезпечує наступний. Зворотний аналіз починається з неправильного, повільного, дорогого або небезпечного результату і простежує, яке раніше припущення його дозволило. Зворотний шлях часто виявляє, що вирішальна помилка сталася ще до того, як модель щось згенерувала.
Приклад роботи AI‑огорожей
Фінансовий помічник може підготувати інструкцію про переказ, але детерміноване правило та уповноважений оглядач повинні схвалити виконання.
Цей приклад інформативний, оскільки AI‑огорожі можна прив’язати до спостережуваних вхідних даних, проміжних станів і результату, а не оцінювати їх лише за допомогою відшліфованої демонстрації. Ретельний тест включав би створення звичайних, складних і навмисно оманливих випадків навколо сценарію, збереження базової лінії без техніки та фіксацію як середньої продуктивності, так і серйозності окремих помилок.
Змініть одне припущення в прикладі AI‑огорожей і повторіть аналіз. Приберіть обов’язковий вхід, введіть конфліктний сигнал, обмежте обчислювальні ресурси, змініть користувацьку популяцію або змусьте систему утриматися. Механізм, який успішний лише в одному ретельно підготовленому демонстраційному випадку, не доводить, що він узагальнюється на робоче середовище.
AI‑огорожі проти їх найпоширенішого скорочення
AI‑огорожі часто зводяться до одного системного запиту, який має забезпечити кожну межу. Таке скорочення усуває саме ту межу, яка визначає концепцію. Це може змусити покупців порівнювати несумісні продукти, дослідників перебільшувати, що демонструє експеримент, і операторів моніторити неправильний сигнал після розгортання.
| Об’єктив | Практична відповідь |
|---|---|
| Визначення | AI‑запобіжники — це багаторівневі технічні та процедурні контролі, які обмежують вхідні дані, дії, вихідні результати та ескалацію навколо моделі або агента. |
| Путанина | очікується один системний запит, який забезпечує виконання всіх меж. |
| Ризик | запобіжники можуть блокувати законну роботу, бути обійденими або створювати хибне відчуття безпеки. |
Порівняння має також визначити одиницю аналізу. Стаття про AI‑запобіжники може розглядати лише модель або алгоритм, тоді як розгорнутий сервіс додає пошук, маршрутизацію, кешування, політики, ідентифікацію, інтерфейси користувача та моніторинг. Два продукти можуть використовувати один і той же заголовний термін, реалізуючи різні частини цього стеку. Потрібно з’ясувати, який компонент виконує визначальну трансформацію і які інші компоненти необхідні для отриманого результату.
Чому AI‑запобіжники важливі в сучасних AI‑системах
AI‑запобіжники зараз важливі, оскільки AI‑системам надаються ширші контексти, більше модальностей, більша обчислювальна потужність у режимі виконання, ширший доступ до інструментів і глибші зв’язки з організаційними рішеннями. За таких умов те, що колись виглядало як дослідницька деталь, може визначати затримку, безпеку, доступність, екологічні витрати, якість продукту або юридичну відповідальність.
Важливим показником не є те, чи AI‑запобіжники можуть досягти одного вражаючого результату. Показником є те, чи техніка покращує результат, який має значення за репрезентативних умов, і робить це ефективніше, ніж простіший базовий підхід. Потрібно повідомляти розподіли, категорії збоїв, хвостову затримку, використання ресурсів та уражені підгрупи, а не стискати всі результати в один середній показник.
Слідкуйте як за технічними метриками, так і за впливом на людей. Фіксуйте невизначеність, зберігайте походження, забезпечуйте можливість ескалації та розробляйте відновлення до того, як система зіткнеться зі змінними реальними умовами. При застосуванні саме до AI‑запобіжників ця дисципліна робить докази переносимими: інша команда може оцінити, чи ймовірно заявлене покращення витримає іншу модель, мову, апаратну платформу, набір даних, користувацьку популяцію або рівень ризику.
Переваги, які можуть надати AI‑запобіжники
Найсильнішою причиною використання AI‑запобіжників є їхня здатність безпосередньо усувати заплановане вузьке місце. Залежно від реалізації, перевага може проявлятися у кращому контекстуальному закріпленні, більш достовірному представленні, покращеній генералізації, меншій затримці, зменшеному переміщенні пам’яті, більшій прозорості відповідальності або безпечнішій межі між пропозицією моделі та реальною дією.
Переваги слід формулювати у вигляді рішень та вимірювань. «Розумніший» не є критерієм прийнятності для AI‑запобіжників. Корисною метою може бути вказання рівня помилок у складних випадках, відновлення після конфліктних доказів, вартість на певному процентилі трафіку, час людського перегляду, калібрування або відсоток дій, що залишаються в межах визначеного ліміту повноважень.
Режим збою, який визначає AI‑запобіжники
Основне обмеження полягає в тому, що запобіжники можуть блокувати законну роботу, бути обійденими або створювати хибне відчуття безпеки. Цей збій не є лише післядумом, який слід зазначити після завершення розробки. Він має формувати збір даних, архітектуру, дозволи, оцінювання, етапи випуску та моніторинг AI‑запобіжників з самого початку.
Контроль для AI‑запобіжників корисний лише тоді, коли він діє до того, як виникне дорогий або незворотний наслідок. Визначте найраніший спостережуваний предиктор збою, встановіть поріг або правило, призначте відповідального власника та протестуйте відновлення. Залежно від випадку використання, відновлення може означати утримання від дії, перехід до простішої системи, запит додаткових доказів, ескалацію до людини, відкат моделі або повне припинення дії.
План оцінки AI‑запобіжників
Почніть оцінку AI‑огороджень, сформулювавши рішення, яке має підтримувати доказ. Визначте операційну популяцію, наслідок помилкового результату, інформацію, яка дійсно доступна під час прийняття рішення, та найпростіший достовірний альтернативний варіант. Це запобігає перетворенню еталону на мету лише тому, що його легко виконати.
Використайте незмінний тестовий набір для контрольованих порівнянь, а потім перевірте AI‑огородження у поетапному операційному середовищі. Офлайн‑оцінка робить варіанти порівнянними; режим тіні, канарейки, обмеження швидкості або шлюзи схвалення показують, як реальний трафік, зворотні зв’язки та люди змінюють поведінку. На етапі розгортання має бути явна умова зупинки, а не припущення, що кожне покращення заслуговує повного впровадження.
Версіонуйте вхідні дані, необхідні для відтворення AI‑огороджень: вихідні дані, попередню обробку, токенізатор або кодувальник, ваги моделі, конфігурацію, підказку або політику, індекс пошуку, набір оцінки, апаратні припущення та код обслуговування за потреби. Без простежуваності команда не може визначити, чи зміна результату походить від техніки, середовища чи непоміченої правки конвеєра.
Нарешті, запитайте, яке відкриття спростувало б твердження, що AI‑огородження допомагає. Якщо жоден результат не може змінити рішення про впровадження, оцінка є маркетинговою. Попередньо встановлені пороги прийнятності та збережений набір підтверджень перетворюють вправу на доказову.
Питання, які слід задати перед впровадженням AI‑огороджень
- Мета: Яку вимірювану вузьку точку має вирішувати AI‑огородження?
- Механізм: Яка з п’яти стадій містить характерну трансформацію?
- Базова лінія: Як вона порівнюється з одним системним підказком, який очікується забезпечити кожну межу, або з іншим простішим варіантом?
- Докази: Які звичайні, складні, ворожі та підгрупові випадки були протестовані?
- Операції: Які затримки, пам’ять, обчислювальні, енергетичні, обслуговуючі та ревізійні витрати з’являються при масштабуванні?
- Ризик: Як команда виявить, що огородження можуть блокувати законну роботу, бути обійдені або створювати хибне відчуття безпеки?
- Відновлення: Чи може система утриматися, перейти у резервний режим, відкотитися або ескалувати до того, як завдасть шкоди?
Основні джерела для вивчення AI‑огороджень
Авторитетними відправними точками для частини стеку AI, що оточує AI‑огородження, є NIST AI Risk Management Framework, C2PA specifications, NIST Privacy Framework. Читайте їх разом з документацією щодо конкретної моделі, набору даних, апаратури та юрисдикції. Загальне джерело може визначати механізм, але лише специфічні для розгортання докази можуть встановити, що конкретна реалізація підходить.
Що слід пам’ятати про AI‑огородження
AI‑огородження — це визначений механізм у межах більшої соціотехнічної системи. Його цінність полягає у покращенні конкретного результату за чітко визначених умов, а не у самому ярлику. П’ятиетапна карта робить видимим потік інформації, порівняння виявляє, чим воно не є, а шлях контролю показує, де відповідальний оператор може втрутитися.
Практичне правило для AI‑огороджень: визначити мету, порівняти її з достовірною базовою лінією, протестувати найважливішу помилку та зберегти докази, необхідні для моніторингу змін. За наявності цих складових концепція стає інженерним і управлінським вибором, який можна оцінити. Без них це лишається привабливою назвою, прикріпленою до невідомого операційного ризику.


