
Інтерв’ю
Рон Рейтер, Технічний директор і співзасновник Sentra – Серія інтерв’ю

 Додайте Unite.AI до бажаних джерел у Google
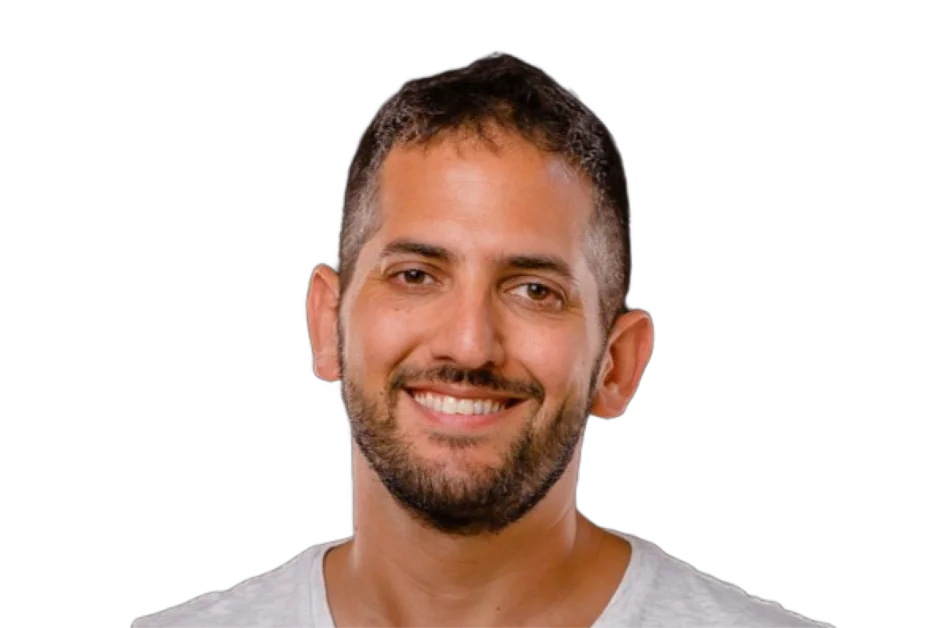
Рон Рейтер, Технічний директор і співзасновник Sentra, є досвідченим підприємцем і експертом у галузі кібербезпеки з глибокими знаннями у сфері хмарних технологій, який створив інноваційні технологічні рішення протягом понад двох десятиліть у сфері розробки програмного забезпечення; він співзаснував і очолює технологічний напрямок у Sentra, компанії з кібербезпеки даних, яка спеціалізується на допомозі підприємствам у захисті їхніх хмарних даних, а раніше співзаснував Crosswise (куплений Oracle (ORCL ) за $50 млн), а також понад шість років обіймав посаду технічного директора в Oracle/Crosswise, керуючи продуктами і командами Oracle Data Cloud.
Sentra – це хмарна платформа з безпеки даних, яка використовує штучний інтелект для відкриття, класифікації та контекстного аналізу, щоб надати організаціям повну видимість і контроль над конфіденційними даними у хмарі, гібридних та локальних середовищах, допомагаючи їм оцінити ризики, забезпечити дотримання нормативних вимог і запобігти витоку даних у великих сучасних хмарних і штучно-інтелектуальних потоках.
Ви заснували кілька компаній у сфері кібербезпеки та інфраструктури даних. Що спонукало вас створити Sentra, і як ваш досвід у Crosswise та Oracle вплинув на ранній напрямок компанії?
То, що спонукало мене створити Sentra, було повторюваним законом. У Crosswise та пізніше в Oracle дані завжди були центром тяжіння. Там була цінність, але також і ризик. Однак більшість засобів безпеки сприймали дані як щось статичне, щось, що відкривається один раз і потім вважається контрольованим.
З прискоренням прийняття хмарних технологій та експериментами організацій зі штучним інтелектом це припущення перестало бути вірним. Дані постійно рухалися, копіювалися, трансформувалися та доступалися системами, яких ніхто не повністю відстежував. Я хотів створити компанію, яка починається з даних як з живого активу, щось, що постійно зрозуміле і керується, а не щось, що інвентаризується один раз і забувається. Ця ідея сформувала Sentra з самого початку.
Sentra зосереджується на наданні організаціям повного контролю та видимості їхніх хмарних даних. Який основний проблему ви були найбільш визначені розв’язати, коли почали проектувати платформу?
Основною проблемою була помилкова впевненість. Багато організацій вважали, що вони розуміють свою позицію щодо даних, але ця впевненість була заснована на частковій видимості. Вони знали, де розташовані деякі конфіденційні дані, але не всі, і рідко мали чітке уявлення про те, як ці дані доступаються або повторно використовуються з часом.
Ми поставили за мету закрити цю прогалину. Не тільки відкриваючи дані, але й підтримуючи постійне розуміння того, які дані існують, наскільки вони чутливі та хто або що може до них доступитися. Без цієї основи все інше у сфері безпеки стає реактивним.
Ви говорили про важливість точності у сучасній безпеці даних. Що робить досягнення високої точності у великомасштабному хмарному середовищі таким складним, і як ваша команда підходила до цієї проблеми по-іншому?
Точність стає складнішою у великомасштабному середовищі, оскільки контекст має значення. Коли середовища зростають, дані стають більш неструктурованими та більш специфічними для того, як насправді працює бізнес. Просте співпадіння закономірностей і загальні моделі працюють досить добре у менших середовищах, але вони починають розбиватися, коли обсяги даних зростають і випадки використання стають більш складними.
Ми побачили це на прикладі оцінок підприємств, де точність погіршувалася, коли клієнти переходили від десятків терабайт до петабайт неструктурованих даних. Наш підхід полягав у тому, щоб проектувати класифікацію навколо контексту та бути дисциплінованими щодо ефективності. Точність, яка працює тільки у малих масштабах або вимагає надмірної обчислювальної потужності, не є корисною у реальних підприємствах.
Сканиування та захист даних у розподілених хмарних середовищах є особливо складним. Які архітектурні рішення дозволяють Sentra працювати ефективно уหลาย хмарах та сховищах даних?
Ми припускали з самого початку, що клієнти будуть працювати у декількох хмарах, сервісах SaaS та гібридних середовищах. Це змусило нас уникати проектів, які залежать від великого переміщення даних або постійних повних повторних сканувань, які не працюють добре, коли середовища зростають.
Натомість ми зосередилися на підтриманні видимості, коли середовища змінюються, та мінімізації непотрібного навантаження. Це проектне рішення проявляється у надійності та передбачуваності вартості, особливо у великих, складних середовищах.
Як AI-агенти, копілоти та автоматизовані робочі потоки стають частиною підприємств, які нові категорії ризиків безпеки даних, як ви вважаєте, підприємства все ще недооцінюють?
Найбільшим сліпим місцем є доступ нелюдських агентів. AI-агенти, інтеграції та автоматизовані робочі потоки зараз постійно доступаються до конфіденційних даних, часто поза контрольованими механізмами, призначеними для людських користувачів.
Ці системи не реєструються таким же чином, як люди, і не викликають традиційних сигналів тривоги. Розгляд їх просто як іншого користувача – це помилка. Підприємствам потрібно зрозуміти, до чого ці системи можуть доступитися, та забезпечити, щоб ці дозволи залишилися узгодженими з намірами, інакше ризик зростає швидше, ніж команди можуть реагувати.
Sentra використовує модельний підхід для класифікації та захисту конфіденційних даних. Як ви балансуєте продуктивність моделі, операційні витрати та масштабованість при будівництві для підприємств?
Баланс досягається шляхом того, що ми свідомо використовуємо моделі. Не кожна проблема вимагає найбільшої або найбільш загальної моделі. Ми зосереджуємося на використанні малих мовних моделей (SLM), які добре підходять для завдань класифікації та можуть працювати ефективно у великих середовищах.
Це дозволяє нам підтримувати сильну точність, зберігаючи при цьому низькі операційні витрати та передбачуваність. Для команд безпеки підприємств консистентність та надійність мають значення не менше, ніж сурова продуктивність.
Яке найбільше неправильне уявлення серед CISO про захист хмарних даних у штучно-інтелектуальній ері, і як їхні стратегії повинні еволюціонувати?
Поширеним неправильним уявленням є те, що відкриття даних один раз достатньо. Насправді хмарні та штучно-інтелектуальні середовища постійно змінюються. Дані рухаються, дозволи зміщуються, і нові системи стають онлайн кожен тиждень.
Стратегії повинні змінитися від періодичної оцінки до постійного управління. Це означає лікування безпеки даних як постійної дисципліни, а не проекту. Метою не є тільки знайти ризик, а й запобігти повторенню ризику, коли середовище еволюціонує.
Управління позicíєю безпеки даних (DSPM) стало центральним шаром сучасної хмарної безпеки. На вашу думку, які характеристики визначають справжньо зрілу платформу DSPM?
Зріла платформа DSPM робить три речі добре. Вона повинна точно розуміти дані, вона повинна працювати надійно у великих масштабах та повинна підтримувати дії, а не тільки звітність.
То, що ми бачимо зараз, це те, що багато платформ виглядають сильними у попередніх оглядах або на початку розгортань, але борються, коли середовища зростають і моделі доступу стають більш динамічними. Сканування сповільнюються, витрати зростають, а точність погіршується, особливо з неструктурованими даними. Зріла платформа DSPM – це та, якій команди безпеки довіряють, коли обсяги даних досягають рівня виробництва та штучно-інтелектуальні системи постійно доступаються до даних.
Ви також інвестували у кілька стартапів з кібербезпеки. З цієї точки зору, що, на вашу думку, відрізняє засновників, які успішно працюють у цій галузі, від тих, хто бореться?
Засновники, які успішно працюють, зазвичай дуже близько до реальної болі клієнтів. Вони опираються спокусі гонитися за модними словами або перебудовувати для крайніх випадків, а натомість зосереджуються на розв’язанні проблем, які повторюються у виробничих середовищах.
Вони також думають про сталість з самого початку. У сфері безпеки виграти доказ концепції легко. Працювати надійно у масштабі років – значно складніше. Засновники, які проектують з урахуванням цієї реальності з самого початку, зазвичай довго існують.
У 2026 році та пізніше, як ви очікуєте, що вимоги до безпеки даних змінюватимуться, коли організації прийматимуть децентралізовані архітектури, автономні штучно-інтелектуальні системи та все складніше дані потоки?
Безпека даних перейде від захисту місць до управління рухом. Коли архітектури децентралізуються та штучно-інтелектуальні системи діють автономно, питання вже не буде про те, де розташовані дані, а про те, як вони рухаються та хто або що може до них доступитися.
Організаціям потрібно буде постійна видимість та виконання політики, яка супроводжує дані самі по собі. Ті, хто не зможе досягти цього, знайдуть свої штучно-інтелектуальні ініціативи сповільненими через ризики та проблеми з відповідністю. Ті, хто зможе, рухатимуться швидше, з впевненістю.
Дякуємо за велике інтерв’ю, читачам, які бажають дізнатися більше, слід відвідати Sentra.


