
Основы ИИ
Что такое этичный взлом и как он работает?

 Добавьте Unite.AI в избранные источники в Google
Этичный взлом — это авторизованное тестирование безопасности, проводимое в рамках согласованного объёма с целью выявления и подтверждения уязвимостей до того, как их используют злоумышленники. Термин «этичный» обусловлен не только техническими навыками, а разрешением, пропорциональными методами, тщательной работой с данными и ответственным докладыванием.
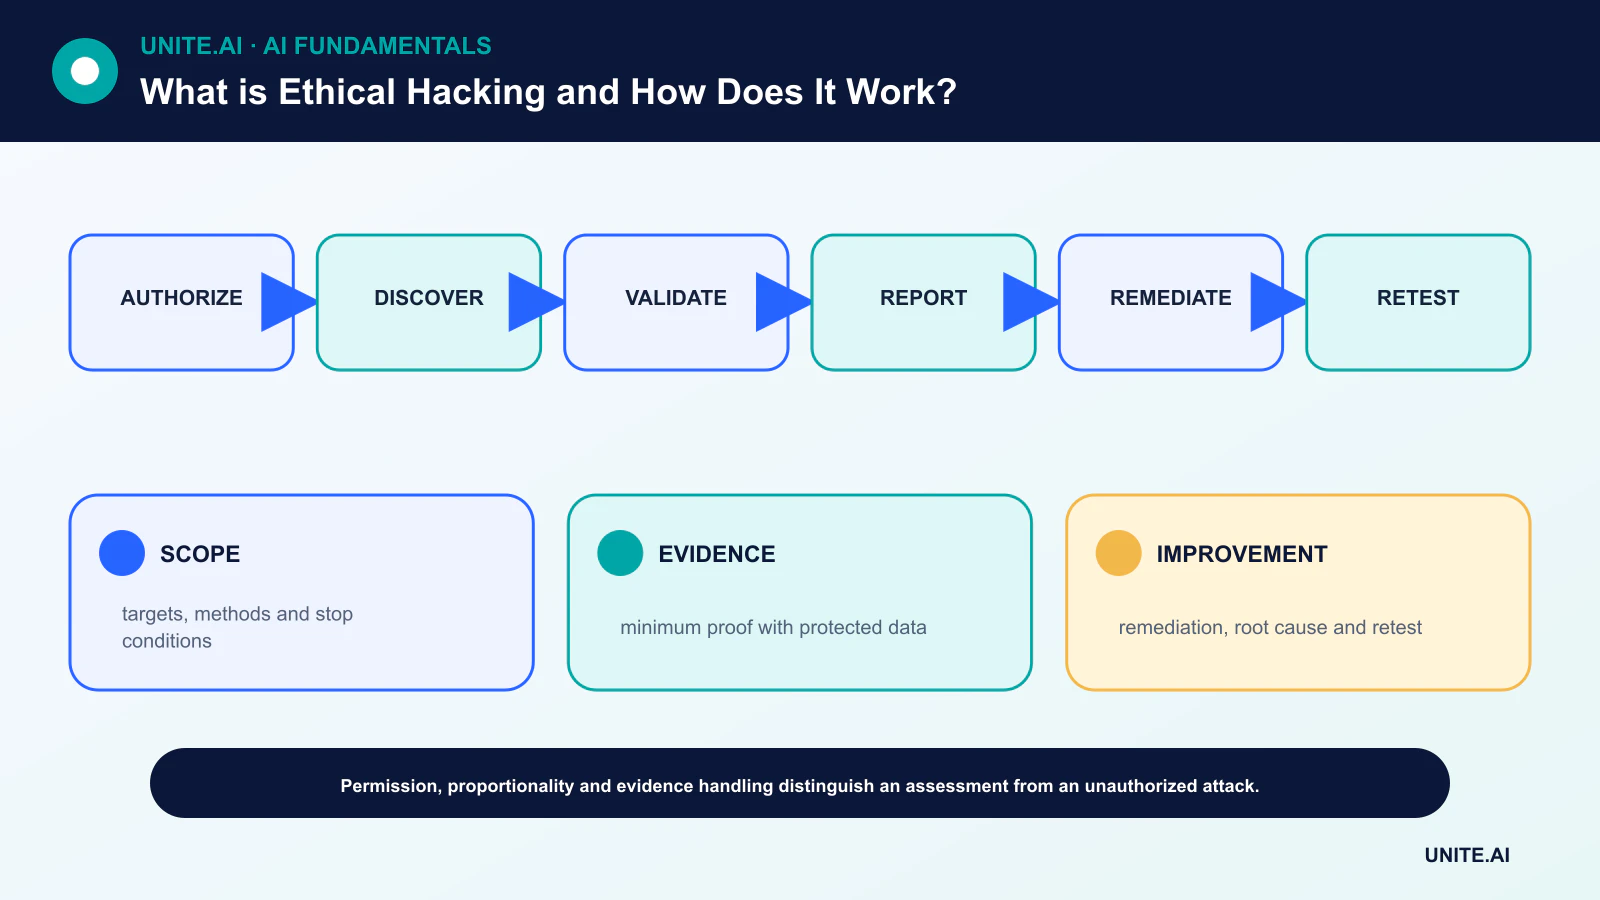
Тестирование без явного разрешения может быть незаконным и вредоносным, даже если тестировщик стремится помочь. Профессиональное задание определяет цели, исключённые системы, разрешённые техники, временные окна, контакты, условия прекращения и способы защиты доказательств.
Ключевые выводы
- Письменное разрешение и правила взаимодействия предшествуют разведке или сканированию.
- Тестирование должно демонстрировать риск с наименее вредным методом, предоставляющим достаточные доказательства.
- Уязвимость становится полезной после анализа тяжести, рекомендаций по устранению и повторного тестирования.
- Этичный взлом дополняет, а не заменяет, безопасный дизайн, патчинг, мониторинг и реагирование на инциденты.
Разрешение, объём и безопасность
Владелец и тестировщик согласовывают, какие хосты, приложения, идентичности, инфраструктуры и третьи стороны включаются в объём. Правила определяют, запрещены ли социальная инженерия, атаки типа отказ в обслуживании, атаки на учётные данные, постоянный доступ или доступ к данным, либо ограничены.
Экстренные контакты и условия прекращения важны, поскольку тестирование может нарушить работу продакшн‑систем. План должен определять хранение доказательств, их шифрование, удаление, юридический аудит и процедуры при обнаружении персональных или нерелевантных данных.
Разведка и планирование, основанное на угрозах
Пассивная разведка изучает разрешённую публичную информацию; активное обнаружение картирует доступные сервисы и конфигурации. Моделирование угроз выявляет ценные активы, границы доверия и вероятные цели атакующего, чтобы усилия направлялись по риску, а не по общему чек‑листу.
Автоматические сканеры могут находить известные шаблоны, но генерируют ложные срабатывания и упускают уязвимости бизнес‑логики. Человеческий анализ сочетает конфигурацию, поведение приложений, пути идентичностей и контроли кибербезопасности организации.
Валидация и контролируемая эксплуатация
Тестировщик подтверждает, достижима ли подозреваемая уязвимость и какой ущерб она может нанести. Доказательство должно прекращаться, как только получено достаточное количество доказательств. Копирование полной базы данных или создание ненужного постоянного доступа редко оправдано, если безвредный образец демонстрирует проблему.
Эскалация привилегий и латеральное перемещение требуют явного включения в объём. Сегментация, мониторинг и реагирование являются частью оценки: тест может показать, обнаруживают ли защитники и сдерживают ли они активность, а не только существует ли точка входа.
Отчётность, устранение и повторное тестирование
Полезный отчёт описывает затронутый актив, предпосылки, доказательства, потенциальный ущерб, обоснование тяжести и конкретные меры по устранению. Он отделяет подтверждённую эксплуатацию от теоретического риска и защищает детали эксплуатации в соответствии с правилами взаимодействия.
Владельцы расставляют приоритеты исправлений, исходя из уровня экспозиции и бизнес‑влияния, после чего проводят повторное тестирование. Анализ корневой причины может выявить повторно применимые улучшения в безопасной разработке, управлении идентичностями, конфигурации или в конвейерах DevOps.
Тесты на проникновение, красные команды и раскрытие уязвимостей
Тест на проникновение обычно оценивает определённые системы в течение ограниченного периода. Красная команда проверяет обнаружение и реагирование в рамках задачи; синие команды защищают; пурпурные команды превращают враждебные находки в совместные улучшения. Оценка уязвимостей представляет собой более широкое сканирование и анализ, не всегда включающий эксплуатацию.
Независимые исследователи должны следовать политике раскрытия уязвимостей организации или применимой программе безопасного убежища. Если политики нет, используйте установленные каналы координации и юридические рекомендации — не полагайте, что публичная экспозиция даёт право на тестирование.
Разрешение, объём и методология тестирования
Этичный взлом — это авторизованное тестирование безопасности, направленное на выявление и помощь в устранении уязвимостей. Письменные правила взаимодействия определяют системы, идентичности, даты, техники, работу с данными, коммуникацию, условия прекращения и запрещённые последствия. Разрешение от реального владельца системы является обязательным; публичный IP‑адрес или баг не являются разрешением. Тестировщики должны минимизировать сбои, защищать доказательства, координировать критические находки и иметь экстренный контакт. Правовые и договорные требования различаются в зависимости от юрисдикции и поставщика услуг.
Профессиональное задание начинается с контекста активов и угроз, затем следует разведка в рамках объёма, картирование поверхности атаки, идентификация уязвимостей, валидация и контролируемая эксплуатация только при необходимости доказать влияние. Тестирование охватывает приложения, API, конфигурацию облака, идентичности, сети, беспроводные сети, мобильные устройства, оборудование и человеческие процессы. Автоматические сканеры находят известные шаблоны, но генерируют ложные срабатывания и упускают цепочечные логические ошибки. Ручное рассуждение исследует разрешения, бизнес‑логику, границы доверия и пути от начальной уязвимости к ценным активам.
Доказательства, устранение и безопасная отчётность
Уязвимость должна включать затронутый актив, предпосылки, воспроизводимые шаги, наблюдаемые доказательства, влияние, вероятность, обоснование тяжести и рекомендации по устранению. Не собирайте более чувствительных данных, чем необходимо; редактируйте секреты и персональную информацию. Сохраняйте метки времени и версии инструментов. Тяжесть должна отражать реальную среду и контроли, а не только общий балл. Немедленное уведомление уместно, когда тест раскрывает активный компромисс, разрушительный риск или путь, который могут использовать другие.
Проверка устранения подтверждает, что коренная причина удалена без введения регрессий. Исправляйте классы уязвимостей — дизайн авторизации, управление секретами, обработка ввода, сегментацию — а не только один URL. Отслеживайте время до устранения, повторяемость, покрытие активов и улучшения контроля. Длинный отчёт с множеством малоценностных находок сканера может скрыть несколько критических путей атаки. Выводы должны влиять на безопасный дизайн, ревью кода, мониторинг и реагирование на инциденты.
Программы, раскрытие и этика
Тесты на проникновение являются точечными образцами; непрерывное управление уязвимостями, моделирование угроз, красные команды и программы вознаграждения за баги служат разным целям. Скоординированное раскрытие предоставляет поддерживающий канал и разумные сроки устранения, защищая пользователей. Тестировщики должны избегать вымогательства, ненужного доступа и публичного выпуска, создающего непропорциональный вред. Этичный взлом заслужил своё название благодаря разрешению, пропорциональности, компетентности, доказательствам и ответственному обращению — а не просто потому, что тестировщик считает цель более безопасной.
Практический пример: тестирование границы авторизации API
Компания разрешает тестировщикам оценить API в стадии тестирования и указанные производственные учётные записи в фиксированное окно. Правила запрещают отказ в обслуживании и доступ к реальному клиентскому контенту за пределами минимального доказательства. Тестировщики картируют роли, идентификаторы объектов и конечные точки и обнаруживают, что пользователь с низкими привилегиями может запросить счёт-фактуру другого арендатора. Они фиксируют отредактированный ответ, прекращают дальнейший доступ и немедленно уведомляют назначенный контакт.
Отчёт фиксирует нарушенную авторизацию на уровне объектов, затронутые маршруты, влияние, воспроизводимость и централизованную проверку прав. Разработчики исправляют общий слой авторизации и добавляют негативные тесты для каждого типа объектов. Повторное тестирование использует синтетических арендаторов и подтверждает, что журналы фиксируют попытки. Организация исследует исторический доступ, оценивает обязанности по уведомлению и обновляет модели угроз. Тестировщик не публикует детали эксплуатации, пока согласованное устранение не защитит пользователей. Авторизация и доказательства — а не новизна эксплуатации — делают работу этичной.
Доказательства реализации и готовность к эксплуатации
Производственное решение требует большего, чем успешная демонстрация. Определите целевых пользователей, рабочую среду, входные и выходные данные, зависимости, владельца и последствия каждого важного сбоя. Установите воспроизводимую базовую линию и версионированный набор оценок до настройки. Тестируйте обычные случаи, граничные условия, некорректные или отсутствующие входные данные, сдвиги распределения, сбои зависимостей, неправильное использование и группы или среды, которые могут быть недостаточно обслужены. Измеряйте качество задачи вместе с калибровкой или неопределённостью, задержкой, пропускной способностью, стоимостью ресурсов, доступностью, конфиденциальностью и безопасностью. Записывайте каждое преобразование и порог, чтобы независимый рецензент мог воспроизвести результат и отличить доказательства от привлекательного прототипа.
Перед запуском назначьте полномочия для выпуска, исключений, изменений, отката и вывода из эксплуатации. Используйте поэтапный развёртывание, сохраняйте безопасный откат и проверяйте мониторинг с преднамеренно внедрёнными сбоями. Оперативная телеметрия должна показывать качество входных данных, поведение выхода, версию модели или правила, состояние зависимостей, вмешательство человека и подтверждённые результаты без сбора лишних чувствительных данных. Определите пороги оповещений и ответственного за реагирование, затем после развертывания проверяйте реальные доказательства, а не полагайтесь на сохранение офлайн‑производительности. Переоценивайте при изменении источников данных, пользователей, моделей, поставщиков, политик, аппаратного обеспечения или целей. Поддерживаемая система также требует документированных процедур восстановления, обучения на инцидентах, удаления и хранения, а также чёткой точки, в которой её следует отключить или заменить.
Часто задаваемые вопросы
Могу ли я этично сканировать любой публичный веб‑сайт?
Нет. Публичная доступность не является разрешением. Тестируйте только системы, охваченные письменным разрешением или явно применимой политикой раскрытия уязвимостей.
Доказательство чистого теста на проникновение подтверждает ли безопасность системы?
Нет. Это означает, что оценка не подтвердила дополнительных находок в рамках своего объёма, времени, методов и знаний. Безопасность требует непрерывных контролей и мониторинга.
Основные источники











