
Финансирование
RAVEN.IO привлекает 20 млн долларов, чтобы переосмыслить защиту приложений в эпоху атак с применением ИИ

 Добавьте Unite.AI в избранные источники в Google
Ключевые моментыRAVEN.IO привлекла $20 млн для развития runtime-безопасности против непредсказуемых…
Показать больше
- RAVEN.IO привлекла $20 млн для развития runtime-безопасности против непредсказуемых атак на основе ИИ.
- Её платформа обнаруживает неизвестные угрозы, анализируя поведение работающих приложений в реальном времени.
- Runtime-защита становится критически важной, поскольку ИИ ускоряет как разработку ПО, так и создание эксплойтов.
Стартап в сфере кибербезопасности RAVEN.IO привлек 20 млн долларов нового финансирования, стремясь переосмыслить защиту приложений в промышленной эксплуатации. Раунд возглавила Norwest, при дополнительной поддержке Elron Ventures и нескольких стратегических инвесторов. Финансирование поступило в момент, когда традиционным моделям безопасности все сложнее поспевать за угрозами, создаваемыми ИИ.
Компания исходит из основной идеи: современные атаки уже непредсказуемы, а системы защиты, ориентированные на известные уязвимости, становятся менее эффективными.
За пределами CVE и сигнатурной защиты
Безопасность приложений долгие годы во многом опиралась на выявление известных уязвимостей, внесенных в каталог Common Vulnerabilities and Exposures (CVE), и их исправление после обнаружения. Теперь эта модель испытывает давление.
RAVEN.IO переносит внимание с уже известных сведений на реальные события внутри работающего приложения. Вместо статического сканирования кода или внешнего наблюдения за трафиком платформа в реальном времени анализирует выполнение кода и выявляет отклонения от ожидаемого поведения.
Модель отдает приоритет защите во время выполнения и предназначена для распознавания атак даже при отсутствии известной уязвимости. Наблюдая за путями выполнения, библиотеками и вызовами функций, система может отмечать аномальную активность и останавливать использование уязвимостей в момент его возникновения.
Этот сдвиг отражает более широкую реальность: инструменты ИИ позволяют нападающим создавать и применять эксплойты с такой скоростью, за которой традиционные базы уязвимостей не успевают.
Почему важно видеть происходящее во время выполнения
Платформа RAVEN.IO основана на предположении, что большинство значимых атак теперь происходит внутри самого прикладного слоя, а не на уровне сети или конечных устройств. Особенно это важно в средах, изначально спроектированных для облака, где приложения распределены между контейнерами, микросервисами и несколькими облачными провайдерами.
По словам компании, технология позволяет подробно наблюдать поведение приложений, вплоть до отдельных функций и цепочек выполнения, без инвазивного инструментирования и без влияния на производительность.
Такой уровень наблюдения позволяет командам безопасности:
- Выявлять попытки использования уязвимостей в реальном времени
- Снижать шум, понижая приоритет уязвимостей, которые невозможно использовать для атаки
- Прослеживать атаки до конкретных изменений кода или развертываний
Цель — не только обнаружение, но и немедленное предотвращение: блокировать вредоносное выполнение до причинения ущерба.
Первые внедрения в отраслях с высокими требованиями к безопасности
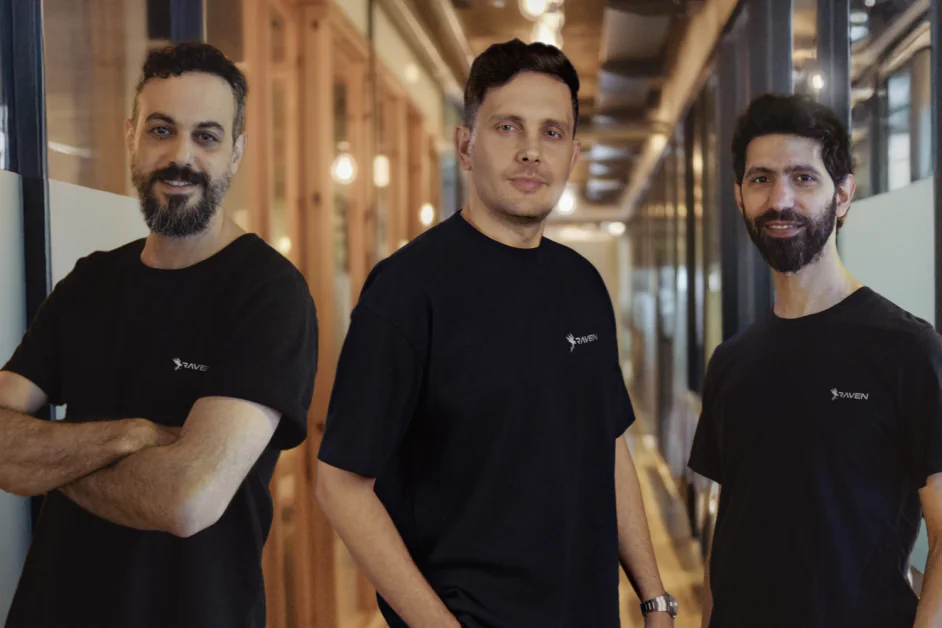
Рои Абитбул, Гай Франко и Омер Яир основали RAVEN.IO в 2023 году. Это опытные специалисты по кибербезопасности с прошлым в израильских оборонных подразделениях и предыдущими успехами в стартапах. Команда ранее создала Javelin Networks, приобретенную Symantec. Там они впоследствии работали над технологиями обнаружения на конечных устройствах и защиты облака.
Нынешнее направление опирается на этот опыт, но относится к другому слою технологического стека: среде выполнения самого приложения.
Платформа уже находится в промышленной эксплуатации у 11 корпоративных клиентов, главным образом в страховании и финансовых услугах, где особенно серьезны риски прикладного слоя и цепочки поставок.
В таких средах новые модели безопасности обычно внедряют осторожно. Это позволяет предположить, что поведенческая защита во время выполнения набирает популярность среди организаций со сложной инфраструктурой и высокой подверженностью рискам.
Что это означает для будущего безопасности приложений
Стратегия компании соответствует растущему направлению кибербезопасности, часто называемому «protect right»: защищать приложения во время выполнения, а не полагаться лишь на проверки на ранних этапах разработки по подходу «shift left».
Традиционные методы по-прежнему играют роль, но оставляют разрыв между обнаружением уязвимости и установкой исправления. Нападающие все чаще используют это временное окно. Защита во время выполнения призвана закрыть разрыв, непрерывно наблюдая за работающими приложениями и защищая их.
ИИ ускоряет и разработку ПО, и создание эксплойтов, поэтому поверхность атаки быстро расширяется. Больше кода пишется быстрее, часто с меньшим надзором человека, а нападающие получают инструменты, автоматизирующие обнаружение уязвимостей.
В такой среде модели безопасности, основанные на прежних знаниях, могут продолжать терять эффективность.
Финансирование RAVEN.IO отражает растущий интерес к подходам, считающим атаки неизбежными и сосредоточенным на их обнаружении и остановке в реальном времени. Если сдвиг продолжится, поведенческая защита во время выполнения может превратиться из нишевой категории в фундаментальный слой современной защиты приложений.


