Fundamentos de IA
O que é o Model Context Protocol (MCP)? O padrão que conecta IA a ferramentas e dados
O Model Context Protocol oferece às aplicações de IA uma forma padrão de descobrir e usar ferramentas, dados, prompts e outras capacidades. Este guia explica a arquitetura, os primitivos, os limites de segurança e o papel do MCP na pilha de agentes.

 Adicione Unite.AI às suas fontes preferidas no Google
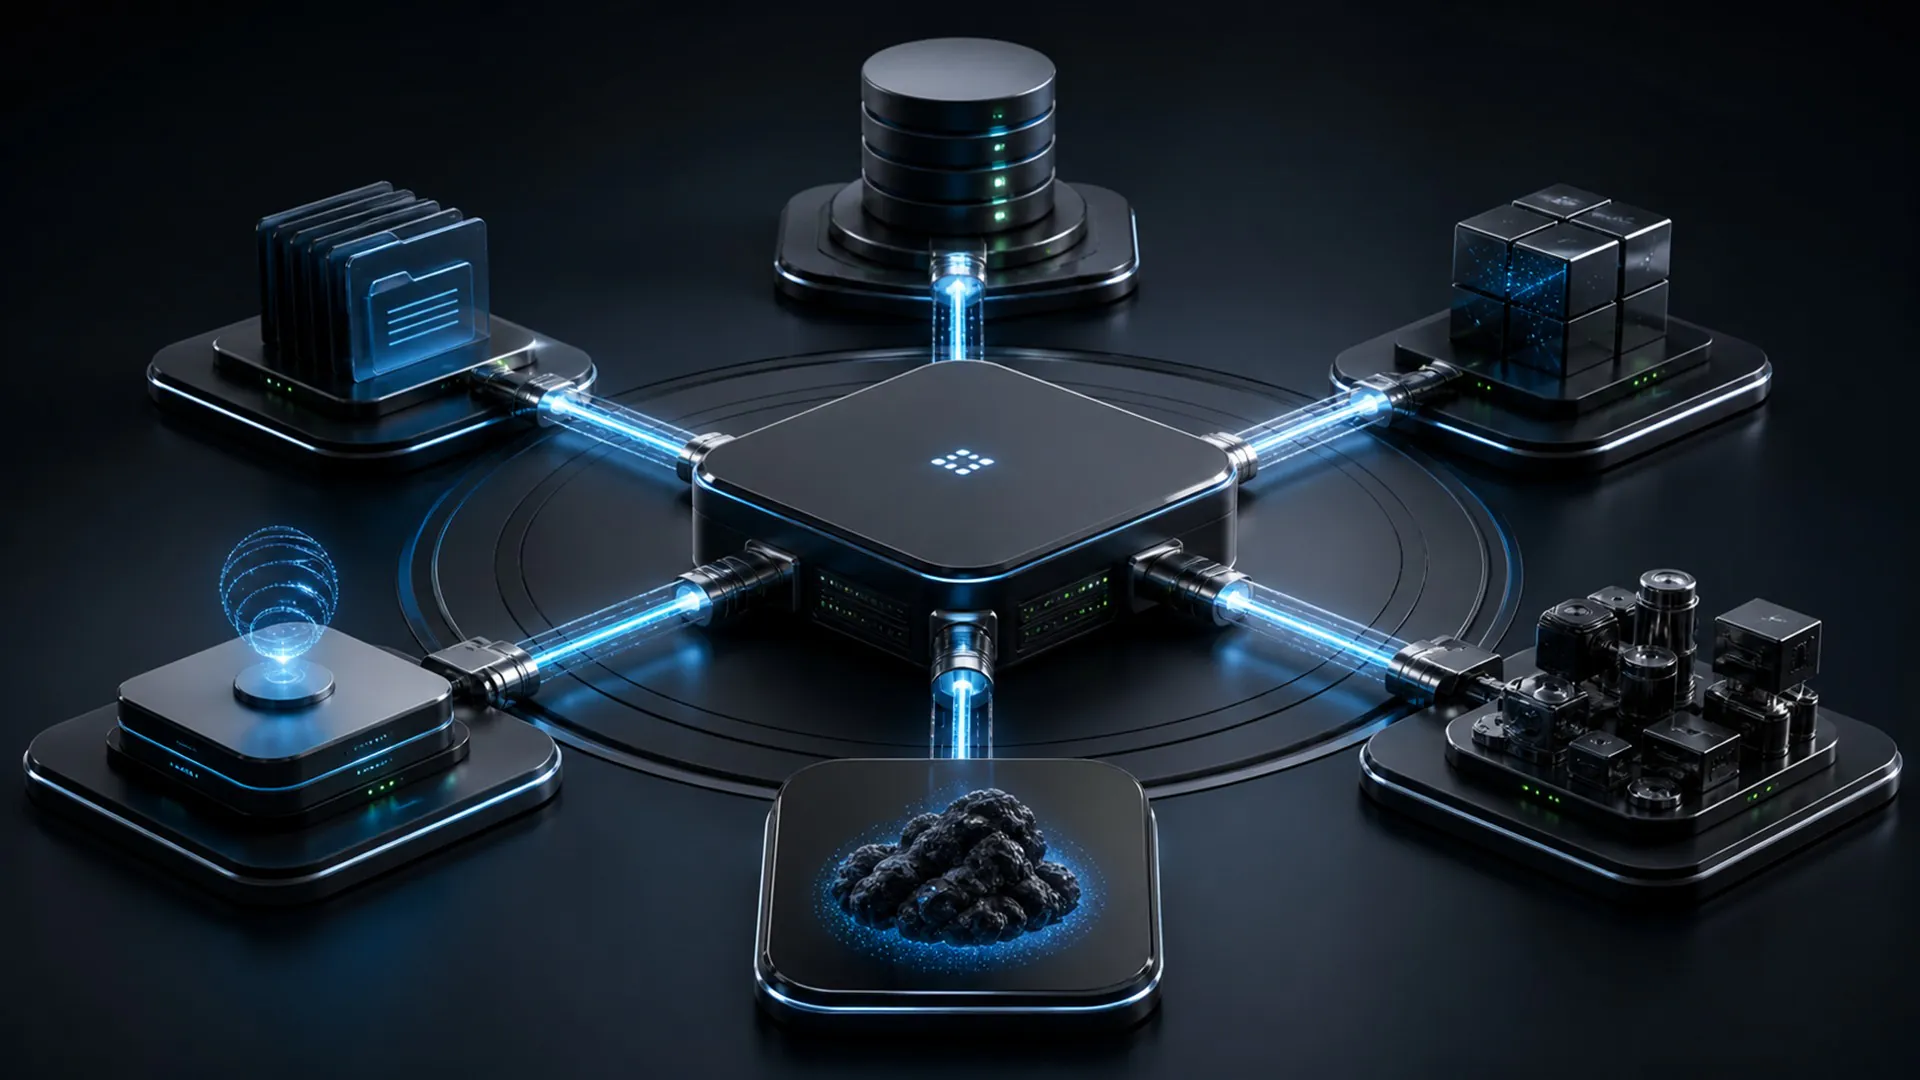
O Model Context Protocol (MCP) é um padrão aberto que permite que aplicações de IA se conectem a ferramentas externas, dados, prompts e outras funcionalidades por meio de uma interface consistente. Em vez de criar uma integração personalizada para cada combinação de modelo e sistema, os desenvolvedores podem implementar um protocolo compartilhado entre um host de IA e um servidor MCP.
O MCP costuma ser descrito como um conector universal para IA, mas a analogia é incompleta. O protocolo não apenas movimenta dados. Ele define como os participantes estabelecem capacidades, expõem recursos e ações, trocam mensagens estruturadas e mantêm limites de segurança. Isso o torna uma parte importante da infraestrutura emergente para assistentes e agentes de IA.
Por que o MCP existe
Um modelo, por si só, não pode ver documentos privados de uma empresa, inspecionar um repositório local, consultar um banco de dados em tempo real ou chamar um serviço interno. Historicamente, os desenvolvedores conectavam essas capacidades por meio de plugins pontuais e APIs específicas de aplicativos.
Essa abordagem gera um problema de integração. Se dez aplicações de IA precisarem se conectar a dez sistemas, as equipes podem acabar mantendo dezenas de adaptadores personalizados. Cada adaptador pode representar ferramentas, contexto, autenticação, erros e atualizações de forma diferente.
O MCP cria um contrato comum. Uma aplicação compatível com MCP pode se comunicar com servidores MCP que expõem capacidades em um formato conhecido. A oficial Especificação do Model Context Protocol define o protocolo, enquanto hosts e servidores individuais decidem quais recursos e políticas de segurança suportam.
A arquitetura do MCP
O MCP separa a conversa e a lógica de modelo da aplicação de IA da lógica de integração necessária para cada fonte de dados ou serviço. O host pode manter várias conexões de cliente simultaneamente — uma para um servidor de sistema de arquivos, outra para um servidor de banco de dados e outra para um aplicativo empresarial — enquanto apresenta suas capacidades ao modelo por meio de uma interface consistente.
O servidor não é necessariamente um serviço remoto na internet. Ele pode ser executado localmente ao lado de um aplicativo de desktop, dentro da rede de uma empresa ou como um serviço remoto. Essa escolha de implantação altera o transporte e o limite de confiança, mas não a relação central: um cliente descobre capacidades de um servidor e troca mensagens estruturadas com ele.
O MCP usa uma arquitetura host‑cliente‑servidor.
- Host: a aplicação de IA com a qual o usuário interage, como um assistente, ambiente de codificação ou plataforma de agente.
- Client: um componente de protocolo criado pelo host para manter uma conexão com um servidor MCP específico.
- Server: um programa que expõe ferramentas, recursos ou prompts selecionados para clientes MCP.
Um host pode conectar-se a vários servidores simultaneamente. Um servidor pode fornecer acesso a um repositório de arquivos, outro a um sistema de gerenciamento de projetos e um terceiro a um banco de dados interno. O host continua responsável pela experiência do usuário, orquestração do modelo, consentimento e pelas informações inseridas no contexto do modelo.
As mensagens são estruturadas usando convenções JSON‑RPC. Durante a inicialização, os participantes negociam versões do protocolo e capacidades. Essa negociação é importante porque clientes e servidores não precisam implementar todos os recursos opcionais.
Ferramentas, recursos e prompts
| Anfitrião | A aplicação de IA que coordena a experiência do usuário e as permissões. |
|---|---|
| Cliente | A conexão de protocolo mantida pelo host para um servidor. |
| Servidor | O programa que expõe ferramentas, recursos ou prompts. |
| Resultado | Dados estruturados retornados ao host após uma invocação aprovada. |
O MCP organiza as capacidades fornecidas pelo servidor em vários primitivos. Os três mais familiares são ferramentas, recursos e prompts.
Ferramentas
Uma ferramenta é uma função executável que a aplicação de IA pode invocar. Exemplos incluem pesquisar um banco de dados de clientes, criar um problema, executar uma consulta ou recuperar o inventário atual. Uma definição de ferramenta inclui um nome, descrição e esquema de entrada para que o modelo e o runtime saibam quais argumentos são esperados.
O uso de ferramentas pode alterar sistemas externos, portanto os hosts devem exibir descrições significativas, validar entradas, aplicar permissões e exigir confirmação para ações consequentes.
Recursos
Um recurso é um contexto que uma aplicação pode ler, como um arquivo, registro de banco de dados, página de documentação ou relatório gerado. Recursos utilizam identificadores e podem expor metadados como nome e tipo de mídia. Eles fornecem aos hosts uma forma padronizada de descobrir e recuperar informações sem fingir que toda operação de leitura é uma ação.
Prompts
Prompts são modelos reutilizáveis ou fluxos de trabalho que um servidor disponibiliza ao host. Eles podem ajudar os usuários a invocar uma capacidade corretamente, fornecer argumentos estruturados ou combinar instruções específicas de domínio com contexto relevante.
O MCP também suporta capacidades na direção oposta. Dependendo do que for negociado, um servidor pode solicitar ao host que obtenha conclusões do modelo ou entrada do usuário. O princípio de design importante é a negociação explícita de capacidades, em vez de assumir que todo participante pode executar toda operação.
O que acontece durante uma chamada de ferramenta MCP?
Considere um assistente de codificação de IA conectado a um servidor de análise de repositório.
- O host conecta ao servidor MCP e negocia as capacidades suportadas.
- O cliente solicita a lista de ferramentas disponíveis.
- O servidor devolve definições estruturadas de ferramentas, incluindo seus esquemas de entrada.
- O host disponibiliza as descrições de ferramentas selecionadas ao modelo.
- O modelo propõe uma chamada de ferramenta, como pesquisar referências a uma função.
- O host verifica a política e, quando necessário, pede aprovação ao usuário.
- O cliente envia a solicitação validada ao servidor.
- O servidor executa a operação e devolve conteúdo estruturado ou um erro.
- O host decide que parte do resultado fornecer ao modelo para a próxima etapa.
O MCP padroniza a troca, mas não decide se o modelo deve ser confiável para chamar uma ferramenta. Essa decisão cabe ao host e sua camada de política.
O MCP não substitui APIs
Um servidor MCP frequentemente encapsula APIs existentes, kits de desenvolvimento de software, ferramentas de linha de comando ou drivers de banco de dados. Essas interfaces subjacentes ainda executam o trabalho real. O MCP adiciona uma camada de descoberta e interação orientada a IA acima delas.
Essa distinção explica por que o MCP é complementar ao REST, GraphQL e outras interfaces de aplicação. Um serviço de pagamento pode manter sua API madura enquanto um servidor MCP expõe um subconjunto cuidadosamente limitado de operações com descrições e esquemas adequados ao modelo.
MCP vs. chamada de função
Chamada de função ou ferramenta é uma capacidade do modelo: o modelo pode devolver uma solicitação estruturada para invocar uma função. O MCP é um protocolo para descobrir e comunicar-se com provedores de ferramentas e contexto.
Os dois frequentemente trabalham juntos. Um servidor MCP informa ao host quais ferramentas existem. O host apresenta definições selecionadas a um modelo. O modelo emite uma chamada de ferramenta. O host então usa o MCP para enviar essa solicitação ao servidor apropriado.
MCP vs. Agent2Agent
O MCP conecta uma aplicação de IA a capacidades e contexto. Agent2Agent, ou A2A, foca na comunicação entre agentes autônomos que podem ser de sistemas ou organizações diferentes.
Um sistema prático pode usar ambos. Um agente pode usar o MCP para acessar suas ferramentas e dados, então usar o A2A para delegar uma tarefa maior a outro agente. O MCP responde “Como esta aplicação pode usar essa capacidade?” O A2A responde “Como esses agentes podem coordenar o trabalho?”
Riscos de segurança e controles
Um host seguro mantém uma lista explícita de permissões de servidores e ferramentas, exibe consentimento significativo quando o acesso é concedido e associa cada chamada ao usuário ou identidade da carga de trabalho que a autorizou. Os esquemas de ferramentas devem ser suficientemente restritos para rejeitar argumentos inesperados, enquanto os logs de auditoria devem registrar o servidor, a capacidade, as entradas, o status do resultado e o caminho de aprovação.
Recursos retornados e resultados de ferramentas também são uma superfície de injeção de prompt. Um documento lido através do MCP pode conter texto que pede ao modelo que ignore suas instruções ou exfiltre dados. O host deve preservar a distinção entre conteúdo não confiável e política do sistema, e deve impedir que a saída de um servidor expanda silenciosamente as permissões de outro servidor.
A padronização melhora a interoperabilidade, mas não torna um servidor confiável. Um servidor MCP pode expor dados sensíveis, descrições de ferramentas enganosas, ações inseguras ou dependências comprometidas. Conteúdos não confiáveis recuperados por meio de um recurso também podem conter instruções de injeção de prompt destinadas a manipular o modelo.
Controles importantes incluem:
- Privilégio mínimo: conceda a cada servidor apenas as credenciais e o escopo necessários para sua finalidade.
- Confiança no servidor: verifique a origem, o código, a propriedade e o caminho de atualização dos servidores antes de conectá‑los.
- Visibilidade do usuário: deixe claro qual servidor receberá os dados e qual ação ele executará.
- Validação de entrada: aplique esquemas e regras de negócio fora do modelo.
- Limites de aprovação: confirme ações sensíveis, externas, financeiras ou destrutivas.
- Minimização de dados: evite enviar documentos ou conversas inteiras quando apenas uma pequena parte for necessária.
- Registro e revogação: registre chamadas, monitore anomalias e torne credenciais e conexões fáceis de desativar.
O projeto MCP continua a refinar sua arquitetura e orientações de segurança. A 2026 specification update ilustra como o padrão está evoluindo em torno de infraestrutura mais simples, autorização e implantação em produção.
Quando os desenvolvedores devem usar o MCP?
MCP é uma escolha forte quando múltiplos clientes de IA precisam de uma conexão consistente à mesma capacidade, quando as ferramentas devem ser descobertas em tempo de execução, ou quando uma equipe quer separar a orquestração de IA do código de integração específico do sistema.
Uma chamada de função direta pode permanecer mais simples para um aplicativo pequeno com um backend estritamente controlado. A adoção do protocolo traz seu próprio trabalho operacional: gerenciamento do ciclo de vida dos servidores, testes de compatibilidade, autenticação, observabilidade e governança.
O que lembrar sobre o Model Context Protocol (MCP)
O MCP é uma linguagem comum entre aplicações de IA e as ferramentas e contextos ao seu redor. Seu valor vem de substituir convenções de integração isoladas por um protocolo descobrível, estruturado e extensível.
O padrão não elimina a necessidade de engenharia cuidadosa. Os hosts ainda precisam decidir quais servidores confiar, quais capacidades expor, quais dados compartilhar e quando uma pessoa deve aprovar uma ação. O MCP torna as conexões portáteis; a governança as torna seguras e úteis.