
Financiamento
A Onit Security Levanta $11M para Eliminar o Gatilho que Desacelera a Defesa Cibernética

 Adicione Unite.AI às suas fontes preferidas no Google
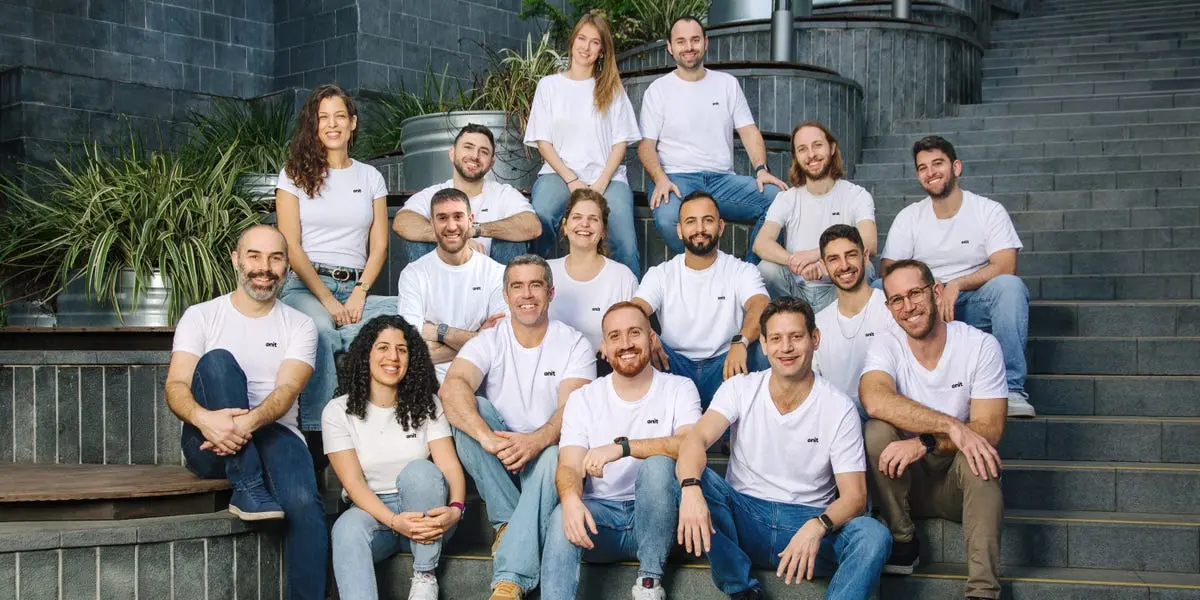
Onit Security surgiu do stealth com uma rodada de sementes de $11 milhões liderada por Hetz Ventures e Brightmind Partners, posicionando-se no centro de uma mudança crescente na cibersegurança: mudando da detecção para a remediação autônoma.
A história de fundação da empresa tem raízes em um fracasso real. Um negócio anterior liderado pelo co-fundador Ofer Amitai foi violado após uma vulnerabilidade conhecida ter sido enterrada em uma fila de espera, destacando um problema sistêmico em toda a indústria. Hoje, as organizações estão sobrecarregadas com dezenas de milhares de vulnerabilidades não resolvidas, enquanto os atacantes precisam apenas de minutos para explorá-las.
Por Que o Gerenciamento de Vulnerabilidades Está Quebrando
O problema central não é a falta de ferramentas. É a lacuna crescente entre identificar o risco e realmente consertá-lo.
As plataformas de segurança se tornaram altamente eficazes em detectar vulnerabilidades, mas a remediação permanece lenta, manual e fragmentada. As equipes devem determinar a propriedade, avaliar o impacto nos negócios e coordenar entre departamentos – frequentemente por meio de sistemas desconectados. Esse processo pode levar semanas, enquanto os atacantes operam em tempo quase real.
A escala do problema está acelerando. Os bancos de dados de vulnerabilidades devem ultrapassar um milhão de entradas até o final da década, agravando uma fila de espera já inadministrável.
O que emerge é um desequilíbrio estrutural: os defensores ainda operam com fluxos de trabalho projetados para uma era mais lenta, enquanto os atacantes estão cada vez mais automatizados.
De Tickets para Remediação Autônoma
A Onit Security está tentando fechar essa lacuna, repensando como o gerenciamento de exposições funciona em um nível fundamental.
Em vez de gerar tickets e confiar na coordenação humana, a plataforma usa agentes de IA para assumir a propriedade de todo o ciclo de vida de remediação. O objetivo é substituir a triagem e priorização repetitivas por um modelo baseado em decisões, onde uma ação humana definida pode resolver milhares de problemas semelhantes automaticamente.
Essa abordagem introduz várias mudanças importantes:
- Priorização baseada no contexto empresarial: As vulnerabilidades são classificadas com base no impacto real no mundo, e não em sistemas de pontuação genéricos
- Mapeamento de propriedade automatizado: A plataforma identifica quem é responsável por cada ativo, analisando dados internos fragmentados
- Execução, não orquestração: Os agentes de IA executam as etapas de remediação, em vez de apenas atribuir tarefas
- Resolução composta: Uma vez que uma estratégia de conserto é definida, ela é reutilizada em exposições semelhantes no futuro
O resultado é um sistema que não apenas reduz a carga de trabalho, mas visa eliminar a natureza repetitiva do gerenciamento de vulnerabilidades por completo.
O Surgimento da Segurança Agente
Onit Security faz parte de um movimento mais amplo em direção à segurança agente, onde os sistemas não apenas analisam dados, mas também tomam ações ativamente.
Na cibersegurança, essa mudança é particularmente significativa. Os agentes de IA podem monitorar continuamente os ambientes, reunir inteligência de ameaças e propor ou executar consertos a uma velocidade que se alinha mais de perto com a dos atacantes. Na prática, a maioria das implantações ainda mantém um humano no loop para aprovação final, refletindo tanto a cautela técnica quanto a organizacional.
O que está mudando é o papel do operador humano. Em vez de gerenciar alertas individuais, as equipes definem políticas e decisões que os sistemas de IA aplicam em larga escala.
Um Futuro de Sistemas de Segurança Auto-Curativos
Se esse modelo se provar eficaz, poderia redefinir fundamentalmente a forma como as organizações pensam sobre a cibersegurança.
Em vez de tratar as vulnerabilidades como uma fila de problemas crescente para triagem, os sistemas poderiam resolver continuamente as exposições como parte das operações normais. A própria fila de espera pode começar a desaparecer, substituída por um ambiente dinâmico onde os riscos são abordados quase tão rápido quanto são descobertos.
Isso tem implicações mais amplas além da eficiência. As equipes de segurança poderiam mudar do combate a incêndios reativos para a supervisão estratégica, focando na definição de políticas, avaliação de casos de bordo, e compreensão do risco sistêmico, em vez de perseguir problemas individuais. Ao mesmo tempo, as organizações podem começar a esperar uma remediação quase instantânea como o padrão, e não a exceção.
Existe também um efeito composto. À medida que os sistemas de IA aprendem com cada ação de remediação, eles constroem conhecimento institucional que se escala em ambientes. Com o tempo, isso poderia levar a infraestruturas que não apenas se consertam, mas também se tornam progressivamente mais resilientes sem exigir aumentos proporcionais no número de funcionários.
A trajetória de longo prazo aponta para arquiteturas de segurança autônomas, onde detecção, priorização e remediação são integradas estreitamente em um loop contínuo. Nesse mundo, a vantagem muda para as organizações que podem agir mais rapidamente, e não apenas aquelas que podem ver o mais.
Para uma indústria que passou décadas melhorando a visibilidade sem resolver a execução, essa mudança pode ser a mais importante alteração até agora.
ization, e remediação são integradas estreitamente em um loop contínuo. Nesse mundo, a vantagem muda para as organizações que podem agir mais rapidamente, e não apenas aquelas que podem ver o mais. Para uma indústria que passou décadas melhorando a visibilidade sem resolver a execução, essa mudança pode ser a mais importante alteração até agora.


