
Finansowanie
RAVEN.IO pozyskuje 20 mln dolarów, by zmienić ochronę aplikacji w erze ataków napędzanych AI

 Dodaj Unite.AI do preferowanych źródeł w Google
Kluczowe punktyRAVEN.IO pozyskało 20 milionów dolarów na rozwój zabezpieczeń runtime w obliczu…
Zobacz więcej
- RAVEN.IO pozyskało 20 milionów dolarów na rozwój zabezpieczeń runtime w obliczu nieprzewidywalnych ataków napędzanych przez AI.
- Jego platforma wykrywa nieznane zagrożenia, analizując na bieżąco zachowanie aplikacji w czasie rzeczywistym.
- Ochrona runtime staje się kluczowa, ponieważ AI przyspiesza zarówno rozwój oprogramowania, jak i tworzenie exploitów.
Startup z branży cyberbezpieczeństwa RAVEN.IO pozyskał 20 mln dolarów nowego finansowania, chcąc zmienić sposób ochrony aplikacji w środowiskach produkcyjnych. Rundzie przewodził Norwest przy dodatkowym wsparciu Elron Ventures i kilku inwestorów strategicznych. Finansowanie pojawia się w chwili, gdy tradycyjne modele bezpieczeństwa coraz trudniej nadążają za zagrożeniami generowanymi przez AI.
Firma opiera swoją strategię na zasadniczym założeniu: współczesne ataki nie są już przewidywalne, a systemy bezpieczeństwa bazujące na znanych podatnościach stają się mniej skuteczne.
Wyjście poza CVE i obronę opartą na sygnaturach
Bezpieczeństwo aplikacji przez lata w dużej mierze opierało się na identyfikowaniu znanych podatności, katalogowanych jako Common Vulnerabilities and Exposures (CVE), oraz usuwaniu ich po wykryciu. Ten model znajduje się teraz pod presją.
RAVEN.IO przenosi uwagę z tego, co już wiadomo, na rzeczywiste zdarzenia wewnątrz działającej aplikacji. Zamiast statycznego skanowania kodu lub zewnętrznego monitorowania ruchu platforma analizuje wykonywanie kodu w czasie rzeczywistym i wykrywa odstępstwa od oczekiwanego zachowania.
Model stawiający na ochronę podczas wykonywania aplikacji ma rozpoznawać ataki nawet wtedy, gdy nie istnieje znana podatność. Obserwując ścieżki wykonania, biblioteki i wywołania funkcji, system może sygnalizować nietypową aktywność i zatrzymywać wykorzystywanie podatności w chwili, gdy do niego dochodzi.
Zmiana odzwierciedla szerszą rzeczywistość: narzędzia AI pozwalają napastnikom tworzyć i stosować exploity szybciej, niż tradycyjne bazy podatności są w stanie nadążyć.
Dlaczego wgląd w działanie aplikacji staje się kluczowy
Platforma RAVEN.IO opiera się na założeniu, że większość istotnych ataków zachodzi obecnie w samej warstwie aplikacji, a nie na poziomie sieci czy urządzeń końcowych. Jest to szczególnie ważne w środowiskach cloud-native, w których aplikacje są rozproszone między kontenerami, mikrousługami i wieloma dostawcami chmury.
Według firmy technologia zapewnia dogłębny wgląd w zachowanie aplikacji, aż do pojedynczych funkcji i łańcuchów wykonania, bez ingerującej w aplikację instrumentacji i bez wpływu na wydajność.
Taki poziom wglądu pozwala zespołom bezpieczeństwa na:
- Wykrywanie prób wykorzystania podatności w czasie rzeczywistym
- Ograniczanie szumu przez obniżanie priorytetu podatności, których nie da się wykorzystać
- Prześledzenie ataków do konkretnych zmian w kodzie lub wdrożeń
Celem jest zarówno wykrywanie, jak i natychmiastowe zapobieganie: blokowanie złośliwego wykonania kodu, zanim powstanie szkoda.
Pierwsze wdrożenia w sektorach o wysokich wymaganiach bezpieczeństwa
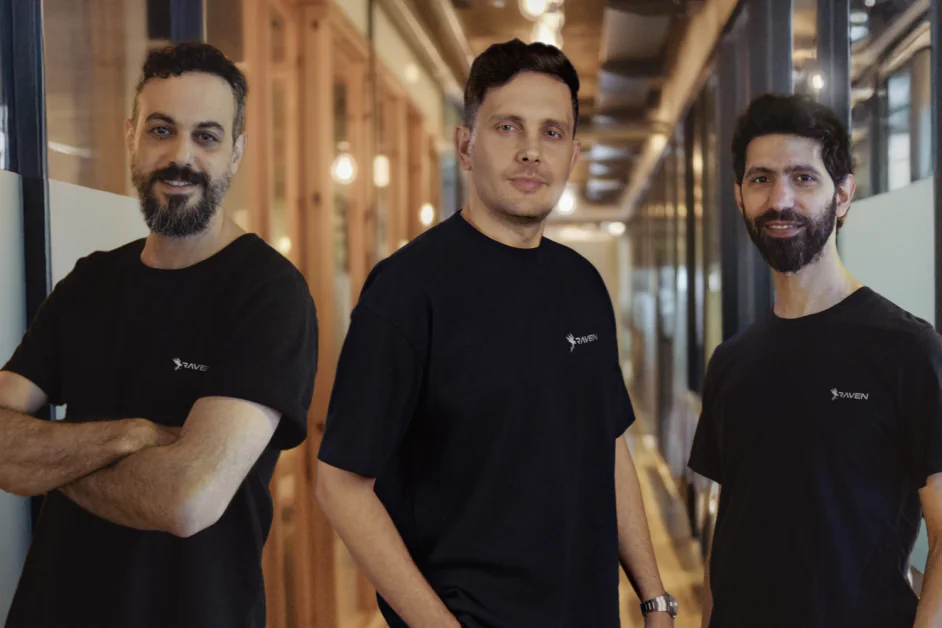
Roi Abitboul, Guy Franco i Omer Yair założyli RAVEN.IO w 2023 roku. To doświadczeni specjaliści od cyberbezpieczeństwa, z przeszłością w izraelskich jednostkach obronnych i wcześniejszymi sukcesami w startupach. Zespół stworzył wcześniej Javelin Networks, przejęte przez Symantec. Tam pracowali następnie nad technologiami wykrywania na urządzeniach końcowych i ochrony chmury.
Obecny kierunek bazuje na tych doświadczeniach, ale dotyczy innej warstwy stosu technologicznego: samego środowiska wykonywania aplikacji.
Platforma działa już produkcyjnie u 11 klientów korporacyjnych, głównie w sektorach takich jak ubezpieczenia i usługi finansowe, gdzie ryzyka w warstwie aplikacji i łańcuchu dostaw są szczególnie duże.
Takie środowiska zwykle ostrożnie przyjmują nowe modele bezpieczeństwa. Sugeruje to, że ochrona oparta na zachowaniu podczas działania aplikacji zyskuje zwolenników w organizacjach o złożonej infrastrukturze i dużym narażeniu na ryzyko.
Co to oznacza dla przyszłości bezpieczeństwa aplikacji
Strategia firmy wpisuje się w rosnący nurt cyberbezpieczeństwa określany jako «protect right»: ochronę aplikacji podczas działania, zamiast polegania wyłącznie na kontrolach na wczesnych etapach rozwoju zgodnie z podejściem «shift left».
Tradycyjne metody wciąż mają swoją rolę, ale pozostawiają lukę między odkryciem podatności a wdrożeniem poprawki. Napastnicy coraz częściej wykorzystują to okno czasowe. Ochrona podczas działania aplikacji ma je zamknąć dzięki ciągłemu monitorowaniu i obronie pracujących systemów.
Gdy AI przyspiesza zarówno rozwój oprogramowania, jak i tworzenie exploitów, powierzchnia ataku szybko rośnie. Więcej kodu powstaje szybciej, często przy mniejszym nadzorze człowieka, a napastnicy zyskują narzędzia automatyzujące wykrywanie podatności.
W takim środowisku modele bezpieczeństwa oparte na wcześniejszej wiedzy mogą nadal tracić skuteczność.
Finansowanie RAVEN.IO odzwierciedla rosnące zainteresowanie metodami zakładającymi nieuchronność ataków i skupiającymi się na ich wykrywaniu oraz zatrzymywaniu w czasie rzeczywistym. Jeśli ta zmiana będzie postępować, ochrona oparta na zachowaniu podczas działania aplikacji może przejść od niszowej kategorii do podstawowej warstwy nowoczesnej ochrony aplikacji.


