
Grunnleggende AI
Hva er cybersikkerhet?

 Legg til Unite.AI blant dine foretrukne kilder på Google
Cybersikkerhet er disiplinen som håndterer risikoer for informasjon, systemer, identiteter og operasjoner forårsaket av uautorisert tilgang, misbruk, forstyrrelse eller ødeleggelse. Den kombinerer teknologi, prosesser, mennesker og styring.
Sikkerhet er ikke et produkt som kan installeres én gang. Eiendeler, avhengigheter, angripere og forretningsprioriteringer endres. Effektive programmer bestemmer kontinuerlig hva som er viktig, reduserer sannsynlig skade, oppdager unormal aktivitet og gjenoppretter etter hendelser.
Viktige punkter
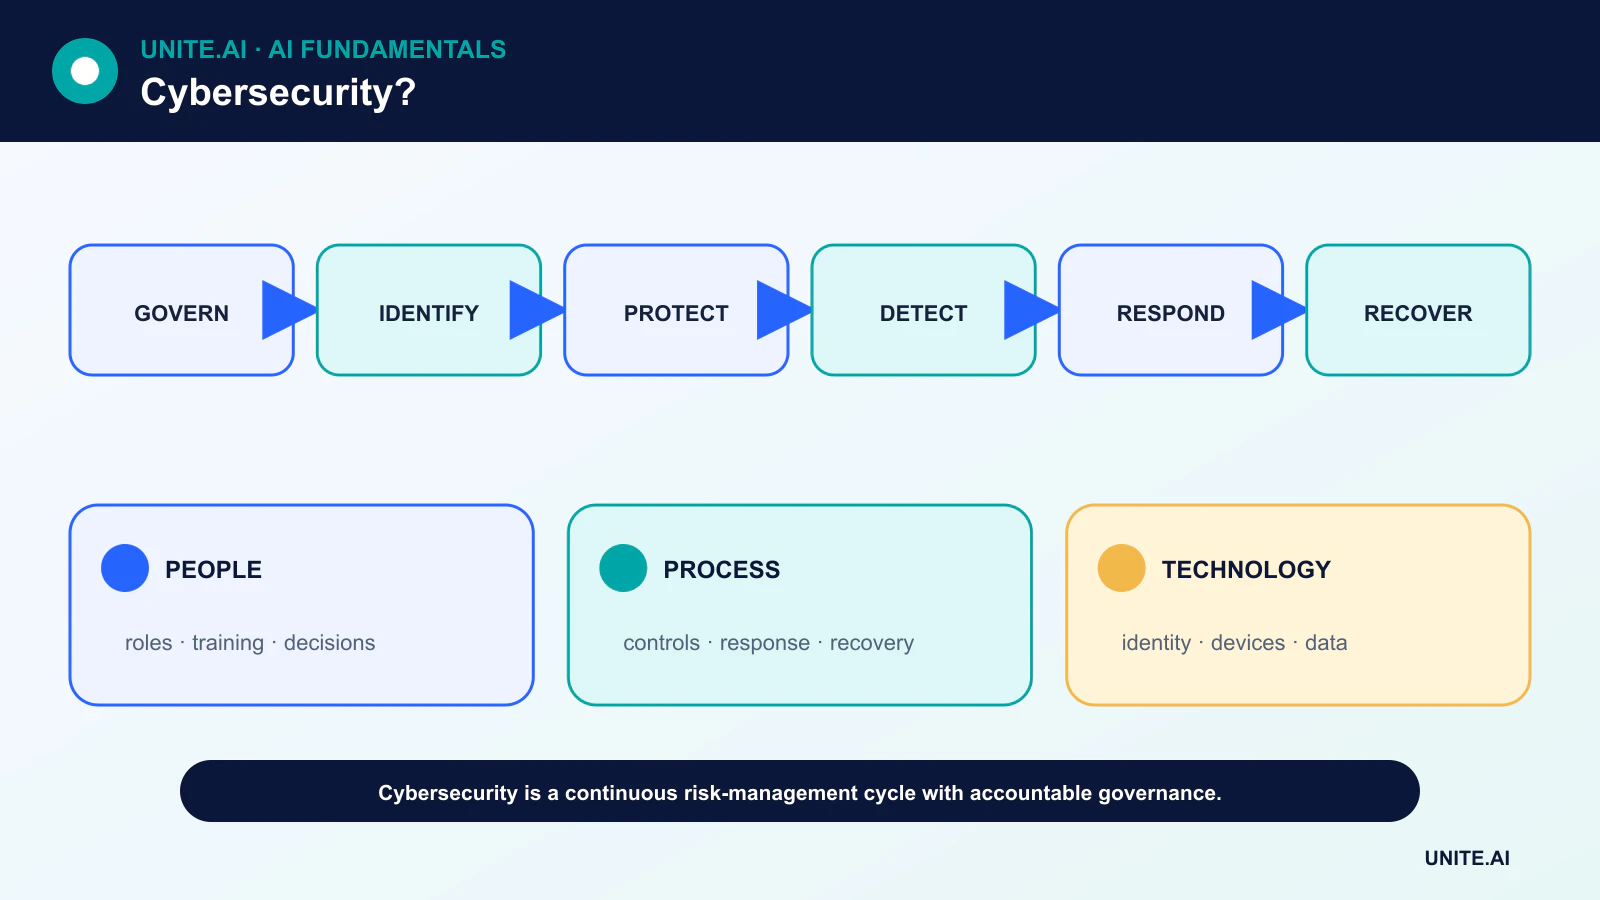
- NIST CSF 2.0 organiserer resultater rundt Styring, Identifisering, Beskyttelse, Deteksjon, Respons og Gjenoppretting.
- Identitet, eiendelsinventar, sikker konfigurasjon, oppdatering og sikkerhetskopier er grunnleggende kontroller.
- Zero trust betyr å kontinuerlig evaluere tilgang til ressurser, ikke stole kun på nettverksplassering.
- Robusthet inkluderer forberedelse, kommunikasjon, gjenopprettingstesting og læring etter hendelser.
Styring og identifisering
Styring fastsetter risikotoleranse, roller, retningslinjer, tilsyn og forventninger til forsyningskjeden. Ledere trenger en oppdatert oversikt over kritiske tjenester, juridiske forpliktelser og hvordan cybersikkerhetsrisiko henger sammen med virksomhetsrisiko.
Identifisering omfatter maskinvare, programvare, data, kontoer, skytjenester og avhengigheter. Ukjente eller eiersløse eiendeler er vanskelige å oppdatere, overvåke eller avhende. Klassifisering hjelper med å anvende strengere kontroller på mer betydningsfulle systemer og registre.
Beskytt identiteter, enheter, applikasjoner og data
Beskyttelse inkluderer phishing‑resistent autentisering, minst mulig privilegier, sikker konfigurasjon, sårbarhetsstyring, kryptering, segmentering, sikkerhetskopier og opplæring av ansatte. Sikker programvareutvikling reduserer feil før utrulling.
Zero trust‑arkitektur evaluerer bruker, enhet, ressurs og kontekst for hver tilgangsbeslutning. Det betyr ikke at man skal stole på ingen; den erstatter bred implisitt tillit med eksplisitt, kontinuerlig evaluert policy.
Oppdag meningsfulle hendelser
Logger fra identiteter, endepunkter, applikasjoner, nettverk og skytjenester kan avsløre misbruk. Deteksjonsingeniørarbeid gjør trusselhypoteser til testede regler og analyser. Dekning og datakvalitet er viktigere enn å samle alle mulige hendelser.
Maskinlæring kan prioritere varsler eller identifisere avvik, men motstandere tilpasser seg og sjelden legitim atferd kan se mistenkelig ut. Modeller trenger referanseverdier, menneskelig gjennomgang og beskyttelse mot manipulert input.
Respons og gjenoppretting
En hendelsesresponsplan definerer triage, håndtering av bevis, innkapsling, utryddelse, kommunikasjon og beslutningsmyndighet. Handlingsplaner bør øves før en krise, inkludert scenarier hvor identitetssystemer eller kommunikasjonskanaler er utilgjengelige.
Gjenoppretting gjenoppretter pålitelige operasjoner, ikke bare nettbaserte servere. Sikkerhetskopier må isoleres og testes. Team validerer systemer, roterer kompromitterte påloggingsinformasjon, overvåker gjentakelse og kommuniserer restrisiko.
Forsyningskjeder, kantsystemer og AI
Organisasjoner arver risiko fra leverandører, åpen kildekode‑avhengigheter, administrerte tjenester og oppdateringskanaler. Kontrakter, programvare‑materiallister, attestasjoner og overvåket tilgang hjelper, men de erstatter ikke arkitektonisk innkapsling.
Kant‑AI utvider flåten av enheter og modeller som skal sikres. Angripere bruker også AI for påvirkning, rekognosering og automatisering, mens forsvarere bruker den for analyse. De grunnleggende kontrollene — identitet, opprinnelse, validering og gjenoppretting — forblir nødvendige.
Risiko, trusselmodellering og sikkerhetsarkitektur
Cybersikkerhet beskytter konfidensialitet, integritet og tilgjengelighet for systemer og data samtidig som den støtter sikkerhet, personvern, autentisitet og ansvarlighet. Start med en oversikt over eiendeler, identiteter, datastreamer, avhengigheter og forretningspåvirkning. Trusselmodellering identifiserer aktører, inngangspunkter, tillitsgrenser, misbrukstilfeller og avbøtende tiltak før utrulling. Risiko kombinerer sannsynlighet og konsekvens under usikkerhet; den bør styre prioriteringer i stedet for å behandle hver sårbarhetsscore som lik.
Forsvar i dybde forutsetter at kontroller kan svikte. Sterk identitet bruker phishing‑resistent flerfaktorautentisering, minst mulig privilegier, kortvarige påloggingsinformasjon, enhetstillitt og gjennomgang av privilegert tilgang. Nettverkssegmentering begrenser bevegelse; sikker konfigurasjon og oppdatering reduserer eksponering; kryptering beskytter data i transitt og i ro; applikasjonssikkerhet validerer input og autorisasjon; sikkerhetskopier og gjenoppretting opprettholder robusthet. Zero trust er en tilgangsarkitektur basert på kontinuerlig verifisering, ikke et produkt eller eliminering av pålitelige komponenter.
Deteksjon, respons og programvareforsyningskjede
Logger bør støtte definerte deteksjonsspørsmål, bruke synkronisert tid, beskytte integritet og unngå unødvendige hemmeligheter eller personopplysninger. Deteksjon kombinerer endepunkt‑, identitets‑, nettverks‑, sky‑ og applikasjonssignaler med referanseverdier og trusselinformasjon. Varsler trenger eiere, alvorlighetsgrad, bevis og handlingsplaner. Hendelsesrespons forbereder roller, kommunikasjon, innkapsling, utryddelse, gjenoppretting, rettsmedisinsk analyse og juridisk eller regulatorisk koordinering. Bordøvelser og tekniske simuleringer viser om påloggingsinformasjon kan tilbakekalles og systemer kan gjenopprettes under press.
Programvare‑risiko omfatter kilde, avhengigheter, byggesystemer, artefakter, registre og oppdateringer. Lås og gjennomgå avhengigheter, skann og oppdater, isoler bygg, generer en SBOM, signer artefakter, registrer opprinnelse og begrens utgivelsesmyndighet. En kompromittert CI‑pipeline kan distribuere pålitelig skadelig programvare. Hemmelige data skal ligge i administrerte hvelv og må ikke dukke opp i kode, bilder, billetter eller logger. Tjenester fra tredjeparter krever tilgangsbegrensninger, hendelsesvilkår og en exit‑plan.
Måling og menneskelige faktorer
Mål eksponering, utbedringstid, kontrolldekning, deteksjons‑ og innkapslingstid, gjenopprettingstester, phishing‑resistent autentisering, privilegert tilgang og tilbakevendende rotårsaker — ikke bare mengden varsler eller fullført opplæring. Design brukbare sikre standarder fordi folk omgår kontroller som blokkerer viktig arbeid. Beskytt forskere og rapporteringskanaler, og lær av nesten‑uhell uten skyld. Cybersikkerhet er kontinuerlig risikostyring: endrede systemer, angripere, leverandører og brukere gjør at en engangsaudit eller samsvarssertifikat er utilstrekkelig bevis på nåværende sikkerhet.
Arbeidseksempel: respons på en kompromittert konto
En identitetsplattform oppdager umulig reise, en ny enhet og uvanlig privilegert tilgang. Respons‑handlingsplanen validerer bevis, tilbakekaller økter og token, tilbakestiller påloggingsinformasjon via en verifisert kanal, isolerer berørte endepunkter og sjekker postboksregler, skyroller og data‑tilgang. Logger bevares med synkronisert tid. Teamet kommuniserer alvorlighetsgrad og forretningspåvirkning uten å avsløre sensitive etterforskningsdetaljer. Juridiske, personvern‑ og kundemeldingsansvarlige engasjeres i henhold til type og omfang av tilgang til data, kontraktsmessige forpliktelser, gjeldende jurisdiksjoner og verifisert påvirkning.
Gjenoppretting verifiserer rene enheter, gjenopprettet minst mulig privilegier og overvåket gjeninnføring. Rotårsaksanalyse undersøker phishing‑resistent autentisering, påmelding, help‑desk‑verifisering og token‑levetid i stedet for å klandre én bruker. Deteksjonsregler og opplæring oppdateres, og lignende kontoer søkes etter. Måleparametere inkluderer deteksjons‑ og innkapslingstid, berørte ressurser, gjentakelse og korrigerende fullføring. En bordøvelse senere tester om samme prosess fungerer under avbrudd i identitetsleverandør og med en kompromittert administrator.
Implementeringsbevis og operasjonell beredskap
En produksjonsbeslutning krever mer enn en vellykket demonstrasjon. Definer de tiltenkte brukerne, driftsmiljøet, innganger, utganger, avhengigheter, eier og konsekvensen av hver viktig feil. Etabler en reproduserbar basislinje og et versjonert evalueringssett før finjustering. Test vanlige tilfeller, grensetilstander, feilformet eller manglende input, distribusjonsendring, avhengighetsavbrudd, misbruk og de grupper eller miljøer som sannsynligvis blir underbetjent. Mål oppgavekvalitet sammen med kalibrering eller usikkerhet, latens, gjennomstrømning, ressurskostnad, tilgjengelighet, personvern og sikkerhet. Registrer hver transformasjon og terskel slik at en uavhengig vurderer kan gjenskape resultatet og skille bevis fra en attraktiv prototype.
Før lansering, tildel myndighet for utgivelse, unntak, endringer, tilbakeføring og avvikling. Bruk en trinnvis utrulling, bevar en sikker fallback, og verifiser overvåking med bevisst injiserte feil. Operasjonell telemetri bør avdekke input‑kvalitet, output‑atferd, modell‑ eller regelversjon, avhengighetshelse, menneskelige overstyringer og bekreftede resultater uten å samle unødvendige sensitive data. Definer varslings‑terskler og en responsansvarlig, og gjennomgå virkelige bevis etter utrulling i stedet for å anta at offline‑ytelse vil vedvare. Revurder når datakilder, brukere, modeller, leverandører, retningslinjer, maskinvare eller mål endres. Et vedlikeholdt system trenger også dokumentert gjenoppretting, hendelseslæring, sletting‑ og lagringsprosedyrer, samt et tydelig tidspunkt hvor det skal deaktiveres eller erstattes.
Ofte stilte spørsmål
Hva er konfidensialitet, integritet og tilgjengelighet?
De er tre vanlige sikkerhetsmål: forhindre uautorisert avsløring, forhindre uautorisert eller uoppdaget endring, og holde systemer og data pålitelig tilgjengelige.
Kan cybersikkerhetsrisiko elimineres?
Nei. Organisasjoner reduserer og overfører risiko, unngår enkelte aktiviteter og aksepterer rest‑risiko med ansvarlige beslutninger.
Primære referanser











