
Grunnleggende AI
Hva er etisk hacking og hvordan fungerer det?

 Legg til Unite.AI blant dine foretrukne kilder på Google
Etisk hacking er autorisert sikkerhetstesting utført innenfor en avtalt avgrensning for å identifisere og validere svakheter før ondsinnede aktører utnytter dem. Ordet etisk kommer ikke kun fra teknisk dyktighet; det kommer fra tillatelse, proporsjonale metoder, forsiktig håndtering av data og ansvarlig rapportering.
Testing uten eksplisitt autorisasjon kan være ulovlig og skadelig selv når testeren har som mål å hjelpe. Et profesjonelt oppdrag definerer mål, ekskluderte systemer, tillatte teknikker, tidsvinduer, kontakter, stoppbetingelser og hvordan bevis skal beskyttes.
Viktige punkter
- Skriftlig autorisasjon og regler for oppdraget kommer før rekognosering eller skanning.
- Testing bør påvise risiko med den minst skadelige metoden som gir tilstrekkelige bevis.
- Et funn blir nyttig gjennom alvorlighetsanalyse, veiledning for utbedring og ny testing.
- Etisk hacking utfyller – og erstatter ikke – sikker design, oppdatering, overvåking og hendelsesrespons.
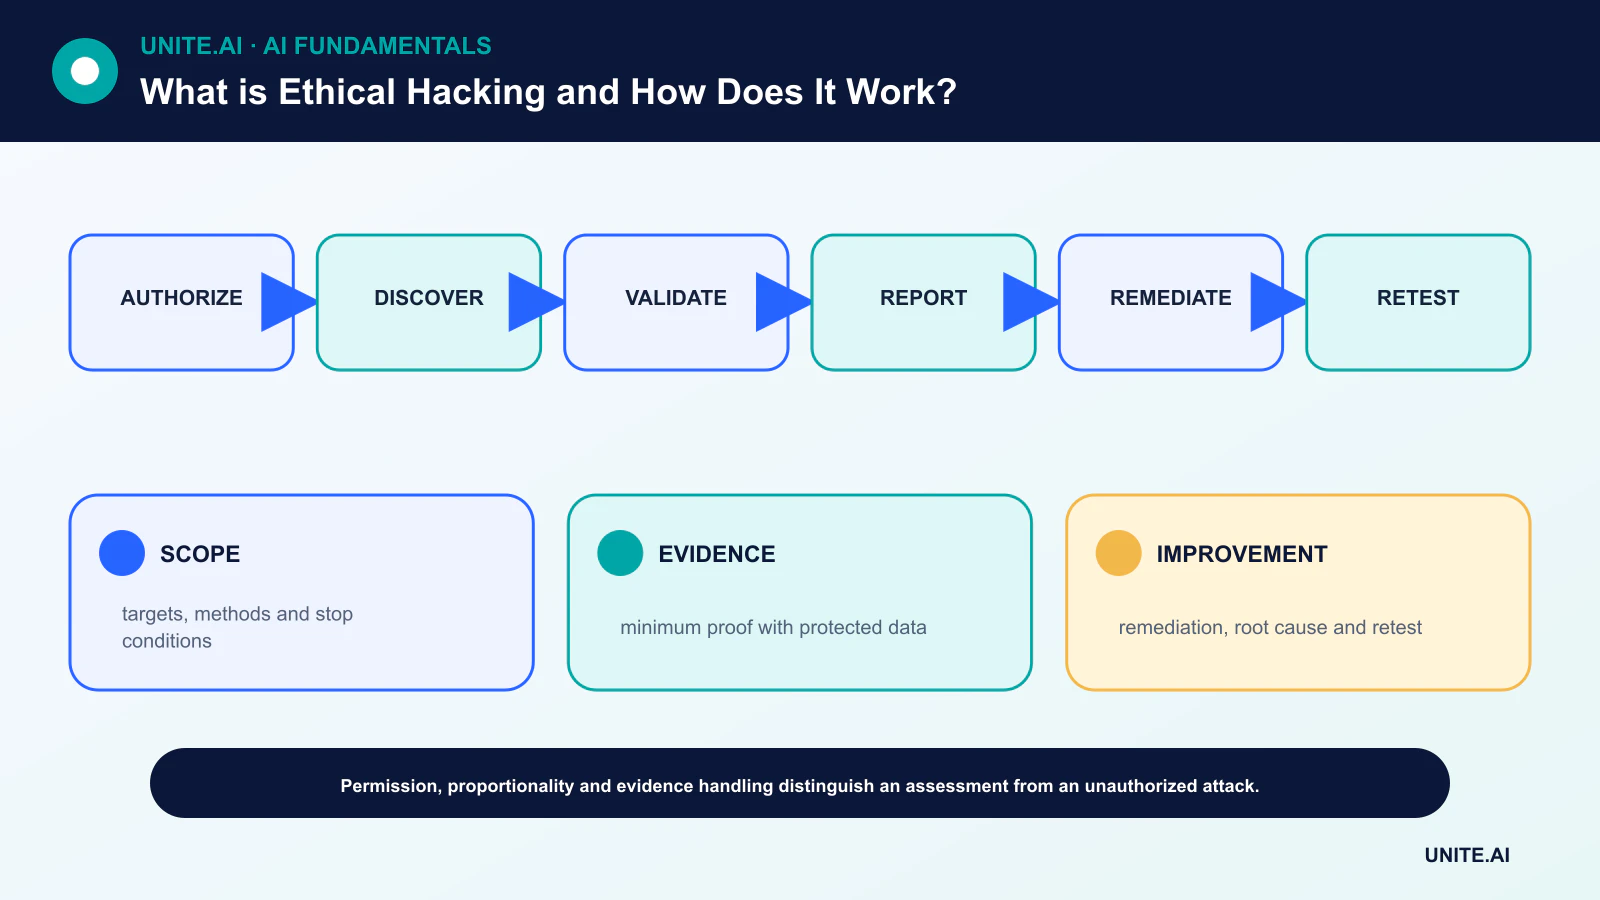
Autorisasjon, omfang og sikkerhet
Eieren og testeren blir enige om hvilke verter, applikasjoner, identiteter, fasiliteter og tredjepart som er innenfor omfanget. Regler angir om sosial manipulering, tjenestenekt, kredentialangrep, vedvarende tilgang eller datatilgang er forbudt eller begrenset.
Nødvendige kontaktpersoner og stoppbetingelser er viktige fordi testing kan forstyrre produksjon. Planen bør definere lagring av bevis, kryptering, sletting, juridisk gjennomgang og prosedyrer for håndtering av personlig eller irrelevant data.
Oppdagelse og trusselinformert planlegging
Passiv rekognosering gjennomgår autorisert offentlig informasjon; aktiv oppdagelse kartlegger tilgjengelige tjenester og konfigurasjoner. Trusselmodellering identifiserer verdifulle eiendeler, tillitsgrenser og plausible angriper-mål, slik at innsatsen styres av risiko i stedet for en generell sjekkliste.
Automatiserte skannere kan finne kjente mønstre, men gir falske positiver og går glipp av forretningslogikkfeil. Menneskelig analyse kombinerer konfigurasjon, applikasjonsatferd, identitetsveier og organisasjonens cybersikkerhets-kontroller.
Validering og kontrollert utnyttelse
Testeren bekrefter om en mistenkt svakhet er tilgjengelig og hvilken påvirkning den tillater. Bevisføringen bør stoppe så snart tilstrekkelige bevis foreligger. Å kopiere en hel database eller etablere unødvendig vedvarende tilgang er sjelden begrunnet når et ufarlig eksempel demonstrerer problemet.
Privilegieeskalering og lateral bevegelse krever eksplisitt omfang. Segmentering, overvåking og respons er en del av vurderingen: en test kan avdekke om forsvarere oppdager og inneholder aktiviteten, ikke bare om et inngangspunkt eksisterer.
Rapportering, utbedring og ny testing
En nyttig rapport beskriver den berørte eiendelen, forutsetninger, bevis, potensiell påvirkning, begrunnelse for alvorlighetsgrad og konkret utbedring. Den skiller bekreftet utnyttelse fra teoretisk risiko og beskytter exploit-detaljer i henhold til oppdragsreglene.
Eiere prioriterer utbedringer basert på eksponering og forretningspåvirkning, og tester deretter på nytt. Rotårsaksanalyse kan identifisere gjenbrukbare forbedringer i sikker utvikling, identitet, konfigurasjon eller DevOps-pipelines.
Penetrasjonstester, red teams og offentliggjøring
En penetrasjonstest vurderer vanligvis definerte systemer over en begrenset periode. Et red team tester oppdagelse og respons mot et mål; blå team forsvarer; purple teaming gjør motstandernes funn til samarbeidende forbedringer. En sårbarhetsvurdering er bredere skanning og analyse, ikke alltid utnyttelse.
Uavhengige forskere bør følge organisasjonens sårbarhetsavsløringspolicy eller et relevant safe-harbor-program. Hvis ingen policy finnes, bruk etablerte koordineringskanaler og juridisk veiledning – ikke anta at offentlig eksponering gir autorisasjon til testing.
Autorisasjon, omfang og testmetodikk
Etisk hacking er autorisert sikkerhetstesting ment å identifisere og bidra til å utbedre svakheter. Skriftlige regler for oppdraget definerer systemer, identiteter, datoer, teknikker, databehandling, kommunikasjon, stoppbetingelser og forbudte påvirkninger. Tillatelse fra den faktiske systemeieren er essensiell; en offentlig IP eller feil er ikke autorisasjon. Testere bør minimere forstyrrelser, beskytte bevis, koordinere kritiske funn, og ha en nødkontakt. Juridiske og kontraktsmessige krav varierer etter jurisdiksjon og tjenesteleverandør.
Et profesjonelt oppdrag starter med eiendoms- og trusselkontekst, deretter rekognosering innenfor omfang, kartlegging av angrepsflate, identifisering av sårbarheter, validering og kontrollert utnyttelse kun etter behov for å påvise påvirkning. Testing omfatter applikasjoner, API-er, skykonfigurasjon, identitet, nettverk, trådløst, mobil, maskinvare og menneskelige prosesser. Automatiserte skannere finner kjente mønstre, men gir falske positiver og overser sammenkoblede logikkfeil. Manuell resonnering undersøker autorisasjon, forretningslogikk, tillitsgrenser og veier fra en initial svakhet til verdifulle eiendeler.
Bevis, utbedring og sikker rapportering
Et funn bør inneholde berørt eiendel, forutsetninger, reproducerbare trinn, observerte bevis, påvirkning, sannsynlighet, begrunnelse for alvorlighetsgrad og utbedring. Ikke samle inn mer sensitiv data enn nødvendig; rediger bort hemmeligheter og personlig informasjon. Bevar tidsstempler og verktøyversjoner. Alvorlighetsgrad bør reflektere det reelle miljøet og kontroller, ikke kun en generisk poengsum. Umiddelbar varsling er hensiktsmessig når testing avdekker aktiv kompromittering, destruktiv risiko eller en vei som andre kan utnytte.
Validering av utbedring bekrefter at rotårsaken er fjernet uten å introdusere regresjoner. Fiks klasser av svakheter – autorisasjonsdesign, hemmelighetshåndtering, inndatahåndtering, segmentering – ikke bare én URL. Spor tid til utbedring, tilbakefall, eiendeldekning og kontrollforbedring. En lang rapport med mange lavverdige skannerfunn kan skjule de få angrepsveiene som er viktige. Lærdom bør mates inn i sikker design, kodegjennomgang, overvåking og hendelsesrespons.
Programmer, offentliggjøring og etikk
Penetrasjonstester er øyeblikksprøver; kontinuerlig sårbarhetsstyring, trusselmodellering, red teaming og bug bounty-programmer har ulike formål. Koordinert offentliggjøring gir vedlikeholdere en sikker kanal og rimelig utbedringstid mens brukere beskyttes. Testere må unngå utpressing, unødvendig tilgang og offentliggjøring som skaper uforholdsmessig skade. Etisk hacking får sitt navn gjennom autorisasjon, proporsjonalitet, kompetanse, bevis og ansvarlig håndtering – ikke bare fordi testeren mener målet bør være sikrere.
Arbeidseksempel: testing av en API-autorisasjonsgrense
Et selskap gir testere autorisasjon til å vurdere et staging-API og spesifiserte produksjonskontoer i løpet av et fast tidsvindu. Regler forbyr tjenestenekt og tilgang til ekte kundedata utover minimal bevis. Testere kartlegger roller, objektidentifikatorer og endepunkter og oppdager at en bruker med lav privilegium kan be om en annen leietakers faktura. De fanger opp et redigert svar, stopper videre tilgang, og varsler den utpekte kontakten umiddelbart.
Rapporten identifiserer brutt objektbasert autorisasjon, berørte ruter, påvirkning, reproduksjon og en sentralisert tillatelseskontroll. Utviklere fikser det delte autorisasjonslaget og legger til negative tester for hver objekttype. Ny testing bruker syntetiske leietakere og bekrefter at logger oppdager forsøk. Organisasjonen leter etter historisk tilgang, vurderer varslingsansvar, og oppdaterer trusselmodeller. Testeren publiserer ikke exploit-detaljer før koordinert utbedring beskytter brukerne. Autorisasjon og bevis – ikke nyheten i exploiten – gjør arbeidet etisk.
Implementasjonsbevis og operasjonell beredskap
En produksjonsbeslutning krever mer enn en vellykket demonstrasjon. Definer de tiltenkte brukerne, driftsmiljøet, innganger, utganger, avhengigheter, eier og konsekvensene av hver viktig feil. Etabler en reproduserbar basislinje og et versjonert evalueringssett før finjustering. Test vanlige tilfeller, grensebetingelser, feilformatert eller manglende input, distribusjonsendring, avhengighetsnedbrudd, misbruk, og gruppene eller miljøene som mest sannsynlig er underbetjent. Mål oppgavekvalitet sammen med kalibrering eller usikkerhet, latens, gjennomstrømning, ressurskostnad, tilgjengelighet, personvern og sikkerhet. Registrer hver transformasjon og terskel slik at en uavhengig vurderer kan reprodusere resultatet og skille bevis fra en attraktiv prototype.
Før lansering, tildel myndighet for utgivelse, unntak, endringer, tilbakeføring og avvikling. Bruk en trinnvis utrulling, bevar en sikker fallback, og verifiser overvåking med bevisst injiserte feil. Operasjonell telemetri bør avdekke inndata-kvalitet, utdata-atferd, modell- eller regelversjon, avhengighetshelse, menneskelige overstyringer og bekreftede resultater uten å samle unødvendig sensitiv data. Definer varslings-terskler og en responsansvarlig, og gjennomgå bevis fra virkeligheten etter utrulling i stedet for å anta at offline-ytelse vil vedvare. Revurder når datakilder, brukere, modeller, leverandører, retningslinjer, maskinvare eller mål endres. Et vedlikeholdt system trenger også dokumenterte gjenopprettings-, hendelseslærings-, slettings- og lagringsprosedyrer, samt et klart punkt hvor det skal deaktiveres eller erstattes.
Ofte stilte spørsmål
Kan jeg etisk skanne ethvert offentlig nettsted?
Nei. Offentlig tilgjengelighet er ikke autorisasjon. Test kun systemer som er dekket av skriftlig tillatelse eller en tydelig gjeldende sårbarhetsavsløringspolicy.
Beviser en ren penetrasjonstest at et system er sikkert?
Nei. Det betyr at vurderingen ikke bekreftet ytterligere funn innenfor sitt omfang, tidsramme, metoder og kunnskap. Sikkerhet krever kontinuerlige kontroller og overvåking.
Primære referanser











