Fondamenti di IA
Che cos’è l’hacking etico e come funziona?

 Aggiungi Unite.AI alle tue fonti preferite su Google
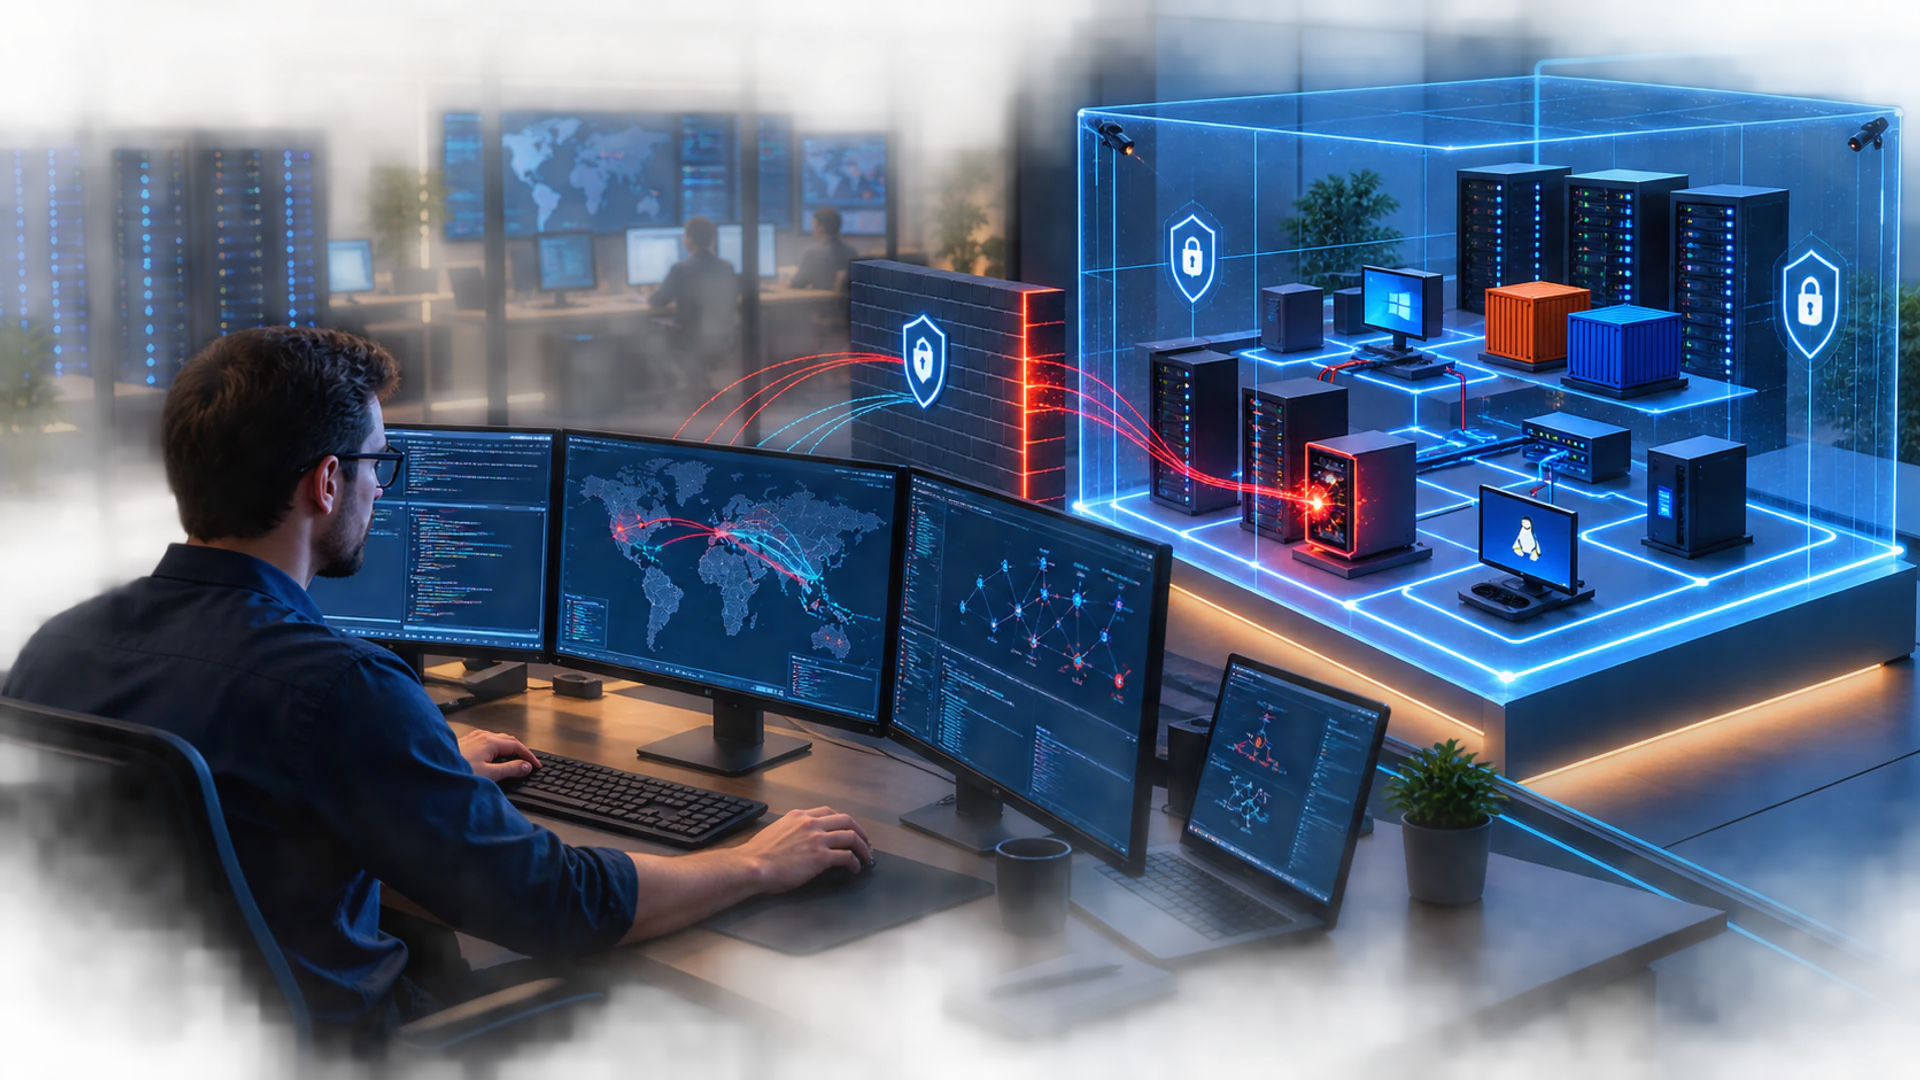
Hacking etico è un test di sicurezza autorizzato eseguito entro un ambito concordato per identificare e convalidare le vulnerabilità prima che gli attori malintenzionati le sfruttino. Il termine etico non deriva solo dalla competenza tecnica; deriva dal permesso, da metodi proporzionali, dalla gestione attenta dei dati e da una segnalazione responsabile.
Un test senza autorizzazione esplicita può essere illegale e dannoso anche quando il tester intende aiutare. Un incarico professionale definisce gli obiettivi, i sistemi esclusi, le tecniche consentite, le finestre temporali, i contatti, le condizioni di interruzione e il modo in cui le prove saranno protette.
Punti chiave
- L’autorizzazione scritta e le regole di ingaggio precedono la ricognizione o la scansione.
- Il test dovrebbe dimostrare il rischio con il metodo meno dannoso che fornisce prove adeguate.
- Una vulnerabilità diventa utile attraverso l’analisi della gravità, le indicazioni di rimedio e il retest.
- L’hacking etico completa — non sostituisce — la progettazione sicura, le patch, il monitoraggio e la risposta agli incidenti.
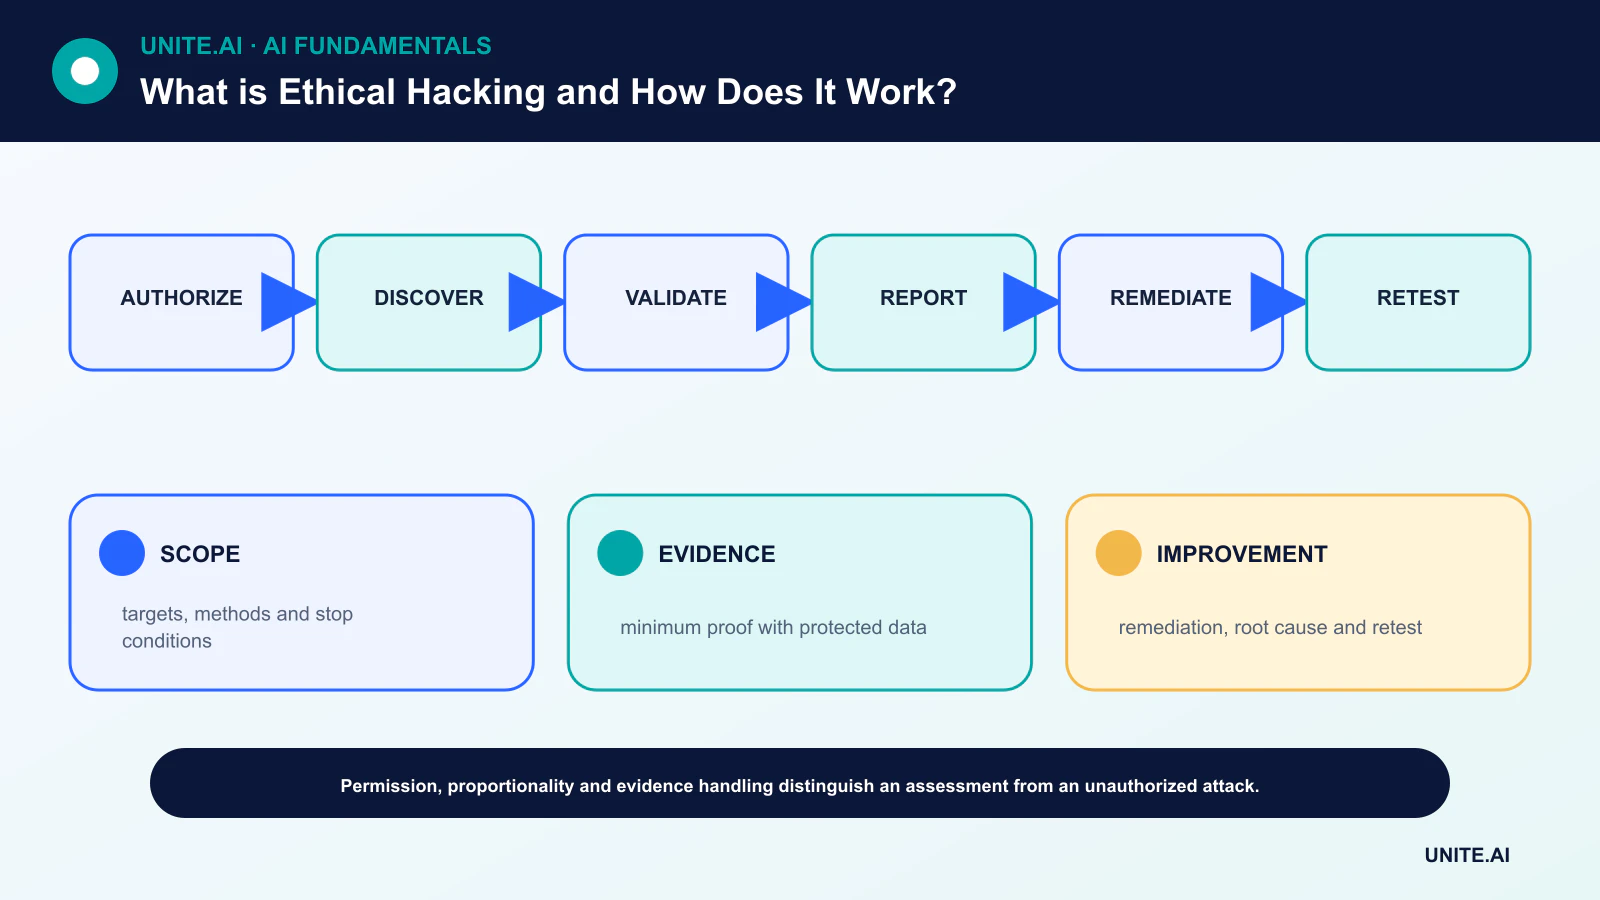
Autorizzazione, ambito e sicurezza
Il proprietario e il tester concordano quali host, applicazioni, identità, strutture e terze parti rientrano nell’ambito. Le regole specificano se ingegneria sociale, denial-of-service, attacchi alle credenziali, persistenza o accesso ai dati sono proibiti o limitati.
I contatti di emergenza e le condizioni di interruzione sono importanti perché i test possono interrompere la produzione. Il piano dovrebbe definire la conservazione delle prove, la crittografia, la cancellazione, la revisione legale e le procedure per la gestione di dati personali o non pertinenti.
Scoperta e pianificazione basata sulle minacce
La ricognizione passiva esamina le informazioni pubbliche autorizzate; la scoperta attiva mappa i servizi e le configurazioni raggiungibili. Il threat modeling identifica gli asset di valore, i confini di fiducia e gli obiettivi plausibili dell’attaccante, così lo sforzo è guidato dal rischio anziché da una checklist generica.
Gli scanner automatizzati possono individuare pattern noti ma generano falsi positivi e trascurano le vulnerabilità di logica di business. L’analisi umana combina configurazione, comportamento dell’applicazione, percorsi di identità e i controlli di cybersecurity dell’organizzazione.
Validazione e sfruttamento controllato
Il tester verifica se una debolezza sospetta è raggiungibile e quale impatto consente. La prova dovrebbe fermarsi non appena esistono prove sufficienti. Copiare un intero database o stabilire una persistenza non necessaria è raramente giustificato quando un campione innocuo dimostra il problema.
L’escalation di privilegi e il movimento laterale richiedono un ambito esplicito. Segmentazione, monitoraggio e risposta fanno parte della valutazione: un test può rivelare se i difensori rilevano e contengono l’attività, non solo se esiste un punto di ingresso.
Report, rimedio e retest
Un report utile descrive l’asset interessato, i prerequisiti, le prove, l’impatto potenziale, la motivazione della gravità e il rimedio concreto. Separa lo sfruttamento confermato dal rischio teorico e protegge i dettagli dello sfruttamento in base alle regole dell’ingaggio.
I proprietari danno priorità alle correzioni in base all’esposizione e all’impatto sul business, poi effettuano il retest. L’analisi della causa radice può identificare miglioramenti riutilizzabili nello sviluppo sicuro, nell’identità, nella configurazione o nei pipeline DevOps.
Test di penetrazione, red team e divulgazione
Un test di penetrazione solitamente valuta sistemi definiti per un periodo limitato. Un red team testa la rilevazione e la risposta contro un obiettivo; i blue team difendono; il purple teaming trasforma i risultati avversari in miglioramenti collaborativi. Una valutazione delle vulnerabilità è una scansione e analisi più ampia, non sempre sfruttamento.
I ricercatori indipendenti dovrebbero seguire la politica di divulgazione delle vulnerabilità dell’organizzazione o un programma safe-harbor applicabile. Se non esiste una politica, utilizzare i canali di coordinamento consolidati e le linee guida legali — non presumere che l’esposizione pubblica autorizzi il test.
Autorizzazione, ambito e metodologia di test
L’hacking etico è un test di sicurezza autorizzato destinato a identificare e aiutare a rimediare alle vulnerabilità. Le regole scritte di ingaggio definiscono sistemi, identità, date, tecniche, gestione dei dati, comunicazione, condizioni di interruzione e impatti proibiti. Il permesso del reale proprietario del sistema è essenziale; un IP pubblico o un bug non costituiscono autorizzazione. I tester dovrebbero minimizzare le interruzioni, proteggere le prove, coordinarsi sui risultati critici e avere un contatto di emergenza. I requisiti legali e contrattuali variano in base alla giurisdizione e al fornitore di servizi.
Un incarico professionale inizia con il contesto di asset e minaccia, poi la ricognizione entro l’ambito, la mappatura della superficie di attacco, l’identificazione delle vulnerabilità, la validazione e lo sfruttamento controllato solo quando necessario per dimostrare l’impatto. I test coprono applicazioni, API, configurazioni cloud, identità, reti, wireless, mobile, hardware e processi umani. Gli scanner automatizzati trovano pattern noti ma generano falsi positivi e trascurano le vulnerabilità logiche concatenate. Il ragionamento manuale esamina l’autorizzazione, la logica di business, i confini di fiducia e i percorsi da una debolezza iniziale verso asset di valore.
Prove, rimedio e report sicuro
Una vulnerabilità dovrebbe includere l’asset interessato, le precondizioni, i passaggi riproducibili, le prove osservate, l’impatto, la probabilità, la motivazione della gravità e il rimedio. Non raccogliere più dati sensibili del necessario; redigere segreti e informazioni personali. Conserva timestamp e versioni degli strumenti. La gravità dovrebbe riflettere l’ambiente reale e i controlli piuttosto che un punteggio generico. Una notifica immediata è appropriata quando il test espone una compromissione attiva, un rischio distruttivo o un percorso che altri possono sfruttare.
La validazione del rimedio conferma che la causa radice è stata rimossa senza introdurre regressioni. Correggi classi di vulnerabilità — progettazione dell’autorizzazione, gestione dei segreti, gestione degli input, segmentazione — non solo un URL. Traccia il tempo di rimedio, le ricorrenze, la copertura degli asset e il miglioramento dei controlli. Un report lungo con molti risultati di scanner a basso valore può oscurare i pochi percorsi di attacco che contano. Le lezioni dovrebbero alimentare la progettazione sicura, la revisione del codice, il monitoraggio e la risposta agli incidenti.
Programmi, divulgazione ed etica
I test di penetrazione sono campioni puntuali; la gestione continua delle vulnerabilità, il threat modeling, i red team e i programmi di bug bounty servono a scopi diversi. La divulgazione coordinata fornisce ai manutentori un canale sicuro e un tempo di rimedio ragionevole, proteggendo gli utenti. I tester devono evitare estorsioni, accessi non necessari e rilasci pubblici che creano danni sproporzionati. L’hacking etico guadagna il suo nome grazie a autorizzazione, proporzionalità, competenza, prove e gestione responsabile — non semplicemente perché il tester crede che il bersaglio debba essere più sicuro.
Esempio pratico: testare un confine di autorizzazione API
Un’azienda autorizza i tester a valutare un’API di staging e account di produzione specificati durante una finestra temporale fissa. Le regole proibiscono il denial-of-service e l’accesso a contenuti reali dei clienti oltre la prova minima. I tester mappano ruoli, identificatori di oggetti e endpoint e scoprono che un utente con privilegi bassi può richiedere la fattura di un altro tenant. Catturano una risposta redatta, interrompono ulteriori accessi e notificano immediatamente il contatto designato.
Il report identifica l’autorizzazione a livello di oggetto rotta, le rotte interessate, l’impatto, la riproducibilità e un controllo centralizzato dei permessi. Gli sviluppatori correggono lo strato di autorizzazione condiviso e aggiungono test negativi per ogni tipo di oggetto. Il retest utilizza tenant sintetici e conferma che i log rilevano i tentativi. L’organizzazione indaga gli accessi storici, valuta gli obblighi di notifica e aggiorna i modelli di minaccia. Il tester non pubblica i dettagli dello sfruttamento finché la correzione coordinata non protegge gli utenti. L’autorizzazione e le prove — non la novità dello sfruttamento — rendono il lavoro etico.
Prove di implementazione e prontezza operativa
Una decisione di produzione richiede più di una dimostrazione di successo. Definire gli utenti destinati, l’ambiente operativo, gli input, gli output, le dipendenze, il proprietario e le conseguenze di ogni guasto importante. Stabilire una baseline riproducibile e un set di valutazione versionato prima della messa a punto. Testare casi ordinari, condizioni di confine, input malformati o mancanti, spostamenti di distribuzione, interruzioni di dipendenze, usi impropri e i gruppi o ambienti più soggetti a carenze. Misurare la qualità del compito insieme a calibrazione o incertezza, latenza, throughput, costo delle risorse, accessibilità, privacy e sicurezza. Registrare ogni trasformazione e soglia affinché un revisore indipendente possa riprodurre il risultato e distinguere le prove da un prototipo attraente.
Prima del lancio, assegnare l’autorità per il rilascio, le eccezioni, le modifiche, il rollback e il ritiro. Utilizzare un rollout a fasi, conservare un fallback sicuro e verificare il monitoraggio con guasti iniettati deliberatamente. La telemetria operativa dovrebbe rivelare la qualità dell’input, il comportamento dell’output, la versione del modello o della regola, lo stato delle dipendenze, le override umane e i risultati confermati senza raccogliere dati sensibili non necessari. Definire soglie di allerta e un responsabile della risposta, poi esaminare le prove dal mondo reale dopo il deployment anziché presumere che le prestazioni offline persistano. Rivalutare ogni volta che le fonti dati, gli utenti, i modelli, i fornitori, le politiche, l’hardware o gli obiettivi cambiano. Un sistema mantenuto necessita anche di procedure documentate di recupero, apprendimento dagli incidenti, cancellazione e conservazione, e di un punto chiaro in cui deve essere disattivato o sostituito.
Domande frequenti
Posso scansionare eticamente qualsiasi sito web pubblico?
No. La raggiungibilità pubblica non è autorizzazione. Testare solo i sistemi coperti da permesso scritto o da una politica di divulgazione delle vulnerabilità chiaramente applicabile.
Un test di penetrazione pulito dimostra che un sistema è sicuro?
No. Significa che la valutazione non ha confermato ulteriori risultati entro il suo ambito, tempo, metodi e conoscenza. La sicurezza richiede controlli e monitoraggio continui.
Riferimenti principali