
Intervjuer
Rick Caccia, VD och medgrundare av WitnessAI – Intervjuer

 Lägg till Unite.AI bland dina föredragna källor på Google
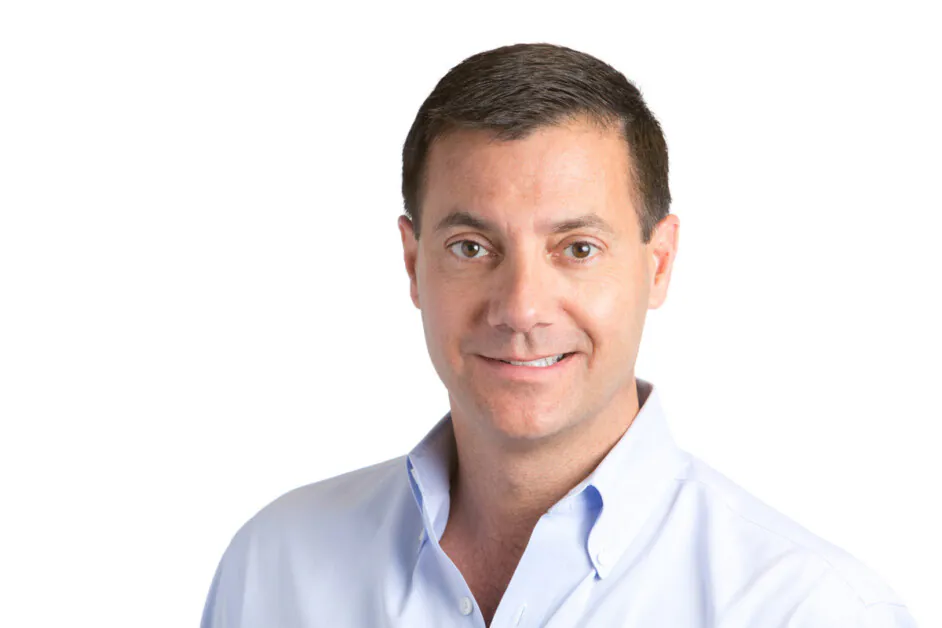
Rick Caccia, VD och medgrundare av WitnessAI, har omfattande erfarenhet av att lansera säkerhets- och regelefterlevnadsprodukter. Han har haft ledande roller inom produkt och marknadsföring på Palo Alto Networks (PANW ), Google (GOOGL ) och Symantec. Caccia ledde tidigare produktmarknadsföring på ArcSight genom dess börsnotering och efterföljande verksamhet som ett publikt bolag och tjänstgjorde som den första marknadschefen på Exabeam. Han har flera examina från University of California, Berkeley.
WitnessAI utvecklar en säkerhetsplattform som fokuserar på att säkerställa en säker och trygg användning av AI i företag. Med varje större teknisk förändring – som webb, mobil och molntjänster – uppstår nya säkerhetsutmaningar, vilket skapar möjligheter för branschledare att framträda. AI representerar den nästa fronten i denna utveckling.
Företaget syftar till att etablera sig som ledare inom AI-säkerhet genom att kombinera expertis inom maskinlärning, cybersäkerhet och storskalig molnverksamhet. Teamet har djup erfarenhet av AI-utveckling, reverse engineering och multi-cloud Kubernetes-distribution, vilket möter de kritiska utmaningarna med att säkra AI-drivna teknologier.
Vad inspirerade dig att medgrundande WitnessAI, och vilka viktiga utmaningar inom AI-styrning och säkerhet försökte du lösa?
När vi först startade företaget trodde vi att säkerhetsteam skulle vara oroliga för attacker mot deras interna AI-modeller. Istället sa de 15 första CISO vi talade med att det motsatta var sant, att en omfattande företags LL-utrullning var långt borta, men det brådskande problemet var att skydda deras anställdas användning av andras AI-appar. Vi tog ett steg tillbaka och såg att problemet inte var att försvara sig mot skrämmande cyberattacker, utan att säkert möjliggöra att företag använder AI produktivt. Medan styrning kanske är mindre spännande än cyberattacker, är det vad säkerhets- och integritetslagar faktiskt behöver. De behöver översikt över vad deras anställda gör med tredjeparts-AI, ett sätt att implementera godkända användningspolicyer och ett sätt att skydda data utan att blockera användningen av den datan. Så det är vad vi byggde.
Med tanke på din omfattande erfarenhet på Google Cloud, Palo Alto Networks och andra cybersäkerhetsföretag, hur påverkade dessa roller din strategi för att bygga WitnessAI?
Jag har talat med många CISO under åren. En av de vanligaste sakerna jag hör från CISO idag är: “Jag vill inte vara ‘Doktor Nej’ när det gäller AI; jag vill hjälpa våra anställda att använda det för att bli bättre.” Som någon som har arbetat med cybersäkerhetsleverantörer under lång tid är detta en mycket annorlunda uttalande. Det är mer likt den tid då webben var en ny och omvälvande teknik. När vi byggde WitnessAI började vi specifikt med produktfunktioner som hjälpte kunder att anta AI på ett säkert sätt; vår budskap var att detta är som magi och att alla vill uppleva magi. Jag tror att säkerhetsföretag är för snabba att spela på rädsla, och vi ville vara annorlunda.
Vad särskiljer WitnessAI från andra AI-styrnings- och säkerhetsplattformar på marknaden idag?
Nu är det så att de flesta andra leverantörerna i branschen fokuserar främst på säkerhetsdelen och inte på styrningsdelen. För mig är styrning som bromsarna på en bil. Om du verkligen vill komma någonstans snabbt behöver du effektiva bromsar utöver en kraftfull motor. Ingen kommer att köra en Ferrari mycket fort om den saknar bromsar. I det här fallet är ditt företag som använder AI som Ferrari, och WitnessAI är bromsarna och ratten.
I kontrast fokuserar de flesta av våra konkurrenter främst på de teoretiska skrämmande attackerna mot en organisations AI-modell. Det är ett verkligt problem, men det är ett annat problem än att få översikt och kontroll över hur mina anställda använder någon av de 5 000+ AI-appar som redan finns på internet. Det är mycket lättare för oss att lägga till en AI-brandvägg (och vi har) än det är för AI-brandväggsleverantörerna att lägga till effektiv styrning och riskhantering.
Hur balanserar WitnessAI behovet av AI-innovation med företagssäkerhet och regelefterlevnad?
Som jag skrev tidigare tror vi att AI ska vara som magi – det kan hjälpa dig att göra fantastiska saker. Med det i åtanke tror vi att AI-innovation och säkerhet är kopplade. Om dina anställda kan använda AI på ett säkert sätt kommer de att använda det ofta och du kommer att dra ifrån. Om du tillämpar den typiska säkerhetsmentaliteten och låser det, kommer din konkurrent inte att göra det, och de kommer att dra ifrån. Allt vi gör handlar om att möjliggöra en säker antagande av AI. Som en kund sa till mig: “Detta är magi, men de flesta leverantörer behandlar det som om det vore svart magi, skrämmande och något att frukta.” På WitnessAI hjälper vi till att möjliggöra magin.
Kan du tala om företagets kärnfilosofi när det gäller AI-styrning – ser du AI-säkerhet som en möjliggörare snarare än en begränsning?
Vi har regelbundet CISO som kommer fram till oss på evenemang där vi har presenterat, och de säger till oss: “Dina konkurrenter är alla rädda för AI, och du är den enda leverantör som berättar för oss hur vi faktiskt kan använda det effektivt.” Sundar Pichai på Google har sagt att “AI kan vara mer djupgående än eld”, och det är en intressant metafor. Eld kan vara otroligt skadlig, som vi har sett nyligen. Men kontrollerad eld kan göra stål, vilket accelererar innovation. Ibland talar vi på WitnessAI om att skapa innovation som möjliggör för våra kunder att säkert rikta AI-“elden” för att skapa motsvarigheten till stål. Alternativt, om du tycker att AI är likt magi, kanske vårt mål är att ge dig en magisk stav, att styra och kontrollera den.
Vilka är de största riskerna företag står inför när de distribuerar generativ AI, och hur mitigierar WitnessAI dessa risker?
Den första är översikt. Många människor är förvånade över att AI-applikationsuniversum inte bara består av ChatGPT och DeepSeek; det finns faktiskt tusentals AI-appar på internet och företag absorberar risker från anställda som använder dessa appar, så det första steget är att få översikt: vilka AI-appar använder mina anställda, vad gör de med dessa appar och är det riskabelt?
Den andra är kontroll. Ditt juridiska team har konstruerat en omfattande godkänd användningspolicy för AI, en som säkerställer säkerheten för kunddata, medborgardata, immateriella rättigheter samt anställdas säkerhet. Hur kommer du att implementera denna policy? Är det i ditt slutpunkts-säkerhetsprodukt? I din brandvägg? I din VPN? I din molntjänst? Vad om de alla kommer från olika leverantörer? Så du behöver ett sätt att definiera och verkställa en godkänd användningspolicy som är konsekvent över AI-modeller, appar, molntjänster och säkerhetsprodukter.
Den tredje är skydd av dina egna appar. Under 2025 kommer vi att se en snabbare antagande av LLM i företag, och sedan en snabbare utrullning av chattappar som drivs av dessa LLM. Så företag behöver se till att inte bara att apparna är skyddade, utan också att apparna inte säger “dumma” saker, som att rekommendera en konkurrent.
Vi hanterar alla tre. Vi ger översikt över vilka appar människor använder, hur de använder dessa appar, policy som baseras på vem du är och vad du försöker göra, och mycket effektiva verktyg för att förhindra attacker som jailbreaks eller oönskade beteenden från dina botar.
Hur hjälper WitnessAI:s AI-övervakningsfunktion företag att spåra anställdas AI-användning och förhindra “skugg-AI”-risker?
WitnessAI ansluter till ditt nätverk enkelt och bygger tyst en katalog över varje AI-app (och det finns faktiskt tusentals av dem på internet) som dina anställda använder. Vi berättar för dig var dessa appar är belägna, var de har sina data, etc. så att du förstår hur riskfyllda dessa appar är. Du kan aktivera konversationsöversikt, där vi använder djup paketsinspektion för att observera prompter och svar. Vi kan klassificera prompter efter risk och avsikt. Avsikt kan vara “skriv kod” eller “skriv ett företagskontrakt”. Det är viktigt eftersom vi sedan låter dig skriva avsiktsbaserade policykontroller.
Vilken roll spelar AI-policyverkställighet för att säkerställa företags AI-efterlevnad, och hur strömlinjeformar WitnessAI denna process?
Efterlevnad innebär att säkerställa att ditt företag följer lagar eller policyer, och det finns två delar i att säkerställa efterlevnad. Den första är att du måste kunna identifiera problematisk aktivitet. Till exempel behöver jag veta att en anställd använder kunddata på ett sätt som kan strida mot en dataskyddslag. Vi gör det med vår övervakningsplattform. Den andra delen är att beskriva och verkställa policy mot den aktiviteten. Du vill inte bara veta att kunddata läcker ut, du vill stoppa det från att läcka ut. Så vi har byggt en unik AI-specifik policy-motor, Witness/CONTROL, som låter dig enkelt bygga identitets- och avsiktsbaserade policyer för att skydda data, förhindra skadliga eller olagliga svar, etc. Till exempel kan du bygga en policy som säger något i stil med: “Bara vårt juridiska avdelning kan använda ChatGPT för att skriva företagskontrakt, och om de gör det, ska de automatiskt ta bort alla personuppgifter.” Lätt att säga, och med WitnessAI, lätt att implementera.
Hur hanterar WitnessAI problemen kring LLM-jailbreaks och promptinjektionsattacker?
Vi har ett AI-forsknings-team – riktigt skarpt. Tidigt skapade de ett system för att skapa syntetiskt attackdata, utöver att hämta in tillgängliga träningsdatauppsättningar. Som ett resultat har vi benchmarkat vår promptinjektion mot allt som finns där ute, och vi är över 99% effektiva och fångar regelbundet attacker som modellerna själva missar.
I praktiken vill de flesta företag vi pratar med börja med anställdappstyrning, och sedan lite senare rullar de ut en AI-kundapp baserad på deras interna data. Så de använder Witness för att skydda sina anställda, sedan aktiverar de promptinjektionsbrandväggen. Ett system, ett konsekvent sätt att bygga policyer, lätt att skala.
Vilka är dina långsiktiga mål för WitnessAI, och var ser du AI-styrning utvecklas under de närmaste fem åren?
Hittills har vi bara talat om en person-till-chattapp-modell här. Vår nästa fas kommer att vara att hantera app-till-app, dvs. agentbaserad AI. Vi har designat API:erna i vår plattform för att fungera lika bra med både agenter och människor. Utöver det tror vi att vi har byggt ett nytt sätt att få nätverksnivåöversikt och policykontroll i AI-eran, och vi kommer att växa företaget med det i åtanke.
Tack för den underbara intervjun, läsare som vill lära sig mer kan besöka WitnessAI.


