
Intervjuer
David Maher, CTO på Intertrust – Intervjuserie

 Lägg till Unite.AI bland dina föredragna källor på Google
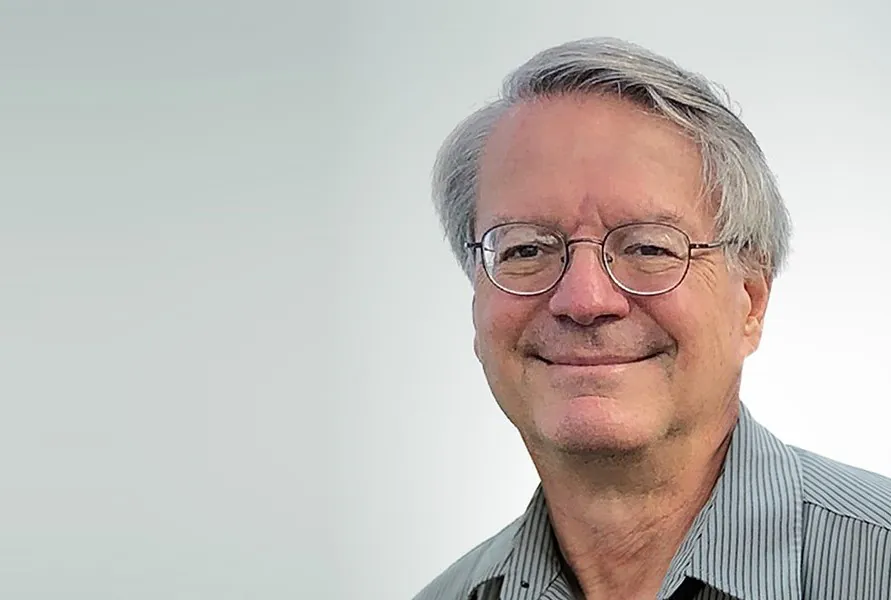
David Maher är verkställande vicepresident och Chief Technology Officer på Intertrust. Med över 30 års erfarenhet av tillförlitliga distribuerade system, säkra system och riskhantering har Dave lett FoU-insatser och haft nyckelpositioner inom företagets dotterbolag. Han var tidigare president för Seacert Corporation, en Certificate Authority för digital media och IoT, och president för whiteCryption Corporation, en utvecklare av system för programvarusjälvförsvar. Han har också varit medordförande för Marlin Trust Management Organization (MTMO), som ansvarar för världens enda oberoende digitala rättighetsförvaltningsekosystem.
Intertrust har utvecklat innovationer som möjliggör distribuerade operativsystem för att säkra och styra data och beräkningar över öppna nätverk, vilket har resulterat i en grundläggande patent på tillförlitlig distribuerad databehandling.
Intertrust har ursprungligen sina rötter i forskning, men har utvecklats till ett produktinriktat företag som erbjuder tillförlitliga dataservices som förenar enhets- och dataåtgärder, särskilt för IoT och AI. Företagets marknader inkluderar mediedistribution, enhetsidentitet/autentisering, digital energihantering, analys och molnlagringssäkerhet.
Hur kan vi stänga AI-tillitsskottet och hantera allmänhetens växande farhågor om AI-säkerhet och tillförlitlighet?
Transparens är den viktigaste egenskapen som jag tror kommer att hjälpa till att hantera de växande farhågorna om AI. Transparens omfattar funktioner som hjälper både konsumenter och teknologer att förstå vilka AI-mekanismer som är en del av systemen vi interagerar med, vilken bakgrund de har: hur en AI-modell är utbildad, vilka skyddsfunktioner finns, vilka policyer tillämpades under modellutvecklingen och vilka garantier finns för en viss mekanisms säkerhet och säkerhet. Med större transparens kommer vi att kunna hantera verkliga risker och problem och inte distraheras lika mycket av irrationella farhågor och antaganden.
Vilken roll spelar metadataautentisering för att säkerställa tillförlitligheten hos AI-utdata?
Metadataautentisering hjälper till att öka vår tillförlitlighet till att garantier om en AI-modell eller annan mekanism är tillförlitliga. En AI-modellkort är ett exempel på en samling metadata som kan hjälpa till att utvärdera användningen av en AI-mekanism (modell, agent etc.) för ett specifikt syfte. Vi behöver etablera standarder för tydlighet och fullständighet för modellkort med standarder för kvantitativa mätningar och autentiserade påståenden om prestanda, bias, egenskaper hos träningsdata etc.
Hur kan organisationer mildra risken för AI-fördomar och hallucinationer i stora språkmodeller (LLM)?
Red teaming är en allmän strategi för att hantera dessa och andra risker under utvecklingen och före utgivningen av modeller. Ursprungligen användes metoden för att utvärdera säkra system, men den används nu alltmer för AI-baserade system. Det är en systematisk strategi för riskhantering som kan och bör omfatta hela livscykeln för ett system, från initial utveckling till fältutplacering, och som täcker hela utvecklingsförsörjningskedjan. Särskilt viktigt är klassificeringen och autentiseringen av träningsdata som används för en modell.
Vilka steg kan företag ta för att skapa transparens i AI-system och minska riskerna som är förknippade med “black box”-problemet?
Förstå hur företaget kommer att använda modellen och vilka typer av ansvar de kan ha vid distribution, antingen för intern användning eller användning av kunder, antingen direkt eller indirekt. Sedan förstå vad jag kallar “pedigreen” för AI-mekanismerna som ska distribueras, inklusive påståenden på en modellkort, resultat från red team-försök, differentiell analys på företagets specifika användning, vad som har formaliserats utvärderats och vad andra människor har erfarenhet av. Intern testning med en omfattande testplan i en realistisk miljö är absolut nödvändig. Bästa praxis utvecklas i detta nya område, så det är viktigt att hålla sig à jour.
Hur kan AI-system utformas med etiska riktlinjer i åtanke, och vilka är utmaningarna i att uppnå detta inom olika branscher?
Detta är ett forskningsområde, och många hävdar att begreppet etik och nuvarande versioner av AI är oförenliga, eftersom etik är konceptuellt baserat och AI-mekanismer är mestadels data-drivna. Till exempel är enkla regler som människor förstår, som “lura inte”, svåra att säkerställa. Men noggrann analys av interaktioner och målkonflikter i mål-baserat lärande, uteslutning av tvivelaktiga data och desinformation, och byggande av regler som kräver användning av utdatafilter som tillämpar skyddsfunktioner och testar för brott mot etiska principer, såsom att förespråka eller sympatisera med användningen av våld i utdatainnehåll, bör övervägas. Likaså kan rigorös testning för fördomar hjälpa till att anpassa en modell mer till etiska principer. Återigen, mycket av detta kan vara konceptuellt, så omsorg måste tas för att testa effekterna av en given strategi, eftersom AI-mekanismen inte kommer att “förstå” instruktioner som människor gör.
Vilka är de viktigaste riskerna och utmaningarna som AI står inför i framtiden, särskilt när det integreras mer med IoT-system?
Vi vill använda AI för att automatisera system som optimerar kritiska infrastruktursprocesser. Till exempel vet vi att vi kan optimera energidistribution och användning med hjälp av virtuella kraftverk, som samordnar tusentals element av energiproduktion, lagring och användning. Detta är endast möjligt med omfattande automatisering och användning av AI för att hjälpa till med minutbaserat beslutsfattande. Systemen kommer att innehålla agenter med motsatta optimeringsmål (t.ex. för konsumentens eller leverantörens fördel). AI-säkerhet och säkerhet kommer att vara avgörande för den breda distributionen av sådana system.
Vilken typ av infrastruktur behövs för att på ett säkert sätt identifiera och autentisera enheter i AI-system?
Vi kommer att behöva en robust och effektiv infrastruktur som gör det möjligt för enheter som är involverade i utvärderingen av alla aspekter av AI-system och deras distribution att publicera auktoritativa och autentiska påståenden om AI-system, deras “pedigree”, tillgängliga träningsdata, ursprunget för sensordata, säkerhetsrelaterade incidenter och händelser etc. Den infrastrukturen kommer också att behöva göra det effektivt att verifiera påståenden och garantier av användare av system som innehåller AI-mekanismer och av element inom automatiserade system som fattar beslut baserat på utdata från AI-modeller och optimerare.
Kan du dela med dig av några insikter om vad du arbetar med på Intertrust och hur det faktorerar in i vad vi har diskuterat?
Vi forskar och utformar teknologi som kan tillhandahålla den typ av tillitshanteringinfrastruktur som krävs i den föregående frågan. Vi fokuserar specifikt på frågor om skala, latens, säkerhet och interoperabilitet som uppstår i IoT-system som innehåller AI-komponenter.
Hur säkrar Intertrusts PKI (Public Key Infrastructure) IoT-enheter, och vad gör det skalbart för stora distributioner?
Vår PKI utformades specifikt för tillitshantering för system som innehåller styrning av enheter och digitalt innehåll. Vi har distribuerat miljarder kryptografiska nycklar och certifikat som säkerställer efterlevnad. Vår nuvarande forskning fokuserar på skala och garantier som krävs för massiv industriell automation och kritisk global infrastruktur, inklusive bästa praxis för “zero-trust”-distributioner och enhets- och dataautentisering som kan hantera trillions av sensorer och händelsegenererare.
Vad motiverade dig att gå med i NIST:s AI-initiativ, och hur bidrar din inblandning till utvecklingen av tillförlitliga och säkra AI-standards?
NIST har enastående erfarenhet och framgång i att utveckla standarder och bästa praxis inom säkra system. Som huvudutredare för US AISIC från Intertrust kan jag förespråka viktiga standarder och bästa praxis för utvecklingen av tillitshanteringssystem som innehåller AI-mekanismer. Utifrån tidigare erfarenhet uppskattar jag särskilt den strategi som NIST använder för att främja kreativitet, framsteg och industriellt samarbete samtidigt som de hjälper till att formulera och proklamera viktiga tekniska standarder som främjar interoperabilitet. Dessa standarder kan stimulera antagandet av fördelaktiga teknologier samtidigt som de hanterar de risker som samhället står inför.
Tack för den utmärkta intervjun, läsare som vill lära sig mer kan besöka Intertrust.


