Grunnleggende AI
Hva er agentisk AI? Hvordan systemer planlegger, bruker verktøy og fullfører oppgaver
Agentiske AI-systemer gjør mer enn å generere et svar: de forfølger mål gjennom en sløyfe av planlegging, verktøybruk, observasjon og tilpasning. Her er hvordan den sløyfen fungerer, hvor agenter tilfører verdi, og hva som holder dem under kontroll.

 Legg til Unite.AI blant dine foretrukne kilder på Google
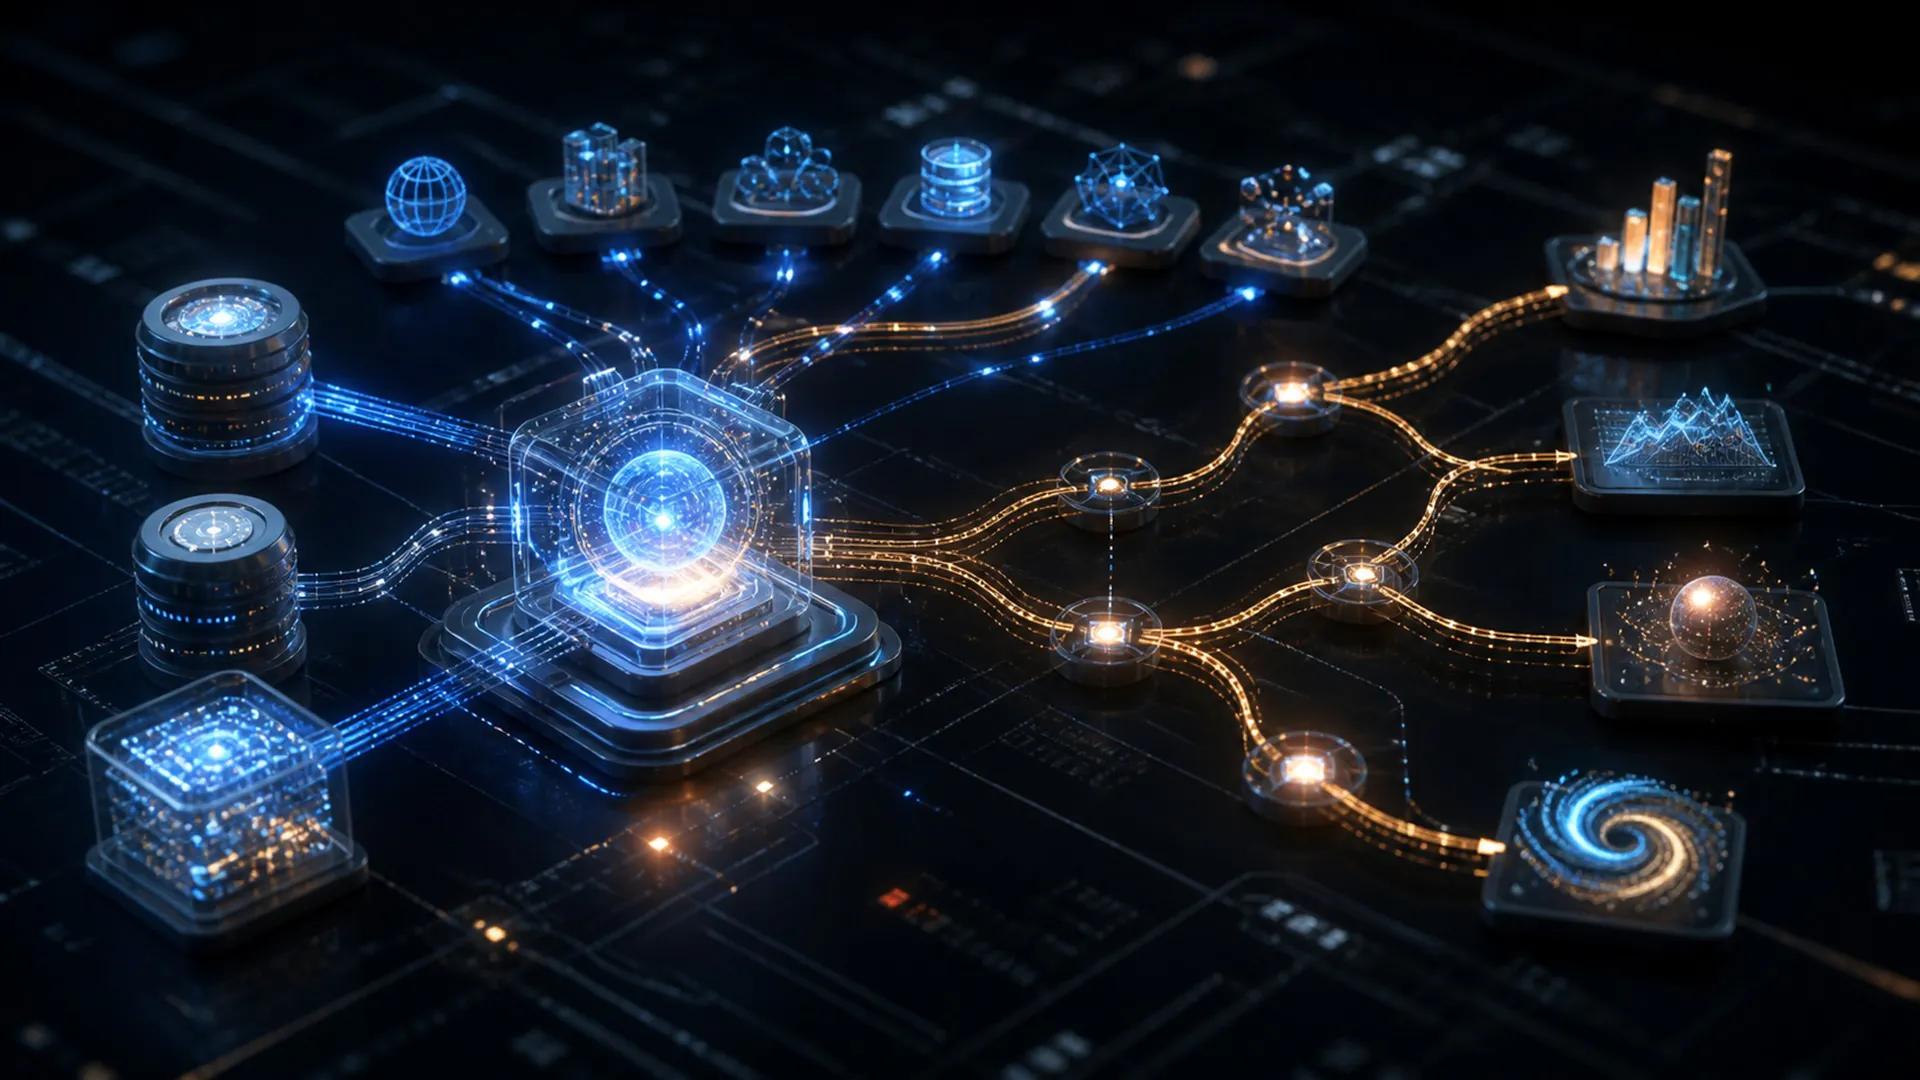
Agentisk AI er kunstig intelligens som kan forfølge et mål ved å bestemme hva som skal gjøres neste, bruke verktøy, observere resultatet og justere tilnærmingen. I stedet for å levere ett svar og stoppe, opererer en agent gjennom en kontrollsløyfe til den fullfører oppgaven, når en grense, eller gir arbeidet tilbake til en person.
Den distinksjonen er viktig fordi de mest betydningsfulle AI-systemene beveger seg utover samtale. De kan søke på tvers av kilder, forespørre databaser, kjøre kode, betjene programvare, oppdatere forretningssystemer og koordinere andre agenter. Økt autonomi kan låse opp mer nyttig arbeid, men det gjør også pålitelighet, tillatelser, overvåking og menneskelig kontroll mye viktigere.
Hva gjør et AI-system agentisk?
Det finnes ingen enkelt terskel som gjør en modell til en agent. Agentur eksisterer på et spekter. I den ene enden svarer en språkmodell på en prompt. I den andre mottar et system et bredt mål, deler det opp i trinn, velger verktøy, reagerer på ny informasjon, og fortsetter over en lengre periode.
Autonomi er også flerdimensjonal. En agent kan velge sine egne forskningsspørringer, men være ute av stand til å publisere noe; en annen kan følge en fast plan, men ha tillatelse til å endre et produksjonssystem. Å evaluere hvor «agentisk» et system er krever derfor at man ser separat på planleggingsfrihet, verktøystilgang, driftsvarighet, reversibilitet og konsekvensene av en feil.
En nyttig test er å spørre hvem som bestemmer veien. I en konvensjonell arbeidsflyt definerer en utvikler sekvensen på forhånd: utfør trinn A, så B, så C. I et agentisk system har modellen noe skjønnsmessig frihet til hvilke trinn som er nødvendige og i hvilken rekkefølge. Anthropics guide til bygging av effektive agenter trekker den samme praktiske distinksjonen mellom arbeidsflyter med forhåndsdefinerte kodeveier og agenter som dynamisk styrer sin egen prosess og verktøybruk.
De fleste produksjonsagenter kombinerer fem elementer:
- En modell: resonnerings- og språkmotoren som tolker målet og velger handlinger.
- Instruksjoner: systemreglene, oppgavebeskrivelsen, retningslinjene og definisjonene av suksess.
- Verktøy: funksjoner som lar agenten søke, beregne, hente data, skrive filer, kalle API-er eller betjene grensesnitt.
- Tilstand eller minne: informasjonen som bæres fra ett trinn til det neste, og noen ganger på tvers av økter.
- En kontrollsløyfe: kjøretiden som gir resultater tilbake til modellen og bestemmer om den skal fortsette, prøve på nytt, be om hjelp eller stoppe.
Agentløkken: Planlegg, Handl, Observer og Tilpass
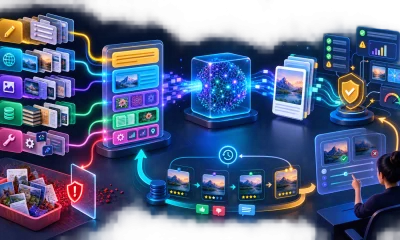
Selv om implementeringene varierer, følger en agent vanligvis et tilbakevendende firetrinnsmønster.
| Definisjon | Et system som tolker et mål, velger handlinger, bruker verktøy og tilpasser seg basert på resultater. |
|---|---|
| Informasjonsflyt | Mål → plan → handling → observasjon → revidert handling eller stopp. |
| Bevis | Et spor viser hvorfor hver handling ble valgt og om den fremmet målet. |
| Feil | Agenten fortsetter å handle etter at bevis, autoritet eller budsjett er oppbrukt. |
1. Tolke målet
Agenten identifiserer ønsket resultat, relevante begrensninger og manglende informasjon. En solid oppgavebeskrivelse inkluderer ikke bare hva som skal gjøres, men også hva som teller som fullført. «Undersøk dette selskapet» er tvetydig; «produser en sitert sammenligning av de siste tre årsrapportene og merk vesentlige endringer» skaper et testbart mål.
2. Velge en handling
Modellen kan svare direkte, lage en plan, kalle et verktøy, delegere en deloppgave eller be om avklaring. Handlingen uttrykkes vanligvis i et strukturert format slik at programvaren kan validere den før utførelse. Dette er hvor agentdesign konverterer probabilistisk modellutdata til en kontrollert systemoperasjon.
3. Observere resultatet
Kjøretiden returnerer verktøyets output, en feil, et endret grensesnitt eller annen miljøtilbakemelding. Agenten legger denne observasjonen til sin arbeidskontekst. Hvis et søk gir svake bevis eller en API avviser et argument, bør neste beslutning reflektere denne nye tilstanden.
4. Tilpasse eller stoppe
Agenten evaluerer fremdriften og velger en ny handling. Den kan revidere planen, prøve et annet verktøy, verifisere et resultat, eller konkludere med at målet er fullført. OpenAI beskriver denne typen interaksjon som en sløyfe mellom modellen, dens verktøy og miljøet i sin diskusjon om overgangen fra modell til agent.
Dette mønsteret er relatert til ReAct-tilnærmingen, som veksler mellom resonnering og handlinger slik at eksterne observasjoner kan oppdatere påfølgende resonnering. Den originale ReAct-artikkelen bidro til å etablere designet som et alternativ til å generere en fullstendig plan uten miljøtilbakemelding.
Agentisk AI vs. Generativ AI
Generativ AI beskriver systemer som lager nytt innhold, som tekst, bilder, lyd, video eller kode. Agentisk AI beskriver hvordan et system forfølger et mål. Kategoriene overlapper, men er ikke utskiftbare.
En generativ modell kan utforme en e‑post uten å være en agent. En agent kan bruke en generativ modell til å utforme e‑posten, slå opp riktig mottaker, sjekke retningslinjer, lage et vedlegg og plassere meldingen i en gjennomgangskø. Modellen leverer intelligens; det omkringliggende agentsystemet leverer verktøy, tilstand, orkestrering og kontroller.
Hvor agentiske systemer er nyttige
Agenter er mest verdifulle når veien til et mål ikke kan spesifiseres fullt ut på forhånd, men fremdrift fortsatt kan observeres og kontrolleres. Vanlige eksempler inkluderer:
- Forskning: søke i flere kilder, fylle hull, sammenligne bevis og sette sammen en sitert rapport.
- Programvareutvikling: navigere i et depot, redigere kode, kjøre tester, tolke feil og iterere.
- Kundeoperasjoner: samle kontokontekst, anvende retningslinjer, foreslå en løsning og eskalere unntak.
- Dataanalyse: velge datasett, skrive spørringer, sjekke avvik, lage visualiseringer og forklare funn.
- IT‑operasjoner: undersøke varsler, samle diagnostikk, anbefale utbedring og utføre godkjente runbooks.
- Administrativt arbeid: koordinere kalendere, dokumenter, skjemaer, godkjenninger og oppdateringer på tvers av systemer.
En fast arbeidsflyt er ofte bedre når prosessen er stabil og hvert trinn er kjent. Å legge til en agent der vanlig automatisering er tilstrekkelig kan øke kostnad og variabilitet uten å tilføre reell verdi.
Når bør du bruke en agent i stedet for automatisering?
Den beste arkitekturen avhenger av to spørsmål: hvor forutsigbar er veien, og hvor kostbar er en dårlig handling? Et system blir ikke mer avansert bare fordi det gir en modell mer frihet. I mange høy‑risiko‑situasjoner kombinerer den sterkeste designen bevisst deterministisk programvare med en smal agentisk komponent.
Et nyttig kompromiss er begrenset agentur. Agenten kan bestemme hvordan informasjon skal samles inn, hvilket godkjent verktøy som skal kalles, eller hvordan et utkast skal revideres, mens deterministisk kode håndhever skjemaer, tilgangsregler, budsjetter og endelig godkjenning. Dette bevarer tilpasningsevne uten å be en probabilistisk modell om å polisere sin egen autoritet.
Hvorfor agentisk AI er vanskelig
En agent kan ta en lokalt plausibel beslutning som leder hele oppgaven i feil retning. Små feil kan akkumulere over en lang bane, mens et overbevisende sluttresultat kan skjule en feil eller usikker prosess.
Denne kumulative effekten er en grunn til at evaluering av agenter skiller seg fra vanlig svarvurdering. En mislykket oppgave kan ha sin opprinnelse i modellens plan, et misvisende verktøyresultat, en feil tilstandsoppdatering, en for tidlig stoppbeslutning eller en usikker tillatelsesgrense. Omvendt kan et korrekt sluttresultat være produktet av en skjør bane som ville feile ved neste kjøring. Team trenger derfor både resultatmål og bevis på bane‑nivå.
De viktigste utfordringene inkluderer:
- Pålitelighet: samme oppgave kan produsere ulike baner og resultater ved gjentatte forsøk.
- Forankring: modellen kan misforstå verktøyoutput, grensesnittstatus eller brukerens faktiske intensjon.
- Tillatelser: en nyttig agent kan trenge meningsfull tilgang, men bred tilgang forstørrer konsekvensene av en feil.
- Prompt‑injeksjon: upålitelig innhold kan inneholde instruksjoner designet for å omdirigere agenten eller eksponere data.
- Kostnad og latens: hvert ekstra modellkall, verktøykall, verifiseringstrinn eller underagent legger til ressurser og tid.
- Evaluering: kun å bedømme sluttresultatet kan gå glipp av skjør resonnering, regelbrudd eller flaksbasert suksess.
Hvordan holde en AI‑agent under kontroll
Sikker autonomi er designet, ikke antatt. Agenten bør motta de minimale verktøy og data som trengs for oppgaven. Høypåvirkende handlinger – som å sende en melding, flytte penger, slette data eller endre produksjonssystemer – bør kreve eksplisitt godkjenning eller en stramt begrenset policy.
Sterke systemer skiller også planlegging fra utførelse. Verktøyargumenter kan valideres mot skjemaer; handlinger kan kjøres i sandkasser; sensitive operasjoner kan være på hvitelisten; og output kan kontrolleres før de blir input til et annet system. Tids‑, token‑ og handlingsbudsjetter forhindrer at en forvirret agent løkker uendelig.
Observabilitet er like viktig. Team trenger en oversikt over instruksjoner, verktøykall, mellomliggende observasjoner, godkjenninger, feil og sluttresultat. Den banen gjør feilsøking og evaluering mulig. Anthropics arbeid med pålitelige agenter i praksis understreker klare autoritetsgrenser og meningsfull menneskelig kontroll som sentrale designkrav.
Reversibilitet bør forme disse kontrollene. Å lese en offentlig nettside er lett å angre fordi den ikke endrer noe; å utstede en refusjon, sende en e‑post til en kunde eller slette en skyressurs er det ikke. Et modent agentsystem klassifiserer handlinger etter konsekvens, krever sterkere autorisasjon for vanskelig‑å‑angre operasjoner, og gir kjøretiden – ikke modellen – siste ord om hvorvidt utførelse er tillatt.
Hva agentisk AI ikke betyr
«Agentisk» betyr ikke bevisst, selvbevisst eller uavhengig motivert. Systemets tilsynelatende initiativ kommer fra en modell som opererer i programvare og gjentatte ganger blir bedt om å velge neste trinn. Dens mål, verktøy, tillatelser, stoppbetingelser og miljø er alle designet av mennesker.
Det garanterer heller ikke generell intelligens. En agent kan være svært kapabel i et smalt miljø og skjør når grensesnitt, data eller oppgave endres. Autonomi bør derfor kalibreres til demonstrert ytelse snarere enn hvor flytende modellen høres ut.
Hva du bør huske om hva som er agentisk AI
Agentisk AI gjør om en modell fra en svargenerator til en komponent i et målrettet system. Den definerende egenskapen er ikke en spesiell modell eller protokoll; det er den lukkede sløyfen der systemet velger handlinger, bruker verktøy, observerer hva som skjedde, og tilpasser seg.
De mest effektive agentene kombinerer den fleksibiliteten med et stramt omfang, minst mulig privilegert tilgang, synlige baner, grundig evaluering og menneskelig kontroll ved kritiske grenser. Det sentrale spørsmålet er ikke lenger bare «Kan modellen levere riktig svar?» Det er også «Kan hele systemet oppnå riktig resultat gjennom en prosess vi kan stole på?»