
Grunnleggende AI
Syntetisk media: Typer, anvendelser, risikoer og proveniens

 Legg til Unite.AI blant dine foretrukne kilder på Google
Syntetisk media er digitalt innhold som er generert eller vesentlig endret med automatiserte systemer. Det omfatter tekst, bilder, lyd, video, avatarer og multimodale kombinasjoner. Noe innhold er helt generert; annen media endrer en ekte opptak, ansikt, stemme, objekt eller bakgrunn.
Syntetisk betyr ikke nødvendigvis villedende. De samme teknikkene støtter filmproduksjon, tilgjengelighet, lokalisering, utdanning og design, samtidig som de muliggjør etterligning, ikke‑samtykkede bilder, svindel og desinformasjon. Intensjon, samtykke, kontekst og åpenhet bestemmer mye av risikoen.
Nøkkelpunkter
- Syntetisk media omfatter både generering og redigering av tekst, bilder, lyd, video og interaktive avatarer.
- Deteksjon er probabilistisk og kan forringes etter komprimering, redigering eller modellendringer.
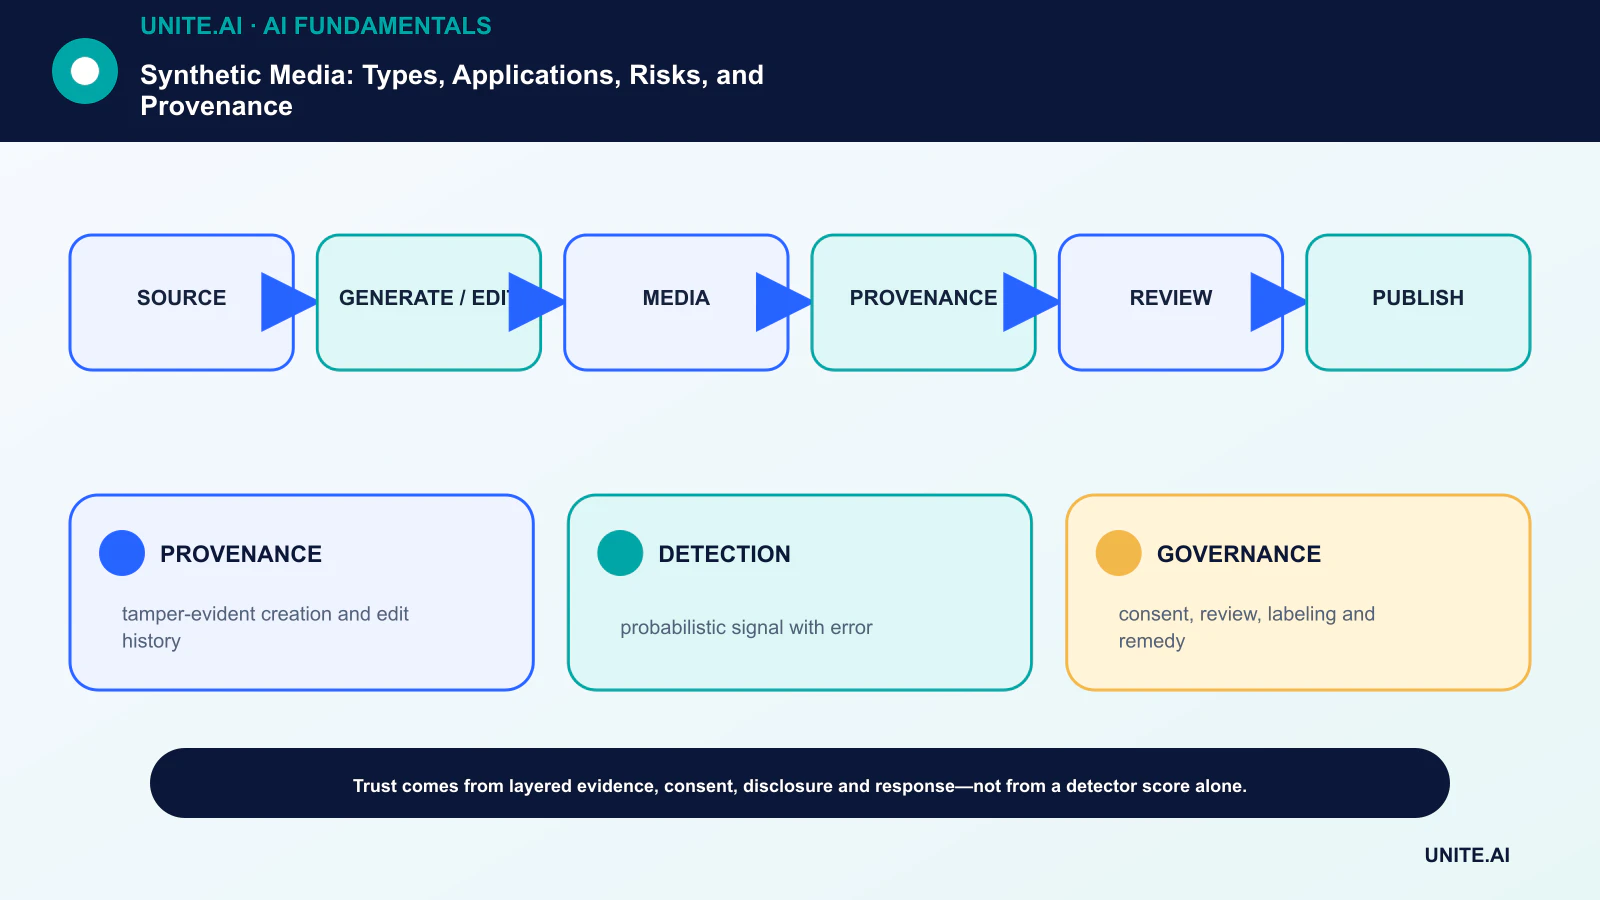
- Vannmerker, etiketter og proveniens er komplementære signaler; ingen av dem beviser at et påstand er sann.
- Samtykke, identitet, distribusjonskontekst og rask respons bør inngå i produksjonsarbeidsflyten.
Hvordan syntetisk media skapes
Autoregressive modeller genererer token‑sekvenser; diffusionsmodeller avstøyer bilder, lyd eller video; GAN‑er lærer en adversarial generator; stemsystemer syntetiserer tale fra tekst eller transformerer én stemme til en annen.
Betinging kan inkludere prompt, referansebilder, bevegelse, talerprøver eller strukturerte kontroller. Redigeringsverktøy kan fylle inn et område, endre timing eller synkronisere lepper. Grensen mellom fanget og generert media er derfor en kontinuitet.
Lovlige anvendelser
Skapere bruker syntetiske elementer til storyboard, visuelle effekter og rask prototyping. Tilgjengelighetsapplikasjoner inkluderer talegenerering, teksting og personlig kommunikasjonshjelpemidler. Lokalisering kan oversette og gjengje utdannings‑ eller underholdningsinnhold med tillatelse.
Treningssimuleringer kan generere sjeldne scenarier, og personvern‑bevarende syntetiske datasett kan redusere eksponering for ekte opplysninger. Disse bruksområdene krever fortsatt kvalitetstesting fordi syntetiske data kan reprodusere skjevheter eller utelate viktige kanttilfeller.
Skader og trusselmodeller
Risikoene inkluderer etterligningssvindel, fabrikkert bevis, ikke‑samtykkede intime bilder, trakassering, manipulert politisk innhold, opphavsrettstvister og erosjon av tillit til autentisk media. Tekst og stemme kan være like konsekvent som visuelt dramatiske deepfakes.
Trusselmodellering spør hvilken identitet som representeres, hvem som har gitt samtykke, hvordan innholdet vil bli distribuert, hvilken påstand det ser ut til å støtte, og hvor raskt skade kan spre seg. Beskyttelsestiltak bør tilpasses den konteksten i stedet for å bruke ett generisk filter.
Deteksjon, vannmerking og proveniens
Detektorer estimerer om innholdet samsvarer med artefakter sett under trening; nye modeller, redigering og komprimering kan redusere nøyaktigheten. Vannmerker innebygger eller knytter et signal, men kan fjernes eller være fraværende. Etiketter hjelper kun når de forblir festet og forståelige.
C2PA Content Credentials binder kryptografisk proveniens‑påstander om opprettelse og redigering til et aktivum. De kan gjøre manipulering tydelig under en tillitsmodell, men de vurderer ikke om den avbildede hendelsen eller den skrevne påstanden er sann.
En lagdelt publiseringsarbeidsflyt
Skaff samtykke og dokumenter kilderettigheter før generering. Bruk modell‑ og promptkontroller, gjennomgå identitetssensitivt output, fest holdbar proveniens, opplys om vesentlig endring og bevar en eskaleringsvei for klager eller etterligning.
Plattformer og publisister bør kombinere proveniens, deteksjon, kontosignaler, faktasjekk og kontekstuell bevis. Knytt disse kontrollene til cybersikkerhet og generativ‑AI‑hendelsesprosesser, fordi ingen enkelt teknisk signal er avgjørende.
Syntetisk‑media metoder og bevis
Syntetisk media omfatter genererte eller endrede bilder, lyd, video, tekst, avatarer og virtuelle miljøer. Metoder inkluderer GAN‑er, diffusjon, autoregressive modeller, nevrale rendering, ansikts‑re‑enactment, stemmekloning, talesyntese, sammensetting og konvensjonell redigering. Grensen mellom syntetisk og redigert er kontinuerlig. Et realistisk artefakt er ikke bevis på at en hendelse har skjedd, og et oppdaget artefakt er ikke bevis på ondsinnet intensjon. Vurderingen bør bevare den originale filen, metadata, kilde og kjede av forvaring.
Opprettelse kan støtte film, tilgjengelighet, lokalisering, utdanning, personvern‑bevarende avatarer, simulering og kreativ prototyping. Det kan også muliggjøre etterligning, svindel, trakassering, ikke‑samtykkede intime bilder, propaganda og fabrikkert bevis. Risikoen avhenger av identitet, samtykke, publikum, åpenhet, kontekst, distribusjon og konsekvens. Autorisasjon for stemme eller likhet bør spesifisere tillatt bruk og varighet. Offentlige personer og vanlige mennesker beholder begge viktige rettigheter og sikkerhetsinteresser, selv når lovene varierer.
Proveniens, vannmerking og deteksjon
Innholdsproveniens kan kryptografisk signere opptaks‑ og redigeringshendelser og knytte påstander gjennom en standard som C2PA. Det hjelper med å verifisere en kjede når verktøy og plattformer bevarer legitimasjoner, men fravær av proveniens beviser ikke falskhet og metadata kan fjernes. Vannmerker kan være synlige eller skjulte og kan signalisere opprinnelse, men komprimering, beskjæring, regenerering og adversarial fjerning begrenser robustheten. Bruk proveniens, åpenhet, kontohistorikk, kildebekreftelse og rettsmedisinsk analyse sammen.
Detektorer lærer artefakter eller statistiske mønstre, men forringes på nye generatorer, etterbehandling, språk og distribusjonsendringer. Falske positiver kan skade mennesker og autentisk journalistikk. Rapporter kalibrert usikkerhet og valideringsbetingelser; gjør aldri en betydningsfull anklage basert på én detektorscore. Menneskelige analytikere bør sammenligne uavhengig bevis og dokumentere verktøy og versjoner. Plattformene trenger rask rapportering, bevaring, klage og respons for identitetsbasert misbruk og valg‑ eller nødsituasjonsmanipulasjon.
Ansvarlig produksjon og verifisering
Skapere bør innhente samtykke, beskytte referansedata, merke materiale som kan villede, og beholde generasjonsjournaler. Organisasjoner bør trene ansatte til å verifisere hastende stemme‑ eller videoforespørsler gjennom en uavhengig kanal, spesielt for betalinger eller legitimasjon. Sikre modell‑ og mediapipelines, begrens etterligningsfunksjoner, og forhindre uautorisert tilpasset stemme eller ansikt. Syntetisk media blir et vanlig produksjonsverktøy; pålitelig bruk avhenger av proveniens og kontekst, mens robuste publikum og institusjoner må verifisere påstander i stedet for å stole på visuell realisme.
Arbeids eksempel: verifisering av en hastende syntetisk stemmemelding
En økonomimedarbeider mottar en stemmemelding som ser ut til å være fra administrerende direktør som ber om en nødoverføring. Retningslinjen forbyr godkjenning kun basert på stemme. Medarbeideren kontakter lederen gjennom en kjent uavhengig kanal, verifiserer transaksjonen i betalingssystemet, og rapporterer meldingen. Sikkerhet bevarer den originale filen, hoder, kontohistorikk og tidsstempler i stedet for kun å stole på en deepfake‑detektor.
Undersøkelsen kombinerer proveniens‑metadata, akustisk analyse med angitt usikkerhet, identitets‑kompromisskontroller og kampanjainformasjon. Detekteringsresultater presenteres aldri som endelige for ansatte eller rettshåndhevelse uten bekreftelse. Organisasjonen blokkerer kilden, advarer berørte team, tilbakestiller berørte legitimasjoner, og gjennomgår offentlige stemmeprøver og leverandørprosedyrer. Opplæringen understreker prosessen: hastverk og realisme overstyrer ikke dobbel godkjenning. Syntetisk‑media‑motstandskraft kommer fra verifiserte kanaler og autoritetsgrenser like mye som rettsmedisinske modeller.
Implementeringsbevis og operasjonell beredskap
En produksjonsbeslutning krever mer enn en vellykket demonstrasjon. Definer de tiltenkte brukerne, driftsmiljøet, inn‑ og utdata, avhengigheter, eier, og konsekvensen av hver viktig feil. Etabler en reproduserbar basislinje og et versjonert evalueringssett før finjustering. Test vanlige tilfeller, grensetilstander, feilformatert eller manglende input, distribusjonsendring, avhengighetsnedbrudd, misbruk, og gruppene eller miljøene som mest sannsynlig blir underbetjent. Mål oppgavekvalitet sammen med kalibrering eller usikkerhet, latency, gjennomstrømning, ressurskostnad, tilgjengelighet, personvern og sikkerhet. Registrer hver transformasjon og terskel slik at en uavhengig vurderer kan reprodusere resultatet og skille bevis fra en attraktiv prototype.
Før lansering, tildel myndighet for utgivelse, unntak, endringer, tilbakeføring og avvikling. Bruk en trinnvis utrulling, bevar en sikker fallback, og verifiser overvåkning med bevisst injiserte feil. Operasjonell telemetri bør avdekke input‑kvalitet, output‑adferd, modell‑ eller regelversjon, avhengighets‑helse, menneskelige overstyringer og bekreftede resultater uten å samle unødvendige sensitive data. Definer varslings‑terskler og en ansvarlig for respons, og gjennomgå virkelige bevis etter utrulling i stedet for å anta at offline‑ytelse vil vedvare. Revurder når datakilder, brukere, modeller, leverandører, retningslinjer, maskinvare eller mål endres. Et vedlikeholdt system trenger også dokumentert gjenoppretting, hendelses‑læring, sletting‑ og oppbevaringsprosedyrer, samt et klart punkt hvor det skal deaktiveres eller erstattes.
Ofte stilte spørsmål
Er hvert redigert bilde syntetisk media?
Definisjonene varierer. Mindre konvensjonelle redigeringer kan hende ikke beskrives som syntetisk, mens genererte eller semantisk meningsfulle automatiserte endringer vanligvis er det. Åpenhet bør fokusere på endringer som påvirker tolkning.
Bekrefter innholds‑legitimasjoner at media er sannferdig?
Nei. De kan gi manipulering‑sikre proveniens‑påstander. En gyldig journal kan fortsatt følge med på en misvisende kontekst eller en falsk påstand.
Primære referanser












