
インタビュー
WitnessAIのCEO兼共同創設者Rick Caccia – インタビュー・シリーズ

 Unite.AI を Google の優先ソースに追加
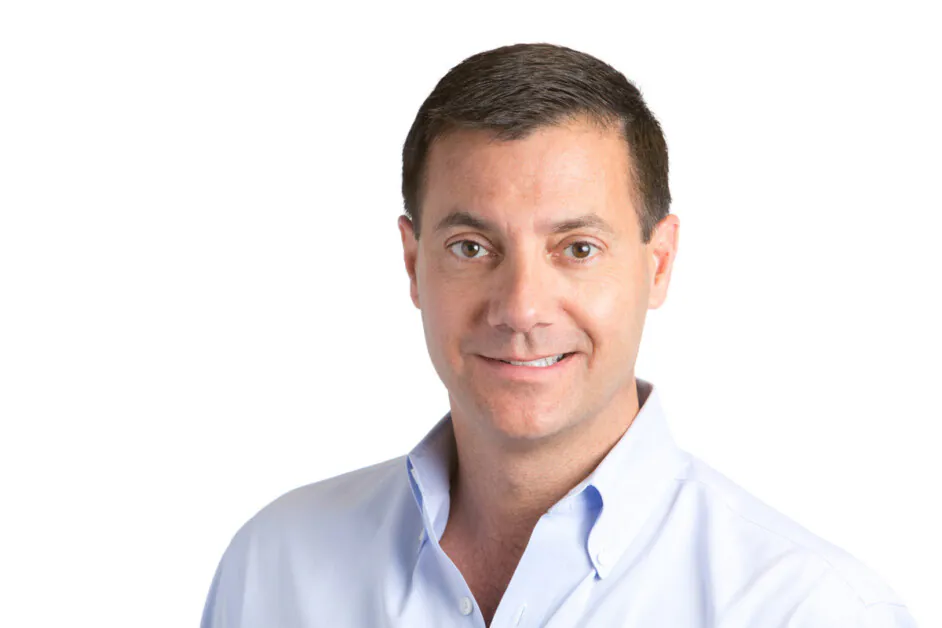
Rick Cacciaは、WitnessAIのCEO兼共同創設者です。セキュリティとコンプライアンス製品の立ち上げに関する豊富な経験を持っています。彼は、Palo Alto Networks (PANW ) 、Google (GOOGL ) 、Symantecで製品とマーケティングのリーダーシップを担ってきました。Cacciaは以前、ArcSightのIPOとその後の公開会社としての運営を担当し、Exabeamの最初のチーフマーケティングオフィサーを務めました。彼は、カリフォルニア大学バークレー校から複数の学位を取得しています。
WitnessAIは、企業でのAIの安全でセキュアな使用を確保することに焦点を当てたセキュリティプラットフォームを開発しています。ウェブ、モバイル、クラウドコンピューティングなどの大きな技術的変化ごとに、新しいセキュリティの課題が生じ、業界のリーダーが登場する機会が生まれます。AIは、この進化の次のフロンティアを表しています。
同社は、機械学習、サイバーセキュリティ、クラウド運用に関する専門知識を組み合わせて、AIセキュリティのリーダーとして自己を確立することを目指しています。同社のチームは、AI開発、リバースエンジニアリング、多クラウドKubernetesデプロイに関する深い経験を持っており、AI駆動型テクノロジーのセキュリティ化に関する重要な課題に取り組んでいます。
あなたがWitnessAIを共同創設するきっかけとなったものは何ですか?また、AIガバナンスとセキュリティにおけるどのような重要な課題を解決しようとしていましたか?
当初、セキュリティチームが内部のAIモデルに対する攻撃に懸念を抱いていると考えました。しかしその後、最初に話をした15人のCISOは、企業のLLMの広範な展開はまだ遠い将来の話であり、緊急な問題は従業員が他人のAIアプリを使用することの安全性を確保することであると述べました。そこで、私たちはステップバックして、問題はサイバーアタックから身を守ることではなく、企業がAIを生産的に使用できるように安全に有効化することであると見ました。ガバナンスはサイバーアタックほど魅力的ではないかもしれませんが、それはセキュリティとプライバシーチームが実際に必要としているものです。従業員が第三者AIを使用していることを可視化する方法、受け入れ可能な使用ポリシーを実施する方法、およびデータをブロックせずに保護する方法が必要でした。そこで、私たちはそれを作りました。
Google Cloud、Palo Alto Networks、その他のサイバーセキュリティ企業での豊富な経験は、WitnessAIを構築する際のあなたのアプローチにどのような影響を与えましたか?
私は多くのCISOと話をしました。彼らから最もよく聞かれるのは、「私はAIについて『ノー』と言うことよりも、従業員がAIを使用してよりよい仕事をするのを助けたい」ということです。これは、私が長年にわたってサイバーセキュリティベンダーと仕事をしてきた中で、非常に異なる発言です。これは、ドットコム時代、ウェブが新しい変革的なテクノロジーだったときに思い出されるものです。当初、WitnessAIを構築する際に、AIを安全に採用するための製品機能を中心にしました。私たちのメッセージは、このテクノロジーは魔法のようなものであり、誰もがそれを体験したいと考えているというものでした。セキュリティ企業は、恐怖心を煽ることが多すぎると考えます。私たちは異なるアプローチでいたいと思いました。
WitnessAIを市場で現在存在する他のAIガバナンスとセキュリティプラットフォームと比較して、WitnessAIの独自点は何ですか?
一つは、ほとんどの他のベンダーはセキュリティの部分に主に焦点を当てており、ガバナンスの部分にはあまり焦点を当てていないことです。私にとって、ガバナンスは車のブレーキのようなものです。如果本当に速く走りたいのなら、強力なエンジンに加えて効果的なブレーキが必要です。誰もフェラーリを速く走らせることはできません。フェラーリにブレーキがないからです。ここでは、企業がAIを使用すること、それがフェラーリです。WitnessAIはブレーキとステアリングホイールです。
対照的に、ほとんどの競合他社は、組織のAIモデルに対する理論的な怖ろしい攻撃に焦点を当てています。那も実際の問題ですが、それは従業員がすでにインターネット上にある5,000以上のAIアプリを使用していることの可視性と制御を得ることとは異なる問題です。AIファイアウォールベンダーが効果的なガバナンスとリスク管理を追加するよりも、AIファイアウォールを追加する方が簡単です。
WitnessAIは、AIイノベーションと企業のセキュリティおよびコンプライアンスのバランスをどのようにとっていますか?
先ほど述べたように、私たちはAIは魔法のようなものであると考えています。従業員がAIを安全に使用できる場合、彼らはそれを頻繁に使用し、企業は先んじるでしょう。従業員がAIを使用できない場合、競合他社はそれを使用できるでしょう。私たちが行うすべてのことは、AIの安全な採用を可能にすることです。ある顧客は私に、「これは魔法のようなものですが、ほとんどのベンダーはそれを黒魔術のように扱っています。怖ろしいもの、恐れるべきものです。」と言いました。WitnessAIでは、魔法を可能にするのを助けています。
WitnessAIのAIガバナンスに関する核となる哲学についてお話しください。AIセキュリティは制限ではなく、有効化として見ていますか?
私たちはイベントで発表した後、CISOが私たちに近づいて、「あなたの競合他社はすべてAIの怖ろしさについて話していますが、あなたは唯一、実際にそれを使用する方法について話しています」と言います。GoogleのSundar Pichaiは、「AIは火よりも深い影響を与える可能性がある」と述べています。那は興味深い比喩です。火は非常に被害を与える可能性があります。制御された火は鋼鉄を作ることができます。革新を促進します。時々、 WitnessAIでは、顧客がAIの「火」を安全に導くことができるように、革新を可能にすることを話します。あるいは、AIは魔法のようなものであると考えている場合は、魔法の杖を与えることが目標です。
どちらの場合も、安全にAIを有効化することを目標としています。たとえば、データ漏洩防止ツールはあります。それは古くからあるテクノロジーです。人々はAIの使用にDLPを適用しようとします。ブラウザープラグインは、長いプロンプトをタイプしたときに顧客ID番号が含まれていることを検出します。何が起こるでしょうか。DLP製品はプロンプトをブロックし、答えは得られません。那は制限です。WitnessAIでは、同じ番号を識別し、サイレントに外科的に編集してから、AIの応答で編集を解除し、有用な答えを得ることができます。那は有効化です。
企業がジェネレーティブAIを展開する際に直面する最大のリスクは何ですか?また、WitnessAIはそれらをどのように軽減しますか?
第一に、可視性があります。多くの人は、AIアプリケーションの宇宙がChatGPTやDeepSeekだけではないことを知って驚かれるでしょう。インターネット上には数千のAIアプリがあり、企業は従業員がこれらのアプリを使用することでリスクを吸収します。第一のステップは、可視性を得ることです。従業員はどのAIアプリを使用しているのか、それらを使用して何をしているのか、それがリスクであるかどうかを知る必要があります。
第二に、制御が必要です。法務チームは、顧客データ、市民データ、知的財産、および従業員の安全性を確保するための包括的な使用ポリシーを構築しました。どうやってそのポリシーを実施しますか。エンドポイントセキュリティ製品、ファイアウォール、VPN、クラウド内で実施しますか。ベンダーが異なる場合はどうなりますか。したがって、AIモデル、ポリシー、クラウド、セキュリティ製品を横断して一貫した使用ポリシーを定義および適用する方法が必要です。
第三に、自社のアプリケーションを保護する必要があります。2025年には、企業内でのLLMの採用が大幅に進み、LLMをベースにしたチャットアプリの展開が速まるでしょう。企業は、アプリが保護されているだけでなく、アプリが「愚かな」ことを言わないことも重要です。たとえば、競合他社を推奨しないことです。
私たちはこれらすべてに対処しています。従業員がアクセスしているアプリを可視化し、従業員がこれらのアプリを使用している方法を示し、ポリシーを定義し、非常に効果的なツールを提供して攻撃を防ぎます。
WitnessAIのAI観察可能性機能は、企業が従業員のAI使用状況を追跡し、「影のAI」リスクを防ぐのをどのように助けますか?
WitnessAIはネットワークに簡単に接続し、従業員がアクセスするすべてのAIアプリのカタログをサイレントに構築します。アプリの場所、データのホスト場所などを示し、アプリのリスクを理解することができます。会話の可視性を有効にすると、パケットの検査を使用してプロンプトと応答を観察できます。プロンプトをリスクと意図によって分類できます。意図は「コードを書く」または「企業の契約書を書く」などのことです。重要です。私たちが意図に基づくポリシーコントロールを書くことができるからです。
企業のAIコンプライアンスを確保する上で、AIポリシーの施行が果たす役割についてお話しください。また、WitnessAIはこのプロセスをどのように簡素化しますか?
コンプライアンスとは、会社が規制またはポリシーに従っていることを確認することを意味します。コンプライアンスを確保するには2つの部分があります。第一に、問題のある活動を特定する必要があります。たとえば、従業員が顧客データをデータ保護法に違反する方法で使用していることを知る必要があります。私たちは観察可能性プラットフォームでそれを行います。第二に、活動に対してポリシーを記述し、施行する必要があります。顧客データが漏洩していることを知るだけでなく、それを止める必要があります。そこで、 Witness/CONTROLという、アイデンティティと意図に基づくポリシーを簡単に構築できる、AI固有のポリシーエンジンを開発しました。たとえば、「法務部門のみがChatGPTを使用して企業の契約書を書くことができ、したがってPIIを自動的に編集してから回答を返す」というポリシーを構築できます。簡単に言うことができ、WitnessAIで実装することも簡単です。
WitnessAIは、LLMの脱獄とプロンプトインジェクション攻撃に関する懸念にどのように対処していますか?
私たちは、非常に優秀なAI研究チームを持っています。初期段階で、合成攻撃データを作成するシステムを構築しました。さらに、広く利用可能なトレーニングデータセットを取り込みました。その結果、すべてのプロンプトインジェクションに対してベンチマークを取り、99%以上の有効性を達成しました。モデル自体が見逃す攻撃も頻繁に検出します。
実践では、ほとんどの会社が従業員のアプリのガバナンスから始め、後にAIカスタマーアプリを内部データに基づいて展開します。したがって、従業員を保護するためにWitnessAIを使用し、プロンプトインジェクションファイアウォールを有効にします。1つのシステム、1つの方法でポリシーを構築し、簡単にスケールアップできます。
WitnessAIの長期的な目標は何ですか?また、次の5年間でAIガバナンスがどのように進化すると思いますか?
今までに、人とチャットアプリのモデルについて話しました。次の段階では、チャットアプリ間のやり取り、つまりエージェントAIを扱うことになります。私たちのプラットフォームのAPIは、エージェントと人間の両方と同等に機能するように設計されています。その先では、AI時代のネットワークレベルの可視性とポリシーコントロールの新しい方法を構築したと考えています。会社はそれを念頭に置いて成長するでしょう。
素晴らしいインタビュー、詳しく知りたい読者はWitnessAIを訪問してください。


