
Interviste
David Archer, CTO, Niobium Microsystems – Intervista alla serie

 Aggiungi Unite.AI alle tue fonti preferite su Google
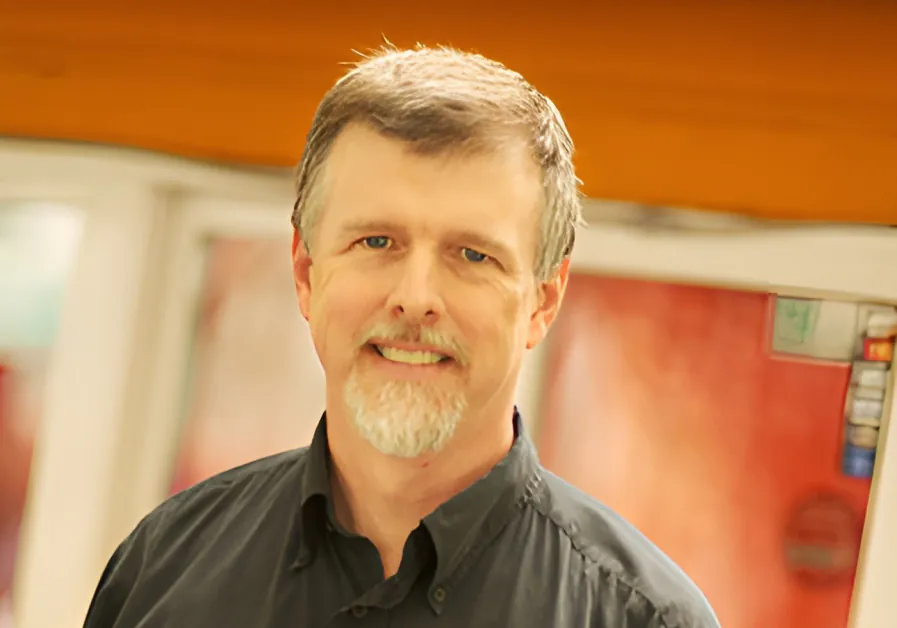
Dr. Archer è il CTO di Niobium Microsystems e uno scienziato principale che guida la crittografia e il calcolo multiparty presso Galois, Inc., la cui clientela include DARPA, la NSA, IARPA e il Dipartimento della Sicurezza Interna.
Ha più di 30 anni di esperienza nella ricerca e sviluppo di ASIC complessi, hardware di sistema, architetture software, calcolo sicuro e crittografia.
Il Dr. Archer ha un dottorato in Informatica presso la Portland State University, un master in Ingegneria Elettrica e un bachelor in Ingegneria Informatica presso la University of Illinois at Urbana-Champaign.
Niobium Microsystems è pioniere nelle soluzioni di calcolo Zero Trust, che presentano i più veloci acceleratori hardware di crittografia omomorfica (FHE) del settore. Le tecnologie dell’azienda consentono alle organizzazioni di sfruttare il valore dei dati mantenendoli completamente crittografati, garantendo che le informazioni sensibili rimangano private e supportando la conformità normativa. Spingendo le prestazioni di FHE a livelli senza precedenti, Niobium Microsystems sta rendendo possibile una nuova generazione di applicazioni di apprendimento automatico e analisi statistica con garanzia matematica di privacy.
Ha avuto un percorso accademico e professionale incredibile. C’è stato un momento o un’influenza specifica che l’ha portata a dedicare la sua carriera alla crittografia?
Direi che sono due influenze specifiche e in disaccordo, entrambe degne di essere lette: Il diritto alla privacy di Warren e Brandeis e La società trasparente di Brin. Il primo enfatizza il diritto di essere lasciati in pace, sostenendo che la legge dovrebbe proteggere le persone dalle tecnologie invasive. Il secondo sostiene il contrario: quelle tecnologie invasive non possono essere evitate e falliamo quando cerchiamo di accecare i pochi potenti che le utilizzano, perché la legge ci impedisce di vederli. Entrambe le visioni sembrano impratiche di fronte all’industria criminale informatica, agli aggregatori di dati e agli abusi degli Stati. La crittografia moderna, ad esempio, può dimostrare fatti senza rivelare segreti o condividere dati sensibili senza rivelarli, e ha parti importanti da giocare in una soluzione funzionale.
Per coloro che non sono familiari, come spiegherebbe la crittografia omomorfica e cosa la rende un fattore di svolta per la privacy dei dati?
La crittografia omomorfica, o FHE, è una tecnologia crittografica che consente di eseguire calcoli su dati crittografati senza mai decrittarli. Immaginate di consegnare una scatola chiusa a qualcuno: possono manipolare ciò che si trova all’interno della scatola senza aprirla e solo voi potete sbloccare il risultato. Con FHE, i dati rimangono crittografati durante l’archiviazione, il trasporto e il calcolo. È rivoluzionario: garantisce matematicamente che i dati sensibili rimangano opachi. Nessun altro leak, nessuna esposizione.
Quali sono le sfide più grandi nel rendere FHE pratico per le applicazioni di intelligenza artificiale aziendale e come Niobium affronta queste sfide?
Storicamente, la sfida più grande di FHE è stata l’efficienza computazionale: le operazioni FHE sono state migliaia o milioni di volte più lente del calcolo regolare. Ma a Niobium, abbiamo affrontato questo problema costruendo acceleratori hardware FHE progettati appositamente. A differenza dei tradizionali CPU o hardware adattati da architetture grafiche o di intelligenza artificiale, il nostro design è ottimizzato dal basso verso l’alto per le esigenze computazionali di FHE. Attraverso un approccio di progettazione hardware-software completo, abbiamo portato le prestazioni di FHE nel regno dell’uso aziendale pratico, allineando finalmente la sicurezza con la velocità degli affari.
Quali casi d’uso nel mondo reale, in particolare nella difesa o nella finanza, pensa che siano più pronti a beneficiare di FHE oggi?
Stiamo già vedendo una chiara domanda nella difesa e nella finanza, dove la protezione dei dati non è solo desiderabile, ma fondamentale. Una capacità di guerra importante è l’analisi di immagini multispettrali da aerei autonomi (UAV), che possono essere utilizzati per rilevare specifiche firme chimiche in un paesaggio. Tuttavia, le firme specifiche di interesse sono spesso sensibili: un avversario che cattura un UAV potrebbe estrarre quelle firme e imparare a adattarsi, evitando la rilevazione. La crittografia FHE a bordo può garantire che quelle firme rimangano sicure anche in caso di cattura dell’aereo.
Nella finanza, FHE è una soluzione trasformativa. Consente query private nel trading in dark pool, salvaguardando le strategie di trading e garantendo l’equità del mercato. Inoltre, le istituzioni possono collaborare in modo sicuro alla rilevazione delle frodi attraverso i confini senza rivelare dati sensibili di transazione o identità dei clienti. Questo approccio collaborativo migliora notevolmente le capacità di rilevamento, scoprendo schemi di frode istituzionale complessi, anomalie di transazione transfrontaliere e modelli di attività illecite come il riciclaggio di denaro, tutto ciò mantenendo la conformità con le norme internazionali di protezione dei dati. La capacità di condividere informazioni senza condividere i dati grezzi non è solo benefica, ma essenziale per un ecosistema finanziario globale sicuro e conforme.
C’è stato molto parlare di “zero-math” o calcolo che preserva la privacy. Come definisce questo e qual è il ruolo di Niobium nella tecnologia?
Il “zero-math” calcolo che preserva la privacy si riferisce al rendere le operazioni crittografiche complesse trasparenti per gli sviluppatori e gli utenti: non hanno bisogno di un dottorato in crittografia per sfruttare la tecnologia. Quello è un obiettivo lodevole, ma la verità è che l’implementazione di FHE richiede conoscenze specializzate. Quindi Niobium non si ferma all’hardware: stiamo anche costruendo pile software per integrare in modo trasparente FHE nei flussi di lavoro esistenti. Siamo anche membri fondatori di FHETCH, un consorzio di standard aperti che lavora per costruire API cross-piattaforma in modo che FHE hardware e software possano interoperare senza personalizzazione. Questi sono passi critici sulla strada verso un mondo in cui gli utenti possono beneficiare di questa tecnologia di prossima generazione senza dover diventare esperti di crittografia.
L’omonimia crittografica ha la reputazione di essere computazionalmente costosa. Dove vede i progressi più promettenti in termini di prestazioni?
I progressi più promettenti stanno avvenendo nell’accelerazione hardware specificamente progettata per FHE. I tradizionali CPU e GPU non sono costruiti per l’aritmetica intricata e ad alta precisione richiesta da FHE. A Niobium, abbiamo progettato specificamente i nostri design per gestire questi calcoli con un’efficienza senza precedenti. Abbinati alle nostre ottimizzazioni del compilatore specializzato, stiamo vedendo miglioramenti delle prestazioni di diversi ordini di grandezza che erano impensabili solo pochi anni fa.
Alcuni approcci di sicurezza utilizzano ambienti di esecuzione attendibili o calcolo confidenziale. Come si confronta FHE con questi e quando è l’opzione chiaramente migliore?
Gli ambienti di esecuzione attendibili (TEE), a volte chiamati calcolo confidenziale, si affidano a enclavi hardware per proteggere i dati, ma richiedono comunque fiducia nel fornitore di hardware, nell’enclave e nel software di sistema, e comunque elaborano i dati non crittografati. La complessità di quella “radice di fiducia” riduce i TEE a “sicurezza abbastanza buona”, e un gran numero di studi conferma questa preoccupazione. FHE rimuove completamente la fiducia dall’equazione: non è necessario decrittografare i dati, quindi non c’è alcun dato sensibile da compromettere. Ogni volta che è richiesta una sicurezza assoluta e garantita matematicamente, specialmente in settori fortemente regolamentati, FHE è la scelta superiore.
Attacchi di canale laterale sono una preoccupazione quando si lavora con dati sensibili a livello di hardware. Quali passi ha intrapreso per minimizzare questi rischi nei progetti di Niobium?
Gli attacchi di canale laterale sfruttano informazioni non intenzionali che fuoriescono dall’hardware. La ricerca dimostra ripetutamente che i TEE sono vulnerabili a questo tipo di attacco. Tuttavia, se l’unica informazione che si opera è crittografata, allora farla fuoriuscire non beneficia l’avversario. Non è che il nostro hardware minimizzi il rischio di perdita. Invece, è che il nostro hardware massimizza le prestazioni e l’efficienza, particolarmente perché non deve preoccuparsi della perdita.
Come vede l’evoluzione degli sforzi di standardizzazione nello spazio FHE e cosa sta facendo Niobium per garantire la compatibilità con le norme emergenti?
La standardizzazione è cruciale per l’adozione e stiamo partecipando attivamente a questi sforzi attraverso collaborazioni con gruppi di settore e organismi di standardizzazione. Niobium ha recentemente cofondato il consorzio tecnico FHE per l’hardware (FHETCH), insieme a Chain Reaction e Optalysys, proprio per guidare l’interoperabilità e stabilire benchmark di prestazioni pratiche per soluzioni FHE commercialmente viable. Come presidente tecnico di FHETCH, sono personalmente coinvolto nella definizione di iniziative come lo sviluppo di un livello di astrazione API, che consente un’integrazione senza soluzione di continuità tra diversi acceleratori hardware FHE e librerie software. Siamo anche coinvolti negli sforzi di standardizzazione della comunità FHE come quelli di homomorphicencryption.org. Questi sforzi proattivi aiutano a garantire la compatibilità e l’interoperabilità fin dall’inizio, che è fondamentale per le aziende che cercano di proteggere gli investimenti in sicurezza. Incoraggiamo il NIST a standardizzare FHE rapidamente, perché, come si sa, gli standard crittografici del NIST definiscono lo scenario per gli acquisti di tecnologia del governo federale, rendendo effettivamente la convalida FIPS un requisito preliminare per la vendita di prodotti crittografici a qualsiasi agenzia del governo degli Stati Uniti.
Cosa la emoziona di più su dove si sta dirigendo il settore nei prossimi anni e cosa possiamo aspettarci da Niobium sulla strada ahead?
Ciò che mi emoziona di più è il passaggio dalla promessa teorica all’implementazione pratica del calcolo sicuro a livello di impresa. Nei prossimi anni, mi aspetto che i servizi cloud FHE diventino sempre più comuni, trasformando il modo in cui le organizzazioni si avvicinano alla sicurezza dei dati. Niobium continuerà a guidare questa carica: non stiamo solo avanzando le prestazioni del nostro acceleratore FHE, ma stiamo anche espandendoci in soluzioni di calcolo Zero Trust più ampie come prove di conoscenza zero e calcolo verificabile crittograficamente. Questa combinazione di garanzia di riservatezza da un lato e garanzia di integrità e non ripudio dall’altro, parla direttamente al motivo per cui sono in questo sforzo: risolvere il dilemma posto da Brandeis e Brin. Aspettatevi di vedere tecnologie di preservazione della privacy ancora più potenti, versatili e accessibili da noi, ridefinendo ciò che le aziende considerano possibile nella gestione sicura dei dati.
Grazie per la grande intervista, i lettori che desiderano saperne di più possono visitare Niobium Microsystems.


