
फंडिंग
AI आधारित हमलों के दौर में एप्लिकेशन सुरक्षा को नया रूप देने के लिए RAVEN.IO ने 2 करोड़ डॉलर जुटाए

 Unite.AI को Google पर अपने पसंदीदा स्रोतों में जोड़ें
मुख्य बिंदुRAVEN.IO ने अप्रत्याशित एआई-संचालित हमलों के खिलाफ रनटाइम सुरक्षा को आगे बढ़ाने के लिए…
और देखें
- RAVEN.IO ने अप्रत्याशित एआई-संचालित हमलों के खिलाफ रनटाइम सुरक्षा को आगे बढ़ाने के लिए 20 मिलियन डॉलर जुटाए।
- इसका प्लेटफ़ॉर्म लाइव एप्लिकेशन व्यवहार का वास्तविक समय में विश्लेषण करके अज्ञात खतरों का पता लगाता है।
- रनटाइम सुरक्षा आवश्यक होती जा रही है क्योंकि एआई सॉफ़्टवेयर विकास और एक्सप्लॉइट निर्माण दोनों को तेज़ कर रहा है।
साइबर सुरक्षा स्टार्टअप RAVEN.IO ने नए निवेश के रूप में 2 करोड़ डॉलर जुटाए हैं। कंपनी उत्पादन परिवेश में एप्लिकेशन की सुरक्षा के तरीके को नए सिरे से परिभाषित करना चाहती है। इस दौर का नेतृत्व Norwest ने किया, जबकि Elron Ventures और कई रणनीतिक निवेशकों ने भी निवेश किया। यह फंडिंग ऐसे समय आई है जब पारंपरिक सुरक्षा मॉडल AI से उत्पन्न खतरों की रफ्तार के साथ तालमेल बिठाने में लगातार कठिनाई महसूस कर रहे हैं।
कंपनी का मूल विचार है कि आधुनिक हमलों का अनुमान लगाना अब संभव नहीं है और ज्ञात कमजोरियों पर आधारित सुरक्षा प्रणालियों की प्रभावशीलता घट रही है।
CVE और सिग्नेचर आधारित सुरक्षा से आगे
वर्षों से एप्लिकेशन सुरक्षा मुख्यतः Common Vulnerabilities and Exposures (CVE) में सूचीबद्ध ज्ञात कमजोरियों को पहचानने और खोजे जाने के बाद उन्हें ठीक करने पर निर्भर रही है। यह मॉडल अब दबाव में है।
RAVEN.IO ध्यान को पहले से ज्ञात जानकारी से हटाकर उस गतिविधि पर केंद्रित करती है जो चलते हुए एप्लिकेशन के भीतर वास्तव में हो रही है। स्थिर कोड स्कैनिंग या बाहर से ट्रैफिक की निगरानी के बजाय इसका प्लेटफॉर्म वास्तविक समय में कोड के निष्पादन का विश्लेषण करता है और अपेक्षित व्यवहार से विचलन पकड़ता है।
रनटाइम को प्राथमिकता देने वाला यह मॉडल ज्ञात कमजोरी न होने पर भी हमलों की पहचान के लिए बनाया गया है। निष्पादन पथों, लाइब्रेरी और फ़ंक्शन कॉल पर नजर रखकर सिस्टम असामान्य गतिविधि को चिह्नित कर सकता है और कमजोरियों के दुरुपयोग को होते ही रोक सकता है।
यह बदलाव एक व्यापक वास्तविकता दर्शाता है: AI उपकरण हमलावरों को कमजोरियों का लाभ उठाने के तरीके इतनी तेजी से बनाने और इस्तेमाल करने देते हैं कि पारंपरिक कमजोरी डेटाबेस पीछे रह जाते हैं।
रनटाइम की गतिविधियों को देख पाना क्यों जरूरी होता जा रहा है
RAVEN.IO का प्लेटफॉर्म इस धारणा पर आधारित है कि अधिकांश महत्वपूर्ण हमले अब नेटवर्क या एंडपॉइंट के बजाय एप्लिकेशन की परत के भीतर होते हैं। यह उन क्लाउड-नेटिव परिवेशों में खास तौर पर महत्वपूर्ण है जहां एप्लिकेशन कंटेनर, माइक्रोसर्विस और कई क्लाउड प्रदाताओं के बीच बंटे होते हैं।
कंपनी के अनुसार, उसकी तकनीक अलग-अलग फ़ंक्शन और निष्पादन श्रृंखलाओं तक एप्लिकेशन के व्यवहार की गहरी जानकारी देती है। इसके लिए एप्लिकेशन के काम में दखल देने वाली इंस्ट्रूमेंटेशन की जरूरत नहीं पड़ती और प्रदर्शन पर असर भी नहीं होता।
इस स्तर की जानकारी से सुरक्षा टीमें ये काम कर सकती हैं:
- कमजोरियों के दुरुपयोग के प्रयासों को वास्तविक समय में पकड़ना
- जिन कमजोरियों का दुरुपयोग संभव नहीं है, उनकी प्राथमिकता घटाकर अनावश्यक शोर कम करना
- हमलों का संबंध कोड में विशिष्ट बदलावों या तैनातियों से खोजना
लक्ष्य केवल पता लगाना नहीं, बल्कि तत्काल रोकथाम भी है: नुकसान होने से पहले दुर्भावनापूर्ण निष्पादन को रोकना।
कड़े सुरक्षा मानकों वाले उद्योगों में शुरुआती अपनाव
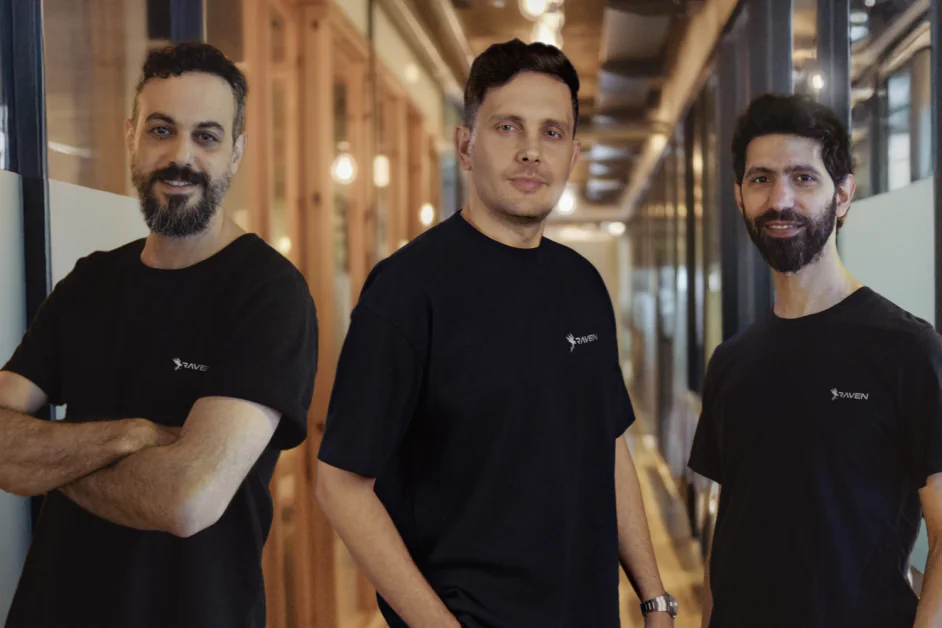
Roi Abitboul, Guy Franco और Omer Yair ने 2023 में RAVEN.IO की स्थापना की। वे साइबर सुरक्षा के अनुभवी विशेषज्ञ हैं, जिनके पास इजरायली रक्षा इकाइयों का अनुभव और पहले के स्टार्टअप में सफलता है। टीम ने पहले Javelin Networks बनाई थी, जिसे Symantec ने खरीदा। इसके बाद उन्होंने Symantec में एंडपॉइंट डिटेक्शन और क्लाउड सुरक्षा तकनीकों पर काम किया।
मौजूदा दिशा इसी अनुभव पर आधारित है, लेकिन तकनीकी ढांचे की दूसरी परत को लक्षित करती है: खुद एप्लिकेशन का रनटाइम।
प्लेटफॉर्म पहले से 11 उद्यम ग्राहकों के उत्पादन परिवेश में इस्तेमाल हो रहा है। ये मुख्यतः बीमा और वित्तीय सेवाओं जैसे क्षेत्र हैं, जहां एप्लिकेशन परत और आपूर्ति श्रृंखला के जोखिम खास तौर पर गंभीर हैं।
ऐसे परिवेश आमतौर पर नए सुरक्षा मॉडल सावधानी से अपनाते हैं। इससे संकेत मिलता है कि रनटाइम में व्यवहार आधारित सुरक्षा उन संगठनों में स्वीकार्यता पा रही है जिनका बुनियादी ढांचा जटिल है और जो अधिक जोखिमों का सामना करते हैं।
एप्लिकेशन सुरक्षा के भविष्य के लिए इसके संकेत
कंपनी की रणनीति साइबर सुरक्षा में बढ़ते «protect right» रुझान के अनुरूप है। इसका मतलब है एप्लिकेशन के चलते समय उसकी सुरक्षा करना, न कि केवल विकास के शुरुआती चरणों की «shift left» जांच पर निर्भर रहना।
पारंपरिक तरीकों की अब भी भूमिका है, लेकिन कमजोरी मिलने और पैच तैनात होने के बीच अंतराल रह जाता है। हमलावर इस समयावधि का अधिकाधिक फायदा उठा रहे हैं। रनटाइम सुरक्षा चलते हुए एप्लिकेशन की लगातार निगरानी और रक्षा करके यह अंतराल समाप्त करना चाहती है।
AI सॉफ्टवेयर विकास और कमजोरियों का लाभ उठाने के तरीके बनाने, दोनों को तेज कर रहा है, जिससे हमले की सतह तेजी से फैल रही है। अधिक कोड अधिक तेजी से लिखा जा रहा है, अक्सर कम मानवीय निगरानी में। वहीं हमलावरों को कमजोरियों की खोज स्वचालित करने वाले उपकरण मिल रहे हैं।
ऐसे परिवेश में पूर्व जानकारी पर निर्भर सुरक्षा मॉडलों की प्रभावशीलता और घट सकती है।
RAVEN.IO की फंडिंग उन तरीकों में बढ़ती दिलचस्पी दर्शाती है जो हमलों को अपरिहार्य मानते हैं और वास्तविक समय में उनका पता लगाने तथा रोकने पर केंद्रित रहते हैं। यदि यह बदलाव जारी रहा तो रनटाइम में व्यवहार आधारित सुरक्षा एक सीमित विशिष्ट श्रेणी से आधुनिक एप्लिकेशन सुरक्षा की बुनियादी परत बन सकती है।


