
फंडिंग
ओनिट सुरक्षा $11M जुटाती है ताकि साइबर रक्षा को धीमा करने वाली बोतलेंक को खत्म किया जा सके

 Unite.AI को Google पर अपने पसंदीदा स्रोतों में जोड़ें
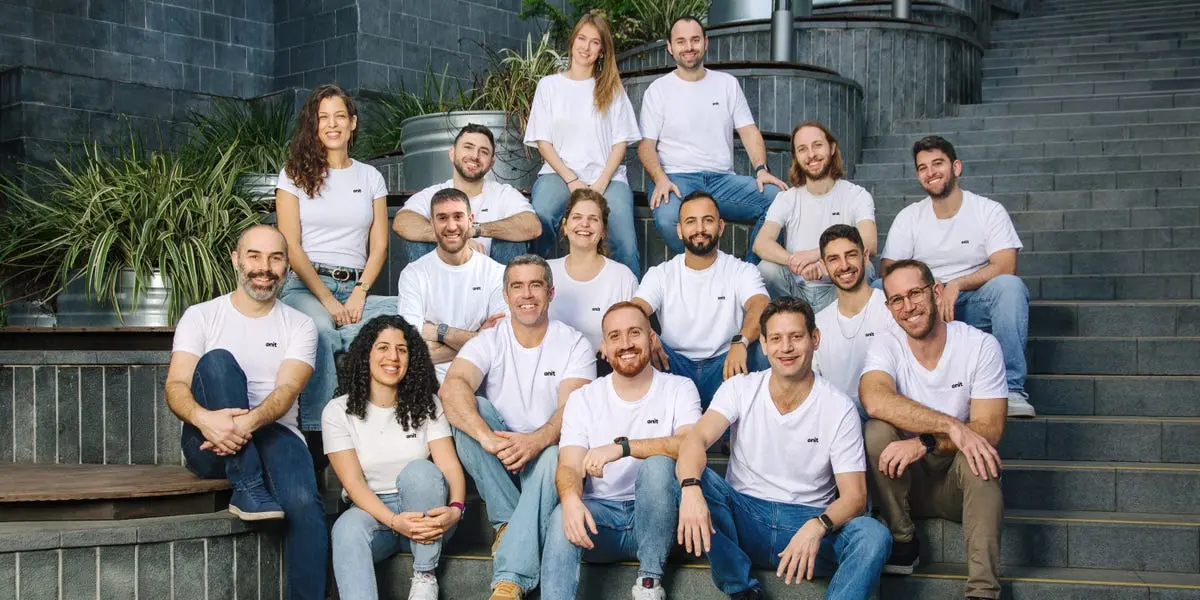
ओनिट सुरक्षा ने $11 मिलियन के बीज दौर के साथ छुपाई से बाहर निकला, जिसका नेतृत्व हेट्ज़ वेंचर्स और ब्राइटमाइंड पार्टनर्स ने किया, जो साइबर सुरक्षा में बढ़ते परिवर्तन के केंद्र में खुद को स्थापित करता है: पता लगाने से स्वायत्त उपचार तक जाने के लिए।
कंपनी की स्थापना की कहानी एक वास्तविक दुनिया की विफलता में जड़ी हुई है। सह-संस्थापक ओफर अमिताई द्वारा एक पूर्व व्यवसाय को एक ज्ञात कमजोरियों के बाद भंग कर दिया गया था जो एक बैकलॉग में दफन था, जो उद्योग भर में एक प्रणालीगत समस्या को उजागर करता है। आज, संगठनों को दसियों हज़ारों अनसुलझे कमजोरियों से अभिभूत हैं, जबकि हमलावरों को उन्हें शोषण करने के लिए केवल कुछ मिनटों की आवश्यकता होती है।
कमजोरियों का प्रबंधन क्यों टूट रहा है
मूल समस्या उपकरणों की कमी नहीं है। जोखिम का पता लगाने और वास्तव में इसे ठीक करने के बीच बढ़ती खाई है।
सुरक्षा प्लेटफ़ॉर्म कमजोरियों को सामने लाने में अत्यधिक प्रभावी हो गए हैं, लेकिन उपचार धीमा, मैनुअल और खंडित रहता है। टीमों को स्वामित्व निर्धारित करना, व्यवसाय प्रभाव का आकलन करना और विभागों के माध्यम से समन्वय करना होगा – अक्सर डिस्कनेक्टेड सिस्टम के माध्यम से। यह प्रक्रिया कई सप्ताह ले सकती है, जबकि हमलावर लगभग वास्तविक समय में काम करते हैं।
समस्या का दायरा तेजी से बढ़ रहा है। दशक के अंत तक कमजोरियों के डेटाबेस के एक मिलियन प्रविष्टियों को पार करने की उम्मीद है, जो पहले से ही अप्रबंधनीय बैकलॉग को बढ़ाता है।
जो उभरता है वह एक संरचनात्मक असंतुलन है: रक्षक अभी भी एक धीमी अवधि के लिए डिज़ाइन किए गए कार्यों के साथ काम कर रहे हैं, जबकि हमलावर तेजी से स्वचालित हो रहे हैं।
टिकट से स्वायत्त उपचार तक
ओनिट सुरक्षा इस अंतर को बंद करने का प्रयास कर रही है bằng exposure प्रबंधन को मूल रूप से कैसे काम करता है इसे पुनः सोचकर।
टिकट बनाने और मानव समन्वय पर भरोसा करने के बजाय, प्लेटफ़ॉर्म पूरे उपचार जीवन चक्र के मालिकाना हक के लिए एआई एजेंटों का उपयोग करता है। लक्ष्य प्राथमिकता और त्रुटि के पुनरावृत्ति को एक निर्णय-आधारित मॉडल के साथ बदलना है जहां एक मानव-परिभाषित क्रिया हज़ारों समान मुद्दों को स्वचालित रूप से हल कर सकती है।
इस दृष्टिकोण से कई प्रमुख परिवर्तन शुरू होते हैं:
- व्यवसाय-संदर्भ प्राथमिकता: कमजोरियों को वास्तविक दुनिया के प्रभाव के आधार पर रैंक किया जाता है, जेनेरिक स्कोरिंग सिस्टम के बजाय
- स्वचालित स्वामित्व मानचित्रण: प्लेटफ़ॉर्म विभाजित आंतरिक डेटा का विश्लेषण करके प्रत्येक संपत्ति के लिए जिम्मेदार व्यक्ति की पहचान करता है
- निष्पादन, न कि समन्वय: एआई एजेंट कार्यों को निर्देशित करते हैं, कार्यों को सौंपने के बजाय
- संचयी समाधान: एक बार जब एक समाधान रणनीति परिभाषित की जाती है, तो इसे आगे बढ़ने वाली समान एक्सपोज़र के लिए पुनः उपयोग किया जाता है
परिणाम एक ऐसी प्रणाली है जो केवल कार्यभार को कम नहीं करती है, बल्कि कमजोरियों के प्रबंधन की दोहरावदार प्रकृति को पूरी तरह से समाप्त करने का लक्ष्य रखती है।
एजेंटिक सुरक्षा का उदय
ओनिट सुरक्षा एक व्यापक आंदोलन का हिस्सा है जो एजेंटिक एआई की ओर बढ़ रहा है, जहां सिस्टम केवल डेटा का विश्लेषण नहीं करते हैं बल्कि सक्रिय रूप से कार्रवाई करते हैं।
साइबर सुरक्षा में, यह परिवर्तन विशेष रूप से महत्वपूर्ण है। एआई एजेंट वातावरण की निरंतर निगरानी कर सकते हैं, खतरे की खुफिया जानकारी इकट्ठा कर सकते हैं और हमलावरों के साथ तालमेल बिठाने वाली गति के साथ सुधार या निष्पादन का प्रस्ताव दे सकते हैं। अभ्यास में, अधिकांश तैनाती अभी भी मानव ऑपरेटर को अंतिम अनुमोदन के लिए शामिल रखती है, जो तकनीकी और संगठनात्मक सावधानी को दर्शाती है।
जो बदल रहा है वह मानव ऑपरेटर की भूमिका है। इसके बजाय व्यक्तिगत अलर्ट का प्रबंधन करने के, टीमें नीतियों और निर्णयों को परिभाषित करती हैं जो एआई सिस्टम बड़े पैमाने पर लागू करते हैं।
स्व-उपचार सुरक्षा प्रणालियों का भविष्य
यदि यह मॉडल प्रभावी साबित होता है, तो यह संगठनों को साइबर सुरक्षा के बारे में सोचने के तरीके को मौलिक रूप से बदल सकता है।
कमजोरियों को एक बढ़ती हुई समस्याओं की कतार के रूप में नहीं माना जाता है, बल्कि सिस्टम उन्हें सामान्य संचालन के हिस्से के रूप में लगातार हल कर सकते हैं। बैकलॉग खुद ही गायब हो सकता है, जो जोखिमों के एक गतिशील वातावरण द्वारा प्रतिस्थापित किया जा सकता है जहां जोखिम लगभग उतनी ही तेजी से संबोधित किए जाते हैं जितनी तेजी से वे खोजे जाते हैं।
इसके परे व्यापक परिणाम हैं। सुरक्षा टीमें प्रतिक्रियात्मक आग लगने से रणनीतिक पर्यवेक्षण में बदल सकती हैं, नीतियों को परिभाषित करने, किनारे के मामलों का मूल्यांकन करने और प्रणालीगत जोखिम को समझने पर ध्यान केंद्रित करती हैं, व्यक्तिगत मुद्दों का पीछा करने के बजाय। उसी समय, संगठनों को लगभग तुरंत उपचार की अपेक्षा करने की संभावना है, न कि अपवाद।
एक संचयी प्रभाव भी है। जैसे-जैसे एआई सिस्टम प्रत्येक उपचार कार्रवाई से सीखते हैं, वे संस्थागत ज्ञान का निर्माण करते हैं जो पर्यावरण में बढ़ता है। समय के साथ, यह बुनियादी ढांचे की ओर ले जा सकता है जो न केवल स्वयं को ठीक करता है, बल्कि बिना संबंधित वृद्धि के सिर पर मानव संसाधनों की आवश्यकता के बिना प्रगतिशील रूप से अधिक लचीला हो जाता है।
लंबी अवधि की ट्रेजेक्टरी स्वायत्त सुरक्षा वास्तुकला की ओर इशारा करती है, जहां पता लगाना, प्राथमिकता निर्धारण और उपचार एक निरंतर चक्र में तंग आ गए हैं। उस दुनिया में, लाभ उन संगठनों को मिलता है जो सबसे तेजी से कार्य कर सकते हैं, न कि केवल उन लोगों को जो सबसे अधिक देख सकते हैं।
एक उद्योग के लिए जिसने दशकों से निष्पादन को हल किए बिना दृश्यता में सुधार किया है, यह परिवर्तन सबसे महत्वपूर्ण परिवर्तन हो सकता है।


