
साक्षात्कार
एशले रोज़, लिविंग सिक्योरिटी के संस्थापक और सीईओ – साक्षात्कार श्रृंखला

 Unite.AI को Google पर अपने पसंदीदा स्रोतों में जोड़ें
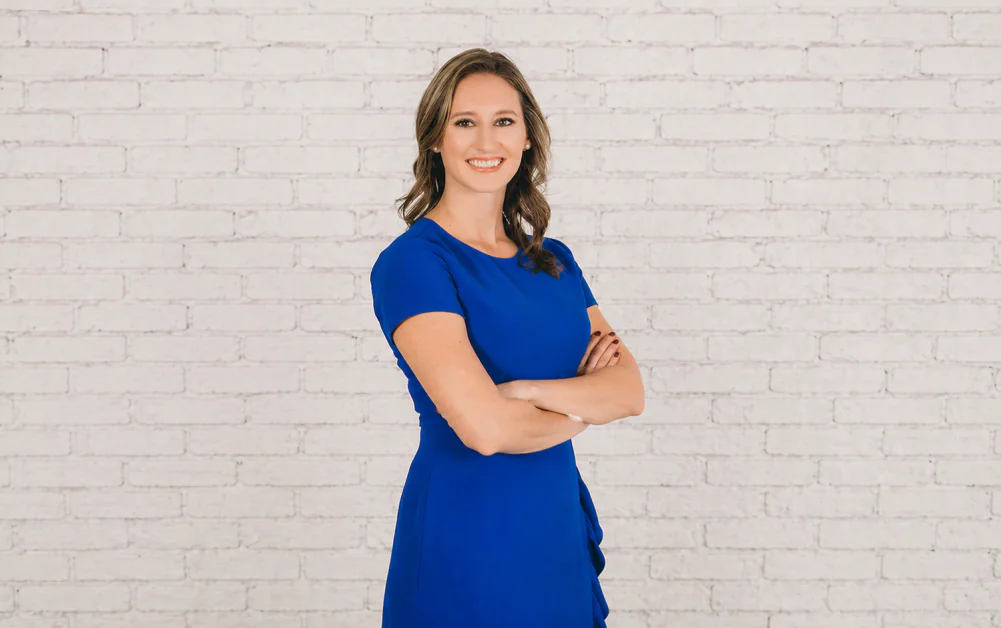
एशले रोज़, लिविंग सिक्योरिटी के संस्थापक और सीईओ, एक सीरियल उद्यमी और साइबर सुरक्षा नवप्रवर्तनकर्ता हैं जो संगठनों द्वारा सुरक्षा में मानव जोखिम को संबोधित करने के तरीके को फिर से परिभाषित करने पर केंद्रित हैं। कंपनी की स्थापना 2017 में करने के बाद, उन्होंने एक डेटा-संचालित, व्यवहार-केंद्रित दृष्टिकोण के विकास का नेतृत्व किया है जो पारंपरिक जागरूकता प्रशिक्षण से परे मापनीय जोखिम में कमी और सांस्कृतिक परिवर्तन की ओर बढ़ता है। उत्पाद नेतृत्व और उद्यमिता में अपनी पृष्ठभूमि का लाभ उठाते हुए, उन्होंने लिविंग सिक्योरिटी को एक तेजी से बढ़ते सास प्लेटफ़ॉर्म में स्केल किया है जिसका उपयोग उद्यम संगठनों द्वारा किया जाता है, साथ ही साइबर सुरक्षा पारिस्थितिकी तंत्र में एक मेंटर, सलाहकार और महिला साइबर सुरक्षा जैसी पहलों के लिए एक समर्थक के रूप में योगदान दिया है।
लिविंग सिक्योरिटी एक साइबर सुरक्षा सास कंपनी है जो मानव जोखिम प्रबंधन पर केंद्रित है, जो संगठनों को कर्मचारी व्यवहार से जुड़े जोखिमों की पहचान, माप और कम करने में मदद करती है। इसका प्लेटफ़ॉर्म व्यवहार, पहचान और खतरे के डेटा को एकत्रित करता है ताकि उच्च-जोखिम वाले उपयोगकर्ताओं को निर्धारित किया जा सके और उन्हें प्रशिक्षण और हस्तक्षेप प्रदान किया जा सके जो उल्लंघनों को रोकने के लिए डिज़ाइन किए गए हैं। विश्लेषण, स्वचालन और प्रशिक्षण विधियों जैसे कि सिमुलेशन और गेमिफाइड अनुभवों को जोड़कर, कंपनी उद्यमों को अनुपालन-चालित सुरक्षा जागरूकता से परे मापनीय जोखिम में कमी की ओर बढ़ने में सक्षम बनाती है।
आपने 2017 में लिविंग सिक्योरिटी की स्थापना की थी, जब आपने पहले एक उपभोक्ता उत्पाद व्यवसाय का निर्माण और स्केलिंग किया था और एक उत्पाद मालिक के रूप में काम किया था। क्या कोई विशिष्ट क्षण या एहसास था जिसने आपको साइबर सुरक्षा में बदलाव और मानव जोखिम पर ध्यान केंद्रित करने के लिए प्रेरित किया, और उस मूल थीसिस ने कैसे काम किया है क्योंकि एआई कार्यबल का हिस्सा बन गया है?
2017 में, अधिकांश संगठन सुरक्षा जागरूकता प्रशिक्षण को एक चेकबॉक्स अभ्यास के रूप में मान रहे थे, और यह व्यवहार को नहीं बदल रहा था। मोड़ बिंदु यह एहसास था कि यदि मानव व्यवहार उल्लंघनों को चला रहा था, तो उत्तर अधिक भूलने योग्य प्रशिक्षण नहीं हो सकता था। ड्रू रोज़, लिविंग सिक्योरिटी के सह-संस्थापक, स्वयं सुरक्षा कार्यक्रमों का संचालन कर रहे थे और उन्हें गेमिफाई कर रहे थे, जो साइबर सुरक्षा एस्केप रूम में विकसित हुए। हमने पहले से ही देखा था कि जब आप सुरक्षा को अनुभवात्मक बनाते हैं, तो लोग शामिल होते हैं, सीखते हैं और वास्तव में व्यवहार बदलते हैं। यह लिविंग सिक्योरिटी के लिए आधार बन गया।
सह-संस्थापक के रूप में, ड्रू और मैं जल्द ही महसूस किया कि जुड़ाव केवल शुरुआती बिंदु था। जैसे ही हमने उन अनुभवों को एक प्लेटफ़ॉर्म में स्केल किया, हमने देखा कि लोगों के व्यवहार में पैटर्न, जहां वे संघर्ष कर रहे थे, और जहां जोखिम वास्तव में केंद्रित था, में एक बड़ा अंतर था: संगठनों के पास मानव जोखिम या इसके तरीके से कम करने के लिए वास्तविक दृश्यता नहीं थी। यह अंतर्दृष्टि हमें मानव जोखिम प्रबंधन के पioneers में से एक बनाने के लिए प्रेरित किया, जो व्यक्तिगत व्यवहार, पहुंच और खतरों के आधार पर जोखिम की पहचान, माप और कम करने के बारे में है, न कि केवल प्रशिक्षण प्रदान करने के बारे में। जैसे ही एआई कार्यबल का हिस्सा बन जाता है, वह मूल थीसिस केवल विस्तारित होती है: चुनौती अब केवल मानव व्यवहार नहीं है, बल्कि यह है कि मानव और एआई प्रणाली एक साथ कैसे काम करते हैं। मानव अभी भी केंद्र में हैं, अब एआई एजेंटों का प्रबंधन और तैनाती कर रहे हैं, जिसका अर्थ है कि आपको उन एजेंटों के लिए दृश्यता बढ़ानी होगी और उस जोखिम को व्यक्ति से जोड़ना होगा। यही हमारे वर्कफोर्स सिक्योरिटी में विकास को बढ़ावा दे रहा है।
आपका तर्क है कि मानव त्रुटि उल्लंघनों के लिए एक अधूरा स्पष्टीकरण है। जब मानव व्यवहार और एआई-चालित क्रियाएं दोनों हमले की सतह में योगदान कर रही हों, तो संगठनों को वर्कफोर्स जोखिम को कैसे पुनः सोचना चाहिए?
उल्लंघनों को “मानव त्रुटि” के रूप में फ्रेम करना समस्या को सरल बनाता है और जहां जोखिम वास्तव में उत्पन्न होता है वहां से पर्दा डालता है। मानव जोखिम केवल गलतियों के बारे में नहीं है, यह व्यवहार, पहुंच और खतरों के संयोजन से आकार दिया जाता है। कुछ कर्मचारियों के पास संवेदनशील प्रणालियों तक विशेषाधिकार प्राप्त पहुंच है, कुछ को अधिक बार लक्षित किया जाता है, और कुछ जोखिम भरे व्यवहार प्रदर्शित करते हैं, इसलिए उल्लंघनों का जोखिम समान रूप से वितरित नहीं होता है। वास्तविक जोखिम को समझने के लिए, संगठनों को यह देखने के लिए दृश्यता की आवश्यकता है कि वे कारक कहां परस्पर क्रिया करते हैं और जहां मानव जोखिम मौजूद है।
एआई टूल्स अब कोड ड्राफ्ट कर रहे हैं, कार्य प्रवाह को संभाल रहे हैं और यहां तक कि निर्णय भी ले रहे हैं। सुरक्षा के दृष्टिकोण से एआई प्रणालियां उपकरणों से कब तक कार्यबल का हिस्सा बन जाती हैं?
एआई उपकरण अब कोड लिख रहे हैं, कार्यप्रवाह संभाल रहे हैं और निर्णय भी ले रहे हैं। सुरक्षा के दृष्टिकोण से एआई प्रणालियां किस बिंदु पर केवल उपकरण न रहकर कार्यबल का हिस्सा मानी जाने लगती हैं?
एआई प्रणालियां तब उपकरणों से कार्यबल का हिस्सा बन जाती हैं जब वे उद्यम वातावरण के भीतर कार्रवाई करती हैं। उस बिंदु पर, वे जोखिम पेश करती हैं जैसे कर्मचारी करते हैं: उनके द्वारा की जाने वाली क्रियाओं, उनके द्वारा संचालित अनुमतियों और उनके द्वारा स्पर्श किए जाने वाले डेटा के माध्यम से। संगठनों के लिए बदलाव यह पहचानना है कि एआई एजेंट उत्पादकता परतें नहीं हैं – वे संचालन भागीदार हैं, और उन्हें मानव उपयोगकर्ताओं के साथ एक एकीकृत कार्यबल जोखिम मॉडल के भीतर निगरानी और सुरक्षित किया जाना चाहिए।
जोखिम अब केवल कर्मचारियों तक सीमित नहीं है, बल्कि विभिन्न स्तरों की स्वायत्तता और पहुंच के साथ एआई एजेंटों तक भी बढ़ जाता है। संगठनों को शासन कैसे करना चाहिए?
संगठनों को नीति-आधारित शासन से परे जाने और इसे एक निरंतर, व्यवहार-चालित प्रक्रिया के रूप में मानना चाहिए जो मानव और एआई एजेंटों दोनों पर लागू होता है। अधिकांश संगठनों के पास पहले से ही एआई नीतियां हैं, लेकिन अंतर निगरानी और दृश्यता में है, विशेष रूप से जब कर्मचारी स्वीकृत वातावरण से परे उपकरणों का उपयोग करते हैं और एआई प्रणालियों को विभिन्न स्तरों की पहुंच के साथ संचालित किया जाता है।
प्रभावी शासन की शुरुआत भूमिका और डेटा पहुंच के आधार पर स्वीकार्य उपयोग को स्पष्ट रूप से परिभाषित करने से होती है। साथ ही, कार्यप्रवाह में वास्तविक समय का मार्गदर्शन और निरंतर मापन भी आवश्यक है, ताकि संगठन देख सकें कि जोखिम कहां उभर रहा है और उसके अनुसार बदलाव कर सकें। अंततः शासन को आज के वास्तविक कामकाज को प्रतिबिंबित करना होगा—एक ऐसे मिश्रित कार्यबल में जहां मनुष्य और एआई दोनों निर्णय लेते हैं, डेटा तक पहुंचते हैं और जोखिम पैदा करते हैं।
लिविंग सिक्योरिटी ने व्यवहार-चालित सुरक्षा मॉडल पर बहुत जोर दिया है। एआई प्रणालियों से कुछ व्यवहार आने पर यह दर्शन कैसे अनुवाद करता है?
लिविंग सिक्योरिटी का व्यवहार-चालित दृष्टिकोण एआई के लिए स्वाभाविक रूप से बढ़ता है क्योंकि ध्यान केवल जोखिम पैदा करने वाले के बारे में नहीं है, बल्कि क्रियाओं के माध्यम से जोखिम कैसे पेश किया जाता है। चाहे वह एक व्यक्ति हो या एआई प्रणाली, जोखिम व्यवहार में, डेटा कैसे पहुंचा जाता है, कौन सी क्रियाएं की जाती हैं और कैसे निर्णय निर्धारित किए जाते हैं, में दिखाई देता है। जैसे ही एआई प्रणालियां अधिक संचालन जिम्मेदारी लेती हैं, उसी मॉडल को लागू किया जाता है: संगठनों को उन व्यवहारों में, साथ ही मानव गतिविधि में निरंतर दृश्यता और मार्गदर्शन की आवश्यकता होती है।
इसी सोच ने लिव्वी के विकास को जन्म दिया। यह लिविंग सिक्योरिटी प्लेटफ़ॉर्म को शक्ति देने वाली एआई इंटेलिजेंस है, जो मानव और एआई दोनों गतिविधियों पर पूर्वानुमान आधारित बुद्धिमत्ता और निरंतर निगरानी लागू करती है। एआई को अलग समस्या मानने के बजाय यह एक एकीकृत दृष्टिकोण सक्षम करती है, जिसमें मानव या मशीन का व्यवहार एक ही कार्यबल जोखिम मॉडल के भीतर लगातार मापा, निर्देशित और प्रबंधित किया जाता है।Livvy, लिविंग सिक्योरिटी प्लेटफ़ॉर्म को शक्ति देने वाली एआई बुद्धिमत्ता है—जो मानव और एआई, दोनों की गतिविधियों पर पूर्वानुमानात्मक विश्लेषण और निरंतर निगरानी लागू करती है। एआई को अलग चुनौती मानने के बजाय यह अधिक एकीकृत दृष्टिकोण देता है, जिसमें मानव या मशीन, दोनों के व्यवहार को एक ही कार्यबल जोखिम मॉडल के भीतर लगातार मापा, निर्देशित और प्रबंधित किया जाता है।
अधिकांश संगठन अभी भी आवर्ती सुरक्षा जागरूकता प्रशिक्षण पर निर्भर हैं। यह मॉडल आधुनिक वातावरण में क्यों टूट जाता है, और वास्तविक, डेटा-चालित दृष्टिकोण क्या दिखता है?
आवर्ती सुरक्षा जागरूकता प्रशिक्षण एक स्थिर खतरे के परिदृश्य और यह मानकर बनाया गया था कि जोखिम को व्यापक शिक्षा के माध्यम से कम किया जा सकता है। वास्तव में, अधिकांश घटनाएं दैनिक संचालन व्यवहार से उत्पन्न होती हैं, न कि प्रशिक्षण की कमी से, और जोखिम अक्सर एक छोटे उपयोगकर्ता उपसमूह में केंद्रित होता है। एक अधिक अनुकूल, डेटा-चालित दृष्टिकोण जोखिम को लगातार पहचानने और काम के प्रवाह में लक्षित, वास्तविक समय के मार्गदर्शन को वितरित करने पर केंद्रित होता है – प्रशिक्षण पूर्णता से मापनीय जोखिम में कमी की ओर स्थानांतरित करता है।
आपका प्लेटफ़ॉर्म मानव जोखिम को वास्तविक दुनिया के डेटा का उपयोग करके मापने पर जोर देता है। संगठनों को जोखिम को गतिशील रूप से समझने के लिए आज किन सबसे महत्वपूर्ण संकेतों को ट्रैक करना चाहिए, न कि प्रतिक्रियात्मक रूप से?
संगठनों को व्यवहार, पहचान और पहुंच, और खतरे के संपर्क में संकेतों पर ध्यान केंद्रित करना चाहिए, जो जोखिम के निर्माण और कार्यबल में इसके केंद्रीकरण को दर्शाते हैं। यह अब एआई के लिए भी लागू होता है, जिसमें कर्मचारी किन उपकरणों का उपयोग कर रहे हैं, उनके पास क्या पहुंच है, और वे कैसे कॉन्फ़िगर या प्रॉम्प्ट किए जा रहे हैं। अपने आप में, ये संकेत उपयोगी हैं, लेकिन वास्तविक मूल्य तब आता है जब वे जोखिम की कहानी बताने के लिए एक साथ आते हैं।
उदाहरण के लिए, वित्तीय प्रणालियों तक पहुंच रखने वाला ऐसा सीएफओ जो एमएफए का उपयोग नहीं करता, संवेदनशील डेटा से जुड़े एआई उपकरण इस्तेमाल करता है और लगातार फ़िशिंग अभियानों का निशाना बनता है, सीमित पहुंच और कम जोखिम वाले बीडीआर की तुलना में बिल्कुल अलग स्तर का जोखिम प्रस्तुत करता है। जोखिम केवल व्यक्ति के काम में नहीं, बल्कि उसकी पहुंच, उसकी ओर से काम करने वाली प्रणालियों और उसे कितनी बार निशाना बनाया जाता है—इन सबमें होता है। इन कारकों को साथ देखकर संगठन समझ सकते हैं कि उल्लंघन कहां होने की सबसे अधिक संभावना है और वास्तविक समय में कार्रवाई कर सकते हैं।
एआई नई कमजोरियों का निर्माण कर रहा है, लेकिन यह रक्षात्मक रूप से भी उपयोग किया जा रहा है। संतुलन कहां बदल रहा है, और क्या हम एआई से सुरक्षा प्रभाव के लिए शुद्ध-धनात्मक या शुद्ध-नकारात्मक दिशा में बढ़ रहे हैं?
एआई दोनों कर रहा है: हमले की सतह का विस्तार करते हुए और संगठनों को जोखिम का पता लगाने और प्रतिक्रिया देने में सुधार करने की अनुमति देते हुए। एक ओर, यह अधिक जटिल कार्य प्रवाहों और स्वायत्त क्रियाओं को सक्षम बना रहा है जो नई कमजोरियों को पेश कर सकती हैं; दूसरी ओर, यह सुरक्षा टीमों को व्यवहार का विश्लेषण करने और अधिक तेज़ी से कार्रवाई करने की अनुमति देता है। संतुलन कहां उतरता है यह इस बात पर निर्भर करता है कि संगठन कितनी अच्छी तरह अनुकूलन करते हैं। अभी भी, कई अभी भी दृश्यता और शासन पर पकड़ बनाने की कोशिश कर रहे हैं, खासकर जब एआई का उपयोग उन तरीकों से किया जा रहा है जिन्हें उन्होंने पूरी तरह से मैप नहीं किया है। लंबे समय में, यह शुद्ध-धनात्मक हो सकता है, लेकिन केवल तभी जब संगठन एआई को कार्यबल के हिस्से के रूप में मानते हैं और मानव-चालित जोखिम के लिए समान स्तर की निगरानी, मार्गदर्शन और नियंत्रण लागू करते हैं।
सभी कर्मचारी या एआई प्रणाली समान जोखिम पैदा नहीं करते हैं। संगठनों को बिना घर्षण या अत्यधिक निगरानी के हस्तक्षेप को कैसे प्राथमिकता देना चाहिए?
सभी जोखिम समान नहीं हैं, और इसे उसी तरह से करना घर्षण पैदा करता है। कुंजी यह है कि जहां जोखिम वास्तव में केंद्रित है वहां हस्तक्षेप पर ध्यान केंद्रित करना – चूंकि लगभग 10% उपयोगकर्ता 73% जोखिम चलाते हैं – और व्यवहार, पहुंच और जोखिम डेटा का उपयोग करके ध्यान देने की आवश्यकता वाले किसी भी व्यक्ति या चीज़ को प्राथमिकता देना। इसका अर्थ है कि काम के प्रवाह में मार्गदर्शन प्रदान करना, नियंत्रणों की परतें जोड़ने के बजाय सुरक्षित मार्ग को इसका पालन करना आसान बनाना।
यदि हम पांच साल आगे बढ़ते हैं, तो कार्यबल सुरक्षा कैसी दिखेगी, और अधिकांश संगठन आज क्या कम आंकते हैं?
यदि हम पांच साल आगे बढ़ते हैं, तो कार्यबल सुरक्षा इस बात पर परिभाषित की जाएगी कि संगठन मानव और एआई एजेंटों के बीच जोखिम को कैसे समझते और प्रबंधित करते हैं। यह आवर्ती प्रशिक्षण या स्थिर नियंत्रणों के बारे में नहीं होगा, बल्कि यह निरंतर दृश्यता, वास्तविक समय जोखिम मूल्यांकन और व्यवहार, पहुंच और खतरों के रूप में बदलते समय गतिशील रूप से कार्रवाई करने की क्षमता के बारे में होगा। मानव अभी भी केंद्र में होंगे, लेकिन वे एआई के माध्यम से खुद को बढ़ा रहे होंगे, जिसका अर्थ है कि सुरक्षा को दोनों के लिए खाता है।
अधिकांश संगठन इस बात को कम आंक रहे हैं कि मानव जोखिम में दृश्यता की कमी पहले से मौजूद है और एआई उसे और बढ़ा रहा है। कई संगठन मानते हैं कि उनके पास एआई रणनीति है, लेकिन वास्तव में उन्हें न तो अपने लोगों पर पूरी दृश्यता है, न उनके द्वारा उपयोग किए जा रहे उपकरणों पर। पहला कदम व्यवहार, पहुंच और खतरों के संपर्क सहित मानव जोखिम को समझना है। दूसरा कदम उस दृश्यता को कर्मचारियों द्वारा उपयोग किए जाने वाले एआई एजेंटों तक बढ़ाना है, जिनकी शक्ति और जोखिम मनुष्यों द्वारा दी गई पहुंच और निर्णयों पर निर्भर है। इस आधार के बिना संगठन पूरे कार्यबल में बढ़ते अंधे क्षेत्रों के साथ काम कर रहे हैं।
आभारी हूं इस शानदार साक्षात्कार के लिए, पाठक जो और जानना चाहते हैं उन्हें लिविंग सिक्योरिटी पर जाना चाहिए।


