
Fundamentos de la IA
¿Qué es el hacking ético y cómo funciona?

 Añade Unite.AI a tus fuentes preferidas en Google
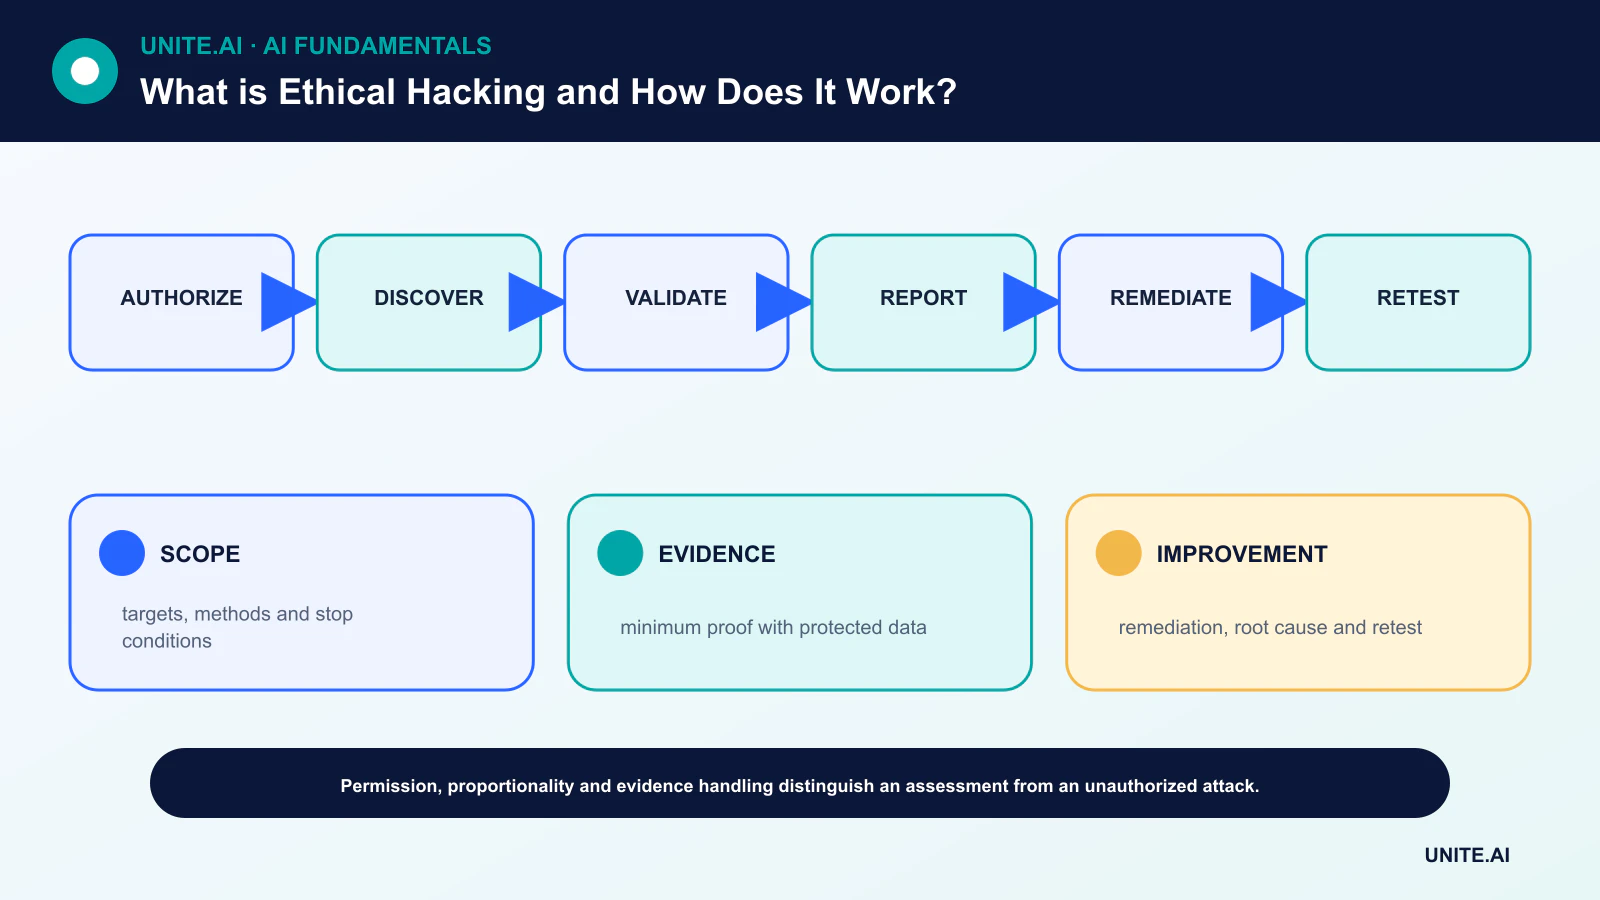
Hacking ético es una prueba de seguridad autorizada realizada dentro de un alcance acordado para identificar y validar vulnerabilidades antes de que actores malintencionados las exploten. La palabra ético no proviene solo de la habilidad técnica; proviene del permiso, métodos proporcionales, manejo cuidadoso de datos y reporte responsable.
Realizar pruebas sin autorización explícita puede ser ilegal y perjudicial incluso cuando el evaluador pretende ayudar. Un compromiso profesional define los objetivos, los sistemas excluidos, las técnicas permitidas, los intervalos de tiempo, los contactos, las condiciones de detención y cómo se protegerá la evidencia.
Conclusiones clave
- La autorización escrita y las reglas de compromiso preceden a la reconnaissance o escaneo.
- Las pruebas deben demostrar el riesgo con el método menos dañino que proporcione evidencia adecuada.
- Un hallazgo se vuelve útil mediante el análisis de gravedad, la guía de remediación y la re‑prueba.
- El hacking ético complementa—no reemplaza—el diseño seguro, la aplicación de parches, la monitorización y la respuesta a incidentes.
Autorización, alcance y seguridad
El propietario y el evaluador acuerdan qué hosts, aplicaciones, identidades, instalaciones y terceros están dentro del alcance. Las reglas especifican si la ingeniería social, los ataques de denegación de servicio, los ataques de credenciales, la persistencia o el acceso a datos están prohibidos o restringidos.
Los contactos de emergencia y las condiciones de detención son importantes porque las pruebas pueden interrumpir la producción. El plan debe definir la retención de evidencia, el cifrado, la eliminación, la revisión legal y los procedimientos para encontrar datos personales o no relacionados.
Descubrimiento y planificación basada en amenazas
La reconnaissance pasiva revisa la información pública autorizada; el descubrimiento activo mapea los servicios y configuraciones accesibles. El modelado de amenazas identifica activos valiosos, límites de confianza y objetivos plausibles del atacante, de modo que el esfuerzo se dirige por el riesgo y no por una lista de verificación genérica.
Los escáneres automatizados pueden encontrar patrones conocidos pero generan falsos positivos y pasan por alto fallas de lógica de negocio. El análisis humano combina la configuración, el comportamiento de la aplicación, los caminos de identidad y los controles de ciberseguridad de la organización.
Validación y explotación controlada
El evaluador confirma si una debilidad sospechada es accesible y qué impacto permite. La prueba debe detenerse una vez que exista evidencia suficiente. Copiar una base de datos completa o establecer persistencia innecesaria rara vez está justificado cuando una muestra inofensiva demuestra el problema.
La escalada de privilegios y el movimiento lateral requieren un alcance explícito. La segmentación, la monitorización y la respuesta forman parte de la evaluación: una prueba puede revelar si los defensores detectan y contienen la actividad, no solo si existe un punto de entrada.
Reportes, remediación y re‑pruebas
Un informe útil describe el activo afectado, los requisitos previos, la evidencia, el impacto potencial, la justificación de la gravedad y la remediación concreta. Separa la explotación confirmada del riesgo teórico y protege los detalles del exploit según las reglas del compromiso.
Los propietarios priorizan las correcciones basándose en la exposición y el impacto empresarial, y luego re‑prueban. El análisis de causa raíz puede identificar mejoras reutilizables en desarrollo seguro, identidad, configuración o en las canalizaciones de DevOps.
Pruebas de penetración, equipos rojos y divulgación
Una prueba de penetración generalmente evalúa sistemas definidos durante un período limitado. Un equipo rojo prueba la detección y respuesta contra un objetivo; los equipos azules defienden; el trabajo en equipo púrpura convierte los hallazgos adversarios en mejoras colaborativas. Una evaluación de vulnerabilidades es un escaneo y análisis más amplio, no siempre con explotación.
Los investigadores independientes deben seguir la política de divulgación de vulnerabilidades de la organización o un programa de puerto seguro aplicable. Si no existe una política, utilice canales de coordinación establecidos y orientación legal—no asuma que la exposición pública autoriza las pruebas.
Autorización, alcance y metodología de pruebas
El hacking ético es una prueba de seguridad autorizada destinada a identificar y ayudar a remediar debilidades. Las reglas escritas de compromiso definen sistemas, identidades, fechas, técnicas, manejo de datos, comunicación, condiciones de detención e impactos prohibidos. El permiso del propietario real del sistema es esencial; una IP pública o un bug no constituyen autorización. Los evaluadores deben minimizar la interrupción, proteger la evidencia, coordinar hallazgos críticos y contar con un contacto de emergencia. Los requisitos legales y contractuales varían según la jurisdicción y el proveedor de servicios.
Un compromiso profesional comienza con el contexto de activos y amenazas, luego la reconnaissance dentro del alcance, el mapeo de la superficie de ataque, la identificación de vulnerabilidades, la validación y la explotación controlada solo cuando sea necesario para demostrar el impacto. Las pruebas abarcan aplicaciones, API, configuración en la nube, identidad, redes, inalámbrico, móvil, hardware y procesos humanos. Los escáneres automatizados encuentran patrones conocidos pero generan falsos positivos y pasan por alto fallas lógicas encadenadas. El razonamiento manual examina la autorización, la lógica de negocio, los límites de confianza y los caminos desde una debilidad inicial hasta activos valiosos.
Evidencia, remediación y reporte seguro
Un hallazgo debe incluir el activo afectado, precondiciones, pasos reproducibles, evidencia observada, impacto, probabilidad, justificación de la gravedad y remediación. No recopile más datos sensibles de los necesarios; redacte secretos e información personal. Preserve marcas de tiempo y versiones de herramientas. La gravedad debe reflejar el entorno real y los controles, no solo una puntuación genérica. La notificación inmediata es apropiada cuando la prueba expone una compromisión activa, riesgo destructivo o un camino que otros pueden explotar.
La validación de la remediación confirma que la causa raíz se elimina sin introducir regresiones. Corrija clases de debilidad—diseño de autorización, gestión de secretos, manejo de entradas, segmentación—no solo una URL. Registre el tiempo de remediación, recurrencia, cobertura de activos y mejora de controles. Un informe extenso con muchos hallazgos de escáner de bajo valor puede oscurecer los pocos caminos de ataque que importan. Las lecciones deben alimentar el diseño seguro, la revisión de código, la monitorización y la respuesta a incidentes.
Programas, divulgación y ética
Las pruebas de penetración son muestras puntuales; la gestión continua de vulnerabilidades, el modelado de amenazas, los equipos rojos y los programas de recompensas por bugs cumplen propósitos diferentes. La divulgación coordinada brinda a los mantenedores un canal seguro y un tiempo razonable de remediación mientras protege a los usuarios. Los evaluadores deben evitar la extorsión, el acceso innecesario y la publicación pública que genere daño desproporcionado. El hacking ético se gana su nombre mediante autorización, proporcionalidad, competencia, evidencia y manejo responsable—no simplemente porque el evaluador crea que el objetivo debería ser más seguro.
Ejemplo práctico: pruebas de un límite de autorización de API
Una empresa autoriza a los evaluadores a analizar una API de pruebas y cuentas de producción especificadas durante una ventana fija. Las reglas prohíben la denegación de servicio y el acceso a contenido real de clientes más allá de la prueba mínima. Los evaluadores mapean roles, identificadores de objetos y puntos finales y descubren que un usuario con privilegios bajos puede solicitar la factura de otro inquilino. Capturan una respuesta redactada, detienen el acceso adicional y notifican al contacto designado de inmediato.
El informe identifica la autorización a nivel de objeto rota, las rutas afectadas, el impacto, la reproducción y una verificación centralizada de permisos. Los desarrolladores corrigen la capa de autorización compartida y añaden pruebas negativas a cada tipo de objeto. La re‑prueba utiliza inquilinos sintéticos y confirma que los registros detectan los intentos. La organización investiga accesos históricos, evalúa las obligaciones de notificación y actualiza los modelos de amenaza. El evaluador no publica los detalles del exploit hasta que la remediación coordinada protege a los usuarios. La autorización y la evidencia—no la novedad del exploit—convierten el trabajo en ético.
Evidencia de implementación y preparación operativa
Una decisión de producción necesita más que una demostración exitosa. Defina los usuarios previstos, el entorno operativo, las entradas, salidas, dependencias, propietario y la consecuencia de cada falla importante. Establezca una línea base reproducible y un conjunto de evaluación versionado antes de ajustar. Pruebe casos ordinarios, condiciones límite, entradas malformadas o ausentes, cambios de distribución, interrupciones de dependencias, usos indebidos y los grupos o entornos más propensos a quedar desatendidos. Mida la calidad de la tarea junto con la calibración o incertidumbre, latencia, rendimiento, costo de recursos, accesibilidad, privacidad y seguridad. Registre cada transformación y umbral para que un revisor independiente pueda reproducir el resultado y distinguir la evidencia de un prototipo atractivo.
Antes del lanzamiento, asigne autoridad para la publicación, excepciones, cambios, retroceso y retiro. Utilice un despliegue por etapas, preserve una alternativa segura y verifique la monitorización con fallos inyectados deliberadamente. La telemetría operativa debe revelar la calidad de la entrada, el comportamiento de la salida, la versión del modelo o regla, la salud de las dependencias, las intervenciones humanas y los resultados confirmados sin recopilar datos sensibles innecesarios. Defina umbrales de alerta y un responsable de respuesta, luego revise la evidencia del mundo real después del despliegue en lugar de asumir que el rendimiento fuera de línea persistirá. Reevalúe siempre que cambien las fuentes de datos, usuarios, modelos, proveedores, políticas, hardware u objetivos. Un sistema mantenido también necesita procedimientos documentados de recuperación, aprendizaje de incidentes, eliminación y retención, y un punto claro en el que debe desactivarse o reemplazarse.
Preguntas frecuentes
¿Puedo escanear éticamente cualquier sitio web público?
No. La accesibilidad pública no es autorización. Solo escanee sistemas cubiertos por un permiso escrito o una política de divulgación de vulnerabilidades claramente aplicable.
¿Una prueba de penetración limpia demuestra que un sistema es seguro?
No. Significa que la evaluación no confirmó hallazgos adicionales dentro de su alcance, tiempo, métodos y conocimientos. La seguridad requiere controles y monitorización continuos.
Referencias principales











