
Fundamentos de la IA
¿Qué es la ciberseguridad?

 Añade Unite.AI a tus fuentes preferidas en Google
Ciberseguridad es la disciplina que gestiona los riesgos a la información, los sistemas, las identidades y las operaciones provocados por accesos no autorizados, uso indebido, interrupción o destrucción. Combina tecnología, procesos, personas y gobernanza.
La seguridad no es un producto que se pueda instalar una sola vez. Los activos, dependencias, atacantes y prioridades empresariales cambian. Los programas eficaces deciden continuamente qué es importante, reducen el daño probable, detectan actividades anómalas y se recuperan de incidentes.
Conclusiones clave
- NIST CSF 2.0 organiza los resultados en torno a Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar.
- La identidad, el inventario de activos, la configuración segura, la aplicación de parches y las copias de seguridad son controles fundamentales.
- Zero trust significa evaluar continuamente el acceso a los recursos, no confiar únicamente por la ubicación de la red.
- La resiliencia incluye la preparación, la comunicación, pruebas de recuperación y el aprendizaje después de incidentes.
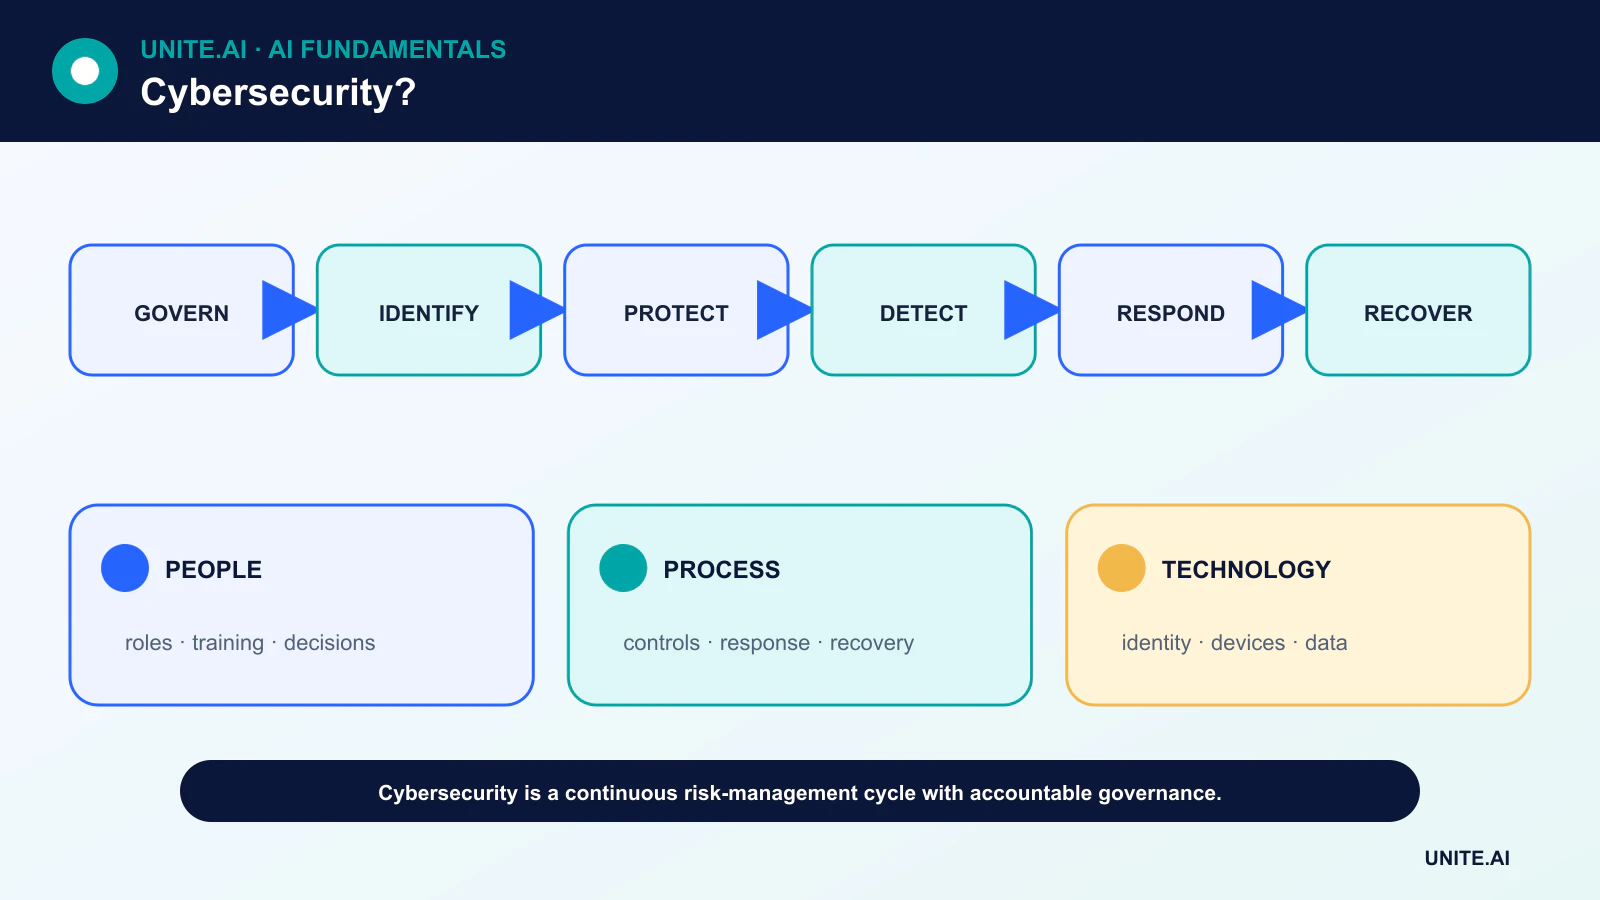
Gobernar e identificar
La gobernanza establece el apetito de riesgo, los roles, la política, la supervisión y las expectativas de la cadena de suministro. Los líderes necesitan una visión actual de los servicios críticos, las obligaciones legales y cómo el riesgo de ciberseguridad se conecta al riesgo empresarial.
La identificación abarca hardware, software, datos, cuentas, servicios en la nube y dependencias. Los activos desconocidos o sin propietario son difíciles de parchear, monitorizar o retirar. La clasificación ayuda a aplicar controles más estrictos a los sistemas y registros más importantes.
Proteger identidades, dispositivos, aplicaciones y datos
La protección incluye autenticación resistente al phishing, privilegio mínimo, configuración segura, gestión de vulnerabilidades, cifrado, segmentación, copias de seguridad y capacitación del personal. El desarrollo seguro de software reduce los defectos antes del despliegue.
La arquitectura zero trust evalúa al usuario, dispositivo, recurso y contexto para cada decisión de acceso. No significa no confiar en nadie; reemplaza la confianza implícita amplia con una política explícita, evaluada continuamente.
Detectar eventos significativos
Los registros de identidades, puntos finales, aplicaciones, redes y servicios en la nube pueden revelar usos indebidos. La ingeniería de detección convierte hipótesis de amenazas en reglas y análisis probados. La cobertura y la calidad de los datos importan más que recopilar cada evento posible.
Aprendizaje automático puede priorizar alertas o identificar anomalías, pero los adversarios se adaptan y un comportamiento legítimo raro puede parecer sospechoso. Los modelos necesitan líneas base, revisión humana y protección contra entradas manipuladas.
Responder y recuperarse
Un plan de respuesta a incidentes define la triage, el manejo de evidencia, la contención, la erradicación, la comunicación y la autoridad de decisión. Los manuales deben practicarse antes de una crisis, incluidos escenarios en los que los sistemas de identidad o los canales de comunicación no estén disponibles.
La recuperación restaura operaciones confiables, no solo servidores en línea. Las copias de seguridad deben estar aisladas y probadas. Los equipos validan los sistemas, rotan credenciales comprometidas, monitorean la recurrencia y comunican el riesgo residual.
Cadenas de suministro, sistemas de borde y IA
Las organizaciones heredan riesgos de proveedores, dependencias de código abierto, servicios gestionados y canales de actualización. Los contratos, las listas de materiales de software, las atestaciones y el acceso monitorizado ayudan, pero no sustituyen la contención arquitectónica.
IA de borde amplía la flota de dispositivos y modelos a asegurar. Los atacantes también usan IA para persuasión, reconocimiento y automatización, mientras que los defensores la usan para análisis. Los controles fundamentales —identidad, procedencia, validación y recuperación— siguen siendo necesarios.
Riesgo, modelado de amenazas y arquitectura de seguridad
La ciberseguridad protege la confidencialidad, integridad y disponibilidad de los sistemas y datos, al tiempo que respalda la seguridad, privacidad, autenticidad y responsabilidad. Comience con un inventario de activos, identidades, flujos de datos, dependencias y el impacto empresarial. El modelado de amenazas identifica actores, puntos de entrada, límites de confianza, casos de abuso y mitigaciones antes del despliegue. El riesgo combina probabilidad y consecuencia bajo incertidumbre; debe guiar las prioridades en lugar de tratar cada puntuación de vulnerabilidad como igual.
La defensa en profundidad asume que los controles pueden fallar. Una identidad robusta utiliza autenticación multifactor resistente al phishing, privilegio mínimo, credenciales de corta duración, confianza en dispositivos y revisión del acceso privilegiado. La segmentación de red limita el movimiento; la configuración segura y los parches reducen la exposición; el cifrado protege los datos en tránsito y en reposo; la seguridad de aplicaciones valida la entrada y la autorización; las copias de seguridad y la recuperación preservan la resiliencia. Zero trust es una arquitectura de acceso basada en la verificación continua, no un producto ni la eliminación de componentes de confianza.
Detección, respuesta y cadena de suministro de software
Los registros deben respaldar las preguntas de detección definidas, usar tiempo sincronizado, proteger la integridad y evitar secretos o datos personales innecesarios. La detección combina señales de punto final, identidad, red, nube y aplicación con líneas base e inteligencia de amenazas. Las alertas necesitan propietarios, gravedad, evidencia y guías de acción. La respuesta a incidentes prepara roles, comunicación, contención, erradicación, recuperación, análisis forense y coordinación legal o regulatoria. Los ejercicios de mesa y las simulaciones técnicas revelan si las credenciales pueden revocarse y los sistemas restaurarse bajo presión.
El riesgo de software incluye el código fuente, dependencias, sistemas de compilación, artefactos, registros y actualizaciones. Fije y revise dependencias, escanee y aplique parches, aísle compilaciones, genere un SBOM, firme artefactos, registre la procedencia y restrinja la autoridad de lanzamiento. Una canalización CI comprometida puede distribuir malware de confianza. Los secretos deben estar en bóvedas gestionadas y no deben aparecer en código, imágenes, tickets o registros. Los servicios de terceros requieren límites de acceso, términos de incidentes y un plan de salida.
Medición y factores humanos
Mida la exposición, el tiempo de remediación, la cobertura de controles, el tiempo de detección y contención, las pruebas de recuperación, la autenticación resistente al phishing, el acceso privilegiado y las causas raíz recurrentes, no solo el volumen de alertas o la finalización de la capacitación. Diseñe valores predeterminados seguros y utilizables porque las personas eluden los controles que bloquean trabajo esencial. Proteja a los investigadores y canales de reporte, y aprenda de los casi incidentes sin culpar. La ciberseguridad es una gestión continua de riesgos: los sistemas, atacantes, proveedores y usuarios cambian, por lo que una auditoría única o un certificado de cumplimiento no son evidencia suficiente de la seguridad actual.
Ejemplo práctico: responder a una cuenta comprometida
Una plataforma de identidad detecta viajes imposibles, un dispositivo nuevo y un acceso privilegiado inusual. El manual de respuesta valida la evidencia, revoca sesiones y tokens, restablece credenciales a través de un canal verificado, aísla los puntos finales afectados y verifica reglas de buzón, roles en la nube y acceso a datos. Los registros se conservan con tiempo sincronizado. El equipo comunica la gravedad y el impacto empresarial sin exponer detalles sensibles de la investigación. Los responsables legales, de privacidad y de notificación al cliente se involucran según el tipo y alcance de los datos accedidos, obligaciones contractuales, jurisdicciones aplicables y el impacto verificado.
La recuperación verifica dispositivos limpios, restaura el privilegio mínimo y supervisa la reentrada. El análisis de causa raíz examina la autenticación resistente al phishing, el registro, la verificación del soporte y la duración del token en lugar de culpar a un usuario. Las reglas de detección y la capacitación se actualizan, y se buscan cuentas similares. Las métricas incluyen tiempo de detección y contención, recursos afectados, recurrencia y finalización correctiva. Un ejercicio de mesa posterior prueba si el mismo proceso funciona durante una interrupción del proveedor de identidad y con un administrador comprometido.
Evidencia de implementación y preparación operativa
Una decisión de producción necesita más que una demostración exitosa. Defina los usuarios previstos, el entorno operativo, entradas, salidas, dependencias, propietario y la consecuencia de cada falla importante. Establezca una línea base reproducible y un conjunto de evaluación versionado antes de ajustar. Pruebe casos ordinarios, condiciones límite, entradas malformadas o ausentes, cambios de distribución, interrupciones de dependencias, usos indebidos y los grupos o entornos más propensos a quedar desatendidos. Mida la calidad de la tarea junto con la calibración o incertidumbre, latencia, rendimiento, costo de recursos, accesibilidad, privacidad y seguridad. Registre cada transformación y umbral para que un revisor independiente pueda reproducir el resultado y distinguir la evidencia de un prototipo atractivo.
Antes del lanzamiento, asigne autoridad para la publicación, excepciones, cambios, retrocesos y retiro. Utilice un despliegue por etapas, conserve una alternativa segura y verifique la monitorización con fallos inyectados deliberadamente. La telemetría operativa debe revelar la calidad de entrada, el comportamiento de salida, la versión del modelo o regla, la salud de dependencias, las anulaciones humanas y los resultados confirmados sin recopilar datos sensibles innecesarios. Defina umbrales de alerta y un responsable de respuesta, luego revise la evidencia del mundo real después del despliegue en lugar de asumir que el rendimiento offline persistirá. Reevalue siempre que cambien las fuentes de datos, usuarios, modelos, proveedores, políticas, hardware u objetivos. Un sistema mantenido también necesita procedimientos documentados de recuperación, aprendizaje de incidentes, eliminación y retención, y un punto claro en el que debe desactivarse o reemplazarse.
Preguntas frecuentes
¿Qué son la confidencialidad, la integridad y la disponibilidad?
Son tres objetivos de seguridad comunes: prevenir la divulgación no autorizada, prevenir cambios no autorizados o no detectados, y mantener los sistemas y datos accesibles de forma fiable.
¿Puede eliminarse el riesgo de ciberseguridad?
No. Las organizaciones reducen y transfieren el riesgo, evitan algunas actividades y aceptan el riesgo residual con decisiones responsables.
Referencias principales











