
Grundlæggende AI
Hvad er cybersikkerhed?

 Føj Unite.AI til dine foretrukne kilder på Google
Cybersikkerhed er disciplinen for at håndtere risici for information, systemer, identiteter og operationer forårsaget af uautoriseret adgang, misbrug, forstyrrelse eller ødelæggelse. Den kombinerer teknologi, processer, mennesker og styring.
Sikkerhed er ikke et produkt, der kan installeres én gang. Aktiver, afhængigheder, angribere og forretningsprioriteter ændrer sig. Effektive programmer beslutter løbende, hvad der er vigtigt, reducerer sandsynlig skade, opdager unormal aktivitet og genopretter efter hændelser.
Vigtige pointer
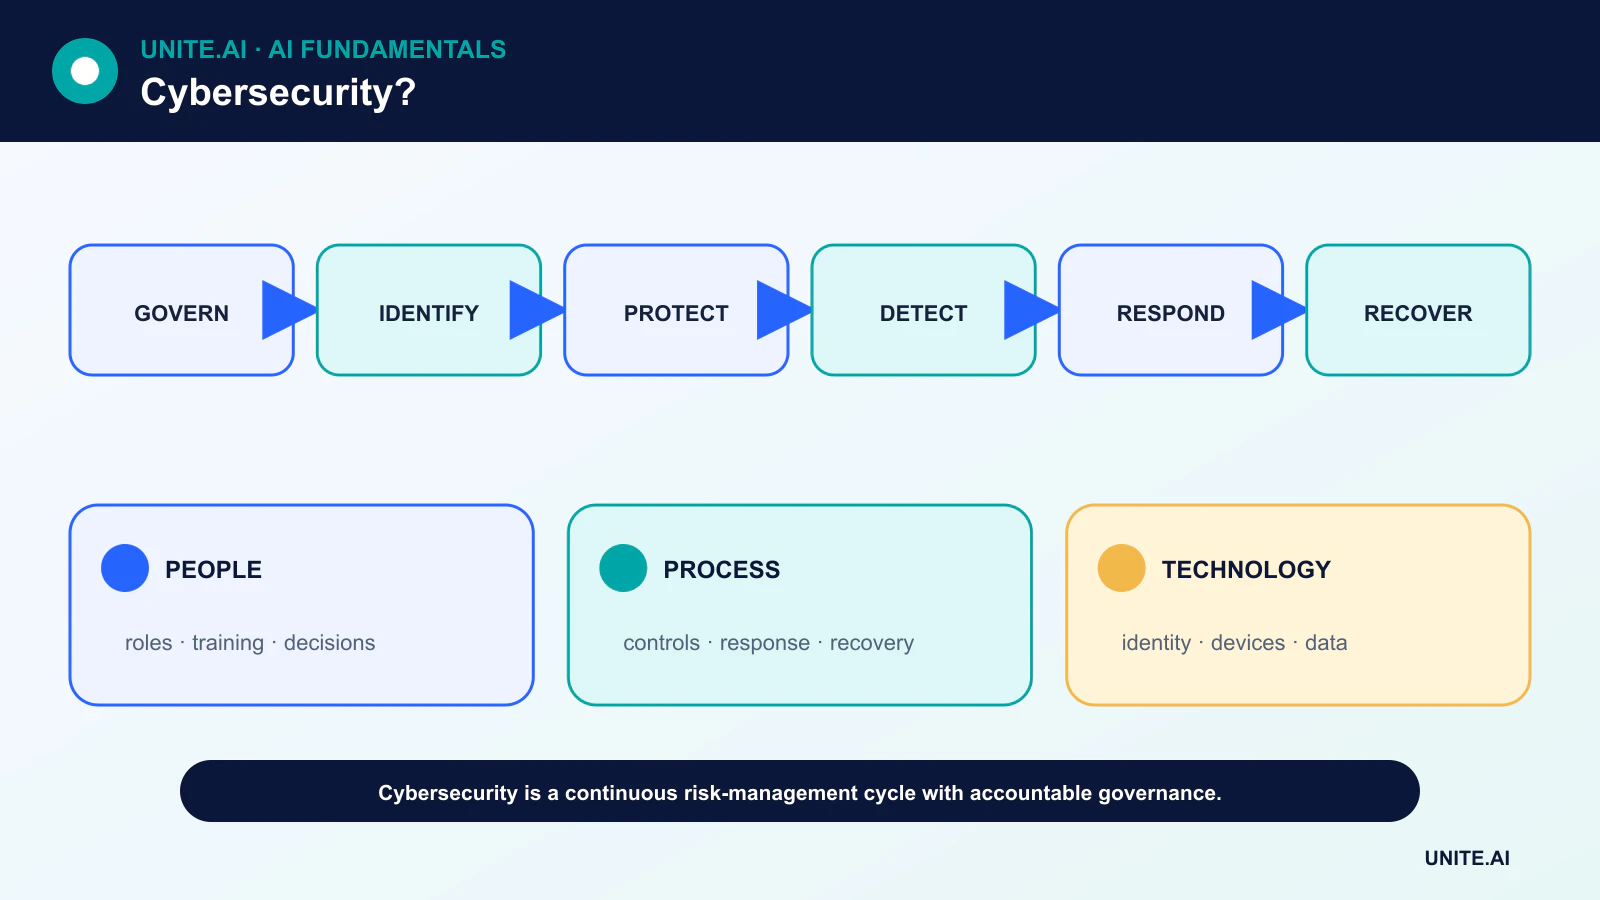
- NIST CSF 2.0 organiserer resultater omkring Styring, Identificering, Beskyttelse, Detektion, Respons og Gendannelse.
- Identitet, aktivinventar, sikker konfiguration, opdatering og sikkerhedskopier er grundlæggende kontroller.
- Zero trust betyder løbende at evaluere adgang til ressourcer, ikke at stole udelukkende på grund af netværksplacering.
- Modstandsdygtighed omfatter forberedelse, kommunikation, test af genoprettelse og læring efter hændelser.
Styring og identificering
Styring fastsætter risikotolerance, roller, politik, tilsyn og forventninger til forsyningskæden. Ledere har brug for et aktuelt overblik over kritiske tjenester, juridiske forpligtelser og hvordan cybersikkerhedsrisiko hænger sammen med virksomhedsrisiko.
Identificering omfatter hardware, software, data, konti, cloud-tjenester og afhængigheder. Ukendte eller ejerløse aktiver er svære at opdatere, overvåge eller udfase. Klassificering hjælper med at anvende strengere kontroller på mere betydningsfulde systemer og registre.
Beskyt identiteter, enheder, applikationer og data
Beskyttelse omfatter phishing‑resistent autentificering, mindst mulig privilegium, sikker konfiguration, sårbarhedshåndtering, kryptering, segmentering, sikkerhedskopier og medarbejdertræning. Sikker softwareudvikling reducerer fejl før implementering.
Zero trust-arkitektur evaluerer brugeren, enheden, ressourcen og konteksten for hver adgangsbeslutning. Det betyder ikke, at man ikke stoler på nogen; det erstatter bred implicit tillid med eksplicit, løbende evalueret politik.
Detekter meningsfulde hændelser
Logfiler fra identiteter, slutpunkter, applikationer, netværk og cloud-tjenester kan afsløre misbrug. Detekteringsingeniørarbejde omsætter trusselshypoteser til testede regler og analyser. Dækning og datakvalitet betyder mere end at indsamle enhver mulig hændelse.
Maskinlæring kan prioritere advarsler eller identificere anomalier, men modstandere tilpasser sig, og sjælden legitim adfærd kan se mistænkelig ud. Modeller har brug for baseline, menneskelig gennemgang og beskyttelse mod manipuleret input.
Respons og genoprettelse
En hændelsesresponsplan definerer triage, håndtering af beviser, indkapsling, udryddelse, kommunikation og beslutningsmyndighed. Playbooks bør øves inden en krise, herunder scenarier hvor identitetssystemer eller kommunikationskanaler er utilgængelige.
Genoprettelse genopretter pålidelige operationer, ikke kun online servere. Sikkerhedskopier skal være isolerede og testede. Teams validerer systemer, roterer kompromitterede legitimationsoplysninger, overvåger gentagelse og kommunikerer resterende risiko.
Forsyningskæder, edge-systemer og AI
Organisationer arver risiko fra leverandører, open-source-afhængigheder, administrerede tjenester og opdateringskanaler. Kontrakter, software‑materialelister, attesteringer og overvåget adgang hjælper, men de erstatter ikke arkitektonisk indkapsling.
Edge AI udvider flåden af enheder og modeller, der skal sikres. Angribere bruger også AI til overtalelse, rekognoscering og automatisering, mens forsvarere bruger det til analyse. De grundlæggende kontroller — identitet, oprindelse, validering og genoprettelse — forbliver nødvendige.
Risiko, trusselsmodellering og sikkerhedsarkitektur
Cybersikkerhed beskytter fortrolighed, integritet og tilgængelighed af systemer og data, samtidig med at den understøtter sikkerhed, privatliv, ægthed og ansvarlighed. Start med et inventar af aktiver, identiteter, dataflow, afhængigheder og forretningspåvirkning. Trusselsmodellering identificerer aktører, indgangspunkter, tillidsgrænser, misbrugs‑sager og afhjælpninger før implementering. Risiko kombinerer sandsynlighed og konsekvens under usikkerhed; den bør drive prioriteringer frem for at behandle hver sårbarhedsscore som lige.
Forsvar i dybden antager, at kontroller kan fejle. Stærk identitet bruger phishing‑resistent multifaktorautentificering, mindst mulig privilegium, kort‑levet legitimationsoplysninger, enhedstillid og gennemgang af privilegeret adgang. Netværkssegmentering begrænser bevægelse; sikker konfiguration og opdatering reducerer eksponering; kryptering beskytter data i transit og i hvile; applikationssikkerhed validerer input og autorisation; sikkerhedskopier og genoprettelse bevarer modstandsdygtighed. Zero trust er en adgangsarkitektur baseret på kontinuerlig verifikation, ikke et produkt eller fjernelsen af betroede komponenter.
Detektion, respons og softwareforsyningskæde
Logfiler bør understøtte definerede detektionsspørgsmål, bruge synkroniseret tid, beskytte integritet og undgå unødvendige hemmeligheder eller personlige data. Detektion kombinerer slutpunkt-, identitets-, netværks-, cloud- og applikationssignaler med baseline og trusselsintelligens. Alarmer har brug for ejere, alvorlighed, beviser og runbooks. Hændelsesrespons forbereder roller, kommunikation, indkapsling, udryddelse, genoprettelse, retsmedicinsk analyse og juridisk eller regulatorisk koordinering. Bordøvelser og tekniske simulationer afslører, om legitimationsoplysninger kan tilbagekaldes og systemer kan genoprettes under pres.
Software‑risiko omfatter kilde, afhængigheder, buildsystmer, artefakter, registre og opdateringer. Fastgør og gennemgå afhængigheder, scan og opdater, isoler builds, generer en SBOM, signer artefakter, registrer oprindelse, og begræns udgivelsesautoritet. En kompromitteret CI‑pipeline kan distribuere betroet malware. Hemmeligheder skal ligge i administrerede hvelve, og må ikke forekomme i kode, billeder, tickets eller logfiler. Tjenester fra tredjeparter kræver adgangsbegrænsninger, hændelsesbetingelser og en exit‑plan.
Måling og menneskelige faktorer
Mål eksponering, udbedringstid, kontroldækning, detektions‑ og indkapslingstid, genoprettelsestests, phishing‑resistent autentificering, privilegeret adgang og tilbagevendende rodårsager — ikke blot antallet af alarmer eller fuldførelse af træning. Design brugbare sikre standardindstillinger, fordi folk omgår kontroller, der blokerer væsentligt arbejde. Beskyt forskere og rapporteringskanaler, og lær af nærvedtællinger uden skyld. Cybersikkerhed er kontinuerlig risikostyring: ændrende systemer, angribere, leverandører og brugere gør en engangs‑audit eller compliance‑certifikat til utilstrækkelig dokumentation for den aktuelle sikkerhed.
Praktisk eksempel: respons på en kompromitteret konto
En identitetsplatform opdager umulig rejse, en ny enhed og usædvanlig privilegeret adgang. Respons‑playbooken validerer beviser, tilbagekalder sessioner og tokens, nulstiller legitimationsoplysninger via en verificeret kanal, isolerer berørte slutpunkter og tjekker postkasse‑regler, cloud‑roller og dataadgang. Logfiler bevares med synkroniseret tid. Teamet kommunikerer alvorlighed og forretningspåvirkning uden at afsløre følsomme efterforskningsdetaljer. Juridiske, privatlivs‑ og kundemeddelses‑ejere inddrages i henhold til typen og omfanget af de tilgåede data, kontraktlige forpligtelser, gældende jurisdiktioner og verificeret påvirkning.
Genoprettelse bekræfter rene enheder, genoprettet mindst privilegium og overvåget genindtræden. Rodårsagsanalyse undersøger phishing‑resistent autentificering, tilmelding, help‑desk‑verificering og token‑levetid i stedet for at bebrejde en enkelt bruger. Detektionsregler og træning opdateres, og lignende konti opsøges. Målinger omfatter detektions‑ og indkapslingstid, berørte ressourcer, gentagelse og korrigerende færdiggørelse. En bordøvelse senere tester, om den samme proces fungerer under udfald af identitetsudbyder og med en kompromitteret administrator.
Implementeringsbeviser og driftsparathed
En produktionsbeslutning kræver mere end en vellykket demonstration. Definér de tiltænkte brugere, driftsmiljø, input, output, afhængigheder, ejer og konsekvensen af hver væsentlig fejl. Etablér en reproducerbar baseline og et versioneret evalueringssæt før justering. Test almindelige tilfælde, grænsebetingelser, fejlagtigt eller manglende input, distributionsskift, afhængighedsnedbrud, misbrug og de grupper eller miljøer, der mest sandsynligt er underforsynet. Mål opgavens kvalitet sammen med kalibrering eller usikkerhed, latenstid, gennemløb, ressourceomkostning, tilgængelighed, privatliv og sikkerhed. Registrér hver transformation og tærskel, så en uafhængig reviewer kan reproducere resultatet og skelne bevis fra en attraktiv prototype.
Før lancering skal der tildeles myndighed for udgivelse, undtagelser, ændringer, rollback og udfasning. Brug en trinvis udrulning, bevar en sikker fallback, og verificér overvågning med bevidst indsprøjtede fejl. Operativ telemetri bør afsløre inputkvalitet, outputadfærd, model‑ eller regelversion, afhængighedssundhed, menneskelige overstyringer og bekræftede resultater uden at indsamle unødvendige følsomme data. Definér alarmtærskler og en responsansvarlig, gennemgå derefter real‑world‑beviser efter implementering i stedet for at antage, at offline‑præstation vil bestå. Revurder, når datakilder, brugere, modeller, leverandører, politikker, hardware eller mål ændres. Et vedligeholdt system har også brug for dokumenteret genoprettelse, hændelseslæring, sletnings‑ og opbevaringsprocedurer samt et klart tidspunkt, hvor det skal deaktiveres eller udskiftes.
Ofte stillede spørgsmål
Hvad er fortrolighed, integritet og tilgængelighed?
De er tre almindelige sikkerhedsmål: forhindre uautoriseret afsløring, forhindre uautoriseret eller uopdaget ændring, og holde systemer og data pålideligt tilgængelige.
Kan cybersikkerhedsrisiko elimineres?
Nej. Organisationer reducerer og overfører risiko, undgår visse aktiviteter og accepterer resterende risiko med ansvarlige beslutninger.
Primære referencer











