
Grundlæggende AI
Hvad er etisk hacking, og hvordan fungerer det?

 Føj Unite.AI til dine foretrukne kilder på Google
Etisk hacking er autoriseret sikkerhedstest udført inden for en aftalt ramme for at identificere og bekræfte svagheder, før ondsindede aktører udnytter dem. Ordet etisk kommer ikke kun fra teknisk kunnen; det kommer fra tilladelse, proportionelle metoder, omhyggelig datahåndtering og ansvarlig rapportering.
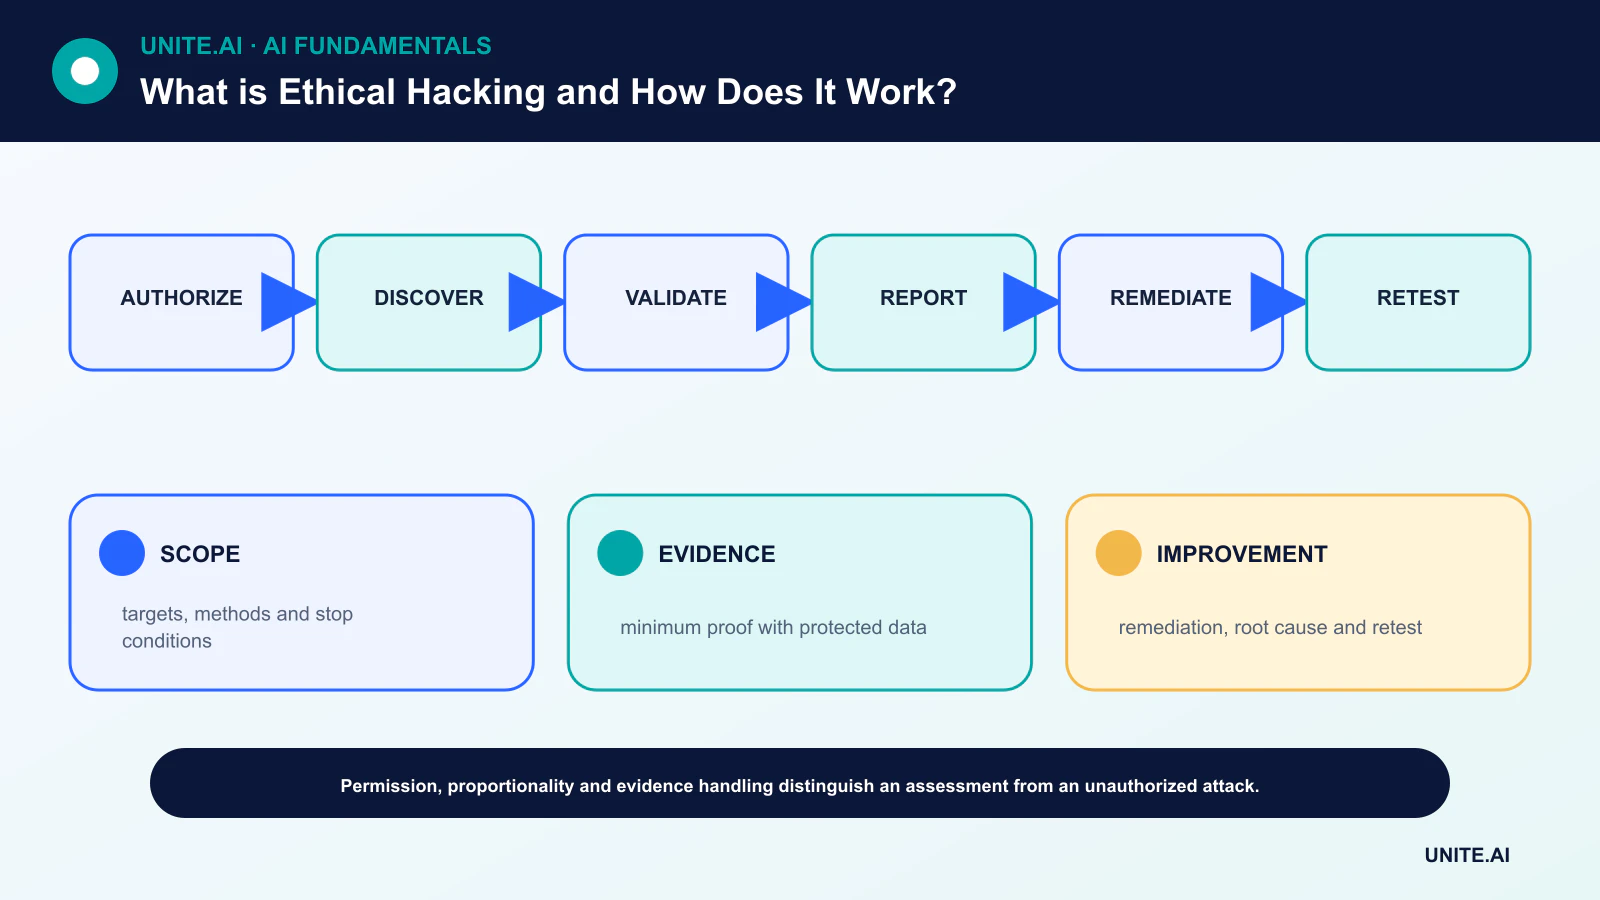
Testning uden eksplicit autorisation kan være ulovlig og skadelig, selv når testeren har til hensigt at hjælpe. Et professionelt engagement definerer mål, udeladte systemer, tilladte teknikker, tidsvinduer, kontaktpersoner, stop‑betingelser og hvordan beviser skal beskyttes.
Vigtige pointer
- Skriftlig autorisation og regler for engagement kommer før rekognoscering eller scanning.
- Testning bør påvise risiko med den mindst skadelige metode, som leverer tilstrækkelige beviser.
- Et fund bliver nyttig gennem sværhedsgrad‑analyse, vejledning til afhjælpning og gen‑testning.
- Etisk hacking supplerer – ikke erstatter – sikker design, opdatering, overvågning og hændelsesrespons.
Autorisation, omfang og sikkerhed
Ejeren og testeren bliver enige om, hvilke værter, applikationer, identiteter, faciliteter og tredjeparter der er inden for omfanget. Reglerne angiver, om social engineering, denial‑of-service, credential‑angreb, vedvarende adgang eller dataadgang er forbudt eller begrænset.
Nød‑kontaktpersoner og stop‑betingelser er vigtige, fordi testning kan forstyrre produktionen. Planen bør definere bevaringsperiode for beviser, kryptering, sletning, juridisk gennemgang og procedurer for håndtering af personlige eller irrelevante data.
Opdagelse og trussels‑informeret planlægning
Passiv rekognoscering gennemgår autoriseret offentlig information; aktiv opdagelse kortlægger tilgængelige tjenester og konfigurationer. Trusselsmodellering identificerer værdifulde aktiver, tillidsgrænser og plausible angriber‑mål, så indsatsen styres af risiko i stedet for en generisk tjekliste.
Automatiserede scannere kan finde kendte mønstre, men giver falske positiver og overser forretningslogik‑fejl. Menneskelig analyse kombinerer konfiguration, applikationsadfærd, identitetsstier og organisationens cybersikkerhed kontroller.
Validering og kontrolleret udnyttelse
Testeren bekræfter, om en mistænkt svaghed er tilgængelig, og hvilken påvirkning den tillader. Beviset bør stoppes, så snart tilstrækkelige beviser foreligger. Kopiering af en hel database eller etablering af unødvendig vedvarende adgang er sjældent berettiget, når et harmløst eksempel demonstrerer problemet.
Privilegeret eskalering og lateral bevægelse kræver eksplicit omfang. Segmentering, overvågning og respons er en del af vurderingen: en test kan afsløre, om forsvarere opdager og indeholder aktiviteten, ikke kun om et indgangspunkt findes.
Rapportering, afhjælpning og gen‑testning
En brugbar rapport beskriver den berørte ressource, forudsætninger, beviser, potentiel påvirkning, begrundelse for sværhedsgrad og konkret afhjælpning. Den adskiller bekræftet udnyttelse fra teoretisk risiko og beskytter udnyttelsesdetaljer i overensstemmelse med engagementsreglerne.
Ejere prioriterer rettelser baseret på eksponering og forretningspåvirkning, hvorefter de gen‑tester. Årsagsanalyse kan identificere genanvendelige forbedringer i sikker udvikling, identitet, konfiguration eller DevOps-pipeline.
Pen‑tests, red‑teams og offentliggørelse
En penetrationstest vurderer typisk definerede systemer over en begrænset periode. Et red‑team tester detektion og respons mod et mål; blå teams forsvarer; purple‑teaming omsætter modstandernes fund til samarbejdsbaseret forbedring. En sårbarhedsvurdering er bredere scanning og analyse, ikke altid udnyttelse.
Uafhængige forskere bør følge organisationens sårbarheds‑offentliggørelsespolitik eller et relevant safe‑harbor‑program. Hvis ingen politik findes, skal man benytte etablerede koordineringskanaler og juridisk vejledning – man må ikke antage, at offentlig eksponering autoriserer testning.
Autorisation, omfang og testmetodologi
Etisk hacking er autoriseret sikkerhedstest med det formål at identificere og hjælpe med at afhjælpe svagheder. Skriftlige regler for engagement definerer systemer, identiteter, datoer, teknikker, datahåndtering, kommunikation, stop‑betingelser og forbudte påvirkninger. Tilladelse fra den faktiske systemejer er afgørende; en offentlig IP eller en fejl er ikke autorisation. Testere bør minimere forstyrrelser, beskytte beviser, koordinere kritiske fund og have en nød‑kontakt. Juridiske og kontraktmæssige krav varierer efter jurisdiktion og tjenesteudbyder.
Et professionelt engagement starter med aktiv‑ og trussels‑kontekst, derefter rekognoscering inden for omfanget, kortlægning af angrebsflade, identifikation af sårbarheder, validering og kontrolleret udnyttelse kun efter behov for at påvise påvirkning. Testning dækker applikationer, API’er, cloud‑konfiguration, identitet, netværk, trådløst, mobil, hardware og menneskelige processer. Automatiserede scannere finder kendte mønstre men giver falske positiver og overser kædede logikfejl. Manuel ræsonnement undersøger autorisation, forretningslogik, tillidsgrænser og veje fra en indledende svaghed til værdifulde aktiver.
Beviser, afhjælpning og sikker rapportering
Et fund skal indeholde berørt ressource, forudsætninger, reproducerbare trin, observerede beviser, påvirkning, sandsynlighed, begrundelse for sværhedsgrad og afhjælpning. Indsaml ikke mere følsomme data end nødvendigt; rediger hemmeligheder og personlige oplysninger. Bevar tidsstempler og værktøjsversioner. Sværhedsgrad bør afspejle det reelle miljø og kontroller frem for kun en generisk score. Øjeblikkelig underretning er passende, når testning afslører aktiv kompromittering, destruktiv risiko eller en vej, som andre kan udnytte.
Validering af afhjælpning bekræfter, at årsagen er fjernet uden at introducere regressioner. Ret svaghedsklasser – autorisationsdesign, hemmelighedshåndtering, input‑behandling, segmentering – ikke kun én URL. Spor tid til afhjælpning, gentagelser, ressource‑dækning og kontrolforbedring. En lang rapport med mange lav‑værdi scanner‑fund kan skjule de få angrebsveje, der betyder noget. Læringer bør fodre sikker design, kodegennemgang, overvågning og hændelsesrespons.
Programmer, offentliggørelse og etik
Penetrationstest er punkt‑i‑tid‑prøver; kontinuerlig sårbarhedsstyring, trusselsmodellering, red‑teaming og bug‑bounty‑programmer tjener forskellige formål. Koordineret offentliggørelse giver vedligeholdere en sikker kanal og rimelig afhjælpnings‑tid, samtidig med at brugere beskyttes. Testere skal undgå afpresning, unødvendig adgang og offentlig frigivelse, der skaber uforholdsmæssig skade. Etisk hacking får sit navn gennem autorisation, proportionalitet, kompetence, beviser og ansvarlig håndtering – ikke blot fordi testeren mener, at målet burde være mere sikkert.
Arbejdseksempel: test af en API‑autoriseringsgrænse
En virksomhed autoriserer testere til at vurdere en staging‑API og specificerede produktionskonti i et fastlagt tidsvindue. Reglerne forbyder denial‑of‑service og adgang til reelt kundindhold ud over minimal bevisførelse. Testere kortlægger roller, objekt‑identifikatorer og endepunkter og opdager, at en lav‑privilegeret bruger kan anmode om en anden lejers faktura. De indfanger et redigeret svar, stopper yderligere adgang og underretter den udpegede kontaktperson med det samme.
Rapporten identificerer brud på objekt‑niveau autorisation, berørte ruter, påvirkning, reproduktion og en centraliseret tilladelseskontrol. Udviklere retter det delte autorisationslag og tilføjer negative tests på alle objekttyper. Gen‑testning bruger syntetiske lejere og bekræfter, at logs registrerer forsøg. Organisationen undersøger historisk adgang, evaluerer underretningspligt og opdaterer trusselsmodeller. Testeren offentliggør ikke udnyttelsesdetaljer, før koordineret afhjælpning beskytter brugerne. Autorisation og beviser – ikke nyheden i udnyttelsen – gør arbejdet etisk.
Implementeringsbeviser og operationel beredskab
En produktionsbeslutning kræver mere end en vellykket demonstration. Definér de tiltænkte brugere, driftsmiljø, input, output, afhængigheder, ejer og konsekvensen af hver væsentlig fejl. Etablér en reproducerbar baseline og et versioneret evalueringssæt før finjustering. Test almindelige tilfælde, grænsebetingelser, fejl‑ eller manglende input, distributionsskift, afhængighedsnedbrud, misbrug og de grupper eller miljøer, der mest sandsynligt er underforsynet. Mål opgavekvalitet sammen med kalibrering eller usikkerhed, latency, gennemløb, ressourceomkostninger, tilgængelighed, privatliv og sikkerhed. Registrér hver transformation og tærskel, så en uafhængig reviewer kan reproducere resultatet og skelne beviser fra en attraktiv prototype.
Før lancering skal der udpeges myndighed for udgivelse, undtagelser, ændringer, rollback og pensionering. Brug en trinvis udrulning, bevar en sikker fallback, og verificér overvågning med bevidst indsprøjtede fejl. Operationel telemetri bør afsløre inputkvalitet, output‑adfærd, model‑ eller regelversion, afhængighedssundhed, menneskelige overstyringer og bekræftede resultater uden at indsamle unødvendige følsomme data. Definér alarm‑tærskler og en ansvarlig for respons, og gennemgå virkelige beviser efter implementering i stedet for at antage, at offline‑præstationen vil bestå. Revurder, når datakilder, brugere, modeller, leverandører, politikker, hardware eller mål ændres. Et vedligeholdt system behøver også dokumenteret genoprettelse, hændelseslæring, sletnings‑ og opbevaringsprocedurer samt et klart tidspunkt, hvor det skal deaktiveres eller erstattes.
Ofte stillede spørgsmål
Kan jeg etisk scanne enhver offentlig hjemmeside?
Nej. Offentlig tilgængelighed er ikke autorisation. Test kun systemer, der er dækket af skriftlig tilladelse eller en tydeligt anvendelig sårbarheds‑offentliggørelsespolitik.
Beviser en ren penetrationstest, at et system er sikkert?
Nej. Det betyder, at vurderingen ikke bekræftede yderligere fund inden for sit omfang, tid, metoder og viden. Sikkerhed kræver kontinuerlige kontroller og overvågning.
Primære referencer











