
Finansiering
RAVEN.IO tar in 20 miljoner dollar för att förnya applikationssäkerheten i AI-attackernas tid

 Lägg till Unite.AI bland dina föredragna källor på Google
Viktiga punkterRAVEN.IO samlade in 20 miljoner dollar för att utveckla runtime-säkerhet mot…
Visa mer
- RAVEN.IO samlade in 20 miljoner dollar för att utveckla runtime-säkerhet mot oförutsägbara AI-drivna attacker.
- Deras plattform upptäcker okända hot genom att analysera applikationers beteende i realtid.
- Runtime-skydd blir allt viktigare eftersom AI snabbar på både mjukvaruutveckling och exploateringsskapande.
Cybersäkerhetsstartupen RAVEN.IO har tagit in 20 miljoner dollar i nytt kapital för att förändra hur applikationer skyddas i produktionsmiljöer. Finansieringsrundan leddes av Norwest med ytterligare investeringar från Elron Ventures och flera strategiska investerare. Den genomförs när traditionella säkerhetsmodeller får allt svårare att hålla jämna steg med AI-genererade hot.
Företaget utgår från en central idé: moderna attacker är inte längre förutsägbara, och säkerhetssystem som bygger på kända sårbarheter blir mindre effektiva.
Bortom CVE:er och signaturbaserat försvar
Applikationssäkerhet har i många år till stor del byggt på att identifiera kända sårbarheter, katalogiserade i Common Vulnerabilities and Exposures (CVE), och åtgärda dem efter upptäckt. Den modellen är nu under press.
RAVEN.IO flyttar fokus från det redan kända till det som faktiskt sker i en applikation i drift. I stället för statisk kodskanning eller extern trafikövervakning analyserar plattformen hur koden körs i realtid och upptäcker avvikelser från förväntat beteende.
Modellen prioriterar skydd under körning och är utformad för att identifiera attacker även när ingen känd sårbarhet finns. Genom att följa exekveringsvägar, bibliotek och funktionsanrop kan systemet flagga avvikande aktivitet och stoppa angrepp i samma ögonblick som sårbarheter utnyttjas.
Förändringen speglar en större verklighet: med AI-verktyg kan angripare skapa och använda angreppsmetoder snabbare än traditionella sårbarhetsdatabaser hinner uppdateras.
Varför insyn under körning blir allt viktigare
RAVEN.IO:s plattform bygger på antagandet att de flesta betydande attacker numera sker i själva applikationslagret, snarare än på nätverks- eller ändpunktsnivå. Det är särskilt relevant i molnnativa miljöer, där applikationer är fördelade över containrar, mikrotjänster och flera molnleverantörer.
Enligt företaget ger tekniken djup insyn i applikationers beteende, ända ner till enskilda funktioner och exekveringskedjor, utan ingripande instrumentering eller påverkan på prestandan.
Denna insyn gör det möjligt för säkerhetsteam att:
- Upptäcka försök att utnyttja sårbarheter i realtid
- Minska brus genom att sänka prioriteten för sårbarheter som inte kan utnyttjas
- Spåra attacker till specifika kodändringar eller driftsättningar
Målet är både upptäckt och omedelbart förebyggande: skadlig exekvering ska blockeras innan skadan uppstår.
Tidig etablering i branscher med höga säkerhetskrav
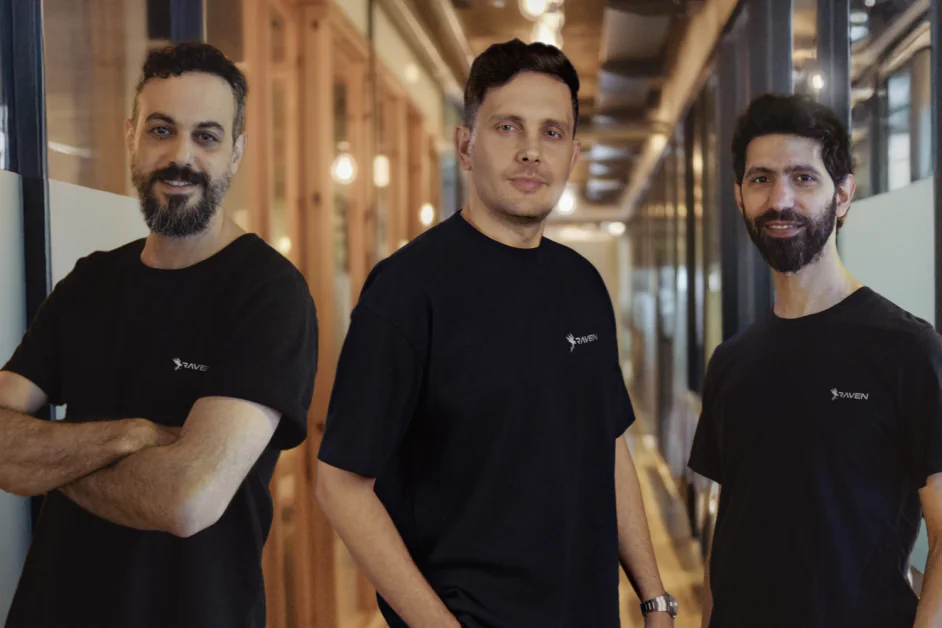
RAVEN.IO grundades 2023 av Roi Abitboul, Guy Franco och Omer Yair. De är erfarna cybersäkerhetsspecialister med bakgrund i israeliska försvarsenheter och tidigare framgångar med startupföretag. Teamet byggde tidigare Javelin Networks, som köptes av Symantec. Där arbetade de senare med teknik för detektering på ändpunkter och molnskydd.
Den nuvarande inriktningen bygger på den erfarenheten men riktar sig mot ett annat lager i teknikstacken: själva applikationens körmiljö.
Plattformen används redan i produktion hos 11 företagskunder, främst inom exempelvis försäkring och finansiella tjänster, där riskerna i applikationslagret och leveranskedjan är särskilt stora.
Sådana miljöer brukar införa nya säkerhetsmodeller försiktigt. Det tyder på att beteendebaserad säkerhet under körning vinner mark hos organisationer med komplex infrastruktur och hög riskexponering.
Vad detta säger om applikationssäkerhetens framtid
Företagets strategi ligger i linje med en växande rörelse inom cybersäkerhet, ofta kallad «protect right»: att skydda applikationer under körning, i stället för att enbart förlita sig på tidiga utvecklingskontroller enligt «shift left».
Traditionella metoder har fortfarande en roll, men lämnar ett glapp mellan upptäckten av en sårbarhet och införandet av en patch. Angripare utnyttjar detta tidsfönster alltmer. Skydd under körning ska täppa till glappet genom att kontinuerligt övervaka och försvara applikationerna medan de används.
När AI påskyndar både programvaruutveckling och skapandet av angreppsmetoder växer angreppsytan snabbt. Mer kod skrivs fortare, ofta med mindre mänsklig tillsyn, samtidigt som angripare får verktyg som automatiserar upptäckten av sårbarheter.
I den miljön kan säkerhetsmodeller som bygger på förhandskunskap fortsätta att tappa effektivitet.
RAVEN.IO:s finansiering visar ett växande intresse för metoder som utgår från att attacker är oundvikliga och i stället inriktas på att upptäcka och stoppa dem i realtid. Om utvecklingen fortsätter kan beteendebaserad säkerhet under körning gå från en nischkategori till ett grundläggande lager i modernt applikationsskydd.


