
Intervjuer
David Archer, CTO, Niobium Microsystems – Intervjuserie

 Lägg till Unite.AI bland dina föredragna källor på Google
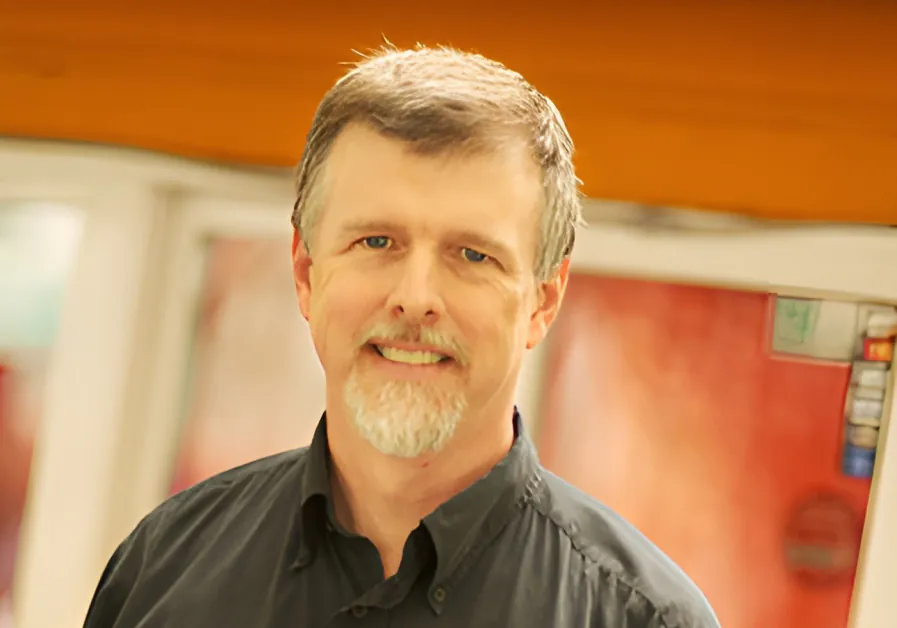
Dr. Archer är CTO på Niobium Microsystems och Principal Scientist som leder kryptografi och multipartyberäkning på Galois, Inc., vars kunder inkluderar DARPA, NSA, IARPA och Department of Homeland Security.
Han har mer än 30 års erfarenhet av FoU inom komplexa ASIC, systemhårdvara, programvaruarkitekturer, säker beräkning och kryptografi.
Dr. Archer har en doktorsexamen i datavetenskap från Portland State University, en masterexamen i elektroteknik och en kandidatexamen i datorteknik från University of Illinois at Urbana-Champaign.
Niobium Microsystems är pionjärer inom Zero Trust Computing-lösningar, med branschens snabbaste homomorfa krypteringshårdvaruacceleratorer. Företagets teknologier möjliggör för organisationer att utnyttja datans värde samtidigt som den hålls fullständigt krypterad, vilket säkerställer att känslig information förblir privat och stöder regelefterlevnad. Genom att driva homomorfa krypteringsprestanda till oanade nivåer möjliggör Niobium Microsystems en ny generation maskinlärnings- och statistiska analysapplikationer med matematiskt garanterad sekretess.
Har du haft en otrolig akademisk och professionell resa. Fanns det ett specifikt ögonblick eller inflytande som ledde dig att ägna din karriär åt kryptografi?
Jag skulle säga att det är två oeniga, specifika inflytanden, båda värda att läsa: The Right to Privacy av Warren och Brandeis och The Transparent Society av Brin. Den första betonar rätten att vara i fred, och argumenterar för att lagen ska skydda människor från invasiva teknologier. Den senare argumenterar för det motsatta: att dessa invasiva teknologier inte kan undvikas, och att vi misslyckas när vi försöker blinda de få mäktiga som använder dem, eftersom lagen hindrar oss från att se dem. Alltmer verkar båda synsätten vara opraktiska i förhållande till cyberbrottslig industri, dataaggregatorer och nationella övergrepp. Modern kryptografi som t.ex. kan bevisa fakta utan att avslöja hemligheter, eller dela känslig data utan att avslöja den, har viktiga roller att spela i en fungerande lösning.
För de som är ovana, hur skulle du förklara Fullständig Homomorf Kryptering och vad gör den till en game-changer för datasekretess?
Fullständig Homomorf Kryptering, eller FHE, är en kryptografisk teknik som tillåter beräkningar på krypterad data utan att någonsin dekryptera den. Tänk dig att du ger en låst låda till någon – de kan manipulera vad som finns i lådan utan att någonsin öppna den, och sedan kan bara du låsa upp resultatet. Med FHE förblir data krypterad under lagring, överföring och beräkning. Det är revolutionerande: det garanterar matematiskt att känslig data förblir ogenomskinlig. Inga fler läckor, inga fler exponeringar.
Vilka är de största utmaningarna i att göra FHE praktiskt för företags AI-applikationer, och hur hanterar Niobium dessa utmaningar?
Historiskt sett har den största utmaningen för FHE varit beräknings-effektivitet – FHE-åtgärder har varit tusentals till miljontals gånger långsammare än vanlig beräkning. Men på Niobium har vi tacklat detta genom att bygga specialbyggda FHE-hårdvaruacceleratorer. Till skillnad från traditionella CPU:er eller hårdvara anpassad från grafik- eller AI-arkitekturer är vår design grundad för FHE: s beräkningsbehov. Genom en fullständig, hårdvaru-mjukvarukodesign har vi tagit FHE-prestanda in i det praktiska företagsbrukets område, och slutligen anpassat säkerhet med affärshastighet.
Vilka typer av realistiska användningsfall – särskilt inom försvar eller finans – tror du är mest redo att dra nytta av FHE idag?
Vi ser redan tydlig efterfrågan inom försvar och finans, där dataskydd inte bara är önskvärt – det är uppdragskritiskt. En viktig stridsförmåga är multispektral bildanalys från autonoma flygplan (UAV), som kan användas för att upptäcka specifika kemiska signaturer i ett landskap. Men de specifika signaturer som är av intresse är ofta känsliga: en motståndare som fångar en UAV kan extrahera dessa signaturer och lära sig hur man anpassar sig till dem, och undvika upptäckt. Ombord FHE kan säkerställa att dessa signaturer förblir säkra även i händelse av flygplansfångst.
I finans är FHE en omvandlande lösning. Det möjliggör privata frågor i mörka poolhandel, skyddar handelsstrategier och säkerställer marknadsrättvisa. Dessutom kan institutioner säkert samarbeta om bedrägeridetektering över gränserna utan att avslöja känslig transaktionsdata eller kundidentiteter. Detta samarbete förbättrar avsevärt detekteringsförmågan, avslöjar komplexa institutionella bedrägerischeman, gränsöverskridande transaktionsavvikelser och mönster av olagliga aktiviteter som penningtvätt, allt medan man upprätthåller strikt efterlevnad av internationella dataskyddsföreskrifter. Förmågan att dela insikter utan att dela rådata är inte bara fördelaktig – den är avgörande för ett säkert och förenligt globalt finansiellt system.
Det har varit mycket tal om “noll-matematik” eller sekretessbevarande beräkning. Hur definierar du det, och vilken roll spelar det i Niobiums tekniska stack?
“Noll-matematik” sekretessbevarande beräkning syftar till att göra komplexa kryptografiska operationer transparenta för utvecklare och användare – de behöver inte en doktorsexamen i kryptografi för att utnyttja tekniken. Det är ett lovvärt mål, men sanningen är att FHE-implementering kräver specialiserad kunskap. Därför slutar Niobium inte vid hårdvara: vi bygger också programvarustackar för att integrera FHE i befintliga arbetsflöden. Vi är också medgrundare av FHETCH, en öppen standardkonsortium som arbetar för att bygga plattformsoberoende API:er så att FHE-hårdvara och programvara kan samverka utan anpassning. Dessa är kritiska steg på vägen mot en värld där användare kan dra nytta av denna nästa generations teknologi utan att behöva bli kryptografiexperter själva.
Homomorf kryptering har ett rykte om att vara beräkningsmässigt dyrt. Var ser du de mest lovande genombrotten i prestanda komma från?
De mest lovande genombrotten sker i hårdvaruacceleration specialiserad specifikt för FHE. Traditionella CPU:er och GPU:er är inte byggda för den intrikata, högprecisionsaritmetik som FHE kräver. På Niobium har vi specifikt utformat våra konstruktioner för att hantera dessa beräkningar med oanad effektivitet. I kombination med våra specialiserade kompilatoroptimeringar ser vi flera storleksordningar prestandaförbättringar som var otänkbara för bara några år sedan.
Vissa säkerhetsmetoder använder betrodda exekveringsmiljöer eller konfidentiell beräkning. Hur jämför FHE med dem, och när är det det tydligt bättre alternativet?
Betrodda exekveringsmiljöer (TEEs), ibland kallade konfidentiell beräkning, förlitar sig på hårdvaruområden för att skydda data, men de kräver fortfarande förtroende för hårdvaruleverantören, området och systemprogramvaran, och de bearbetar fortfarande data okrypterad. Komplexiteten i detta “rot av förtroende” reducerar TEE:er till “ganska bra säkerhet”, och ett stort antal studier bekräftar den oro. FHE tar bort förtroendet helt från ekvationen – ingen data behöver någonsin dekrypteras, så det finns ingen känslig data att kompromettera. När absolut, matematiskt garanterad säkerhet krävs, särskilt i tungt reglerade branscher, är FHE det överlägsna valet.
Sidokanalsattacker är en oro när man arbetar med känslig data på hårdvarunivå. Vilka steg har du tagit för att minimera dessa risker i Niobiums design?
Sidokanalsattacker utnyttjar oavsiktliga informationssläpp från hårdvara. Forskning visar om och om igen att TEE:er är sårbara för detta slag av attack. Men om den enda informationen du opererar på är krypterad, då är det inte så att läckage gynnar motståndaren. Det är inte så att vår hårdvara minimerar risken för läckage. Istället är det så att vår hårdvara maximerar prestanda och effektivitet, särskilt eftersom den inte behöver oroa sig för läckage.
Hur ser du standardiseringsansträngningar i FHE-utrymmet utvecklas, och vad gör Niobium för att säkerställa kompatibilitet med framväxande normer?
Standardisering är avgörande för antagande, och vi deltar aktivt i dessa ansträngningar genom samarbeten med branschgrupper och standardorgan. Niobium nyligen medgrundade FHE Technical Consortium for Hardware (FHETCH), tillsammans med Chain Reaction och Optalysys, för att driva interoperabilitet och etablera praktiska prestandabenchmark för kommersiellt livskraftiga FHE-lösningar. Som den tekniska ordföranden för FHETCH är jag personligen involverad i att forma initiativ som att utveckla en API-abstraktionslager, som möjliggör sömlös integration mellan olika FHE-hårdvaruacceleratorer och programvarubibliotek. Vi är också involverade i FHE-samhällsstandardiseringsinsatser som dem som homomorphicencryption.org. Dessa proaktiva ansträngningar hjälper till att säkerställa kompatibilitet och interoperabilitet från början, vilket är nyckeln för företag som vill framtida-säkra sina säkerhetsinvesteringar. Vi uppmuntrar NIST att standardisera FHE snabbt, eftersom vi vet att NIST-kryptografiska standarder sätter scenen för federala regerings tekniska inköp, vilket effektivt gör FIPS-validering till en förutsättning för att sälja någon kryptografisk produkt till någon amerikansk regeringsbyrå.
Vad som exciterar dig mest om vart fältet är på väg under de närmaste åren, och vad kan vi förvänta oss från Niobium på vägen framåt?
Vad som exciterar mig mest är skiftet från teoretiskt löfte till praktisk implementering av säker beräkning i företagsskala. Under de kommande åren förväntar jag mig att FHE-molntjänster kommer att bli allt vanligare, och förändra sättet organisationer närmar sig dataskydd. Niobium kommer att fortsätta leda denna utveckling – vi avancerar inte bara vår FHE-acceleratorprestanda, utan utvidgar också till bredare Zero Trust Computing-lösningar som nollkunskapsbevis och kryptografiskt validerad beräkning. Denna kombination av att säkerställa konfidentialitet å ena sidan, och säkerställa integritet och icke-förnekande å andra sidan, talar direkt till varför jag är i detta företag: att lösa det dilemma som lagts fram av Brandeis och Brin. Förvänta er att se ännu kraftfullare, mer mångsidiga och tillgängliga sekretessbevarande teknologier från oss, som omdefinierar vad företag anser vara möjligt i säker datahantering. Förvänta er att se ännu mer kraftfulla, mångsidiga och tillgängliga sekretessbevarande teknologier från oss, som omdefinierar vad företag anser vara möjligt i säker datahantering.
Tack för den underbara intervjun, läsare som vill lära sig mer bör besöka Niobium Microsystems.


