
Wywiady
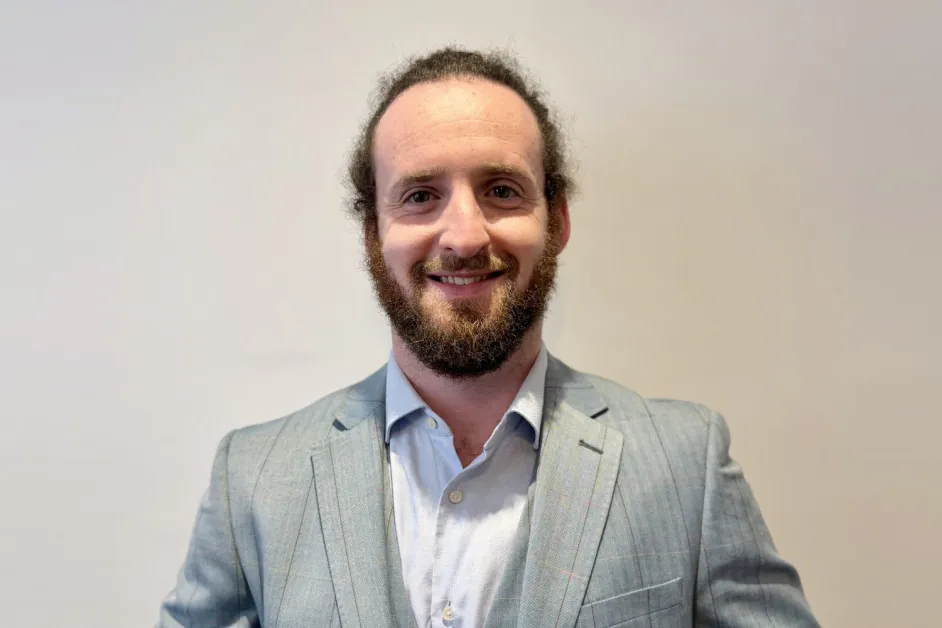
Jack Cherkas, globalny dyrektor ds. bezpieczeństwa informacji w Syntax – Seria wywiadów

 Dodaj Unite.AI do preferowanych źródeł w Google
Kluczowe punktyZarządzanie musi podążać za projektami AI, a nie blokować je u bramy.
Zobacz więcej
- Zarządzanie musi podążać za projektami AI, a nie blokować je u bramy.
- Agenci AI potrzebują uprawnień tożsamości, logów i dźwigni kontrolnych, tak jak użytkownicy-ludzie.
- CISO, którzy pojawiają się wcześnie z praktycznymi wzorcami, stają się partnerami, których zespoły AI pragną.
Jack Cherkas, globalny dyrektor ds. bezpieczeństwa informacji w Syntax, jest menedżerem ds. bezpieczeństwa cybernetycznego z głębokim doświadczeniem w dziedzinie bezpieczeństwa chmury, odporności na cyberzagrożenia, architektury przedsiębiorstw i bezpieczeństwa sztucznej inteligencji. Pełnił stanowiska kierownicze w Syntax, PwC UK, Kyndryl i IBM, gdzie pomagał budować i skalować operacje bezpieczeństwa, kierował głównymi działaniami w odpowiedzi na incydenty i rozwijał strategie odporności na cyberzagrożenia dla dużych środowisk przedsiębiorstw. W Syntax kieruje globalnym bezpieczeństwem cybernetycznym we wszystkich obszarach działalności firmy, obejmując ochronę ludzi, systemów, centrów danych, usług chmury zarządzanej i ofert bezpieczeństwa skierowanych do klientów, nadzorując zespół ponad 65 specjalistów ds. bezpieczeństwa w ośmiu krajach.
Syntax to globalny dostawca usług IT i usług chmury zarządzanej, specjalizujący się w aplikacjach o krytycznym znaczeniu dla przedsiębiorstw, w szczególności w środowiskach SAP i Oracle (ORCL ). Firma wspiera organizacje w migracji do chmury, hostingu zarządzanym, bezpieczeństwie, zarządzaniu aplikacjami przedsiębiorstwa i operacjach z wykorzystaniem sztucznej inteligencji w infrastrukturze hybrydowej i wielochmurowej. Praca firmy koncentruje się na pomocy przedsiębiorstwom w modernizacji, zabezpieczaniu i eksploatacji złożonych systemów biznesowych na dużą skalę.
Prowadziłeś inicjatywy związane z bezpieczeństwem cybernetycznym w IBM, Kyndryl, PwC i obecnie w Syntax. Jak Twoja perspektywa na temat zabezpieczania nowych technologii, takich jak sztuczna inteligencja, ewoluowała, szczególnie w kontekście przechodzenia organizacji z fazy eksperymentowania do produkcji?
Moja kariera przebiegała w rytmie kolejnych przełomowych zmian, z których każda wymagała, aby bezpieczeństwo nadążyło za nową powierzchnią kontroli. W IBM we wczesnych dniach chmury pytanie brzmiało, czy możemy zaufać infrastrukturze kogoś innego do uruchamiania obciążeń o krytycznym znaczeniu dla działalności. Odpowiedzią był model współodpowiedzialności i generacja mechanizmów bezpieczeństwa zaprojektowanych z myślą o chmurze.
Następnie nastąpiła era oprogramowania wymuszającego okup. NotPetya w 2017 roku wyłączyła firmy w ciągu kilku godzin, a branża nauczyła się, że robaki mogą wyłączyć globalne łańcuchy dostaw w ciągu jednej nocy. Reakcją było przygotowanie się na to, kiedy nastąpi cyberatak, a nie czy nastąpi, segmentacja sieci, niezmienne kopie zapasowe i poważny nacisk na tożsamość.
W trakcie mojego pobytu w Kyndryl i PwC, SaaS przeszedł od krawędzi do centrum każdego środowiska IT. Obciążenia przeniosły się z centrów danych na stos kogoś innego, tożsamość stała się granicą bezpieczeństwa, a Zero Trust przestała być rysunkiem i zaczęła być modelem operacyjnym.
Teraz w Syntax znajdujemy się w fazie GenAI, gdzie system sam rozumuje, generuje i działa. Każda fala dała nam nową powierzchnię kontroli, niewystarczająco dużo ostrzeżeń i krótsze okno między eksperymentem a produkcją. Chmura zajęła lata. SaaS zajęło kwartały. GenAI zajmuje tygodnie. CISO, którzy nadążają, są tymi, którzy przestali traktować każdą falę jako wyjątek i zaczęli traktować szybką adopcję jako normalny stan rzeczy.
Jak organizacje przyspieszają adopcję sztucznej inteligencji, jak oceniasz ryzyko, że zaufanie, a nie tylko zgodność, jest naruszane? Jakie są najwcześniejsze wskaźniki, że zaczyna się to dziać?
Zaufanie jest podstawą dobrej adopcji sztucznej inteligencji. Najwcześniejsze wskaźniki nie znajdują się w raporcie audytowym, lecz w sygnałach operacyjnych. Nieformalnie wdrażane systemy AI, za które nikt nie bierze odpowiedzialności. Dział zakupów zatwierdzający dostawców GenAI bez przeglądu bezpieczeństwa. Ścieżka pochodzenia danych, która urywa się w momencie, gdy pytasz, skąd pochodzą dane szkoleniowe. Agenci sztucznej inteligencji, którym przyznano uprawnienia administratora, ponieważ nikt nie chciał spowolnić projektu. Gdy zobaczysz te cztery sygnały w jednej organizacji, zaufanie jest już wydatkowane szybciej, niż jest zarabiane. Kierownictwo jest zwykle ostatnim, które się o tym dowiaduje.
Wiele firm przyjmuje sztuczną inteligencję szybciej, niż może ją zabezpieczyć. Jakie są najczęstsze realne ryzyka, których doświadczasz dzisiaj, gdy zarządzanie opóźnia się w stosunku do innowacji?
Gdy zarządzanie opóźnia się, dochodzi do trzech rzeczy, i żadna z nich nie pojawia się jako incydent bezpieczeństwa aż do znacznie później. Po pierwsze, narażenie regulacyjne kumuluje się cicho: wdrożenie sztucznej inteligencji, które narusza wymagania transparentności ustawy AI UE, nie wyzwala alarmu; pojawia się w audycie dwa lata później jako kara. Po drugie, zaufanie klientów jest niszczone w transakcjach, których nie widzisz: potencjalni klienci wybierają konkurentów, którzy mogą udowodnić zarządzanie, a twój zespół sprzedaży nigdy nie dowiaduje się dlaczego. Po trzecie, jakość decyzji się pogarsza: organizacja podejmuje więcej decyzji pod wpływem sztucznej inteligencji, ale nie może ich wyjaśnić ani poddać audytowi, a złe decyzje gromadzą się w miejscach, których nikt nie sprawdza. Koszt słabego zarządzania sztuczną inteligencją jest powolnym niszczeniem audytu, sprzedaży i jakości decyzji, kończącym się naruszeniem bezpieczeństwa, które szkodzi reputacji.
Jak, na podstawie doświadczeń w budowaniu i skalowaniu zarządzanych usług bezpieczeństwa oraz operacji SOC, organizacje powinny przemyśleć swoje modele bezpieczeństwa dla systemów opartych na AI i autonomicznego podejmowania decyzji?
AI jest nowym wektorem ataku, mnożnikiem zagrożeń i kluczowym elementem obrony, a model bezpieczeństwa musi dostosować się tak, by obejmować wszystkie trzy role jednocześnie.
Jako wektor ataku platformy GenAI same stają się celami wymagającymi ochrony. Jako mnożnik zagrożeń technologia ta pomaga napastnikom prowadzić phishing na dużą skalę, generować kod exploitów, automatyzować rozpoznanie i wykrywać luki z szybkością maszyny. W obronie ta sama technologia skierowana w przeciwną stronę jest jedyną realistyczną odpowiedzią: triage oparty na AI, automatyczne poszukiwanie zagrożeń i wsparcie analityków nie są już opcjonalne; dzięki nim SOC nadąża za przeciwnikiem wspomaganym przez AI. Jeśli ich możliwości są zwiększane przez AI, a nasze nie, luka rośnie z każdym cyklem.
Powstaje też nowy typ podmiotu, który model musi objąć zarządzaniem. W Syntax traktujemy już agentów AI jako dołączających do schematu organizacyjnego obok ludzi, co wyznacza standard ich zabezpieczania. Potrzebują wszystkiego, co otrzymują użytkownicy — tożsamości, uprawnień opartych na rolach, dzienników aktywności i bazowych wzorców zachowania — oraz tych samych mechanizmów ograniczania, których używamy wobec przejętych kont: możliwości wyłączenia, odizolowania i odebrania dostępu. Różnica polega na szybkości. Agenci działają w milisekundach, więc mechanizmy te muszą być natychmiastowe i automatyczne, a nie dopiero końcowym etapem procesu reagowania na incydent.
Globalne Centrum Operacji Bezpieczeństwa Syntax rozwija się tak, aby AI wspierała ludzkiego analityka. Jednocześnie pracownicy budują agentowe przepływy pracy i agentów w platformie Syntax GenAI, która domyślnie zapewnia zabezpieczenia przed stronniczością i toksycznością oraz kontrolę prywatności i bezpieczeństwa danych.
Na tym polega nowe podejście. Broń AI jako celu. Wdrażaj AI jako obrońcę. Zarządzaj jej użyciem.
Między szybkością a kontrolą często występuje napięcie. Jak organizacje mogą utrzymać tempo innowacji, a jednocześnie zapewnić rzeczywisty nadzór i bariery ochronne dla systemów AI?
Szybkość i kontrola wyglądają na przeciwieństwa tylko do chwili, gdy zarządzanie podąża razem z projektem, zamiast go blokować. Błędem jest umieszczanie zarządzania przy bramce: komitet, zatwierdzenie, kwartalny przegląd. Zanim bramka się otworzy, zespół albo ją obchodzi, albo traci impet. Skuteczny model opiera się na przedefiniowaniu procesów z wbudowanym zarządzaniem. Punktem wyjścia jest jasna i spójna komunikacja, a dalej wcześniej zatwierdzone wzorce, wcześniej dopuszczone przepływy danych i zdefiniowane szablony uprawnień. Zespoły zyskują szybkość, zespoły bezpieczeństwa widoczność, a kompromis, którego istnienie wszyscy zakładają, okazuje się źle zaprojektowanym procesem. Chodzi o równoważenie bezpieczeństwa i innowacji z uwzględnieniem apetytu na ryzyko każdej organizacji.
Biorąc pod uwagę Twoją pracę nad strategiami cyberodporności na dużą skalę i reagowaniem na incydenty, jak wprowadzenie sztucznej inteligencji zmienia naturę zagrożeń cybernetycznych i sposób, w jaki organizacje powinny się do nich przygotować?
Sztuczna inteligencja napędza zagrożenia w różnych wektorach. Skala: phishing i rozpoznanie z szybkością maszyny przeciwko tysiącom celów jednocześnie. Złożoność: inżynieria społeczna oparta na głębokich fałszerstwach, która pokonuje weryfikację głosu i wideo. Tożsamość: syntetyczne tożsamości, które przechodzą kontrole tożsamości zaprojektowane dla ludzi.
Dla odpowiedzi na incydenty konsekwencje są operacyjne. Potrzebujesz wykrywania, które nie opiera się na rozpoznawaniu wzorców przez ludzi z ludzką szybkością. Potrzebujesz protokołów weryfikacyjnych, które zakładają, że głos i wideo mogą być fałszywe. I potrzebujesz planów operacyjnych reagowania na incydenty, które wyraźnie obejmują incydenty związane ze sztuczną inteligencją, ponieważ kroki odzyskiwania nie są takie same jak odzyskiwanie po incydencie ransomware.
Jak w Syntax wygląda AI z bezpieczeństwem wbudowanym od etapu projektowania w złożonym, realnym środowisku przedsiębiorstwa?
W Syntax oznacza to balansowanie innowacji i bezpieczeństwa poprzez wdrażanie naszej platformy GenAI z wbudowanymi zabezpieczeniami, klasyfikowanie usług, aplikacji, modeli i platform GenAI jako zatwierdzonych, ograniczonych lub zabronionych oraz promowanie kultury stawiającej bezpieczeństwo na pierwszym miejscu poprzez nasze biuro ds. zarządzania sztuczną inteligencją. Dla naszej globalnej organizacji bezpieczeństwa oznacza to pozycjonowanie się jako partner wspierający biznes, a nie hamulec, wspieranie biznesu w priorytetach strategicznych, jednocześnie chroniąc Syntax zgodnie z naszym apetytem na ryzyko.
Istnieje rosnąca narracja, że bezpieczeństwo i zgodność nie są już przeszkodami, lecz czynnikami umożliwiającymi wzrost. Co musi się zmienić kulturowo i operacyjnie, aby organizacje mogły naprawdę przyjąć tę mentalność?
Największa zmiana dotyczy tego, co się uważa za sukces. Zespoły bezpieczeństwa były mierzone przez dziesięciolecia pod kątem tego, co się nie wydarzyło: nie było naruszeń, incydentów ani ustaleń audytowych. Ten wskaźnik nagradza mówienie “nie”. Zespoły, które wspierają rozwój biznesu, mierzą coś innego: umowy, które zostały zawarte, ponieważ można było wykazać skuteczność mechanizmów kontrolnych, uruchomienia, które trafiły w termin, ponieważ bezpieczeństwo utorowało drogę, oraz innowacje, które przeszły przez procesy zarządzania, zamiast je omijać.
Operacyjnie wymaga to procesów zdefiniowanych z wbudowanym zarządzaniem, połączonych z aktywnym umożliwianiem, takim jak nasza platforma GenAI, która sprawia, że bezpieczeństwo jest łatwiejszą ścieżką, oraz dostępną edukacją i programami dotyczącymi GenAI, takimi jak nasza inicjatywa AI Champions.
Kultura następuje za tym, co się nagradza i co się umożliwia. Zmień to, co się nagradza, wyposaź ludzi w odpowiednie narzędzia i szkolenia we właściwym czasie, i zmienisz to, co robią. Tą drogą podąża Syntax.
W miarę coraz głębszego włączania AI do firmowych procesów pracy, jak CISO powinni współpracować z liderami AI, specjalistami ds. danych i zespołami produktowymi, aby zapewnić odpowiedzialność bez spowalniania postępu?
CISO, który czeka, aż zostanie zaproszony, będzie spóźniony. CISO, który pojawia się wcześnie, z praktycznymi wzorcami zamiast zastrzeżeń co do polityki, staje się partnerem, którego projekty sztucznej inteligencji naprawdę chcą przy stole. W praktyce oznacza to wspólne sesje projektowe z zespołami sztucznej inteligencji, zatwierdzenia bezpieczeństwa odbywające się równolegle z zatwierdzeniami funkcjonalnymi, a nie po nich, oraz otwartą politykę drzwi. To zmienia rozmowę z “Departamentu Nie” na “Tak, ale” lub “Nie, ale” jako chętny i współpracujący partner dla biznesu.
Patrząc w przyszłość, uważasz, że zobaczymy standaryzowany globalny framework dla zarządzania sztuczną inteligencją, czy organizacje będą musiały budować własne wewnętrzne architektury zaufania niezależnie od regulacji?
Obie te rzeczy, w tej kolejności. Zobaczymy stopniową konwergencję wokół niewielkiej liczby ram regionalnych, najpierw ustawy AI UE, następnie inne z lokalnymi zmianami. Nie zobaczymy jednego globalnego standardu w tym dziesięcioleciu ze względu na fragmentację geopolityczną. Więc organizacje będą robić dwie rzeczy jednocześnie: przestrzegać ram, które mają zastosowanie do ich największego rynku, i prowadzić wewnętrzną architekturę zaufania, która przewyższa najsłabsze ramy. Wewnętrzna architektura ma większe znaczenie niż zewnętrzny standard, ponieważ regulatorzy poruszają się powoli, a zagrożenia nie. Firmy, które budują wewnętrzne architektury zaufania teraz, będą spędzać następne dziesięciolecie, mówiąc “już to robimy” każdemu nowemu regulatorowi, który przyjdzie.
Dziękuję za wspaniały wywiad. Czytelnicy, którzy chcą dowiedzieć się więcej, powinni odwiedzić Syntax.


