
Wywiady
David Maher, CTO of Intertrust – Wywiad z serii

 Dodaj Unite.AI do preferowanych źródeł w Google
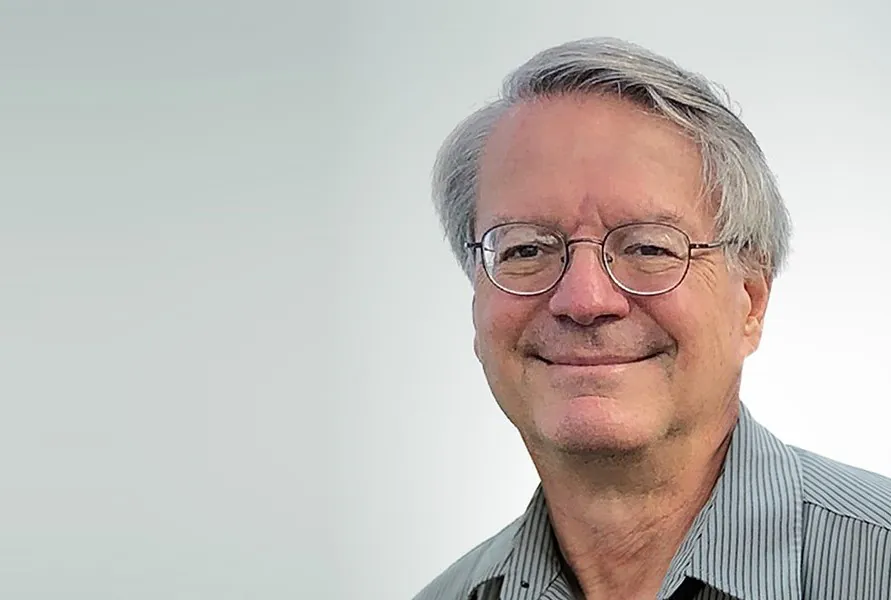
David Maher pełni funkcję Executive Vice President i Chief Technology Officer w firmie Intertrust. Z ponad 30-letnim doświadczeniem w dziedzinie zaufanych systemów rozproszonych, bezpiecznych systemów i zarządzania ryzykiem, Dave kierował działami badań i rozwoju oraz zajmował kluczowe stanowiska kierownicze w filiach firmy. Był prezesem Seacert Corporation, urzędu certyfikacji dla mediów cyfrowych i IoT, oraz prezesem whiteCryption Corporation, dewelopera systemów samoobrony oprogramowania. Pełnił również funkcję współprzewodniczącego Marlin Trust Management Organization (MTMO), która nadzoruje jedyny na świecie niezależny ekosystem zarządzania prawami cyfrowymi.
Intertrust opracował innowacje umożliwiające systemom operacyjnym rozproszonym zabezpieczać i zarządzać danymi oraz obliczeniami w sieciach otwartych, co doprowadziło do uzyskania podstawowego patentu na zaufane obliczenia rozproszone.
Początkowo oparty na badaniach, Intertrust ewoluował w kierunku firmy produkcyjnej oferującej usługi obliczeń zaufanych, które łączą operacje urządzeń i danych, szczególnie dla IoT i AI. Jego rynki obejmują dystrybucję mediów, identyfikację i uwierzytelnianie urządzeń, zarządzanie energią cyfrową, analitykę i bezpieczeństwo magazynowania w chmurze.
Jak możemy zamknąć lukę zaufania w AI i rozwiązać rosnące obawy społeczeństwa dotyczące bezpieczeństwa i niezawodności AI?
Przezroczystość jest najważniejszą cechą, która, moim zdaniem, pomoże rozwiązać rosnące obawy dotyczące AI. Przezroczystość obejmuje funkcje, które pomagają zarówno konsumentom, jak i technologom zrozumieć, jakie mechanizmy AI są częścią systemów, z którymi interakcjonujemy, jaki jest ich rodowód, jakie istnieją zabezpieczenia, jakie polityki zostały zastosowane w rozwoju modelu, oraz jakie gwarancje istnieją dla bezpieczeństwa i ochrony danego mechanizmu. Z większą przezroczystością będziemy mogli rozwiązać rzeczywiste ryzyka i problemy, a nie będziemy rozpraszać się przez irracjonalne obawy i spekulacje.
Jaka jest rola uwierzytelniania metadanych w zapewnieniu zaufania danych wyjściowych AI?
Uwierzytelnianie metadanych pomaga zwiększyć naszą pewność, że gwarancje dotyczące modelu AI lub innego mechanizmu są wiarygodne. Karta modelu AI jest przykładem zbioru metadanych, które mogą pomóc w ocenie wykorzystania mechanizmu AI (modelu, agenta itp.) do określonego celu. Musimy ustanowić standardy dla przejrzystości i kompletności kart modelu z standardami dla pomiarów ilościowych i uwierzytelnionych twierdzeń o wydajności, stronniczości, właściwościach danych szkoleniowych itp.
Jak organizacje mogą ograniczyć ryzyko stronniczości i halucynacji w dużych modelach językowych (LLM)?
Testowanie czerwonej drużyny jest ogólnym podejściem do rozwiązywania tych i innych ryzyk podczas rozwoju i przed wydaniem modeli. Początkowo stosowane do oceny bezpiecznych systemów, podejście to staje się standardem dla systemów opartych na AI. Jest to podejście systemowe do zarządzania ryzykiem, które może i powinno obejmować cały cykl życia systemu, od początkowego rozwoju do wdrożenia w terenie, obejmując cały łańcuch dostaw rozwoju. Szczególnie istotne jest klasyfikacja i uwierzytelnianie danych szkoleniowych wykorzystanych do modelu.
Jakie kroki mogą przedsięwziąć firmy, aby stworzyć przejrzystość w systemach AI i ograniczyć ryzyka związane z problemem “czarnej skrzynki”?
Zrozum, jak firma planuje wykorzystać model i jakie rodzaje odpowiedzialności może ponieść wdrożenie, zarówno do użytku wewnętrznego, jak i dla klientów, bezpośrednio lub pośrednio. Następnie zrozum, co nazywam pochodzeniem mechanizmów AI, które będą wdrożone, w tym twierdzenia na karcie modelu, wyniki testów czerwonej drużyny, analiza różnicowa w określonym użyciu firmy, co zostało formalnie ocenione, oraz jakie doświadczenia mieli inni. Wewnętrzne testowanie przy użyciu kompleksowego planu testowego w realistycznym środowisku jest absolutnie konieczne. Najlepsze praktyki ewoluują w tej nowej dziedzinie, więc ważne jest, aby być na bieżąco.
Jak można zaprojektować systemy AI z uwzględnieniem wytycznych etycznych, a jakie są wyzwania w osiągnięciu tego w różnych branżach?
Jest to obszar badań, a wielu twierdzi, że pojęcie etyki i obecne wersje AI są niezgodne, ponieważ etyka opiera się na pojęciach, a mechanizmy AI są głównie napędzane danymi. Na przykład proste reguły, które ludzie rozumieją, takie jak “nie oszukuj”, są trudne do zapewnienia. Jednak staranne analizy interakcji i konfliktów celów w uczeniu opartym na celach, wykluczenie wątpliwych danych i dezinformacji, oraz budowanie reguł, które wymagają użycia filtrów wyjściowych, które egzekwują barierki i testują naruszenia zasad etycznych, takich jak propagowanie lub współczucie wobec użycia przemocy w treści wyjściowej, powinny być brane pod uwagę. Podobnie, rygorystyczne testowanie na stronniczość może pomóc wyrównać model z zasadami etycznymi. Ponownie, wiele z tego może być pojęciowe, więc należy zwrócić uwagę na testowanie skutków danego podejścia, ponieważ mechanizm AI nie “zrozumie” instrukcji w taki sposób, jak ludzie.
Jakie są kluczowe ryzyka i wyzwania, przed którymi stoi AI w przyszłości, szczególnie wraz ze wzrostem integracji z systemami IoT?
Chcemy wykorzystać AI do automatyzacji systemów, które optymalizują procesy infrastruktury krytycznej. Na przykład wiemy, że możemy zoptymalizować dystrybucję i użycie energii za pomocą wirtualnych elektrowni, które koordynują tysiące elementów produkcji, magazynowania i użycia energii. Jest to możliwe tylko dzięki masowej automatyzacji i użyciu AI w celu wspomagania podejmowania decyzji na minutę. Systemy będą zawierać agenty z sprzecznymi celami optymalizacji (np. dla korzyści konsumenta a dla dostawcy). Bezpieczeństwo i ochrona AI będą kluczowe w szerokim wdrożeniu takich systemów.
Jaki rodzaj infrastruktury jest potrzebny do bezpiecznego identyfikowania i uwierzytelniania podmiotów w systemach AI?
Będziemy wymagać solidnej i wydajnej infrastruktury, za pomocą której podmioty zaangażowane w ocenę wszystkich aspektów systemów AI i ich wdrożenia będą mogły publikować autoryzowane i uwierzytelnione twierdzenia o systemach AI, ich pochodzeniu, dostępnych danych szkoleniowych, pochodzeniu danych sensorycznych, zdarzeniach i incydentach związanych z bezpieczeństwem itp. Infrastruktura ta również musi umożliwić efektywne weryfikowanie twierdzeń i oświadczeń przez użytkowników systemów, które zawierają mechanizmy AI, oraz przez elementy w ramach zautomatyzowanych systemów, które podejmują decyzje na podstawie danych wyjściowych modeli AI i optymalizatorów.
Czy mógłbyś podzielić się z nami wglądem w to, nad czym pracujesz w Intertrust, i jak to wpisuje się w omawiane tematy?
Badamy i projektujemy technologię, która może zapewnić infrastrukturę zarządzania zaufaniem wymaganą w poprzednim pytaniu. Konkretnie zajmujemy się problemami skali, opóźnień, bezpieczeństwa i interoperacyjności, które pojawiają się w systemach IoT zawierających składniki AI.
Jak PKI (Public Key Infrastructure) Intertrust zabezpiecza urządzenia IoT, a co sprawia, że jest ono skalowalne dla dużych wdrożeń?
Nasze PKI zostało zaprojektowane specjalnie do zarządzania zaufaniem dla systemów, które obejmują zarządzanie urządzeniami i treścią cyfrową. Wdrożyliśmy miliardy kluczy kryptograficznych i certyfikatów, które zapewniają zgodność. Nasze bieżące badania dotyczą skali i gwarancji, które wymagają masowa automatyzacja przemysłowa i krytyczna infrastruktura światowa, w tym najlepsze praktyki dla wdrożeń “zero-trust” i uwierzytelniania urządzeń i danych, które mogą pomieścić tryliony sensorów i generatorów zdarzeń.
Co skłoniło cię do dołączenia do inicjatyw AI NIST, a jak twoje zaangażowanie przyczynia się do tworzenia godnych zaufania i bezpiecznych standardów AI?
NIST ma ogromne doświadczenie i sukces w tworzeniu standardów i najlepszych praktyk w zakresie bezpiecznych systemów. Jako główny badacz US AISIC z Intertrust, mogę promować ważne standardy i najlepsze praktyki w tworzeniu systemów zarządzania zaufaniem, które obejmują mechanizmy AI. Z doświadczeń wynika, że szczególnie doceniam podejście, które NIST stosuje do promowania kreatywności, postępu i współpracy przemysłowej, jednocześnie pomagając w tworzeniu i ogłaszaniu ważnych standardów technicznych, które promują interoperacyjność. Te standardy mogą przyspieszyć przyjęcie korzystnych technologii, jednocześnie rozwiązując rodzaje ryzyk, z którymi społeczeństwo się zmaga.
Dziękujemy za wspaniały wywiad, czytelnicy, którzy chcą dowiedzieć się więcej, powinni odwiedzić Intertrust.


