
Finansiering
RAVEN.IO henter 20 millioner dollar for å fornye applikasjonssikkerheten i en tid med AI-drevne angrep

 Legg til Unite.AI blant dine foretrukne kilder på Google
Viktige punkterRAVEN.IO skaffet 20 millioner dollar for å fremme kjøretidssikkerhet mot uforutsigbare…
Vis mer
- RAVEN.IO skaffet 20 millioner dollar for å fremme kjøretidssikkerhet mot uforutsigbare AI-drevne angrep.
- Plattformen deres oppdager ukjente trusler ved å analysere applikasjoners atferd i sanntid under kjøring.
- Kjøretidsbeskyttelse blir stadig viktigere ettersom AI akselererer både programvareutvikling og utnyttelse av sårbarheter.
Cybersikkerhetsstartupen RAVEN.IO har hentet 20 millioner dollar i ny finansiering for å fornye beskyttelsen av applikasjoner i produksjonsmiljøer. Runden ble ledet av Norwest med ytterligere investeringer fra Elron Ventures og flere strategiske investorer. Finansieringen kommer mens tradisjonelle sikkerhetsmodeller får stadig større problemer med å holde tritt med AI-genererte trusler.
Selskapet bygger på en sentral idé: Moderne angrep er ikke lenger forutsigbare, og sikkerhetssystemer som baserer seg på kjente sårbarheter, blir mindre effektive.
Forbi CVE-er og signaturbasert forsvar
Applikasjonssikkerhet har i mange år i stor grad bygget på å identifisere kjente sårbarheter, katalogisert som Common Vulnerabilities and Exposures (CVE), og rette dem etter at de oppdages. Denne modellen er nå under press.
RAVEN.IO flytter oppmerksomheten fra det som allerede er kjent, til det som faktisk skjer inne i en applikasjon i drift. Fremfor statisk kodeskanning eller ekstern trafikkovervåking analyserer plattformen hvordan koden kjøres i sanntid og oppdager avvik fra forventet atferd.
Modellen prioriterer beskyttelse under kjøring og er laget for å gjenkjenne angrep selv når det ikke finnes noen kjent sårbarhet. Ved å følge eksekveringsstier, biblioteker og funksjonskall kan systemet flagge unormal aktivitet og stanse utnyttelsen av sårbarheter idet den skjer.
Endringen gjenspeiler en bredere virkelighet: AI-verktøy lar angripere lage og ta i bruk angrepsmetoder raskere enn tradisjonelle sårbarhetsdatabaser klarer å holde tritt.
Hvorfor innsyn under kjøring blir stadig viktigere
RAVEN.IOs plattform bygger på antakelsen om at de fleste vesentlige angrep nå skjer inne i selve applikasjonslaget, fremfor på nettverks- eller endepunktnivå. Det er særlig relevant i skybaserte miljøer som er utviklet for skyen fra starten, der applikasjoner er fordelt på containere, mikrotjenester og flere skyleverandører.
Ifølge selskapet gir teknologien dyp innsikt i applikasjonsatferd, helt ned til enkeltfunksjoner og eksekveringskjeder, uten inngripende instrumentering eller påvirkning på ytelsen.
Denne innsikten gjør sikkerhetsteam i stand til å:
- Oppdage forsøk på å utnytte sårbarheter i sanntid
- Redusere støy ved å senke prioriteten til sårbarheter som ikke kan utnyttes
- Spore angrep tilbake til bestemte kodeendringer eller utrullinger
Målet er både oppdagelse og umiddelbar forebygging: å blokkere skadelig kjøring før det oppstår skade.
Tidlig innpass i bransjer med høye sikkerhetskrav
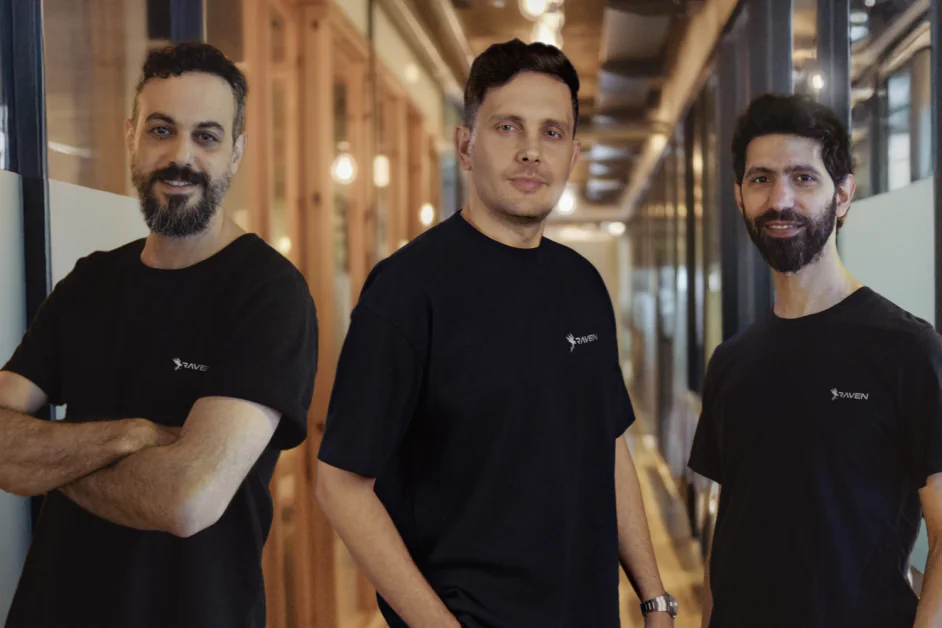
Roi Abitboul, Guy Franco og Omer Yair grunnla RAVEN.IO i 2023. De er erfarne cybersikkerhetsspesialister med bakgrunn fra israelske forsvarsenheter og tidligere suksess med oppstartsbedrifter. Teamet bygget tidligere Javelin Networks, som ble kjøpt av Symantec. Der arbeidet de senere med teknologi for endepunktdeteksjon og skybeskyttelse.
Dagens satsing bygger på denne erfaringen, men retter seg mot et annet lag i teknologistakken: selve applikasjonens kjøremiljø.
Plattformen er allerede i produksjonsbruk hos 11 bedriftskunder, særlig innen forsikring og finansielle tjenester, der risikoen i applikasjonslaget og leverandørkjeden er spesielt høy.
Slike miljøer innfører gjerne nye sikkerhetsmodeller forsiktig. Det tyder på at atferdsbasert sikkerhet under kjøring vinner innpass i organisasjoner med kompleks infrastruktur og stor risikoeksponering.
Hva dette sier om fremtidens applikasjonssikkerhet
Strategien er i tråd med en voksende retning innen cybersikkerhet, ofte kalt «protect right»: å beskytte applikasjoner under kjøring, fremfor bare å stole på kontroller tidlig i utviklingen etter «shift left»-tilnærmingen.
Tradisjonelle metoder har fortsatt en rolle, men etterlater et gap mellom oppdagelsen av en sårbarhet og utrullingen av en sikkerhetsoppdatering. Angripere utnytter dette tidsvinduet stadig oftere. Beskyttelse under kjøring skal lukke gapet ved å overvåke og forsvare applikasjonene kontinuerlig mens de er i drift.
Når AI akselererer både programvareutvikling og utvikling av angrepsmetoder, vokser angrepsflaten raskt. Mer kode skrives fortere, ofte med mindre menneskelig tilsyn, samtidig som angripere får verktøy som automatiserer oppdagelsen av sårbarheter.
I et slikt miljø kan sikkerhetsmodeller som bygger på forhåndskunnskap, fortsette å miste effekt.
RAVEN.IOs finansiering gjenspeiler økende interesse for metoder som antar at angrep er uunngåelige og heller fokuserer på å oppdage og stanse dem i sanntid. Hvis denne utviklingen fortsetter, kan atferdsbasert sikkerhet under kjøring gå fra en nisjekategori til et grunnleggende lag i moderne applikasjonsbeskyttelse.


