AI-basisprincipes
Wat is Agentic AI? Hoe systemen plannen, hulpmiddelen gebruiken en taken voltooien
Agentic AI‑systemen doen meer dan een antwoord genereren: ze streven doelen na via een lus van planning, tool‑gebruik, observatie en aanpassing. Hier wordt uitgelegd hoe die lus werkt, waar agents waarde toevoegen en wat ze onder controle houdt.

 Voeg Unite.AI toe aan je voorkeursbronnen op Google
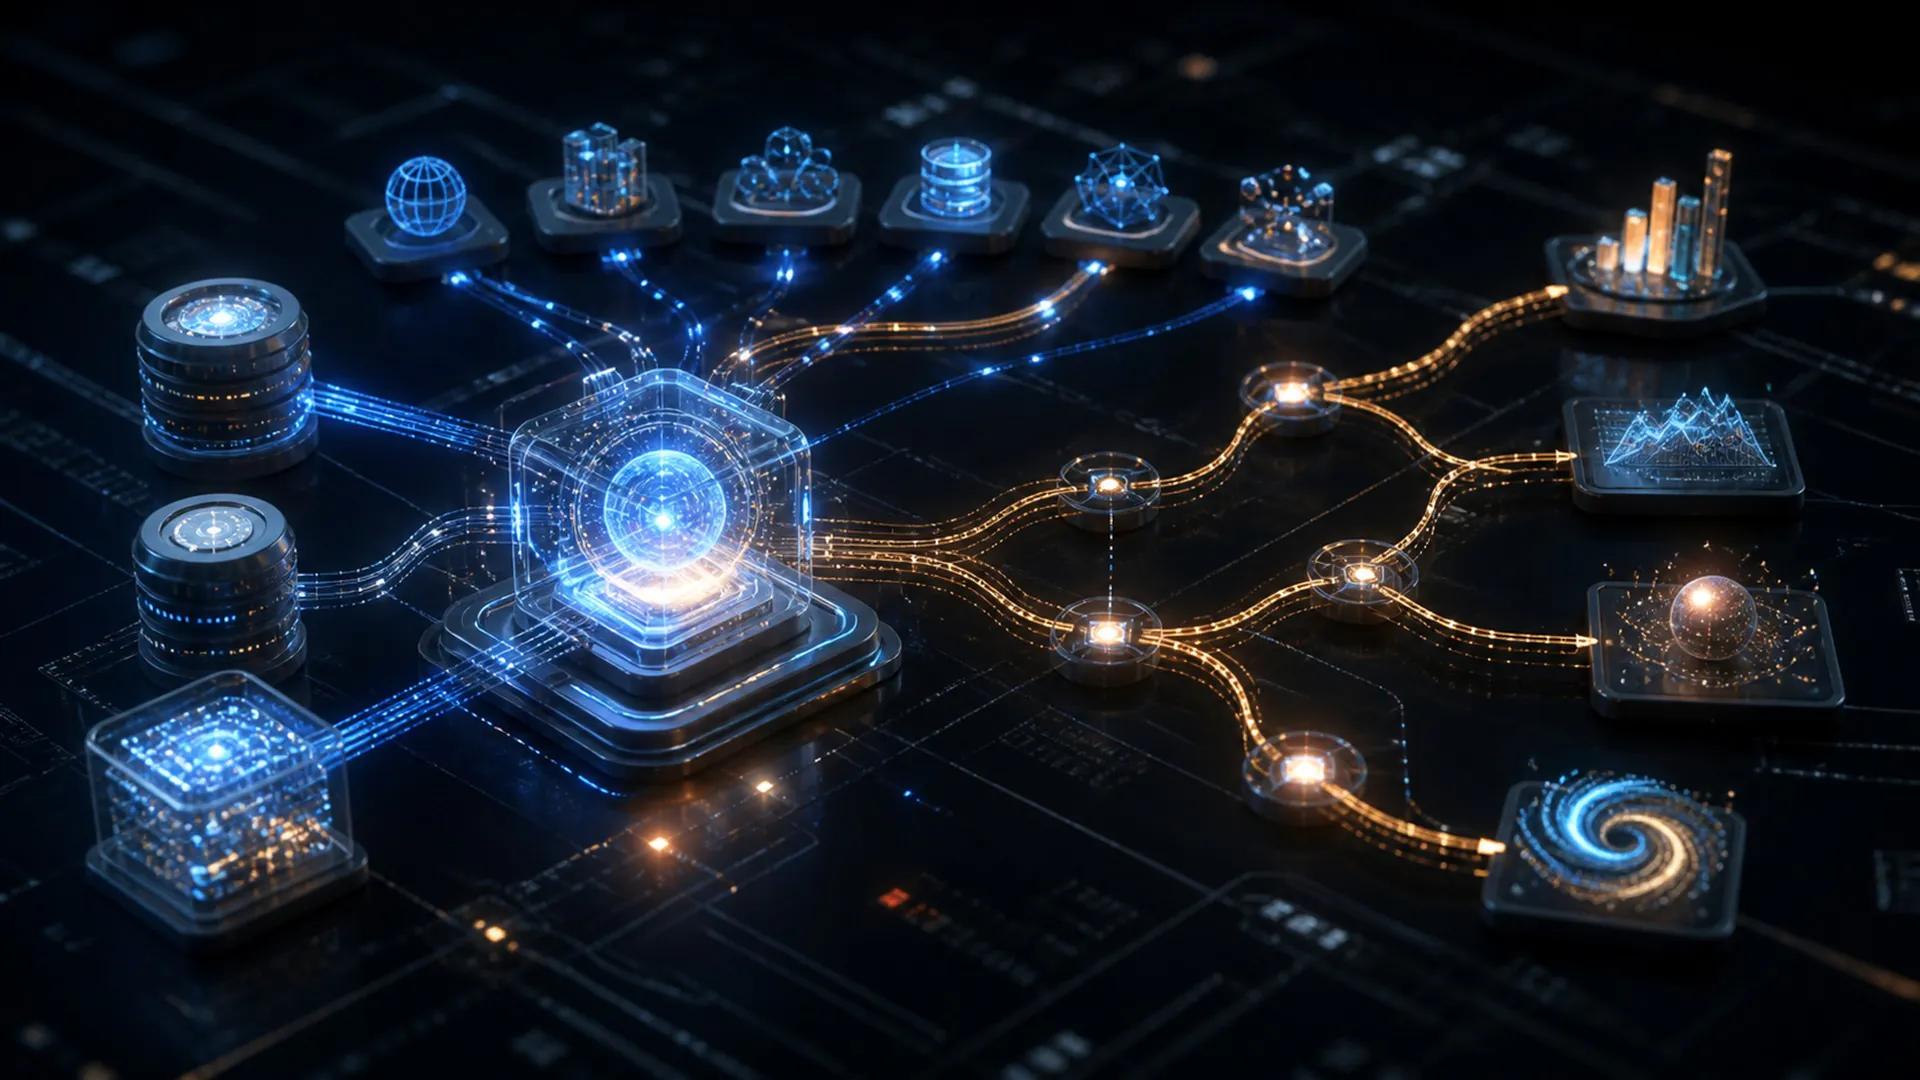
Agentic AI is kunstmatige intelligentie die een doel kan nastreven door te beslissen wat de volgende stap is, hulpmiddelen te gebruiken, het resultaat te observeren en de aanpak aan te passen. In plaats van één antwoord te geven en te stoppen, werkt een agent via een regelkring totdat de taak is voltooid, een limiet is bereikt of het werk wordt teruggegeven aan een mens.
Dat onderscheid is belangrijk omdat de meest ingrijpende AI‑systemen verder gaan dan alleen conversatie. Ze kunnen zoeken in meerdere bronnen, databases doorvragen, code uitvoeren, software bedienen, bedrijfsystemen bijwerken en andere agents coördineren. Meer autonomie kan nuttiger werk mogelijk maken, maar maakt betrouwbaarheid, permissies, monitoring en menselijke controle des te belangrijker.
Wat maakt een AI‑systeem agentisch?
Er is geen enkele drempel die een model tot een agent maakt. Agentie bestaat op een spectrum. Aan de ene kant beantwoordt een taalmodel een prompt. Aan de andere kant ontvangt een systeem een breed doel, splitst dit op in stappen, kiest tools, reageert op nieuwe informatie en blijft gedurende een langere periode doorgaan.
Autonomie is ook multidimensionaal. De ene agent kan zijn eigen onderzoeksvragen kiezen maar niets publiceren; een andere kan een vast plan volgen maar wel toestemming hebben om een productiesysteem te wijzigen. Het beoordelen van “hoe agentisch” een systeem is, vereist daarom een afzonderlijke blik op planningsvrijheid, tool‑toegang, operationele duur, omkeerbaarheid en de gevolgen van een fout.
Een handige test is te vragen wie het pad bepaalt. In een conventionele workflow definieert een ontwikkelaar de volgorde vooraf: stap A, dan B, dan C. In een agentisch systeem heeft het model enige discretie over welke stappen nodig zijn en in welke volgorde. Anthropic’s gids voor het bouwen van effectieve agents maakt hetzelfde praktische onderscheid tussen workflows met vooraf gedefinieerde code‑paden en agents die dynamisch hun eigen proces en tool‑gebruik sturen.
De meeste productie‑agents combineren vijf elementen:
- Een model: de redeneer‑ en taalengine die het doel interpreteert en acties kiest.
- Instructies: de systeemregels, taakbeschrijving, beleidsregels en succesdefinities.
- Tools: functies waarmee de agent kan zoeken, berekenen, data ophalen, bestanden schrijven, API‑s aanroepen of interfaces bedienen.
- Status of geheugen: de informatie die van de ene stap naar de volgende (en soms over sessies heen) wordt meegenomen.
- Een regelkring: de runtime die resultaten teruggeeft aan het model en beslist of er wordt voortgegaan, opnieuw geprobeerd, om hulp wordt gevraagd of gestopt.
De agentlus: plannen, handelen, observeren en aanpassen
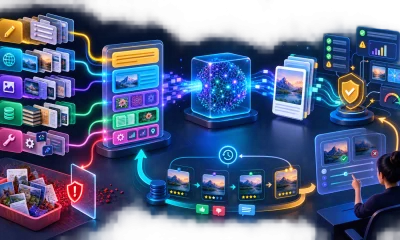
Hoewel implementaties verschillen, volgt een agent doorgaans een terugkerend patroon van vier fasen.
| Definitie | Een systeem dat een doel interpreteert, acties selecteert, tools gebruikt en zich aanpast op basis van resultaten. |
|---|---|
| Informatieweerloop | Doel → plan → actie → observatie → herziene actie of stop. |
| Bewijs | Een spoor laat zien waarom elke actie is gekozen en of deze het doel heeft bevorderd. |
| Fout | De agent blijft handelen nadat bewijs, autoriteit of budget is uitgeput. |
1. Interpreteer de doelstelling
De agent identificeert het gewenste resultaat, relevante beperkingen en ontbrekende informatie. Een sterke taakdefinitie omvat niet alleen wat er moet gebeuren, maar ook wat als voltooid wordt beschouwd. “Onderzoek dit bedrijf” is vaag; “maak een onderbouwde vergelijking van de laatste drie jaarverslagen en markeer materiële wijzigingen” biedt een toetsbaar doel.
2. Kies een actie
Het model kan direct antwoorden, een plan maken, een tool aanroepen, een subtaak delegeren of om verduidelijking vragen. De actie wordt meestal in een gestructureerd formaat weergegeven zodat software deze kan valideren vóór uitvoering. Hier converteert het agent‑ontwerp de probabilistische modeloutput naar een gecontroleerde systeemoperatie.
3. Observeer het resultaat
De runtime levert de tool‑output, een fout, een gewijzigde interface of andere omgevingsfeedback terug. De agent voegt die observatie toe aan zijn werkcontext. Als een zoekopdracht zwak bewijs oplevert of een API een argument afwijst, moet de volgende beslissing die nieuwe staat weerspiegelen.
4. Aanpassen of stoppen
De agent evalueert de voortgang en kiest een volgende actie. Hij kan zijn plan herzien, een andere tool proberen, een resultaat verifiëren of concluderen dat het doel is bereikt. OpenAI beschrijft dit soort interactie als een lus tussen het model, zijn tools en de omgeving in de bespreking over het verplaatsen van model naar agent.
Dit patroon is gerelateerd aan de ReAct‑benadering, die redeneren en handelen verweeft zodat externe observaties het volgende redeneren kunnen bijwerken. Het oorspronkelijke ReAct‑paper hielp het ontwerp vestigen als een alternatief voor het genereren van een volledig plan zonder feedback uit de omgeving.
Agentic AI vs. generatieve AI
Generatieve AI beschrijft systemen die nieuwe content creëren, zoals tekst, afbeeldingen, audio, video of code. Agentic AI beschrijft hoe een systeem een doel nastreeft. De categorieën overlappen maar zijn niet uitwisselbaar.
Een generatief model kan een e‑mail opstellen zonder een agent te zijn. Een agent kan een generatief model gebruiken om de e‑mail te schrijven, de juiste ontvanger op te zoeken, beleid te controleren, een bijlage te maken en het bericht in een beoordelingswachtrij te plaatsen. Het model levert de intelligentie; het omringende agentsysteem levert tools, status, orkestratie en controles.
Waar agentische systemen nuttig zijn
Agents zijn het meest waardevol wanneer de route naar een doel niet volledig vooraf kan worden gespecificeerd, maar de voortgang wel kan worden geobserveerd en gecontroleerd. Veelvoorkomende voorbeelden zijn:
- Onderzoek: meerdere bronnen doorzoeken, hiaten opvullen, bewijs vergelijken en een onderbouwd rapport samenstellen.
- Software‑engineering: een repository doorlopen, code bewerken, tests uitvoeren, fouten interpreteren en itereren.
- Klantenservice: accountcontext verzamelen, beleid toepassen, een oplossing voorstellen en uitzonderingen escaleren.
- Data‑analyse: datasets selecteren, queries schrijven, anomalieën controleren, visualisaties produceren en bevindingen toelichten.
- IT‑operaties: waarschuwingen onderzoeken, diagnostiek verzamelen, remediatie aanbevelen en goedgekeurde runbooks uitvoeren.
- Administratief werk: agenda’s, documenten, formulieren, goedkeuringen en updates over systemen coördineren.
Een vaste workflow is vaak beter wanneer het proces stabiel is en elke stap bekend. Het toevoegen van een agent waar gewone automatisering volstaat, kan de kosten en variabiliteit verhogen zonder echte meerwaarde.
Wanneer moet je een agent gebruiken in plaats van automatisering?
De beste architectuur hangt af van twee vragen: hoe voorspelbaar is het pad, en hoe kostbaar is een foutieve actie? Een systeem wordt niet geavanceerder alleen omdat het een model meer vrijheid geeft. In veel high‑stakes omgevingen combineert het sterkste ontwerp bewust deterministische software met een smal agentisch component.
Een bruikbaar compromis is begrensde agentie. De agent kan beslissen hoe informatie wordt verzameld, welke goedgekeurde tool wordt aangeroepen of hoe een concept wordt herzien, terwijl deterministische code schema’s, toegangsregels, budgetten en definitieve goedkeuring afdwingt. Dit behoudt aanpasbaarheid zonder een probabilistisch model zijn eigen autoriteit te laten bewaken.
Waarom agentische AI moeilijk is
Een agent kan een lokaal plausibele beslissing nemen die de algehele taak in de verkeerde richting stuurt. Kleine fouten kunnen zich opstapelen over een lange traject, terwijl een overtuigend eindantwoord een onveilig of onjuist proces kan verbergen.
Dit opstapelingseffect is een van de redenen waarom agent‑evaluatie verschilt van gewone antwoord‑evaluatie. Een mislukte taak kan ontstaan in het plan van het model, een misleidend tool‑resultaat, een onjuiste statusupdate, een voortijdige stop‑beslissing of een onveilige permissie‑grens. Omgekeerd kan een correct eindantwoord het product zijn van een fragiel pad dat bij een volgende run zou falen. Teams hebben daarom zowel uitkomst‑metrics als traject‑niveau bewijs nodig.
De belangrijkste uitdagingen zijn:
- Betrouwbaarheid: dezelfde taak kan verschillende paden en uitkomsten opleveren bij herhaalde pogingen.
- Gronding: het model kan de tool‑output, interface‑status of de werkelijke intentie van de gebruiker verkeerd interpreteren.
- Permissies: een nuttige agent heeft mogelijk brede toegang nodig, maar brede toegang vergroot de gevolgen van een fout.
- Prompt‑injectie: onbetrouwbare inhoud kan instructies bevatten die de agent omleiden of data blootstellen.
- Kosten en latency: elke extra model‑call, tool‑aanroep, verificatiestap of sub‑agent verbruikt extra middelen en tijd.
- Evaluatie: alleen het eindresultaat beoordelen kan fragiele redeneringen, beleidsschendingen of gelukstreffers missen.
Hoe houd je een AI‑agent onder controle
Veilige autonomie wordt ontworpen, niet verondersteld. De agent moet alleen de minimaal benodigde tools en data ontvangen voor de taak. Acties met grote impact — zoals een bericht verzenden, geld overmaken, data verwijderen of productiesystemen wijzigen — moeten expliciete goedkeuring of een strikt beperkt beleid vereisen.
Robuuste systemen scheiden planning van uitvoering. Tool‑argumenten kunnen tegen schema’s worden gevalideerd; acties kunnen in sandboxes draaien; gevoelige bewerkingen kunnen op een allow‑list staan; en uitkomsten kunnen worden gecontroleerd voordat ze als invoer voor een ander systeem dienen. Tijd‑, token‑ en actie‑budgetten voorkomen dat een verwarde agent eindeloos blijft loopen.
Observeerbaarheid is even belangrijk. Teams hebben een verslag nodig van de instructies, tool‑calls, tussentijdse observaties, goedkeuringen, fouten en het eindresultaat. Dat traject maakt debugging en evaluatie mogelijk. Anthropic’s werk over betrouwbare agents in de praktijk benadrukt duidelijke autoriteitsgrenzen en betekenisvolle menselijke controle als kernontwerp‑vereisten.
Omkeerbaarheid moet die controles vormgeven. Het lezen van een openbare webpagina is eenvoudig ongedaan te maken omdat er niets verandert; een terugbetaling, een klantmail of het verwijderen van een cloud‑resource is dat niet. Een volwassen agentsysteem classificeert acties op basis van consequenties, vereist sterkere autorisatie voor moeilijk omkeerbare handelingen en geeft de runtime — niet het model — de uiteindelijke beslissing of uitvoering is toegestaan.
Wat agentische AI niet betekent
“Agentisch” betekent niet bewust, zelfbewust of onafhankelijk gemotiveerd. Het schijnbare initiatief van het systeem komt voort uit een model dat binnen software draait en herhaaldelijk wordt gevraagd de volgende stap te kiezen. De doelen, tools, permissies, stop‑condities en omgeving worden allemaal door mensen ontworpen.
Het garandeert ook geen algemene intelligentie. Een agent kan zeer capabel zijn in een smalle omgeving en breekbaar wanneer de interface, data of taak verandert. Autonomie moet daarom worden afgestemd op bewezen prestaties in plaats van op hoe vloeiend het model klinkt.
Waar je moet onthouden over wat agentische AI is
Agentic AI verandert een model van een antwoordgenerator in een component van een doelgericht systeem. Het kenmerkende element is niet een specifiek model of protocol; het is de gesloten lus waarin het systeem acties kiest, tools gebruikt, observeert wat er gebeurt en zich aanpast.
De meest effectieve agents combineren die flexibiliteit met een beperkte scope, minimaal‑privilege toegang, zichtbare trajecten, rigoureuze evaluatie en menselijke controle bij cruciale grenswaarden. De centrale vraag is niet langer alleen “Kan het model het juiste antwoord geven?” maar ook “Kan het volledige systeem het juiste resultaat bereiken via een proces dat we kunnen vertrouwen?”