
AIの基礎
AIガードレールとは何か? 生産システムがモデルの挙動を制御する方法
AIガードレールは、モデルやエージェントを取り巻く入力、アクション、出力、エスカレーションを制限する階層的な技術的・手続き的コントロールです。本ガイドでは、メカニズム、トレードオフ、評価、実務上重要なコントロールについて説明します。

 Unite.AI を Google の優先ソースに追加
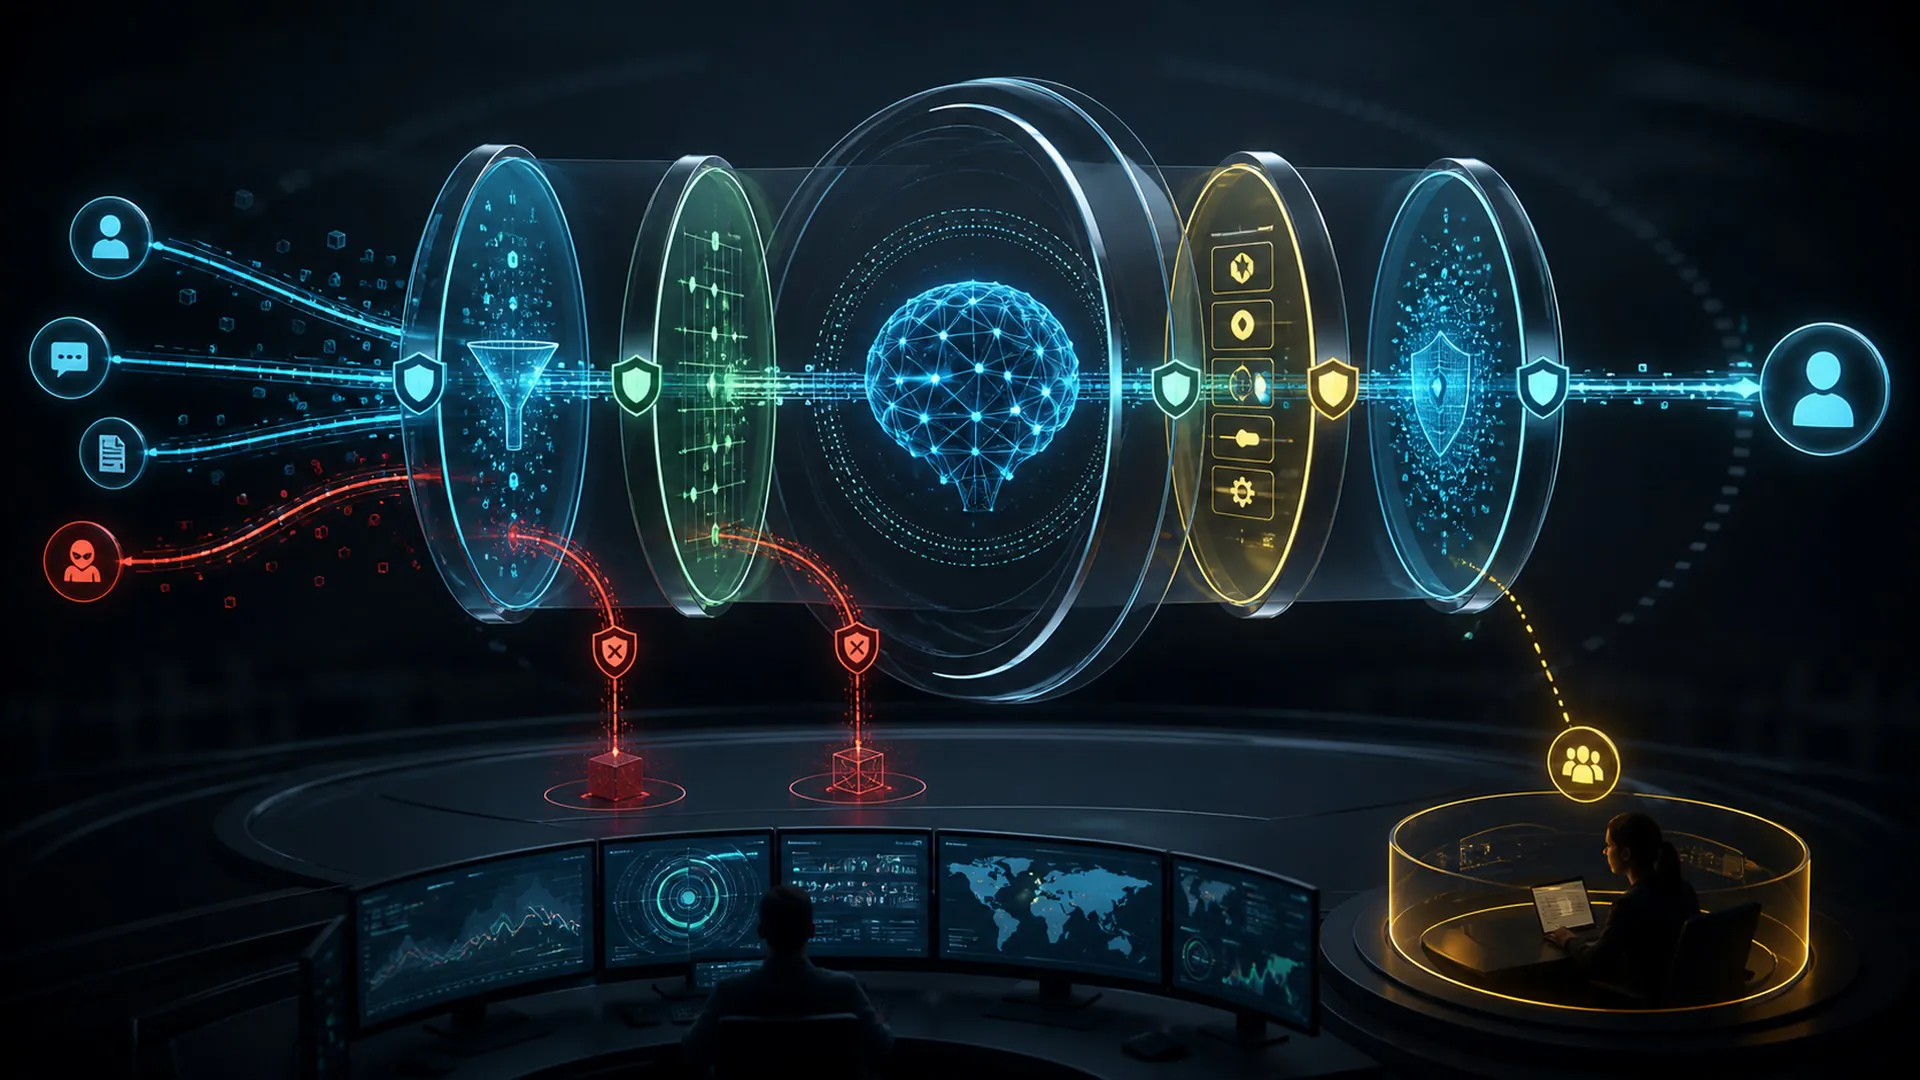
AIガードレールは、モデルやエージェントを取り巻く入力、アクション、出力、エスカレーションを制限する階層的な技術的・手続き的コントロールです。
AIガードレールは、その名称が特定の情報フロー、トレーニングの選択、ランタイムメカニズム、またはガバナンスの境界を指し示すため、正確な説明が必要です。「先進的なAI」の同義語として扱うと、主張の検証が不可能になります。本ガイドは、概念を入力と前提条件から観測可能な結果まで追跡し、最も混同されやすいショートカットを検証します。
AIガードレール:定義、境界、目的
AIガードレールは、モデルやエージェントを取り巻く入力、アクション、出力、エスカレーションを制限する階層的な技術的・手続き的コントロールです。この定義は、次の3つの実践的な要件を含みます:特定可能な入力、AIガードレールらしい変換または決定、そして明示された目的に対して評価可能な結果です。これらの要素のいずれかが欠けている場合、ラベルは実装されたメカニズムというよりも志向を示すものとなります。
信頼できるAIは、ライフサイクル全体にわたる証拠が必要です。コントロールは、その所有者、適用範囲、トリガー、期待される挙動、検証方法が明示されている場合にのみ意味を持ちます。AIガードレールにおいては、基盤となるモデルが変わらなくても、周囲のデータ、インターフェース、ハードウェア、権限、そして人間によって性能が左右されるため、このシステム的視点が重要です。したがって、有用な説明は、モデルが学習した挙動と、その挙動がいつ、どこで、どの権限で使用されるかを決定する製品とを切り離すことになります。
最も誤解を招きやすいショートカットは、すべての境界を強制することを期待された単一のシステムプロンプトです。これはAIガードレールと目に見える機能を共有することがありますが、因果関係のストーリーを変えてしまいます。成功を示す証拠が異なり、コストを支配するリソースが異なり、危害を防ぐコントロールも異なるため、境界は用語的なものではなく、運用上のものとなります。
AIガードレールの5段階オペレーティングマップ
この図はAIガードレールのコンパクトな因果マップであり、すべての実装が5つのソフトウェアコンポーネントを使用しているという主張ではありません。ステージを統合するシステムや、ループで繰り返すシステムもあります。このマップが有用であるのは、情報や権限の各変更に所有者、入力、出力、テストが必ず伴うよう強制するためです。
1. リクエストと適用ポリシーの分類:AIガードレールにおける入力と前提条件
AIガードレールのこの段階では、システムはリクエストと適用ポリシーを分類しなければなりません。重要なのは、その操作が実行されるかどうかだけでなく、どの情報を消費し、どの状態を変え、変更が正当であることを示す証拠は何か、という点です。レビュー担当者は、すべての境界を強制することが期待される単一のシステムプロンプトとこの操作を区別し、同じ条件下で結果を再現できる必要があります。
このAIガードレール段階への引き継ぎは、明示された目的から始まり、コンテキスト、ツール、データアクセスを制限できる結果で終わるべきです。不確実性、却下された代替案、リソース使用、境界で適用された人間またはソフトウェアのコントロールを記録します。このトレースにより、チームはガードレールが正当な作業をブロックできるか、回避されるか、または同じ弱点が重要な出力に至る前に安全感の誤認を生むかを検出できます。
2. コンテキスト、ツール、データアクセスの制限:AIガードレールにおける表現または決定
AIガードレールのこの段階では、システムはコンテキスト、ツール、データアクセスを制限しなければなりません。重要なのは、その操作が実行されるかどうかだけでなく、どの情報を消費し、どの状態を変え、変更が正当であることを示す証拠は何か、という点です。レビュー担当者は、すべての境界を強制することが期待される単一のシステムプロンプトとこの操作を区別し、同じ条件下で結果を再現できる必要があります。
このAIガードレール段階への引き継ぎは、リクエストと適用ポリシーの分類から始まり、実行前に提案されたアクションを検証できる結果で終わるべきです。不確実性、却下された代替案、リソース使用、境界で適用された人間またはソフトウェアのコントロールを記録します。このトレースにより、チームはガードレールが正当な作業をブロックできるか、回避されるか、または同じ弱点が重要な出力に至る前に安全感の誤認を生むかを検出できます。
3. 実行前に提案されたアクションを検証する:AIガードレールにおける独自の変換
AIガードレールのこの段階では、システムは実行前に提案されたアクションを検証しなければなりません。重要な問いは、その操作が実行されるかどうかだけでなく、どの情報を消費し、どの状態を変更し、変更が妥当であることを示す証拠は何か、ということです。レビュー担当者は、すべての境界を強制することが期待される単一のシステムプロンプトとその操作を区別し、同じ条件下で結果を再現できる必要があります。
AIガードレールのこの段階へのハンドオフは、コンテキスト、ツール、データアクセスを制約することから始まり、出力と変更された状態を検査できる結果で終わるべきです。不確実性、却下された代替案、リソース使用、境界で適用された人間またはソフトウェアによる制御を記録します。そのトレースは、チームがガードレールが正当な作業をブロックできるか、回避されるか、あるいは同じ弱点が重要な出力に至る前に安全感の誤認を生むかを検出できる場所です。
4. 出力と変更された状態を検査する:AIガードレールにおける制約と検証の境界
AIガードレールのこの段階では、システムは出力と変更された状態を検査しなければなりません。重要な問いは、その操作が実行されるかどうかだけでなく、どの情報を消費し、どの状態を変更し、変更が妥当であることを示す証拠は何か、ということです。レビュー担当者は、すべての境界を強制することが期待される単一のシステムプロンプトとその操作を区別し、同じ条件下で結果を再現できる必要があります。
AIガードレールのこの段階へのハンドオフは、実行前に提案されたアクションを検証することから始まり、インシデントからエスカレーション、ログ記録、改善を支援できる結果で終わるべきです。不確実性、却下された代替案、リソース使用、境界で適用された人間またはソフトウェアによる制御を記録します。そのトレースは、チームがガードレールが正当な作業をブロックできるか、回避されるか、あるいは同じ弱点が重要な出力に至る前に安全感の誤認を生むかを検出できる場所です。
5. インシデントからエスカレーション、ログ記録、改善する:AIガードレールにおける出力、フィードバック、停止ルール
AIガードレールのこの段階では、システムはインシデントからエスカレーションし、ログを記録し、改善しなければなりません。重要な問いは、その操作が実行されるかどうかだけでなく、どの情報を消費し、どの状態を変更し、変更が妥当であることを示す証拠は何か、ということです。レビュー担当者は、すべての境界を強制することが期待される単一のシステムプロンプトとその操作を区別し、同じ条件下で結果を再現できる必要があります。
AIガードレールのこの段階へのハンドオフは、出力と変更された状態を検査することから始まり、モニタリングまたは最終決定を支援できる結果で終わるべきです。不確実性、却下された代替案、リソース使用、境界で適用された人間またはソフトウェアによる制御を記録します。そのトレースは、チームがガードレールが正当な作業をブロックできるか、回避されるか、あるいは同じ弱点が重要な出力に至る前に安全感の誤認を生むかを検出できる場所です。
AIガードレールのマップを前方向に読んでプロダクションを理解し、逆方向に読んで障害を診断します。前方分析は、ある段階が次の段階にどのように供給するかを問います。逆方向分析は、誤った、遅い、高コスト、または安全でない結果から開始し、どの早期の前提がそれを許したかを追跡します。逆経路は、しばしばチームが決定的なエラーがモデルが何も生成する前に起きていたことを発見する場所です。
実例:AIガードレールの適用例
財務アシスタントは送金指示書を作成できますが、決定論的なルールと権限を持つレビュー担当者が実行を承認しなければなりません。
この例が示すのは、AIガードレールが洗練されたデモンストレーションで評価されるのではなく、観測可能な入力、途中の状態、結果に結び付けられることです。厳密なテストでは、シナリオ周辺に普通のケース、難しいケース、意図的に誤解を招くケースを構築し、手法を用いないベースラインを保持し、平均的なパフォーマンスと個々の失敗の深刻度の両方を記録します。
AIガードレールの例で1つの前提を変更し、分析を繰り返します。必須入力を削除したり、矛盾するシグナルを導入したり、計算リソースを制限したり、ユーザー層を変更したり、システムに棄権させたりします。1つの慎重に構成されたデモンストレーションでのみ成功するメカニズムは、運用環境へ一般化できることを確立していません。
AIガードレールと最も一般的なショートカットの比較
AIガードレールはしばしば、すべての境界を強制することが期待される単一のシステムプロンプトに還元されます。その還元は概念を定義する境界自体を取り除きます。その結果、購入者は異なる製品を比較したり、研究者は実験が示すことを過大評価したり、運用者は導入後に誤ったシグナルを監視したりすることにつながります。
| レンズ | 実用的な回答 |
|---|---|
| 定義 | AIガードレールは、モデルまたはエージェントを取り巻く入力、操作、出力、エスカレーションを制限する、層状の技術的および手続き的な制御です。 |
| 混乱 | すべての境界を強制する単一のシステムプロンプトが期待される。 |
| リスク | ガードレールは正当な作業をブロックしたり、回避されたり、偽の安全感を生み出す可能性があります。 |
比較では分析単位も特定すべきです。AIガードレールに関する論文はモデルやアルゴリズムを単独で取り上げることがありますが、実装されたサービスは検索、ルーティング、キャッシュ、ポリシー、アイデンティティ、ユーザーインターフェース、そしてモニタリングを加えます。同じ見出し用語を使用する製品でも、スタックの異なる部分を実装している場合があります。どのコンポーネントが決定的な変換を行い、報告された結果にどの他のコンポーネントが必要かを尋ねてください。
現在のAIシステムにおいてAIガードレールが重要な理由
AIガードレールが今重要なのは、AIシステムに対してより大きなコンテキスト、より多様なモダリティ、より多くの実行時計算、より広範なツールアクセス、そして組織の意思決定との深い結びつきが与えられているからです。そのような条件下では、かつては研究上の細部と見なされていたものが、レイテンシ、セキュリティ、アクセシビリティ、環境コスト、製品品質、または法的責任を左右することがあります。
重要な指標は、AIガードレールが単一の印象的な結果を出せるかどうかではありません。代表的な条件下で重要な成果を向上させ、かつシンプルなベースラインよりも効果的に実現できるかどうかです。すべての結果を一つの平均に圧縮するのではなく、分布、失敗カテゴリ、テールレイテンシ、リソース使用量、影響を受けたサブグループを報告してください。
技術指標と人への影響の両方をモニタリングします。不確実性を文書化し、系統を保存し、エスカレーションを可能にし、システムが変化する実世界の条件にさらされる前に回復策を設計します。AIガードレールに特化して適用すると、この手法は証拠を移植可能にします。別のチームが、主張された改善が別のモデル、言語、ハードウェアプラットフォーム、データセット、ユーザーベース、またはリスク許容度で持続できるかどうかを判断できるようになります。
AIガードレールがもたらす利点
AIガードレールを使用する最も強力な理由は、意図されたボトルネックに直接対処できることです。実装に応じて、利点はより良い根拠付け、より忠実な表現、改善された汎化、低レイテンシ、メモリ転送の削減、明確な説明責任、あるいはモデルの提案と実際の行動との間の安全な境界として現れることがあります。
利点は意思決定と測定値として表現すべきです。「より賢い」はAIガードレールの受入基準ではありません。有用な目標は、難しいケースにおけるエラー率、矛盾する証拠後の回復、トラフィックのパーセンタイルでのコスト、人間レビュー時間、キャリブレーション、または定義された権限限度内に収められた行動の割合などを指定することが考えられます。
AIガードレールを定義する失敗モード
中心的な制限は、ガードレールが正当な作業をブロックしたり、回避されたり、偽の安全感を生み出す可能性があることです。この失敗は開発が完了した後に付け足すべきものではありません。AIガードレールのデータ収集、アーキテクチャ、権限設定、評価、リリースゲート、モニタリングは、最初からこの点を考慮して設計すべきです。
AIガードレール用のコントロールは、高価または不可逆的な結果が生じる前に作用する場合にのみ有用です。失敗の最も早期に観測可能な前兆を特定し、しきい値またはルールを設定し、責任ある所有者を割り当て、回復策をテストします。使用ケースに応じて、回復とは、実行を控えること、よりシンプルなシステムにフォールバックすること、追加の証拠を要求すること、担当者にエスカレーションすること、モデルをロールバックすること、または行動を完全に停止することを意味する場合があります。
AIガードレールの評価計画
AIガードレールの評価を開始するには、証拠が支えるべき決定を書き出します。運用対象の集団、誤った結果の影響、意思決定時に実際に利用可能な情報、そして最も単純で信頼できる代替案を定義します。これにより、ベンチマークが実行しやすいというだけで目標になることを防げます。
未使用のテストセットを用いて制御された比較を行い、その後ステージ化された運用環境でAIガードレールを検証します。オフライン評価によりバリエーションを比較可能にし、シャドウモード、カナリア、レートリミット、または承認ゲートが実際のトラフィック、フィードバックループ、そして人々の行動変化を明らかにします。デプロイ段階では、すべての改善が全面的に展開されるべきだと仮定せず、明示的な停止条件を設定すべきです。
AIガードレールを再現するために必要な入力をバージョン管理します:ソースデータ、前処理、トークナイザまたはエンコーダ、モデル重み、設定、プロンプトまたはポリシー、検索インデックス、評価セット、ハードウェア前提条件、および該当する場合はサービングコードです。系統情報がなければ、チームは結果の変化が手法、環境、あるいは見落とされたパイプラインの編集によるものか判断できません。
最後に、AIガードレールが有効であるという主張を覆す発見は何かを問います。採用決定を覆す結果が得られなければ、評価はマーケティングに過ぎません。事前に設定した受容閾値と保存された確認セットは、この取り組みを証拠に変えます。
AIガードレール導入前に検討すべき質問
- 目的: AIガードレールが解決しようとする測定可能なボトルネックは何ですか?
- メカニズム: 5つの段階のうち、どれが独自の変換を含んでいますか?
- ベースライン: すべての境界を強制すると期待される単一のシステムプロンプトや、他のよりシンプルな代替案と比較してどうですか?
- エビデンス: 通常、困難、敵対的、そしてサブグループのケースはどれがテストされましたか?
- 運用: スケール時に現れるレイテンシ、メモリ、計算、エネルギー、保守、レビューコストは何ですか?
- リスク: ガードレールが正当な作業をブロックしたり、回避されたり、誤った安全感を生むことをチームはどのように検出しますか?
- 回復: システムは危害が生じる前に中止、フォールバック、ロールバック、またはエスカレーションできますか?
AIガードレール研究の主要情報源
AIガードレールを取り巻くAIスタックの部分に関する権威ある出発点として、NIST AI Risk Management Framework、C2PA specifications、NIST Privacy Frameworkがあります。これらを、対象となるモデル、データセット、ハードウェア、管轄領域のドキュメントと併せて読みます。一般的な情報源はメカニズムを定義できても、特定の実装が適切であることを示すのは、展開固有のエビデンスだけです。
AIガードレールについて覚えておくべきこと
AIガードレールは、より大きな社会技術システム内に定義されたメカニズムです。その価値はラベルそのものではなく、明示的な条件下で特定の結果を改善することにあります。5段階のマップは情報フローを可視化し、比較は何でないかを特定し、制御パスは責任あるオペレーターが介入できる場所を示します。
AIガードレールの実践的なルールは、目的を定義し、信頼できるベースラインと比較し、最も重要な失敗をテストし、変化を監視するために必要なエビデンスを保持することです。これらが整えば、概念は評価可能なエンジニアリングおよびガバナンスの選択肢となります。これがなければ、未知の運用リスクに結びついた有望な名前に過ぎません。


