
ソートリーダー
業務上重要なSOCの活動をAIエージェントに任せられるか

 Unite.AI を Google の優先ソースに追加
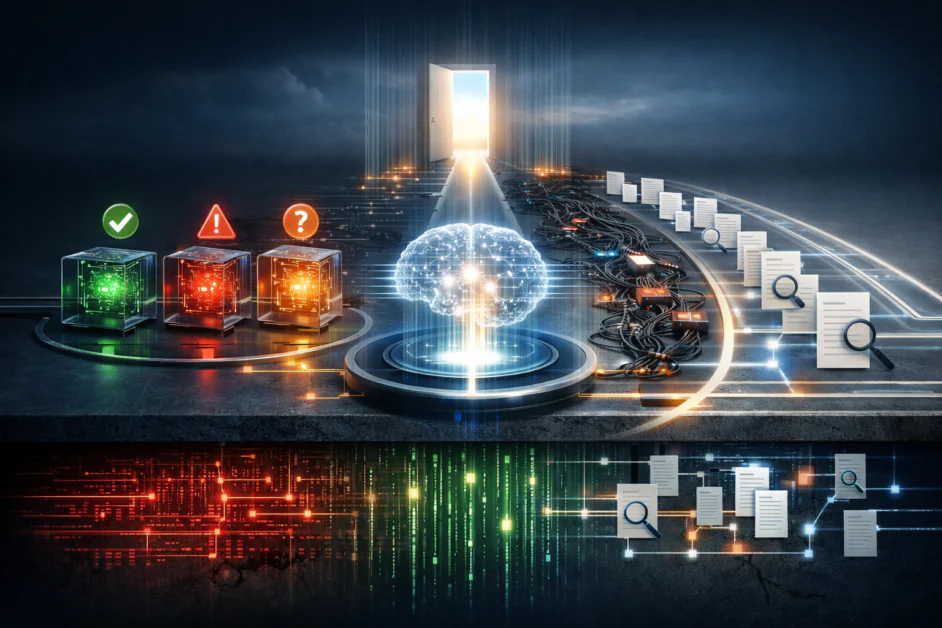
大規模言語モデル(LLM)とAIエージェントは、 サイバーセキュリティをはじめとする多くの分野に大きな影響を与えています。その可能性は限りなく広がっています。しかし現実には、業務上の意思決定を行う中核的なワークフローにLLMを組み込むと、特にプライバシーやデータの正確性について多くの問題が生じています。AIエージェントは、自社の業務で使えるほど信頼できるのでしょうか。
サイバーセキュリティと セキュリティオペレーションセンター(SOC)についての短い答えは、これまでのキャリアで何度も聞いてきたとおりです。適切な管理策とリスク軽減策があれば、SOCの本番環境にAIエージェントを安全かつ有効に導入でき、人間のSOCアナリストと協力して大きな価値を生み出せます。
AIを使うサイバーセキュリティの課題
既製のLLMを単独のソリューションとして使用すると、 ハルシネーション、 データポイズニング、 プロンプトインジェクション などの根本的な問題があります。これらは自律型SOCで、次のような深刻な問題を引き起こす可能性があります。
データ不足による不正確な判定 – AIエージェントが適切に仕事をするには、環境に関するあらゆる関連情報が必要です。少なくとも人間のセキュリティアナリストが持つのと同量、できればそれ以上のデータが求められます。データが不十分だと、調査を実行するたびに変わり得る誤った前提を置いてしまいます。セキュリティ上の懸念からデータへのアクセスを制限したり、予算の都合でAIの活動を制限したりすれば、精度への悪影響が予想されます。
判定の不一致 – AIエージェントは収集したデータに基づいて判断し、タスクを実行します。通常の環境には膨大なセキュリティデータがあるため、精度と予算のバランスを取るためにサンプリングを使うことが一般的です。調査を繰り返すと、判定、判断された重大度、推奨される対応に違いが生じることがあります。その差が許容範囲内なら正常であり、同じアラートを別々の人間のアナリストが調べても起こることです。
不透明な推論、つまり「ブラックボックス (BBOX.BO ) 」問題 – 一部のAIエージェントは、内部が見えないシステムとして動作します。こうしたAIを使ったSOCの結果は最初こそ印象的ですが、重要な業務判断では、なぜその対応を推奨したのかを理解する必要があります。ただし、これはAI固有の限界ではありません。透明性の確保に多大な努力を注ぐエージェントもあります。導入を決める前に、価値を実証するProof of Valueで十分に検証することが推奨されます。
サイバーセキュリティにおけるAIの進歩
AIを使ったサイバーセキュリティの手法は、登場して以来、大きく改善されてきました。次の点を見てみましょう。
サンプリングによる合意 が不一致を軽減する – それ以前のエージェントの活動で収集したデータを、設定の異なる複数のAIエージェントに解釈させることで、判断や結果の不一致を効果的に減らせます。例えば、モデルや温度設定を変える方法です。
サンプリングによって、異なるモデルの意見がどこで一致し、どこで分かれるかを把握できます。すべてのモデルが一致する情報を重視し、意見が分かれる情報の重みを下げることで、不一致を大幅に軽減できます。
ただし、サンプリング対象のエージェント間で意見が分かれる情報も重要です。不確実性と、より良いデータや入力の必要性を示すためです。その情報は、意思決定を改善するために必要なデータへのアクセスを優先する際に役立ちます。
調査プレイブックによる一貫した手順 – AIによるSOC調査を繰り返した際に結果が異なる主な理由の一つは、収集データだけでなく、調査中に作成・修正する仮説も変わることです。特定の分類について、大枠の標準業務手順(SOP)に基づく調査ガイドを設けると、エージェントはより一貫した仮説を立てやすくなり、結果全体の一貫性も向上します。新しい方法ではありません。人間のSOCアナリストの多くも、効果的で一貫した調査のためにすでにSOPを利用しています。AIエージェントも同じように使えます。
追跡可能な証拠 がブラックボックスを解き明かす – ベストプラクティスとして、AIによるSOCは裏付けとなる証拠を念頭に置き、最初から設計するべきです。エージェントのすべての判断と仮説は、その推論のトレースや、推論を裏付ける未加工のログデータなどの情報に支えられていなければなりません。
信頼できるサイバーセキュリティ向けAI
AIエージェントは、サイバーセキュリティにおける検出、トリアージ、脅威への対応を加速できます。一方で、結果の不一致、判断の不透明さ、データ品質への敏感さといった現実のリスクももたらします。業務上きわめて重要な環境で信頼して使うには、トレースや未加工の証拠を含む証拠に基づいた推論、ばらつきを減らす構造化されたSOP、合意と不確実性を分けるマルチエージェントのサンプリング、そしてデータの完全性、プロンプトインジェクション、処理ステップ数と予算の上限に関するガードレールが必要です。
これらの重要な改善は、現代のAIを使ったセキュリティ運用の複雑さに対応するために設計された、高度なLLMベースのAIエージェント手法で実現できます。例えば、複数エージェントによる高度なサンプリングを用い、異なるAIモデルの集合知を活用する手法があります。モデルは協力して合意を形成し、不一致を減らし、不確実な領域を特定します。構造化された明確な調査ガイドは、分析がベストプラクティスと標準手順に沿って進むようにし、あらゆる処理の一貫性と信頼性を高めます。
意思決定を最初から最後まで追跡できることで、すべての判定、推奨、そして自動化された対応を監査し、理解できるようになります。セキュリティチームに完全な透明性を提供すると同時に、関係者との信頼も築けます。これらの要素を組み合わせ、プロンプトのデータ品質、安全性、運用上のガードレールについて強固な管理策を実装することで、高度なLLMベースのAIエージェント手法は、SOCが信頼性と透明性を備え、実際の環境や最も重要な業務で本番運用できる成果を達成することを可能にします。


