
Pendanaan
Onit Security Mengumpulkan $11M untuk Menghilangkan Bottleneck yang Melambatkan Pertahanan Siber

 Tambahkan Unite.AI ke sumber pilihan Anda di Google
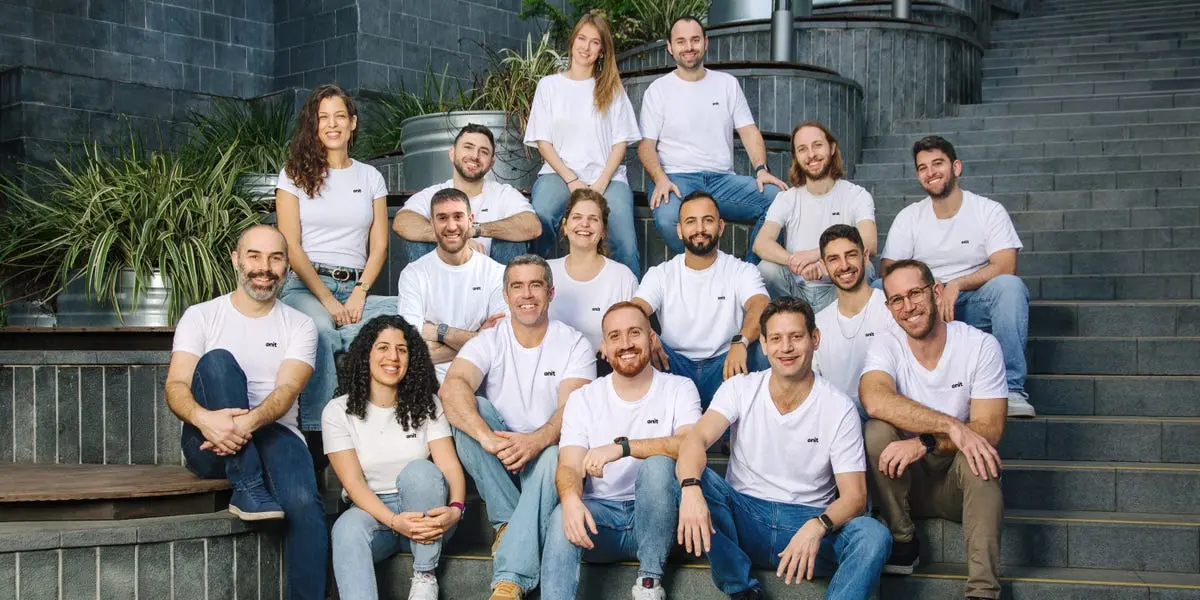
Onit Security telah muncul dari stealth dengan putaran benih sebesar $11 juta yang dipimpin oleh Hetz Ventures dan Brightmind Partners, memposisikan diri mereka di pusat pergeseran yang tumbuh dalam keamanan siber: beralih dari deteksi ke perbaikan otonom.
Cerita pendiri perusahaan ini berakar pada kegagalan dunia nyata. Bisnis sebelumnya yang dipimpin oleh co-pendiri Ofer Amitai telah diretas setelah kerentanan yang diketahui tersembunyi dalam backlog, menyoroti masalah sistemik di seluruh industri. Hari ini, organisasi diliputi oleh puluhan ribu kerentanan yang belum terpecahkan, sedangkan penyerang hanya membutuhkan beberapa menit untuk mengeksploitasi mereka.
Mengapa Manajemen Kerentanan Mengalami Kegagalan
Masalah intinya bukanlah kurangnya alat. Ini adalah kesenjangan yang tumbuh antara mengidentifikasi risiko dan benar-benar memperbaikinya.
Platform keamanan telah menjadi sangat efektif dalam mengungkapkan kerentanan, tetapi perbaikan tetap lambat, manual, dan terfragmentasi. Tim harus menentukan kepemilikan, menilai dampak bisnis, dan mengkoordinasikan di seluruh departemen—sering melalui sistem yang terputus. Proses ini dapat memakan waktu beberapa minggu, sedangkan penyerang beroperasi dalam waktu nyata.
Skala masalah ini dipercepat. Basis data kerentanan diharapkan melebihi satu juta entri pada akhir dekade, memperburuk backlog yang sudah tidak terkelola.
Apa yang muncul adalah ketidakseimbangan struktural: pembela masih beroperasi dengan alur kerja yang dirancang untuk era yang lebih lambat, sedangkan penyerang semakin otomatis.
Dari Tiket ke Perbaikan Otonom
Onit Security berusaha menutup kesenjangan ini dengan merenungkan bagaimana manajemen eksposur bekerja pada tingkat dasar.
Alih-alih menghasilkan tiket dan mengandalkan koordinasi manusia, platform ini menggunakan agen AI untuk mengambil alih seluruh siklus perbaikan. Tujuannya adalah untuk menggantikan triage dan prioritisasi berulang dengan model berbasis keputusan di mana satu tindakan manusia yang didefinisikan dapat menyelesaikan ribuan masalah serupa secara otomatis.
Pendekatan ini memperkenalkan beberapa pergeseran kunci:
- Prioritisasi konteks bisnis: Kerentanan diberi peringkat berdasarkan dampak dunia nyata daripada sistem penilaian generik
- Pemetaan kepemilikan otomatis: Platform mengidentifikasi siapa yang bertanggung jawab atas setiap aset dengan menganalisis data internal yang terfragmentasi
- Eksekusi, bukan orkestrasi: Agen AI melaksanakan langkah-langkah perbaikan alih-alih hanya mengassign tugas
- Penyelesaian yang berkompound: Setelah strategi perbaikan didefinisikan, strategi tersebut digunakan kembali di seluruh eksposur serupa di masa depan
Hasilnya adalah sistem yang tidak hanya mengurangi beban kerja tetapi bertujuan untuk menghilangkan sifat berulang dari manajemen kerentanan secara keseluruhan.
Munculnya Keamanan Agentik
Onit Security adalah bagian dari gerakan yang lebih luas menuju keamanan agentik, di mana sistem tidak hanya menganalisis data tetapi secara aktif mengambil tindakan.
Di keamanan siber, pergeseran ini sangat signifikan. Agen AI dapat terus-menerus memantau lingkungan, mengumpulkan intelijen ancaman, dan mengusulkan atau melaksanakan perbaikan dengan kecepatan yang lebih sejalan dengan penyerang. Dalam prakteknya, sebagian besar penerapan masih menyimpan manusia dalam loop untuk persetujuan akhir, mencerminkan baik kehati-hatian teknis maupun organisasional.
Apa yang berubah adalah peran operator manusia. Alih-alih mengelola peringatan individual, tim mendefinisikan kebijakan dan keputusan yang sistem AI laksanakan pada skala besar.
Masa Depan Sistem Keamanan yang Mandiri
Jika model ini terbukti efektif, itu bisa secara mendasar mengubah cara organisasi memikirkan keamanan siber.
Alih-alih mengobati kerentanan sebagai antrian masalah yang terus tumbuh untuk diatasi, sistem bisa terus-menerus menyelesaikan eksposur sebagai bagian dari operasi normal. Backlog itu sendiri mungkin mulai menghilang, digantikan oleh lingkungan dinamis di mana risiko ditangani hampir secepat mereka ditemukan.
Ini memiliki implikasi yang lebih luas di luar efisiensi. Tim keamanan bisa bergeser dari pemadaman kebakaran reaktif ke pengawasan strategis, fokus pada mendefinisikan kebijakan, mengevaluasi kasus tepi, dan memahami risiko sistemik daripada mengejar masalah individual. Pada saat yang sama, organisasi mungkin mulai mengharapkan perbaikan hampir instan sebagai standar, bukan pengecualian.
Ada juga efek berkompound. Ketika sistem AI belajar dari setiap tindakan perbaikan, mereka membangun pengetahuan institusional yang berkembang di seluruh lingkungan. Dalam jangka panjang, ini bisa mengarah pada infrastruktur yang tidak hanya memperbaiki dirinya sendiri tetapi menjadi semakin tangguh tanpa memerlukan peningkatan jumlah staf yang proporsional.
Arah jangka panjang menunjuk ke arsitektur keamanan otonom, di mana deteksi, prioritisasi, dan perbaikan terintegrasi erat dalam loop berkelanjutan. Di dunia itu, keunggulan bergeser ke organisasi yang dapat bertindak dengan kecepatan tercepat, bukan hanya mereka yang dapat melihat yang paling banyak.
Bagi industri yang telah menghabiskan dekade memperbaiki visibilitas tanpa memecahkan eksekusi, pergeseran itu mungkin merupakan perubahan paling penting.
ization, dan perbaikan terintegrasi erat dalam loop berkelanjutan. Di dunia itu, keunggulan bergeser ke organisasi yang dapat bertindak dengan kecepatan tercepat, bukan hanya mereka yang dapat melihat yang paling banyak. Bagi industri yang telah menghabiskan dekade memperbaiki visibilitas tanpa memecahkan eksekusi, pergeseran itu mungkin merupakan perubahan paling penting.


