
एआई की मूल बातें
इंसिडेंट ऑटोमेशन क्या है? वर्कफ़्लो, गार्डरेल्स, और उपयोग‑केस

 Unite.AI को Google पर अपने पसंदीदा स्रोतों में जोड़ें
इंसिडेंट ऑटोमेशन सॉफ़्टवेयर का उपयोग करके संचालन या सुरक्षा घटनाओं का पता लगाना, समृद्ध करना, रूट करना, समन्वय करना और कभी‑कभी उनका समाधान करना संभव बनाता है। यह मॉनिटरिंग संकेतों को रनबुक, टिकटिंग, संचार, एक्सेस कंट्रोल और पुनर्प्राप्ति कार्यों से जोड़ता है ताकि प्रतिक्रिया देने वाले डेटा कॉपी करने में कम समय और निर्णय लेने में अधिक समय बिता सकें।
ऑटोमेशन का अर्थ मानव उत्तरदायित्व को हटाना नहीं है। एक सुरक्षित प्रोग्राम कम‑जोखिम वाले निर्धारक चरणों को उन कार्यों से अलग करता है जो ग्राहकों या उत्पादन को प्रभावित कर सकते हैं, और फिर प्रभाव के अनुसार अनुमोदन, सीमित क्रेडेंशियल, ऑडिट ट्रेल, टाइम‑आउट और रोलबैक लागू करता है।
मुख्य बिंदु
- स्वायत्त समाधान का प्रयास करने से पहले दोहराए जाने योग्य साक्ष्य संग्रह को स्वचालित करें।
- अनुमोदन स्तर चुनने के लिए गंभीरता, भरोसा, प्रभाव‑क्षेत्र और उलटने की क्षमता का उपयोग करें।
- हर रनबुक को संस्करणित उत्पादन कोड के रूप में देखें, जिसमें परीक्षण और एक मालिक हो।
- केवल अलर्ट मात्रा के बजाय पता‑लगाने, स्वीकार करने, पुनर्प्राप्ति, पुनरावृत्ति और उपयोगकर्ता प्रभाव को मापें।
संकेत से समन्वित प्रतिक्रिया तक
एक वर्कफ़्लो अलर्ट को डिडुप्लिकेट कर सकता है, हालिया डिप्लॉय और लॉग संलग्न कर सकता है, सेवा मालिक की पहचान कर सकता है, एक इंसिडेंट रिकॉर्ड खोल सकता है, ऑन‑कॉल टीम को पेज कर सकता है, एक संचार चैनल बना सकता है, और एक टाइमलाइन शुरू कर सकता है। ये चरण बिना जोखिमपूर्ण निदान को स्वचालित किए संज्ञानात्मक भार को कम करते हैं।
संबंध स्थापित करते समय साक्ष्य को संरक्षित रखना आवश्यक है। यदि कोई प्लेटफ़ॉर्म लक्षणों को अत्यधिक समूहित करता है, तो वह समकालिक घटनाओं को छिपा सकता है। ऑटोमेशन को आईटी संचालन के स्वामित्व से जोड़ें और उन कच्चे संकेतों को रखें जो प्रतिक्रिया देने वालों को चाहिए हो सकते हैं।
जोखिम के आधार पर कार्य चुनें
केवल‑पढ़ने वाले क्वेरी, स्नैपशॉट और उलटने योग्य ट्रैफ़िक शिफ्ट आम तौर पर डेटा हटाने, व्यापक क्रेडेंशियल घुमाने या उत्पादन स्कीमा बदलने की तुलना में स्वचालित करने में आसान होते हैं। प्रत्येक कार्य के लिए पूर्व‑शर्तें, निष्पादन टाइम‑आउट, पश्च‑शर्तें और रोलबैक परिभाषित करें।
न्यूनतम‑विशेषाधिकार वाली सेवा पहचानियों का उपयोग करें और प्राधिकरण को वर्कफ़्लो इंजन से अलग रखें। उच्च‑प्रभाव वाले चरणों के लिए एक पहचाने गए अनुमोदक की आवश्यकता होनी चाहिए। यदि एआईऑप्स कोई कारण या समाधान प्रस्तावित करता है, तो भी प्रतिक्रिया देने वालों को समर्थन साक्ष्य और उसे अस्वीकार करने का सुरक्षित तरीका चाहिए।
विश्वसनीय रनबुक बनाएं
एक रनबुक को इनपुट, निर्भरताएँ, मालिक, दायरा, विफलता व्यवहार और उत्पन्न साक्ष्य घोषित करना चाहिए। इसे स्टेजिंग और गेम‑डेज़ के माध्यम से परीक्षण करें। आइडेम्पोटेंट चरण मूल्यवान होते हैं क्योंकि उनका पुनः‑प्रयास अतिरिक्त नुकसान नहीं पैदा करता।
ऑटोमेशन को अन्य सॉफ़्टवेयर की तरह संस्करणित और समीक्षा किया जाना चाहिए। क्रेडेंशियल समाप्ति, API परिवर्तन, रेट‑लिमिट, आंशिक निष्पादन और सेवाओं के बीच छिपे कुप्लिंग की निगरानी रखें। जब ऑटोमेशन प्लेटफ़ॉर्म स्वयं अनुपलब्ध हो, तब मैन्युअल प्रक्रियाएँ आवश्यक रहती हैं।
पुनर्प्राप्ति के बाद सीखें
ऑटोमेशन को संकेत, निर्णय, कार्य, अनुमोदन और परिणामों का समय‑स्टैम्प किया हुआ रिकॉर्ड संरक्षित करना चाहिए। एक दोष‑रहित समीक्षा तब योगदान करने वाली प्रणाली स्थितियों को अंतिम ट्रिगर से अलग कर सकती है और सीखों को परीक्षण‑सिद्ध सुधारों में बदल सकती है।
उपयोगी मापदंडों में औसत समय‑से‑स्वीकार करना और पुनर्स्थापना, सुरक्षित चरणों का प्रतिशत, विफल‑कार्य दर, दोहराए गए घटनाएँ, और ग्राहक प्रभाव शामिल हैं। निष्क्रिय टिकटों की संख्या को अनुकूलित करने के बजाय निष्कर्षों को देवऑप्स योजना से जोड़ें।
इंसिडेंट ऑटोमेशन के प्रकार
इवेंट ऑटोमेशन आने वाले संकेतों को सामान्यीकृत और समृद्ध करता है। समन्वय ऑटोमेशन एक इंसिडेंट रिकॉर्ड बनाता है, मालिकों को पेज करता है, संचार चैनल खोलता है, और स्थिति अपडेट पोस्ट करता है। डायग्नोस्टिक ऑटोमेशन केवल‑पढ़ने वाले क्वेरी चलाता है या स्नैपशॉट कैप्चर करता है। रिमेडिएशन ऑटोमेशन सिस्टम की स्थिति बदलता है, जबकि रिकवरी ऑटोमेशन सेवा स्वास्थ्य की पुष्टि करता है और अस्थायी शमन को बंद करता है।
इन श्रेणियों को एक ही डिफ़ॉल्ट भरोसे के स्तर से नहीं जोड़ा जाना चाहिए। समृद्धि अक्सर स्वचालित रूप से चल सकती है; एक उत्पादन फ़ेलओवर को भरोसे की जाँच और अनुमोदक की आवश्यकता हो सकती है; डेटा पुनर्स्थापना सामान्यतः एक इंसिडेंट कमांडर और एप्लिकेशन मालिक की आवश्यकता रखती है। नियंत्रण संभावित प्रभाव के आधार पर होना चाहिए, न कि इस पर कि चरण नियम या मशीन‑लर्निंग मॉडल द्वारा लागू किया गया है।
सुरक्षा घटनाओं में साक्ष्य‑संरक्षण की अतिरिक्त आवश्यकताएँ होती हैं। ऑटोमेशन को समझौता किए गए होस्ट को संशोधित करने से पहले अस्थायी डेटा को कैप्चर करना चाहिए, सार्वजनिक चैनलों में संवेदनशील संकेतों को उजागर नहीं करना चाहिए, और ब्लास्ट‑रेडियस को समझे बिना साझा इन्फ्रास्ट्रक्चर को क्वारंटाइन नहीं करना चाहिए। संचालन और फॉरेंसिक रनबुक ओवरलैप कर सकते हैं, लेकिन उनका क्रम अलग हो सकता है।
वर्कफ़्लो डिज़ाइन और कंट्रोल प्लेन
रनबुक को स्पष्ट स्थितियों, पूर्व‑शर्तों और अंतिम परिणामों के रूप में मॉडल करें। प्रत्येक कार्य को शुरू, सफल, विफल, टाइम‑आउट या स्किप्ड के रूप में रिपोर्ट करना चाहिए, साथ ही एक अपरिवर्तनीय निष्पादन पहचानकर्ता भी। एक केंद्रीय ऑर्केस्ट्रेटर चरणों को समन्वयित कर सकता है, लेकिन डाउनस्ट्रीम सेवाओं को अपना प्राधिकरण लागू करना चाहिए और इनपुट को स्वतंत्र रूप से मान्य करना चाहिए।
स्कोप्ड, अल्प‑कालिक क्रेडेंशियल का उपयोग करें और ऑटोमेशन इंजन से नेटवर्क पाथ को प्रतिबंधित रखें। विकास, परीक्षण और उत्पादन रनर को अलग रखें। सीक्रेट्स को चैट ट्रांसक्रिप्ट या लॉग में नहीं दिखना चाहिए। उच्च‑प्रभाव वाले कार्यों के लिए दो‑व्यक्ति अनुमोदन या ब्रेक‑ग्लास भूमिका आवश्यक होनी चाहिए, जिससे उपयोग के तुरंत बाद समीक्षा ट्रेल बनता है।
आंशिक विफलता के लिए डिज़ाइन करें। एक टिकट बन सकता है जबकि पेजिंग विफल हो; एक ट्रैफ़िक शिफ्ट एक क्षेत्र में सफल हो सकता है और दूसरे में टाइम‑आउट हो सकता है। क्षतिपूर्ति कार्य, पुनर्संयोजन जॉब और स्पष्ट स्वामित्व वर्कफ़्लो को केवल ऑर्केस्ट्रेशन प्रक्रिया समाप्त होने के कारण सफलता की रिपोर्ट करने से रोकते हैं।
उदाहरण, परीक्षण, और परिपक्वता
एक परिपक्व प्रथम उपयोग मामला डेटाबेस कनेक्शन थकान है: पूल मीट्रिक, हालिया डिप्लॉय, धीमी क्वेरी और मालिक जानकारी एकत्र करें; एक इंसिडेंट खोलें; उलटने योग्य स्केलिंग या ट्रैफ़िक कार्रवाई प्रस्तावित करें; अनुमोदन आवश्यक करें; फिर त्रुटि दर और लेटेंसी की पुष्टि करें। यही पैटर्न प्रमाणपत्र समाप्ति, डिस्क दबाव, विफल जॉब या संदिग्ध खाता गतिविधि के लिए भी लागू किया जा सकता है।
रनबुक को यूनिट टेस्ट, मॉक्ड API, स्टेजिंग इंसिडेंट, गेम‑डेज़ और नियंत्रित उत्पादन ड्रिल के माध्यम से परीक्षण करें। पुरानी डेटा, अनुमति अस्वीकृति, धीमी निर्भरताएँ, डुप्लिकेट इवेंट और विरोधी इंसिडेंट इंजेक्ट करें। पुष्टि करें कि पुनः‑प्रयास सुरक्षित हैं और प्रतिक्रिया देने वाले ऑटोमेशन के विरुद्ध मैन्युअल नियंत्रण ले सकते हैं।
परिपक्वता सूचना, समृद्धि, मार्गदर्शित कार्य, सीमित स्वचालित समाधान की ओर बढ़ती है। प्रगति साक्ष्य पर निर्भर होनी चाहिए: स्थिर निदान, कम विफल‑कार्य दर, सत्यापित रोलबैक, और स्पष्ट उपयोगकर्ता लाभ। स्वायत्त बंद होना तब तक दुर्लभ होना चाहिए जब तक प्रणाली पुनर्प्राप्ति सिद्ध न कर सके और बाद में सीखने के लिए पर्याप्त साक्ष्य न रखे।
व्यावहारिक उदाहरण: उत्पादन सेवा इंसिडेंट का ऑटोमेशन
एक भुगतान API पर विचार करें जिसकी त्रुटि दर डिप्लॉयमेंट के बाद बढ़ जाती है। मॉनिटरिंग एक संरचित अलर्ट जारी करता है जिसमें सेवा, पर्यावरण, क्षेत्र, संस्करण, त्रुटि बजट और रनबुक लिंक शामिल होते हैं। ऑटोमेशन इसे परिवर्तन रिकॉर्ड, निर्भरता स्वास्थ्य, हालिया लॉग और स्वामित्व के साथ समृद्ध करता है, फिर डुप्लिकेट अलर्ट को एक ही इंसिडेंट में समूहित करता है। एक निर्धारक नीति तुरंत आगे की रोलआउट को रोक सकती है; एक रोलबैक को यह प्रमाण चाहिए कि नया संस्करण कारणात्मक है और रोलबैक सुरक्षित है।
वर्कफ़्लो एक इंसिडेंट कमांडर को असाइन करता है, संचार चैनल खोलता है, टाइमलाइन रिकॉर्ड करता है, और डायग्नोस्टिक चरण सुझाता है। स्वचालित रिमेडिएशन कम‑जोखिम वाले उलटने योग्य कार्यों से शुरू होता है, जैसे ट्रैफ़िक को स्वस्थ इंस्टेंस की ओर शिफ्ट करना। प्रत्येक कार्य को प्राधिकरण, समकालिकता सीमा, टाइम‑आउट, सत्यापित पश्च‑शर्त और रोलबैक की आवश्यकता होती है। जेनरेटिव सारांश प्रतिक्रिया देने वालों की सहायता कर सकते हैं, लेकिन स्रोत टेलीमेट्री और कमांड दृश्य रहना चाहिए ताकि टीम गलत कथा को चुनौती दे सके।
पता‑लगाने, स्वीकार करने, शमन और पुनर्प्राप्ति के समय, अलर्ट मात्रा, डुप्लिकेट दमन, रिमेडिएशन सफलता, पुनरावृत्ति और ऑटोमेशन‑से‑उत्पन्न नुकसान को मापें। समाप्ति क्रेडेंशियल, आंशिक क्षेत्रों, भ्रामक अलर्ट और विफल रोलबैक के लिए गेम‑डेज़ चलाएँ। पुनर्प्राप्ति के बाद, तथ्यात्मक टाइमलाइन को संरक्षित करें, योगदान देने वाली तकनीकी और संगठनात्मक स्थितियों की पहचान करें, रनबुक और परीक्षण को अपडेट करें, और सुधार कार्य को पूर्णता तक ट्रैक करें, न कि तेज़ शमन को विश्वसनीयता कार्य का अंत मानें।
व्यावहारिक कार्यान्वयन चेकलिस्ट
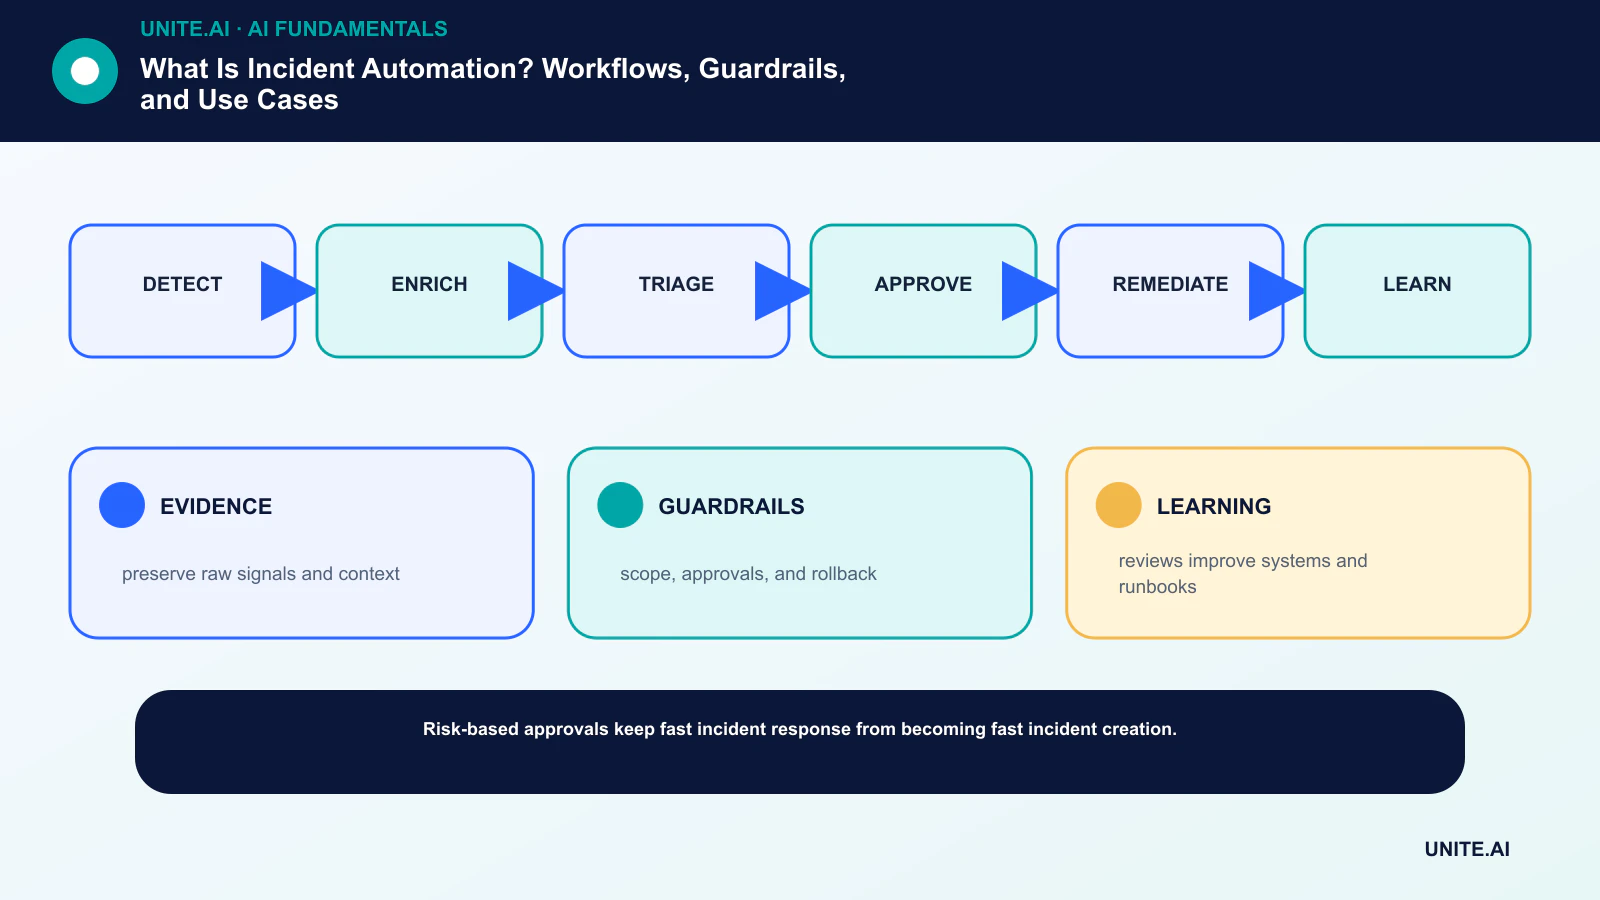
धारणा को सीमित, परीक्षण योग्य वर्कफ़्लो में बदलें: पता‑लगाना → समृद्ध करना → ट्रायेज़ → अनुमोदन → रिमेडिएशन → सीखना। एक उत्तरदायी मालिक निर्धारित करें, डेटा और निर्भरताओं का दस्तावेज़ बनाएं, एक सरल बेसलाइन स्थापित करें, स्वीकृति और रोक मानदंड सेट करें, प्रतिनिधि विफलताओं का परीक्षण करें, और स्कोप विस्तारित करने से पहले मॉनिटरिंग, रोलबैक और समीक्षा परिभाषित करें। संस्करण और धारणाएँ रिकॉर्ड करें ताकि दूसरी टीम परिणाम दोहरा सके और परिवर्तन समझ सके।
लॉन्च से पहले, उन लोगों के साथ एक दस्तावेज़ित तैयारी समीक्षा चलाएँ जो सिस्टम बनाते, संचालित करते, सुरक्षित रखते और उससे प्रभावित होते हैं। सामान्य मामलों, सीमा शर्तों, निर्भरता विफलताओं और दुरुपयोग का परीक्षण करें; साक्ष्य और अनसुलझे जोखिम को संरक्षित रखें। निर्धारित करें कि कौन रिलीज़, थ्रेशहोल्ड बदलना, आउटपुट ओवरराइड या संचालन रोकना अनुमोदित कर सकता है। वास्तविक डेटा आने पर निर्णय को पुनः‑समीक्षा करें, क्योंकि तकनीकी रूप से सफल पायलट व्यापक पैमाने पर विश्वसनीय प्रदर्शन की गारंटी नहीं देता।
- EVIDENCE: कच्चे संकेत और संदर्भ को संरक्षित करें।
- GUARDRAILS: दायरा, अनुमोदन और रोलबैक।
- LEARNING: समीक्षाएँ सिस्टम और रनबुक को सुधारती हैं।
अक्सर पूछे जाने वाले प्रश्न
क्या इंसिडेंट ऑटोमेशन एआईऑप्स के समान है?
नहीं। एआईऑप्स संचालन डेटा पर विश्लेषण या मशीन लर्निंग लागू करता है। इंसिडेंट ऑटोमेशन व्यापक निष्पादन और समन्वय परत है; यह सरल नियम, एआईऑप्स आउटपुट या दोनों का उपयोग कर सकता है।
पहले क्या ऑटोमेट किया जाना चाहिए?
उच्च‑आवृत्ति, कम‑जोखिम, अच्छी तरह समझे गए चरणों से शुरू करें, जैसे समृद्धि, स्वामित्व लुक‑अप, साक्ष्य कैप्चर, स्थिति अपडेट, और उलटने योग्य डायग्नोस्टिक।
प्राथमिक संदर्भ











