
एआई की मूल बातें
साइबर सुरक्षा क्या है?

 Unite.AI को Google पर अपने पसंदीदा स्रोतों में जोड़ें
साइबर सुरक्षा वह अनुशासन है जो अनधिकृत पहुँच, दुरुपयोग, व्यवधान या विनाश के कारण जानकारी, सिस्टम, पहचान और संचालन को होने वाले जोखिमों का प्रबंधन करता है। यह प्रौद्योगिकी, प्रक्रियाएँ, लोग और शासन को मिलाता है।
सुरक्षा कोई ऐसा उत्पाद नहीं है जिसे एक बार स्थापित किया जा सके। संपत्तियाँ, निर्भरताएँ, हमलावर और व्यापार प्राथमिकताएँ बदलती रहती हैं। प्रभावी कार्यक्रम लगातार यह तय करते हैं कि क्या महत्वपूर्ण है, संभावित नुकसान को कम करते हैं, असामान्य गतिविधियों का पता लगाते हैं और घटनाओं से पुनः प्राप्ति करते हैं।
मुख्य बिंदु
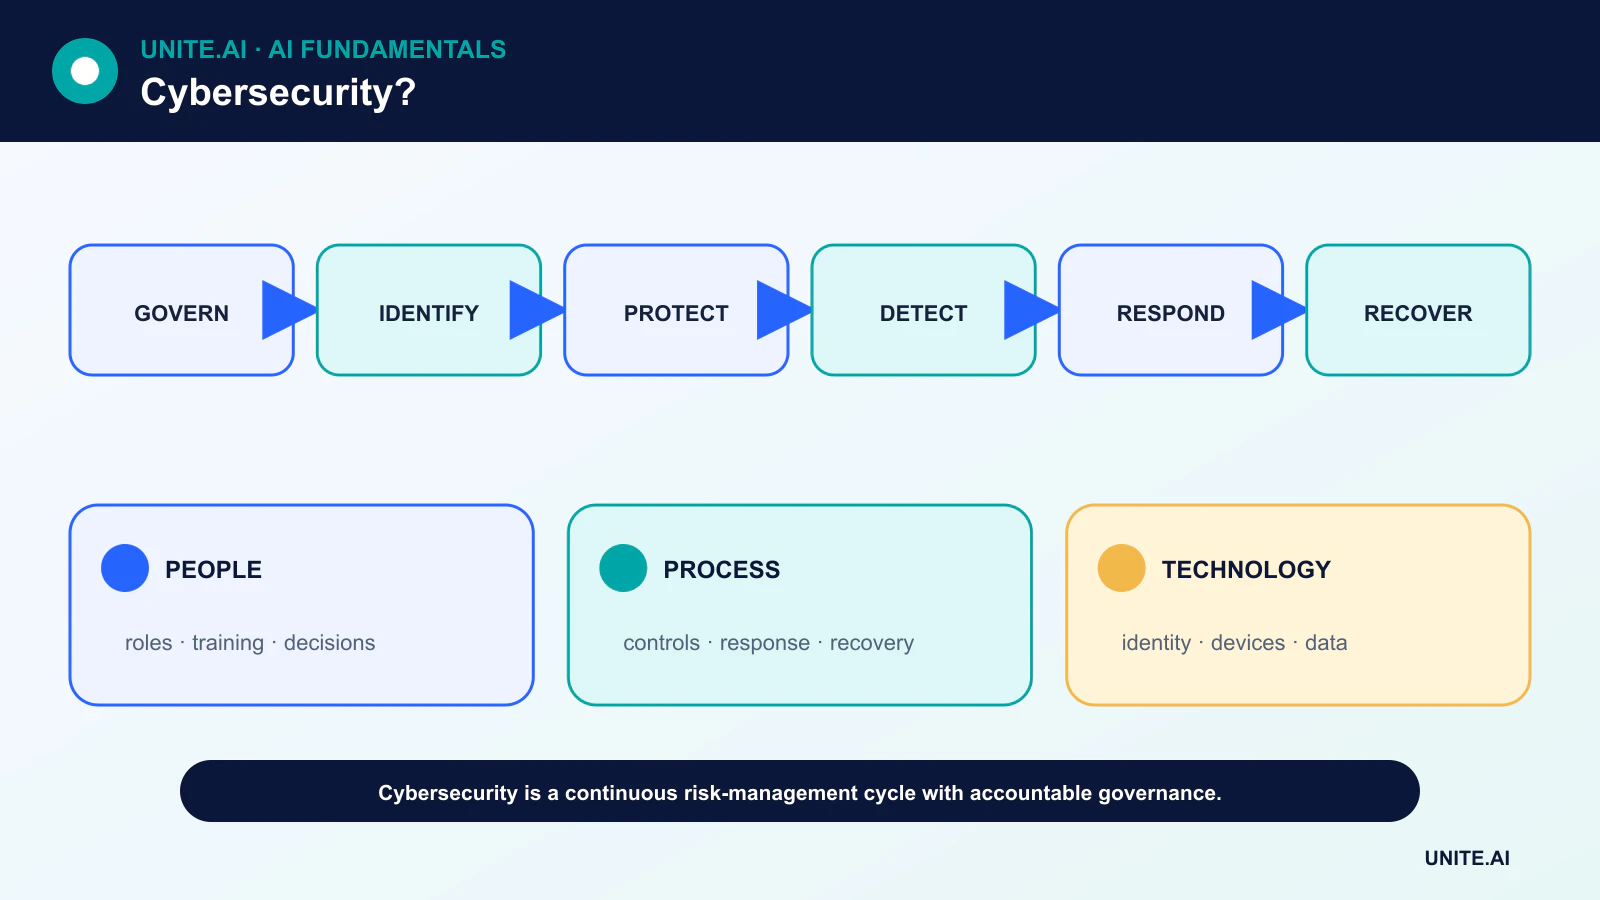
- NIST CSF 2.0 परिणामों को शासन, पहचान, संरक्षण, पता लगाना, प्रतिक्रिया और पुनर्प्राप्ति के चारों ओर व्यवस्थित करता है।
- पहचान, संपत्ति सूची, सुरक्षित कॉन्फ़िगरेशन, पैचिंग और बैकअप बुनियादी नियंत्रण हैं।
- ज़ीरो ट्रस्ट का अर्थ है संसाधनों तक पहुँच का निरंतर मूल्यांकन करना, केवल नेटवर्क स्थान के आधार पर भरोसा न करना।
- लचीलापन में तैयारी, संचार, पुनर्प्राप्ति परीक्षण और घटनाओं के बाद सीखना शामिल है।
शासन और पहचान
शासन जोखिम सहनशीलता, भूमिकाएँ, नीति, निगरानी और आपूर्ति श्रृंखला की अपेक्षाएँ निर्धारित करता है। नेताओं को महत्वपूर्ण सेवाओं, कानूनी दायित्वों और यह समझने की आवश्यकता होती है कि साइबर सुरक्षा जोखिम कैसे उद्यम जोखिम से जुड़ता है।
पहचान में हार्डवेयर, सॉफ़्टवेयर, डेटा, खाते, क्लाउड सेवाएँ और निर्भरताएँ शामिल हैं। अज्ञात या बिना मालिक वाली संपत्तियों को पैच, निगरानी या हटाना कठिन होता है। वर्गीकरण अधिक महत्वपूर्ण सिस्टम और रिकॉर्ड पर सख्त नियंत्रण लागू करने में मदद करता है।
पहचान, डिवाइस, अनुप्रयोग और डेटा की सुरक्षा
सुरक्षा में फ़िशिंग‑प्रतिरोधी प्रमाणीकरण, न्यूनतम विशेषाधिकार, सुरक्षित कॉन्फ़िगरेशन, भेद्यता प्रबंधन, एन्क्रिप्शन, विभाजन, बैकअप और स्टाफ प्रशिक्षण शामिल हैं। सुरक्षित सॉफ़्टवेयर विकास तैनाती से पहले दोषों को कम करता है।
ज़ीरो ट्रस्ट आर्किटेक्चर प्रत्येक पहुँच निर्णय के लिए उपयोगकर्ता, डिवाइस, संसाधन और संदर्भ का मूल्यांकन करता है। इसका अर्थ यह नहीं है कि किसी पर भरोसा न किया जाए; यह व्यापक अप्रत्यक्ष भरोसे को स्पष्ट, निरंतर मूल्यांकित नीति से बदलता है।
महत्वपूर्ण घटनाओं का पता लगाएँ
पहचान, एंडपॉइंट, अनुप्रयोग, नेटवर्क और क्लाउड सेवाओं के लॉग दुरुपयोग को उजागर कर सकते हैं। डिटेक्शन इंजीनियरिंग खतरे के सिद्धांतों को परीक्षणित नियमों और विश्लेषण में बदलती है। कवरेज और डेटा गुणवत्ता हर संभावित घटना को एकत्र करने से अधिक महत्वपूर्ण है।
मशीन लर्निंग अलर्ट को प्राथमिकता दे सकती है या विसंगतियों की पहचान कर सकती है, लेकिन विरोधी अनुकूलित होते हैं और दुर्लभ वैध व्यवहार संदेहजनक लग सकता है। मॉडलों को बेसलाइन, मानव समीक्षा और हेरफेर किए गए इनपुट से सुरक्षा की आवश्यकता होती है।
प्रतिक्रिया और पुनर्प्राप्ति
एक घटना‑प्रतिक्रिया योजना ट्रायेज, साक्ष्य संभालना, नियंत्रण, उन्मूलन, संचार और निर्णय अधिकार को परिभाषित करती है। प्लेबुक को संकट से पहले अभ्यास किया जाना चाहिए, जिसमें ऐसी स्थितियाँ शामिल हों जहाँ पहचान प्रणाली या संचार चैनल उपलब्ध न हों।
पुनर्प्राप्ति विश्वसनीय संचालन को बहाल करती है, केवल ऑनलाइन सर्वर नहीं। बैकअप को अलग रखा जाना चाहिए और परीक्षण किया जाना चाहिए। टीमें सिस्टम की पुष्टि करती हैं, समझौता किए गए प्रमाणपत्रों को बदलती हैं, पुनरावृत्ति की निगरानी करती हैं और शेष जोखिम को संप्रेषित करती हैं।
आपूर्ति श्रृंखलाएँ, एज सिस्टम और एआई
संस्थाएँ विक्रेताओं, ओपन‑सोर्स निर्भरताओं, प्रबंधित सेवाओं और अपडेट चैनलों से जोखिम विरासत में प्राप्त करती हैं। अनुबंध, सॉफ़्टवेयर बिल ऑफ़ मैटेरियल्स, प्रमाणपत्र और निगरानी वाली पहुँच मदद करती है, लेकिन वे वास्तुशिल्पीय नियंत्रण को प्रतिस्थापित नहीं करतीं।
एज एआई सुरक्षा के लिए डिवाइस और मॉडल के बेड़े को विस्तारित करता है। हमलावर भी एआई का उपयोग प्रेरणा, टोही और स्वचालन के लिए करते हैं, जबकि रक्षक इसका उपयोग विश्लेषण के लिए करते हैं। मूलभूत नियंत्रण—पहचान, उत्पत्ति, सत्यापन और पुनर्प्राप्ति—अब भी आवश्यक हैं।
जोखिम, खतरा मॉडलिंग और सुरक्षा वास्तुशिल्प
साइबर सुरक्षा सिस्टम और डेटा की गोपनीयता, अखंडता और उपलब्धता की रक्षा करती है तथा सुरक्षा, गोपनीयता, प्रामाणिकता और उत्तरदायित्व का समर्थन करती है। शुरुआत में संपत्तियों, पहचानों, डेटा प्रवाह, निर्भरताओं और व्यापार प्रभाव की सूची बनाएं। खतरा मॉडलिंग तैनाती से पहले अभिनेताओं, प्रवेश बिंदुओं, विश्वास सीमाओं, दुरुपयोग मामलों और शमन उपायों की पहचान करती है। जोखिम अनिश्चितता के तहत संभाव्यता और परिणाम को मिलाता है; इसे प्राथमिकताओं को निर्धारित करना चाहिए, न कि प्रत्येक भेद्यता स्कोर को समान मानना चाहिए।
डिफेंस इन डेप्थ मानता है कि नियंत्रण विफल हो सकते हैं। मजबूत पहचान फ़िशिंग‑प्रतिरोधी बहु‑कारक प्रमाणीकरण, न्यूनतम विशेषाधिकार, अल्पकालिक प्रमाणपत्र, डिवाइस भरोसा और विशेषाधिकार वाले पहुँच की समीक्षा का उपयोग करती है। नेटवर्क विभाजन गति को सीमित करता है; सुरक्षित कॉन्फ़िगरेशन और पैचिंग एक्सपोज़र को घटाते हैं; एन्क्रिप्शन डेटा को ट्रांज़िट और एट‑रेस्ट में सुरक्षित रखता है; एप्लिकेशन सुरक्षा इनपुट और प्राधिकरण को सत्यापित करती है; बैकअप और पुनर्प्राप्ति लचीलापन बनाए रखते हैं। ज़ीरो ट्रस्ट निरंतर सत्यापन पर आधारित एक पहुँच आर्किटेक्चर है, न कि कोई उत्पाद या भरोसेमंद घटकों का उन्मूलन।
डिटेक्शन, प्रतिक्रिया और सॉफ़्टवेयर आपूर्ति श्रृंखला
लॉग को परिभाषित डिटेक्शन प्रश्नों का समर्थन करना चाहिए, समकालिक समय का उपयोग करना चाहिए, अखंडता की रक्षा करनी चाहिए, और अनावश्यक रहस्य या व्यक्तिगत डेटा से बचना चाहिए। डिटेक्शन एंडपॉइंट, पहचान, नेटवर्क, क्लाउड और अनुप्रयोग संकेतों को बेसलाइन और खतरा इंटेलिजेंस के साथ मिलाता है। अलर्ट को मालिक, गंभीरता, साक्ष्य और रनबुक की आवश्यकता होती है। घटना‑प्रतिक्रिया भूमिकाओं, संचार, नियंत्रण, उन्मूलन, पुनर्प्राप्ति, फॉरेंसिक और कानूनी या नियामक समन्वय की तैयारी करता है। टेबलटॉप अभ्यास और तकनीकी सिमुलेशन यह उजागर करते हैं कि दबाव में प्रमाणपत्र रद्द किए जा सकते हैं और सिस्टम पुनर्स्थापित हो सकते हैं या नहीं।
सॉफ़्टवेयर जोखिम में स्रोत, निर्भरताएँ, बिल्ड सिस्टम, आर्टिफैक्ट, रजिस्ट्री और अपडेट शामिल हैं। निर्भरताओं को पिन और समीक्षा करें, स्कैन और पैच करें, बिल्ड को अलग रखें, एक SBOM उत्पन्न करें, आर्टिफैक्ट पर हस्ताक्षर करें, उत्पत्ति रिकॉर्ड करें और रिलीज़ अधिकार को सीमित करें। समझौता किए गए CI पाइपलाइन भरोसेमंद मैलवेयर वितरित कर सकता है। रहस्य प्रबंधित वॉल्ट में रहने चाहिए और कोड, छवियों, टिकटों या लॉग में नहीं दिखने चाहिए। तृतीय‑पक्ष सेवाओं को पहुँच सीमाएँ, घटना शर्तें और एक निकास योजना चाहिए।
मापन और मानव कारक
एक्सपोज़र, सुधार समय, नियंत्रण कवरेज, डिटेक्शन और कंटेनमेंट समय, पुनर्प्राप्ति परीक्षण, फ़िशिंग‑प्रतिरोधी प्रमाणीकरण, विशेषाधिकार वाली पहुँच और आवर्ती मूल कारणों को मापें — केवल अलर्ट की मात्रा या प्रशिक्षण पूर्णता से नहीं। उपयोगी सुरक्षित डिफ़ॉल्ट डिज़ाइन करें क्योंकि लोग उन नियंत्रणों के आसपास मार्ग बनाते हैं जो आवश्यक कार्य को रोकते हैं। शोधकर्ताओं और रिपोर्टिंग चैनलों की सुरक्षा करें, और दोषारोपण के बिना निकट‑गलतियों से सीखें। साइबर सुरक्षा निरंतर जोखिम प्रबंधन है: सिस्टम, हमलावर, विक्रेता और उपयोगकर्ता बदलते रहते हैं, जिससे एक बार का ऑडिट या अनुपालन प्रमाणपत्र वर्तमान सुरक्षा का पर्याप्त प्रमाण नहीं बनता।
व्यावहारिक उदाहरण: समझौता किए गए खाते पर प्रतिक्रिया
एक पहचान प्लेटफ़ॉर्म असंभव यात्रा, नया डिवाइस और असामान्य विशेषाधिकार वाली पहुँच का पता लगाता है। प्रतिक्रिया प्लेबुक साक्ष्य की पुष्टि करता है, सत्र और टोकन रद्द करता है, सत्यापित चैनल के माध्यम से प्रमाणपत्र रीसेट करता है, प्रभावित एंडपॉइंट को अलग करता है, और मेलबॉक्स नियम, क्लाउड भूमिकाएँ और डेटा पहुँच की जाँच करता है। लॉग समकालिक समय के साथ संरक्षित रहते हैं। टीम गंभीरता और व्यापार प्रभाव को संप्रेषित करती है बिना संवेदनशील जांच विवरण उजागर किए। कानूनी, गोपनीयता और ग्राहक‑सूचना मालिक पहुँच किए गए डेटा के प्रकार और परिमाण, अनुबंधीय दायित्व, लागू अधिकारक्षेत्र और सत्यापित प्रभाव के अनुसार संलग्न होते हैं।
पुनर्प्राप्ति साफ़ डिवाइस, पुनर्स्थापित न्यूनतम विशेषाधिकार और मॉनिटर किया गया पुनः प्रवेश सत्यापित करती है। मूल‑कारण विश्लेषण फ़िशिंग‑प्रतिरोधी प्रमाणीकरण, एन्क्रिप्शन, हेल्प‑डेस्क सत्यापन और टोकन आयु को देखता है, न कि एक उपयोगकर्ता को दोष देता है। डिटेक्शन नियम और प्रशिक्षण अपडेट किए जाते हैं, और समान खातों की खोज की जाती है। मेट्रिक में डिटेक्शन और कंटेनमेंट समय, प्रभावित संसाधन, पुनरावृत्ति और सुधार पूर्णता शामिल हैं। बाद में एक टेबलटॉप यह परीक्षण करता है कि समान प्रक्रिया पहचान‑प्रदाता आउटेज और समझौता किए गए प्रशासक के दौरान काम करती है या नहीं।
कार्यान्वयन प्रमाण और परिचालन तत्परता
एक उत्पादन निर्णय सफल डेमो से अधिक की आवश्यकता रखता है। इच्छित उपयोगकर्ता, संचालन वातावरण, इनपुट, आउटपुट, निर्भरताएँ, मालिक और प्रत्येक महत्वपूर्ण विफलता के परिणाम को परिभाषित करें। ट्यूनिंग से पहले एक पुनरुत्पादनीय बेसलाइन और संस्करणित मूल्यांकन सेट स्थापित करें। सामान्य मामलों, सीमा शर्तों, विकृत या अनुपस्थित इनपुट, वितरण परिवर्तन, निर्भरता आउटेज, दुरुपयोग और सबसे अधिक सेवा‑वंचित समूहों या वातावरणों का परीक्षण करें। कार्य गुणवत्ता को कैलिब्रेशन या अनिश्चितता, विलंब, थ्रूपुट, संसाधन लागत, पहुँचयोग्यता, गोपनीयता और सुरक्षा के साथ मापें। प्रत्येक परिवर्तन और थ्रेशोल्ड को रिकॉर्ड करें ताकि स्वतंत्र समीक्षक परिणाम को दोहरा सके और आकर्षक प्रोटोटाइप से प्रमाण को अलग कर सके।
लॉन्च से पहले रिलीज़, अपवाद, परिवर्तन, रोलबैक और रिटायरमेंट के लिए अधिकार सौंपें। चरणबद्ध रोलआउट उपयोग करें, सुरक्षित फॉलबैक सुरक्षित रखें, और जानबूझकर इंजेक्टेड विफलताओं के साथ मॉनिटरिंग सत्यापित करें। परिचालन टेलीमेट्री को इनपुट गुणवत्ता, आउटपुट व्यवहार, मॉडल या नियम संस्करण, निर्भरता स्वास्थ्य, मानव ओवरराइड और पुष्टि किए गए परिणाम दिखाने चाहिए, बिना अनावश्यक संवेदनशील डेटा एकत्र किए। अलर्ट थ्रेशोल्ड और प्रतिक्रिया मालिक को परिभाषित करें, फिर डिप्लॉयमेंट के बाद वास्तविक‑विश्व प्रमाण की समीक्षा करें, न कि ऑफ़लाइन प्रदर्शन को स्थायी मानें। डेटा स्रोत, उपयोगकर्ता, मॉडल, विक्रेता, नीतियाँ, हार्डवेयर या उद्देश्यों में परिवर्तन होने पर पुनः‑मूल्यांकन करें। एक रखरखाव‑योग्य सिस्टम को दस्तावेज़ित पुनर्प्राप्ति, घटना‑सीख, विलोपन और रख‑रखाव प्रक्रियाओं, और एक स्पष्ट बिंदु की आवश्यकता होती है जहाँ इसे निष्क्रिय या बदलना चाहिए।
अक्सर पूछे जाने वाले प्रश्न
गोपनीयता, अखंडता और उपलब्धता क्या हैं?
ये तीन सामान्य सुरक्षा लक्ष्य हैं: अनधिकृत प्रकटीकरण को रोकना, अनधिकृत या अनदेखी परिवर्तन को रोकना, और सिस्टम तथा डेटा को विश्वसनीय रूप से उपलब्ध रखना।
क्या साइबर सुरक्षा जोखिम को समाप्त किया जा सकता है?
नहीं। संगठन जोखिम को घटाते और स्थानांतरित करते हैं, कुछ गतिविधियों से बचते हैं और उत्तरदायी निर्णयों के साथ शेष जोखिम को स्वीकार करते हैं।
प्राथमिक संदर्भ











