एआई की मूल बातें
एथिकल हैकिंग क्या है और यह कैसे काम करता है?

 Unite.AI को Google पर अपने पसंदीदा स्रोतों में जोड़ें
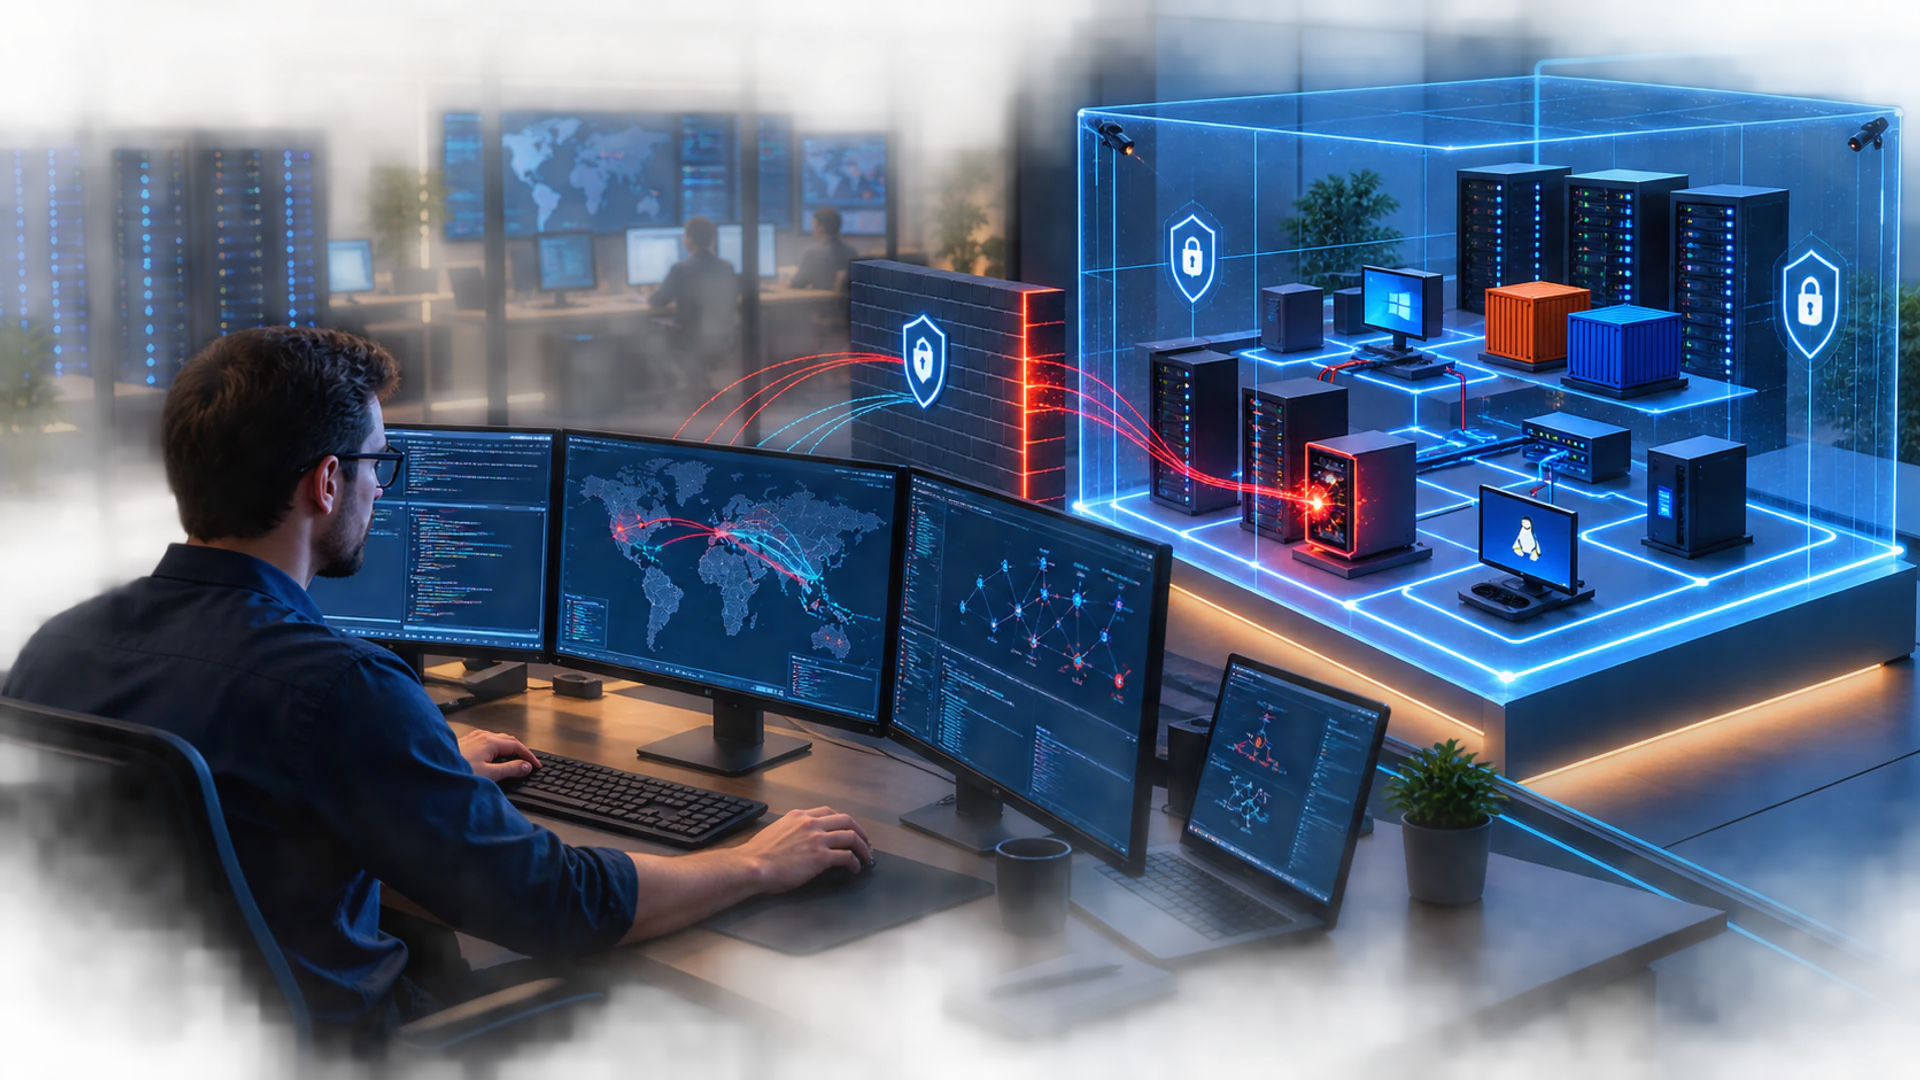
एथिकल हैकिंग एक अधिकृत सुरक्षा परीक्षण है जो सहमत दायरे में किया जाता है ताकि कमजोरियों की पहचान और सत्यापन किया जा सके, इससे पहले कि दुष्ट अभिनेता उनका शोषण करें। “एथिकल” शब्द केवल तकनीकी कौशल से नहीं आता; यह अनुमति, अनुपातिक विधियों, सावधानीपूर्वक डेटा हैंडलिंग और जिम्मेदार रिपोर्टिंग से आता है।
स्पष्ट प्राधिकरण के बिना परीक्षण करना अवैध और हानिकारक हो सकता है, भले ही परीक्षक मदद करने का इरादा रखता हो। एक पेशेवर अनुबंध लक्ष्यों, बाहर रखे गए सिस्टम, अनुमत तकनीकों, समय सीमाओं, संपर्कों, रोक शर्तों और साक्ष्य की सुरक्षा के तरीके को परिभाषित करता है।
मुख्य बिंदु
- लिखित प्राधिकरण और नियम‑परिचालन गुप्तचर या स्कैनिंग से पहले आते हैं।
- परीक्षण को न्यूनतम हानिकारक विधि से जोखिम सिद्ध करना चाहिए जो पर्याप्त साक्ष्य प्रदान करे।
- एक खोज गंभीरता विश्लेषण, सुधार मार्गदर्शन और पुनः‑परीक्षण के माध्यम से उपयोगी बनती है।
- एथिकल हैकिंग सुरक्षित डिज़ाइन, पैचिंग, निगरानी और घटना प्रतिक्रिया को पूरक करती है—उन्हें प्रतिस्थापित नहीं करती।
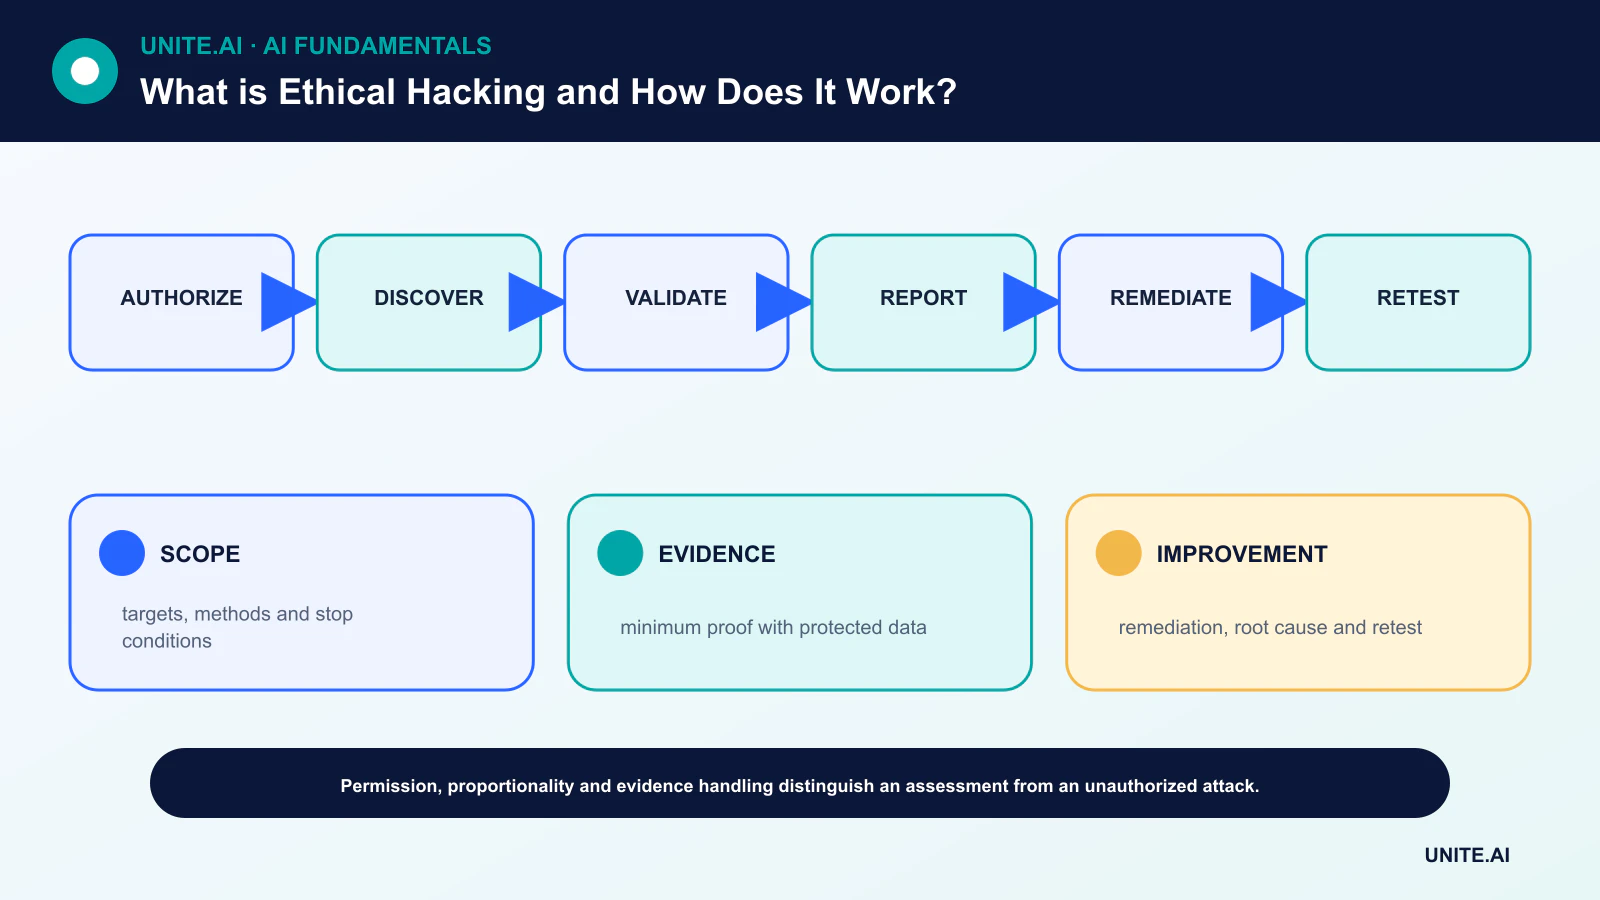
प्राधिकरण, दायरा और सुरक्षा
स्वामी और परीक्षक यह तय करते हैं कि कौन‑से होस्ट, एप्लिकेशन, पहचान, सुविधाएँ और तृतीय‑पक्ष दायरे में शामिल हैं। नियम‑परिचालन यह निर्दिष्ट करता है कि सामाजिक अभियांत्रिकी, सेवा‑अस्वीकार, क्रेडेंशियल हमले, स्थायित्व या डेटा पहुँच को प्रतिबंधित या सीमित किया गया है या नहीं।
आपातकालीन संपर्क और रोक शर्तें महत्वपूर्ण हैं क्योंकि परीक्षण उत्पादन को बाधित कर सकता है। योजना को साक्ष्य संरक्षण, एन्क्रिप्शन, हटाना, कानूनी समीक्षा और व्यक्तिगत या असंबंधित डेटा मिलने पर प्रक्रियाओं को परिभाषित करना चाहिए।
खोज और खतरे‑आधारित योजना
निष्क्रिय गुप्तचर अधिकृत सार्वजनिक जानकारी की समीक्षा करता है; सक्रिय खोज पहुँच योग्य सेवाओं और कॉन्फ़िगरेशन को मानचित्रित करती है। खतरा मॉडलिंग मूल्यवान संपत्तियों, भरोसे के सीमाओं और संभावित हमलावर लक्ष्यों की पहचान करती है ताकि जोखिम के आधार पर प्रयास निर्देशित हो, न कि सामान्य चेक‑लिस्ट पर।
स्वचालित स्कैनर ज्ञात पैटर्न खोज सकते हैं लेकिन झूठी सकारात्मक परिणाम देते हैं और व्यापार‑तर्क त्रुटियों को चूकते हैं। मानव विश्लेषण कॉन्फ़िगरेशन, एप्लिकेशन व्यवहार, पहचान पथ और संगठन के साइबर सुरक्षा नियंत्रणों को मिलाता है।
सत्यापन और नियंत्रित शोषण
परीक्षक यह पुष्टि करता है कि संदेहित कमजोरी पहुँच योग्य है या नहीं और इसका प्रभाव क्या हो सकता है। पर्याप्त साक्ष्य मिलने पर प्रमाण को रोक देना चाहिए। पूरी डेटाबेस की कॉपी बनाना या अनावश्यक स्थायित्व स्थापित करना तब उचित नहीं है जब एक निरुपद्रवी नमूना समस्या को दर्शा सकता है।
विशेषाधिकार वृद्धि और पार्श्व गति के लिए स्पष्ट दायरा आवश्यक है। विभाजन, निगरानी और प्रतिक्रिया मूल्यांकन का हिस्सा हैं: परीक्षण यह दिखा सकता है कि रक्षक गतिविधि का पता लगाते और रोकते हैं या नहीं, न कि केवल प्रवेश बिंदु मौजूद है या नहीं।
रिपोर्टिंग, सुधार और पुनः परीक्षण
एक उपयोगी रिपोर्ट प्रभावित संपत्ति, पूर्वशर्तें, साक्ष्य, संभावित प्रभाव, गंभीरता तर्क और ठोस सुधार का विवरण देती है। यह पुष्टि किए गए शोषण को सैद्धांतिक जोखिम से अलग करती है और अनुबंध नियमों के अनुसार शोषण विवरण को संरक्षित रखती है।
स्वामी एक्सपोज़र और व्यावसायिक प्रभाव के आधार पर सुधार को प्राथमिकता देते हैं, फिर पुनः‑परीक्षण करते हैं। मूल‑कारण विश्लेषण सुरक्षित विकास, पहचान, कॉन्फ़िगरेशन या DevOps पाइपलाइन में पुन: प्रयोज्य सुधारों की पहचान कर सकता है।
पेन टेस्ट, रेड टीम और प्रकटीकरण
एक पेनिट्रेशन टेस्ट आमतौर पर परिभाषित सिस्टमों का सीमित अवधि में मूल्यांकन करता है। एक रेड टीम लक्ष्य के विरुद्ध पता लगाने और प्रतिक्रिया का परीक्षण करती है; ब्लू टीम रक्षा करती है; पर्पल टीम प्रतिद्वंद्वी खोजों को सहयोगी सुधार में बदलती है। एक भेद्यता मूल्यांकन व्यापक स्कैनिंग और विश्लेषण है, हमेशा शोषण नहीं करता।
स्वतंत्र शोधकर्ता को संगठन की भेद्यता प्रकटीकरण नीति या लागू सुरक्षित‑हैबोर प्रोग्राम का पालन करना चाहिए। यदि कोई नीति नहीं है, तो स्थापित समन्वय चैनलों और कानूनी मार्गदर्शन का उपयोग करें—सार्वजनिक एक्सपोज़र को परीक्षण का अधिकार न मानें।
प्राधिकरण, दायरा, और परीक्षण कार्यप्रणाली
एथिकल हैकिंग अधिकृत सुरक्षा परीक्षण है जिसका उद्देश्य कमजोरियों की पहचान करना और उन्हें सुधारने में मदद करना है। लिखित नियम‑परिचालन सिस्टम, पहचान, तिथियों, तकनीकों, डेटा हैंडलिंग, संचार, रोक शर्तों और प्रतिबंधित प्रभावों को परिभाषित करते हैं। वास्तविक सिस्टम स्वामी की अनुमति आवश्यक है; सार्वजनिक IP या बग प्राधिकरण नहीं है। परीक्षकों को व्यवधान को न्यूनतम रखना चाहिए, साक्ष्य की सुरक्षा करनी चाहिए, महत्वपूर्ण खोजों पर समन्वय करना चाहिए, और आपातकालीन संपर्क होना चाहिए। कानूनी और अनुबंधीय आवश्यकताएँ अधिकार क्षेत्र और सेवा प्रदाता के अनुसार भिन्न होती हैं।
एक पेशेवर अनुबंध संपत्ति और खतरा संदर्भ से शुरू होता है, फिर दायरे के भीतर गुप्तचर, अटैक‑सतह मानचित्रण, भेद्यता पहचान, सत्यापन, और प्रभाव सिद्ध करने के लिए आवश्यकतानुसार नियंत्रित शोषण तक जाता है। परीक्षण एप्लिकेशन, API, क्लाउड कॉन्फ़िगरेशन, पहचान, नेटवर्क, वायरलेस, मोबाइल, हार्डवेयर और मानव प्रक्रियाओं को कवर करता है। स्वचालित स्कैनर ज्ञात पैटर्न खोजते हैं लेकिन झूठी सकारात्मक परिणाम देते हैं और श्रृंखलाबद्ध तर्क त्रुटियों को चूकते हैं। मैन्युअल तर्क अधिकृतता, व्यापार‑तर्क, भरोसे की सीमाओं और प्रारंभिक कमजोरी से मूल्यवान संपत्तियों तक के पथों की जाँच करता है।
साक्ष्य, सुधार, और सुरक्षित रिपोर्टिंग
एक खोज में प्रभावित संपत्ति, पूर्वशर्तें, पुनरुत्पादनीय चरण, देखे गए साक्ष्य, प्रभाव, संभावना, गंभीरता तर्क और सुधार शामिल होना चाहिए। आवश्यक से अधिक संवेदनशील डेटा एकत्र न करें; रहस्य और व्यक्तिगत जानकारी को रद्द करें। टाइम‑स्टैम्प और टूल संस्करण संरक्षित रखें। गंभीरता को केवल सामान्य स्कोर से नहीं, बल्कि वास्तविक वातावरण और नियंत्रणों के आधार पर निर्धारित किया जाना चाहिए। परीक्षण के दौरान सक्रिय समझौता, विनाशकारी जोखिम, या ऐसा पथ जो अन्य लोग शोषित कर सकते हैं, तो तुरंत सूचना देना उचित है।
सुधार सत्यापन यह पुष्टि करता है कि मूल कारण हटाया गया है और नई त्रुटियाँ नहीं आईं। अधिकार‑डिज़ाइन, सीक्रेट मैनेजमेंट, इनपुट हैंडलिंग, विभाजन जैसी कमजोरी वर्गों को ठीक करें, केवल एक URL नहीं। सुधार समय, पुनरावृत्ति, संपत्ति कवरेज और नियंत्रण सुधार को ट्रैक करें। कई कम‑मूल्य स्कैनर खोजों वाला लंबा रिपोर्ट उन कुछ महत्वपूर्ण हमले पथों को छिपा सकता है जो मायने रखते हैं। सीख को सुरक्षित डिज़ाइन, कोड रिव्यू, निगरानी और घटना प्रतिक्रिया में सम्मिलित किया जाना चाहिए।
प्रोग्राम, प्रकटीकरण, और नैतिकता
पेनिट्रेशन टेस्ट बिंदु‑समय नमूने होते हैं; निरंतर भेद्यता प्रबंधन, खतरा मॉडलिंग, रेड टीमिंग, और बग बाउंटी प्रोग्राम अलग‑अलग उद्देश्यों की पूर्ति करते हैं। समन्वित प्रकटीकरण रखरखावकर्ताओं को सुरक्षित चैनल और उचित सुधार समय देता है, साथ ही उपयोगकर्ताओं की सुरक्षा करता है। परीक्षकों को उत्पीड़न, अनावश्यक पहुँच, और सार्वजनिक रिलीज़ से उत्पन्न असमान हानि से बचना चाहिए। एथिकल हैकिंग का नाम प्राधिकरण, अनुपातिकता, दक्षता, साक्ष्य और जिम्मेदार हैंडलिंग से मिलता है—सिर्फ इसलिए नहीं कि परीक्षक मानते हैं लक्ष्य अधिक सुरक्षित होना चाहिए।
व्यावहारिक उदाहरण: एक API प्राधिकरण सीमा का परीक्षण
एक कंपनी ने परीक्षकों को एक स्टेजिंग API और निर्दिष्ट प्रोडक्शन अकाउंट्स को एक निश्चित समय‑विंडो में मूल्यांकन करने की अनुमति दी। नियम‑परिचालन सेवा‑अस्वीकार और वास्तविक ग्राहक सामग्री तक पहुँच को न्यूनतम प्रमाण से परे प्रतिबंधित करता है। परीक्षकों ने भूमिकाएँ, ऑब्जेक्ट पहचानकर्ता और एंडपॉइंट्स को मानचित्रित किया और पाया कि एक कम‑प्रिविलेज उपयोगकर्ता दूसरे टेनेंट का इनवॉइस अनुरोध कर सकता है। उन्होंने एक रद्द किया गया उत्तर कैप्चर किया, आगे की पहुँच रोक दी, और तुरंत निर्दिष्ट संपर्क को सूचित किया।
रिपोर्ट में टूटे हुए ऑब्जेक्ट‑लेवल प्राधिकरण, प्रभावित रूट्स, प्रभाव, पुनरुत्पादन, और एक केंद्रीकृत अनुमति जाँच का विवरण दिया गया। डेवलपर्स ने साझा प्राधिकरण लेयर को ठीक किया और प्रत्येक ऑब्जेक्ट प्रकार के लिए नकारात्मक परीक्षण जोड़े। पुनः‑परीक्षण ने सिंथेटिक टेनेंट्स का उपयोग करके लॉग में प्रयासों का पता चलना पुष्टि किया। संगठन ने ऐतिहासिक पहुँच की जाँच, सूचना दायित्वों का मूल्यांकन, और खतरा मॉडल को अपडेट किया। परीक्षक ने उपयोगकर्ताओं की सुरक्षा के लिए समन्वित सुधार तक शोषण विवरण प्रकाशित नहीं किया। प्राधिकरण और साक्ष्य—शोषण की नवीनता नहीं—काम को एथिकल बनाते हैं।
कार्यान्वयन साक्ष्य और परिचालन तत्परता
एक उत्पादन निर्णय केवल सफल प्रदर्शन से अधिक चाहता है। इच्छित उपयोगकर्ता, संचालन वातावरण, इनपुट, आउटपुट, निर्भरताएँ, स्वामी, और प्रत्येक महत्वपूर्ण विफलता के परिणाम को परिभाषित करें। ट्यूनिंग से पहले एक पुनरुत्पादनीय बेसलाइन और संस्करणित मूल्यांकन सेट स्थापित करें। सामान्य मामलों, सीमा स्थितियों, विकृत या अनुपस्थित इनपुट, वितरण परिवर्तन, निर्भरता आउटेज, दुरुपयोग, और सबसे अधिक उपेक्षित समूह या वातावरण का परीक्षण करें। कार्य गुणवत्ता को कैलिब्रेशन या अनिश्चितता, विलंब, थ्रूपुट, संसाधन लागत, पहुँचयोग्यता, गोपनीयता, और सुरक्षा के साथ मापें। प्रत्येक परिवर्तन और थ्रेशहोल्ड को रिकॉर्ड करें ताकि स्वतंत्र समीक्षक परिणाम को दोहरा सके और आकर्षक प्रोटोटाइप से साक्ष्य को अलग कर सके।
लॉन्च से पहले रिलीज़, अपवाद, परिवर्तन, रोलबैक, और निरस्तीकरण के अधिकार को सौंपें। चरणबद्ध रोलआउट, सुरक्षित फॉलबैक, और जानबूझकर डाले गए विफलताओं के साथ निगरानी को सत्यापित करें। परिचालन टेलीमेट्री को इनपुट गुणवत्ता, आउटपुट व्यवहार, मॉडल या नियम संस्करण, निर्भरता स्वास्थ्य, मानव ओवरराइड, और पुष्टि किए गए परिणाम दिखाने चाहिए, बिना अनावश्यक संवेदनशील डेटा एकत्र किए। अलर्ट थ्रेशहोल्ड और प्रतिक्रिया स्वामी को परिभाषित करें, फिर तैनाती के बाद वास्तविक‑विश्व साक्ष्य की समीक्षा करें, यह मानते हुए कि ऑफ़लाइन प्रदर्शन बना रहेगा नहीं। डेटा स्रोत, उपयोगकर्ता, मॉडल, विक्रेता, नीति, हार्डवेयर, या उद्देश्य बदलते ही पुनः‑मूल्यांकन करें। एक बनाए रखा सिस्टम दस्तावेज़ित पुनर्प्राप्ति, घटना सीख, हटाना और संरक्षण प्रक्रियाओं, और एक स्पष्ट बिंदु की भी आवश्यकता रखता है जहाँ इसे निष्क्रिय या बदलना चाहिए।
अक्सर पूछे जाने वाले प्रश्न
क्या मैं किसी भी सार्वजनिक वेबसाइट को एथिकल रूप से स्कैन कर सकता हूँ?
नहीं। सार्वजनिक पहुँच प्राधिकरण नहीं है। केवल लिखित अनुमति या स्पष्ट रूप से लागू भेद्यता‑प्रकटीकरण नीति वाले सिस्टम ही स्कैन करें।
क्या एक साफ़ पेनिट्रेशन टेस्ट यह साबित करता है कि सिस्टम सुरक्षित है?
नहीं। इसका अर्थ है कि परीक्षण ने अपने दायरे, समय, विधियों और ज्ञान के भीतर अतिरिक्त खोजों की पुष्टि नहीं की। सुरक्षा के लिए निरंतर नियंत्रण और निगरानी आवश्यक है।
प्राथमिक संदर्भ