
Haastattelut
Jacob Ideskog, Curityn teknologiajohtaja – Haastattelusarja

 Lisää Unite.AI suosikkilähteisiisi Google-palvelussa
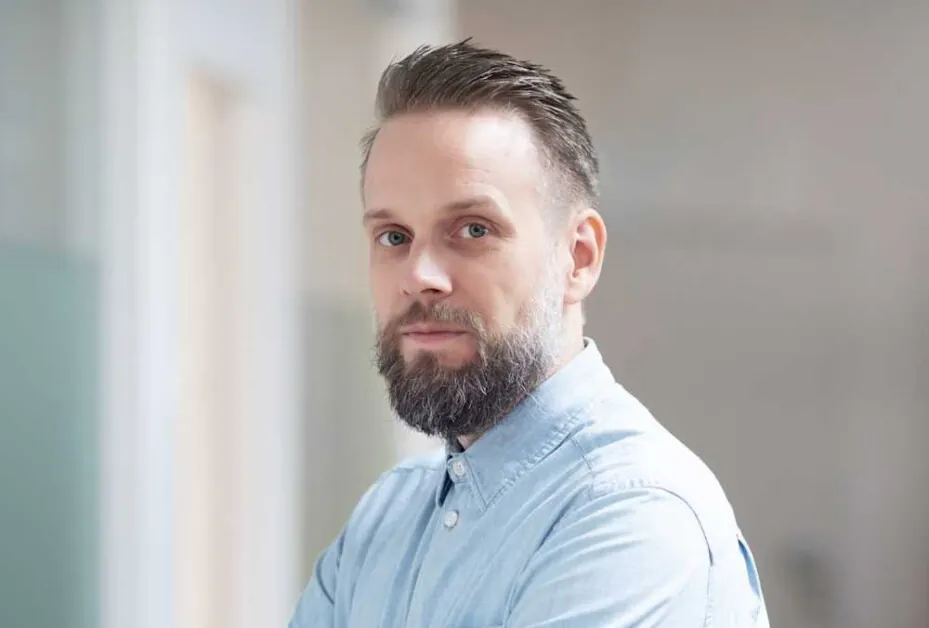
Jacob Ideskog on identiteetin erikoisosaaja ja CTO Curityssa. Suurin osa ajastaan hän viettää työskentelemällä turvallisuusratkaisujen parissa API- ja web-tilassa. Hän on työskennellyt sekä OAuth- ja OpenID Connect -ratkaisujen suunnittelussa että toteutuksessa sekä suurten yritysten että pienien startup-yhtiöiden kanssa.
Curity on moderni identiteetin- ja pääsynhallintajärjestelmä (IAM), joka on rakennettu Curity Identity Serverin ympärille, joka on standardipohjainen ratkaisu, joka on suunniteltu suojelemaan todennusta ja valtuutusta sovelluksille, API:lle ja digitaalisille palveluille suuressa mittakaavassa. Se tukee protokollia kuten OAuth 2.0 ja OpenID Connect keskitettynä kirjautumisvirran hallintaan, hienojakoinen pääsykäytäntöjen pakottamiseen ja turvallisten tokenien myöntämiseen sekä ihmisille että koneille, mukaan lukien API:t ja palvelut. Alusta on suunniteltu joustavuutta ja skaalautuvuutta varten, jolloin organisaatiot voivat ottaa sen käyttöön pilvi-, hybridi- tai paikallisympäristössä, integroida sen olemassa oleviin järjestelmiin ja tarjota turvallisia, vaivattomia käyttökokemuksia ilman, että tarvitsevat mukautettua turvallisuusinfrastruktuuria.
Olet viettänyt suurimman osan urastasi identiteetin ja API-turvalisuuden järjestelmien rakentamisessa, Curityn perustamisesta sen CTO:na pilven, nyt AI:n nousun kautta. Miten tämä matka on muovannut näkemyksesi siitä, että AI-agentteja tulisi kohdella täysivaltaisina digitaalisina identiteetteinä eikä vain ohjelmistona?
Koko urani aikana yksi asia on jatkuvasti nousanut esiin. Riippumatta siitä, työskentelenkö pilvilaskennassa tai nyt AI:ssa, jos ohjelmisto toimii jonkun tai jonkin muun järjestelmän puolesta, sinulla on identiteettiongelma.
Agenttipohjaisen tekoälyn laajamittainen omaksuminen korostaa tätä ongelmaa. Heidän käyttäytyminen ei ole enää tiukasti kirjoitettu, ja he toimivat autonomian tasolla, jota yritykset eivät ole koskaan nähneet aiemmin. AI-agentit tekevät päätöksiä, kutsuvat API-rajapintoja ja ketjuttavat toimintoja useiden järjestelmien yli – usein ilman suoraa ihmisen valvontaa. Tämä käyttäytyminen luo identiteetti- ja pääsyhaasteita, jotka ovat perustavanlaatuisesti erilaisia kuin perinteinen ohjelmisto.
AI-agenttien käsittely ensisijaisina digitaalisina identiteetteinä on ainoa tapa, jolla voidaan puuttua tähän asianmukaisesti. Jos organisaatiot kohdeltavat niitä vain prosessina tai palvelutilinä, he menettävät nopeasti näkyvyyden ja valvonnan – ja se on resepti turvallisuuskriisille.”
Monet yritykset ovat innoissaan agenttipohjaisesta tekoälystä, mutta jäävät jumiin kokeiluvaiheeseen. Mitä yleisimpiä identiteetti- ja hallintoaukkoja näet todellisissa käyttöönotoissa, jotka estävät organisaatioita skaalaamasta agentteja turvallisesti?
Suurin osa kokeilusta tapahtuu eristetyissä hiekkalaatikkoissa, jotka jättävät huomiotta, mitä tapahtuu suuressa mittakaavassa. Varhaisissa koekäytöissä tiimit usein antavat agenteille laajat API-avaimet, jaettuja tunnistetietoja tai pilven laajat käyttöoikeudet vain saadakseen asiat liikkeelle.
Tämä lähestymistapa hajoaa heti, kun agentit otetaan käyttöön koekäytön ulkopuolella. Tämä johtuu siitä, että turvallisuustiimit eivät voi nähdä, mihin tietoihin agentti on päässyt, mitä se on tehnyt tai voiko se ylittää tai onko se jo ylittänyt sille tarkoitetut käyttöoikeusrajat – tahallisesti tai tahattomasti. Nämä sokeat pisteet tekevät siitä mahdottoman hallita agentteja turvallisesti, miksi monet organisaatiot kamppailevat siirtymisen kanssa koekäytöstä.
Olet väittänyt, että tiukat varotoimet ovat välttämättömiä agenttipohjaiselle tekoälylle. Miltä “hyvä” identiteetin suunnittelu näyttää käytännössä AI-agenteille, ja mihin yritykset yleensä menevät väärään?
Hyvä identiteetin suunnittelu alkaa vähimpien käyttöoikeuksien periaatteesta ja käyttöoikeuksista, jotka liittyvät selkeään aikomukseen. Jokaisella AI-agentilla tulisi olla oma identiteetti, kapeat käyttöoikeudet ja selkeästi määritellyt luottamussuhteet (selkeät säännöt siitä, mitä järjestelmiä sille on sallittu vuorovaikuttaa). Perimmältään pääsyn tulisi olla tiettyyn tarkoitukseen sidottu, aikarajoitettu ja helppo perua.
Yritykset tekevät virheen käyttäessään olemassa olevia palvelutilejä uudelleen tai olettaessaan, että sisäiset agentit ovat oletusarvoisesti turvallisia. Tämä oletus ei pidä paikkaansa todellisia uhkia vastaan. Pahantahtoiset toimijat etsivät aktiivisesti juuri näitä heikkoja kohtia, ja AI-agentit lisäävät merkittävästi potentiaalisen vaikutusalueen, kun identiteetin suunnittelu on laiska.”
Curity on työskennellyt pitkään avoimien standardien kanssa, kuten OAuth ja OpenID Connect. Kuinka kriittisiä avoimet identiteettistandardit ovat agenttipohjaisen tekoälyn tekemisessä yhteensopivaksi ja turvalliseksi monimutkaisissa yritysympäristöissä?
Avoimet standardit ovat ehdottoman kriittisiä. Yritykset johtavat jo monimutkaisia identiteetinhallinnan kokonaisuuksia, jotka kattavat pilvi-alustat, SaaS-palvelut ja sisäiset API:t. Agenttipohjainen tekoäly lisää monimutkaisuutta.
Ilman standardeja jokainen agentti muodostaa oman integraationsa ja pysyvän turvallisuuspoikkeuksen. Avoimien standardien avulla, kuten OAuth ja OpenID Connect, agentit voidaan todentaa, valtuuttaa ja auditoida samalla tavalla kuin muut työkuormat. Tämä on ainoa lähestymistapa, joka voi mahdollistaa turvallisen skaalautuvuuden todellisissa yritysympäristöissä.”
Mitä tekee AI-agenteista perustavanlaatuisesti erilaisia kuin aiemmat ei-ihmisen identiteetit turvallisuuden näkökulmasta?
Avainero aiempiin ei-ihmisen identiteetteihin (NHI) on autonomia. Perinteinen palvelutili tekee vain sen, mitä sen koodi käskee, tiukasti sidottuna tehtäväänsä. AI-agentti tulkkaa ohjeita, sopeuttaa käyttäytymistään ja tekee toimintoja, joita ei koskaan kirjoitettu selkeästi – kaikki lisäävät potentiaalista vaaraa, jos sopivia varotoimia ei ole.
Pieni identiteetti- tai pääsyvirhe voi nopeasti muuttua katastrofiksi, koska agentti voi toimia nopeasti ja useiden järjestelmien yli. Turvallisuuden näkökulmasta tämä esittää suuren riskin.
Kuinka tärkeitä ovat audit-merkinnät ja identiteettiin perustuva lokitus agenttipohjaisen tekoälyn hallitsemisessä, erityisesti säänteltyjen alojen yrityksissä?
Auditointijäljet eivät saa olla vain valinnainen lisä. Niiden on oltava rakennettu alusta alkaen. Säänteltyjen ympäristöissä organisaatioiden odotetaan vastaavan yksinkertaisiin mutta kriittisiin kysymyksiin: mitä agentti on käyttänyt, milloin se tapahtui ja kuka valtuutti sen?
Identiteettiin perustuva lokitus on ainoa luotettava tapa saavuttaa näin kattava vastuuvelvollisuus. Se myös toimii avainroolissa tietoturvapoikkeamiin reagoinnissa. Ilman selkeää identiteettikontekstia on lähes mahdotonta tietää, johtuuko ongelma huonosta agentista, vaarantuneesta identiteetistä vai vain huonosta ohjeesta.
Mitä todellisia riskejä näet, kun organisaatiot käyttävät ylivaltuutettuja tai huonosti valvottuja AI-agenteja tuotannossa?
Yksi yleinen riski on hiljainen datakeräys. Ylivaltuutettu agentti voi kerätä arkaluontoista tietoa useista järjestelmistä (asiakastiedot, sisäiset asiakirjat, lokit) ja sitten paljastaa nämä tiedot kehotteiden, yhteenvetojen tai ulkoisten integraatioiden kautta.
Toinen riski on, että agentit, joilla on hallinto-oikeudet, tekevät merkittäviä muutoksia koneen nopeudella, aiheuttaen paljon enemmän vahinkoa kuin ihminen voisi lyhyessä ajassa. Tämä voi käsittää pilviresurssien muuttamista, turvatoimien poistamista käytöstä tai automaattisten työnkulkujen käynnistämistä ilman valvontaa.
Nämä tapahtumat voivat olla pahantahtoisia, mutta ne eivät välttämättä ole. Ylivaltuutettu tai huonosti valvottu agentti voi toimia vanhanaikaisilla tai virheellisillä oletuksilla, lisäten virheitä useiden järjestelmien yli ennen kuin kukaan huomaa.
Hyökkääjän näkökulmasta puolestaan murrettu agentin identiteetti on erittäin arvokas. Se mahdollistaa liikkeen API:iden ja palvelujen yli, usein käyttöoikeuksilla, joita ihmiselle ei koskaan myönnetä. Ilman vahvoja identiteettivalvontaa ja valvontaa organisaatiot usein havaitsevat nämä epäonnistumiset vasta kun todellinen vahinko on tehty.”
Mitä identiteetti- ja pääsypäätöksiä tulisi tehdä aikaisin välttääkseen kalliit uudelleensuunnittelut myöhemmin?
Organisaatioiden tulisi päättää aikaisin, miten agenteille myönnetään identiteetti, miten käyttöoikeudet hyväksytään ja miten pääsyä tarkastetaan ajan myötä, määrittäen identiteetin rajat etukäteen.
Identiteetin hallintakeinojen lisääminen jälkikäteen on lähes aina ongelmallista. Agentit ovat usein upotettu syvälle työnkulkuihin jaettujen tunnistetietojen tai laajojen roolien avulla, joten pääsyoikeuksien kiristäminen jälkikäteen rikkoo järjestelmän oletuksia, joista se riippuu. Tämä lopulta aiheuttaa työnkulun epäonnistumisen ja heikentää teknologian luottamusta. On paljon halvempi, ja mikä tärkeintä, turvallisempi, suunnitella oikeat identiteetit, laajuudet ja pääsyrajoitukset alusta alkaen.
Mihin identiteetin integrointi usein muodostuu pullonkaulaksi, kun otetaan käyttöön agenttipohjaista tekoälyä, ja mitkä parhaat käytännöt auttavat vähentämään kitkaa?
Identiteetin hallinta voi muodostua pullonkaulaksi vain, kun sitä kohdellaan jälkikäteen. Tiimit keskittyvät ensin rakentamaan vaikuttavia agentin ominaisuuksia ja myöhemmin toteuttamaan niiden integroinnin IAM-järjestelmiin, API-porttiin ja lokitusjärjestelmiin turvallisuuden vuoksi.
Paras lähestymistapa on aloittaa selkeällä ymmärryksellä ja oikealla identiteettialustan toteutuksella ja suunnitella agentit sopimaan niiden kanssa. Organisaatioiden tulisi uudelleenkäyttää olemassa olevia standardeja ja infrastruktuuria sen sijaan, että ohittaa ne; leikata kulmia tulee väkisinkin aiheuttaa ongelmia myöhemmin. Kun identiteetti on rakennettu alusta alkaen, se kiihdyttää käyttöönottoa sen sijaan, että hidastaa sitä.
Mitä neuvoa antaisit turvallisuuden ja insinöörien johtajille, jotka haluavat omaksua agenttipohjaista tekoälyä, mutta ovat huolissaan hallinnosta ja riskeistä, kun he suunnittelevat tiensä?
Hidasta vain tarpeeksi perustusten saamiseksi oikein. AI-agentteja on kohdeltava identiteetteinä, ja sinun on sovellettava samaa hallintaa, jonka odotat ihmisiltä, ja vaadittava näkyvyyttä alusta alkaen. Jos organisaatio tekee niin, agenttipohjaisen tekoälyn skaalautuminen muuttuu turvallisuuden harjoitukseksi, eikä sokeaksi ja riskialttiiksi uskallukseksi.
Kiitos hienosta haastattelusta, lukijoille, jotka haluavat oppia lisää, suosittelemme vierailemaan Curity:ssa.






