Grundlæggende AI
Hvad er Model Context Protocol (MCP)? Standarden, der forbinder AI med værktøjer og data
Model Context Protocol giver AI‑applikationer en standardmetode til at opdage og bruge værktøjer, data, prompts og andre funktioner. Denne guide forklarer MCP’s arkitektur, primitive, sikkerhedsgrænser og placering i agent‑stakken.

 Føj Unite.AI til dine foretrukne kilder på Google
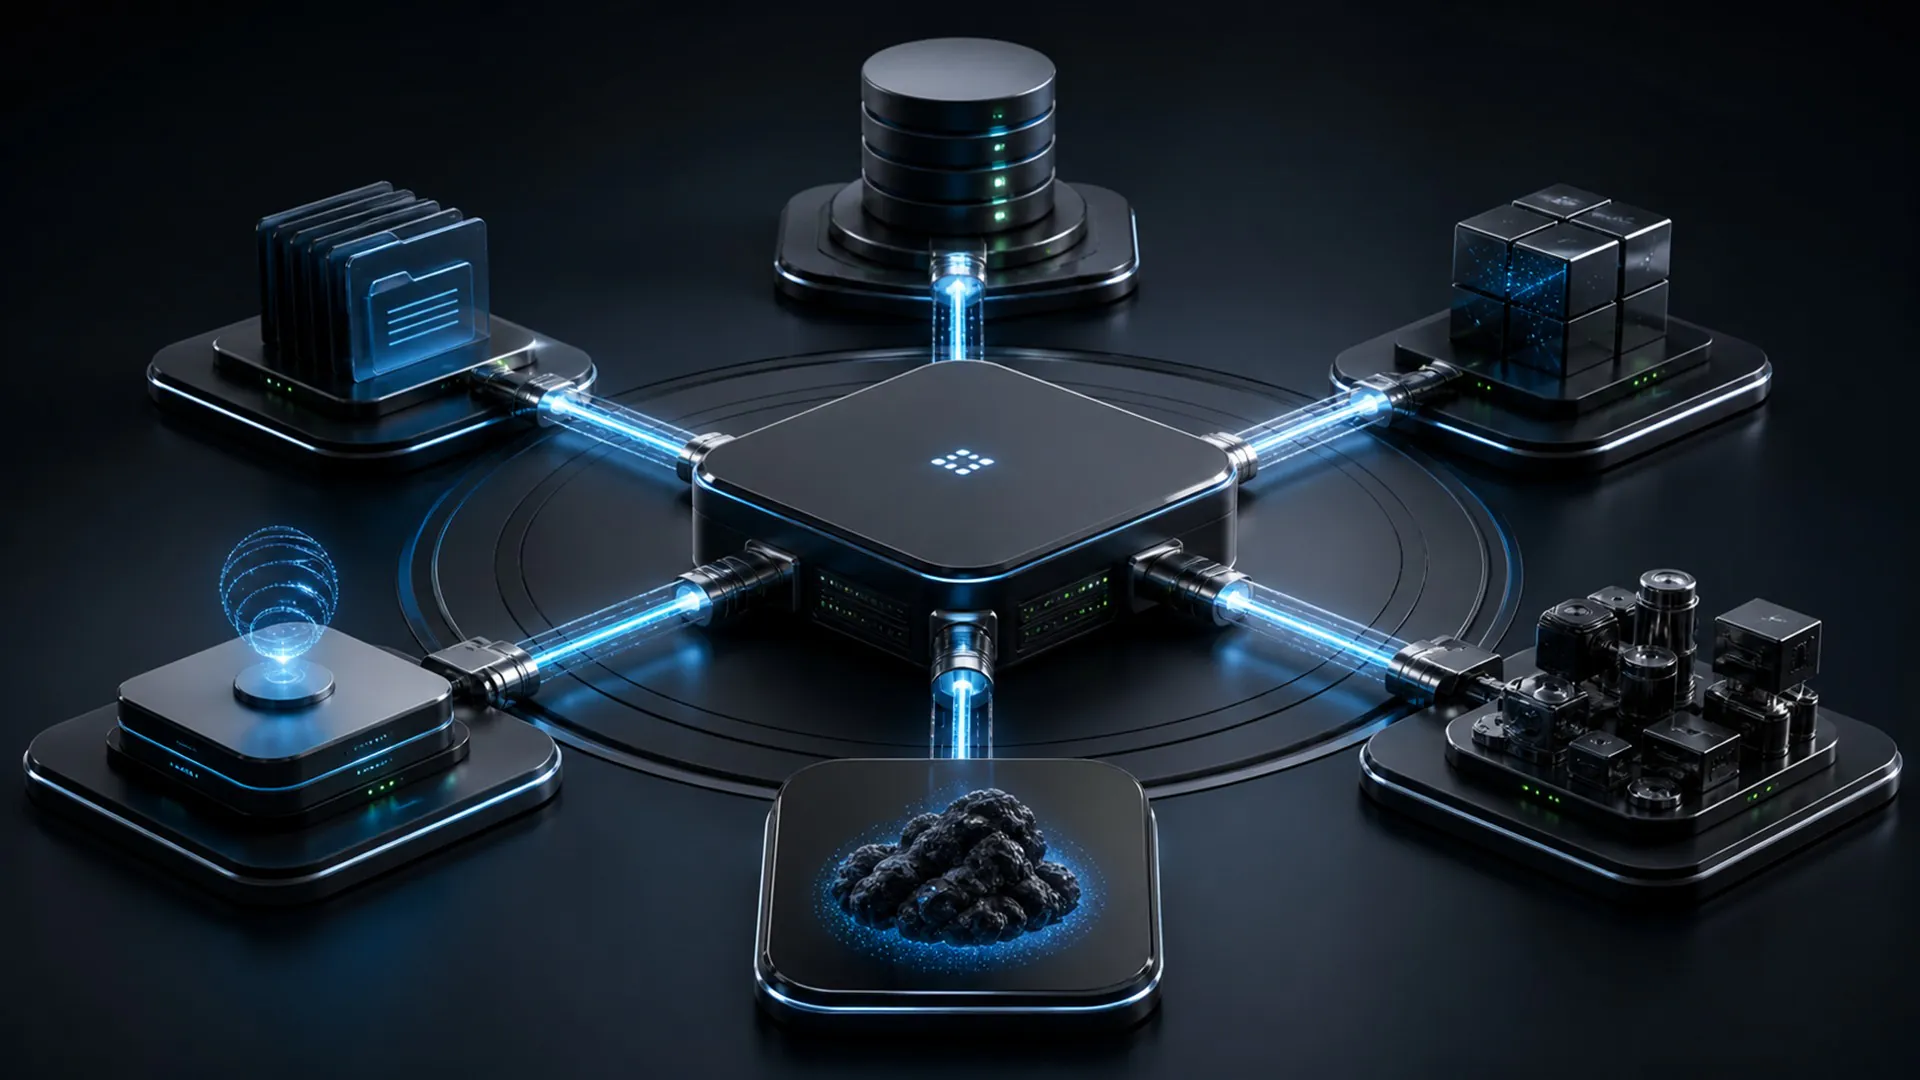
Model Context Protocol (MCP) er en åben standard, der gør det muligt for AI‑applikationer at oprette forbindelse til eksterne værktøjer, data, prompts og andre funktioner via en ensartet grænseflade. I stedet for at bygge en specialtilpasset integration for hver model‑og‑system‑kombination, kan udviklere implementere en fælles protokol mellem en AI‑vært og en MCP‑server.
MCP beskrives ofte som en universel connector for AI, men analogien er ufuldstændig. Protokollen flytter ikke blot data. Den definerer, hvordan deltagere etablerer funktioner, eksponerer ressourcer og handlinger, udveksler strukturerede meddelelser og opretholder sikkerhedsgrænser. Det gør den til en vigtig del af den fremvoksende infrastruktur for AI‑assistenter og agenter.
Hvorfor MCP eksisterer
En model kan alene ikke se en virksomheds private dokumenter, inspicere et lokalt arkiv, forespørge en live‑database eller kalde en intern tjeneste. Udviklere har historisk set forbundet disse funktioner via engangs‑plugins og applikationsspecifikke API’er.
Den tilgang skaber et integrationsproblem. Hvis ti AI‑applikationer hver skal oprette forbindelse til ti systemer, kan teams ende med at vedligeholde dusinvis af skræddersyede adaptere. Hver adapter kan repræsentere værktøjer, kontekst, godkendelse, fejl og opdateringer på forskellige måder.
MCP skaber en fælles kontrakt. En MCP‑kompatibel applikation kan kommunikere med MCP‑servere, der eksponerer funktioner i et kendt format. Den officielle Model Context Protocol-specifikationen definerer protokollen, mens individuelle værter og servere beslutter, hvilke funktioner og sikkerhedspolitikker de understøtter.
MCP‑arkitekturen
MCP adskiller AI‑applikationens samtale og modellogik fra den integrationslogik, der kræves af hver datakilde eller tjeneste. Værten kan opretholde flere klientforbindelser samtidigt — én til en filsystem‑server, én til en database‑server og en anden til en forretningsapplikation — mens den præsenterer deres funktioner for modellen via en ensartet grænseflade.
Serveren er ikke nødvendigvis en fjerninternet‑tjeneste. Den kan køre lokalt ved siden af en desktop‑applikation, inde i et virksomhedsnetværk eller som en fjernservice. Det valg af implementering ændrer transport‑ og tillidsgrænsen, men ikke det centrale forhold: en klient opdager funktioner fra en server og udveksler strukturerede meddelelser med den.
MCP bruger en vært‑klient‑server‑arkitektur.
- Host: AI‑applikationen, som brugeren interagerer med, såsom en assistent, kodningsmiljø eller agentplatform.
- Client: en protokolkomponent oprettet af værten for at opretholde en forbindelse til en bestemt MCP‑server.
- Server: et program, der eksponerer udvalgte værktøjer, ressourcer eller prompts til MCP‑klienter.
En vært kan oprette forbindelse til flere servere samtidigt. En server kan give adgang til et filarkiv, en anden til et projektstyringssystem, og en tredje til en intern database. Værten forbliver ansvarlig for brugeroplevelsen, modelorchestreringen, samtykke og de oplysninger, der placeres i modelkonteksten.
Meddelelser struktureres ved hjælp af JSON‑RPC‑konventioner. Under initialisering forhandler deltagerne om protokolversioner og funktioner. Denne forhandling er vigtig, fordi klienter og servere ikke behøver at implementere hver valgfri funktion.
Værktøjer, ressourcer og prompts
| Vært | AI‑applikationen, der koordinerer brugeroplevelsen og tilladelserne. |
|---|---|
| Klient | Protokolforbindelsen, som værten vedligeholder for en server. |
| Server | Programmet, der eksponerer værktøjer, ressourcer eller prompts. |
| Resultat | Strukturerede data, der returneres til værten efter en godkendt påkaldelse. |
MCP organiserer serverleverede funktioner i flere primitive typer. De tre mest kendte er værktøjer, ressourcer og prompts.
Værktøjer
Et værktøj er en eksekverbar funktion, som AI‑applikationen kan påkalde. Eksempler inkluderer at søge i en kundedatabase, oprette en sag, køre en forespørgsel eller hente den aktuelle lagerbeholdning. En værktøjsdefinition indeholder et navn, en beskrivelse og et input‑skema, så modellen og køretiden ved, hvilke argumenter der forventes.
Brug af værktøjer kan ændre eksterne systemer, så værter bør vise meningsfulde beskrivelser, validere input, anvende tilladelser og kræve bekræftelse for væsentlige handlinger.
Ressourcer
En ressource er kontekst, som en applikation kan læse, f.eks. en fil, en databasepost, en dokumentationsside eller en genereret rapport. Ressourcer bruger identifikatorer og kan eksponere metadata såsom et navn og medietype. De giver værter en standardiseret måde at opdage og hente information på uden at foregive, at hver læse‑operation er en handling.
Prompts
Prompts er genanvendelige skabeloner eller arbejdsgange, som en server stiller til rådighed for værten. De kan hjælpe brugere med at påkalde en funktion korrekt, levere strukturerede argumenter eller kombinere domænespecifikke instruktioner med relevant kontekst.
MCP understøtter også funktioner i den modsatte retning. Afhængigt af hvad der forhandles, kan en server bede værten om at hente model‑fuldførelser eller brugerinput. Det vigtige designprincip er eksplicit forhandling af funktioner frem for at antage, at hver deltager kan udføre enhver handling.
Hvad sker der under et MCP‑værktøjskald?
Forestil dig en AI‑kodningsassistent, der er forbundet til en repository‑analyse‑server.
- Værten opretter forbindelse til MCP‑serveren og forhandler understøttede funktioner.
- Klienten anmoder om listen over tilgængelige værktøjer.
- Serveren returnerer strukturerede værktøjsdefinitioner, inklusive deres input‑skemaer.
- Værten gør udvalgte værktøjsbeskrivelser tilgængelige for modellen.
- Modellen foreslår et værktøjskald, f.eks. at søge efter referencer til en funktion.
- Værten kontrollerer politikken og, når det er nødvendigt, beder brugeren om godkendelse.
- Klienten sender den validerede anmodning til serveren.
- Serveren udfører handlingen og returnerer struktureret indhold eller en fejl.
- Værten beslutter, hvilken del af resultatet der skal leveres til modellen for næste trin.
MCP standardiserer udvekslingen, men det afgør ikke, om modellen kan stole på at kalde et værktøj. Den beslutning tilhører værten og dens politiklag.
MCP erstatter ikke API’er
En MCP‑server omslutter ofte eksisterende API’er, software‑udviklingskits, kommandolinjeværktøjer eller databasedrivere. De underliggende grænseflader udfører stadig det egentlige arbejde. MCP tilføjer et AI‑orienteret opdagelses‑ og interaktionslag ovenpå dem.
Dette skel forklarer, hvorfor MCP er komplementært til REST, GraphQL og andre applikationsgrænseflader. En betalingsservice kan beholde sin modne API, mens en MCP‑server eksponerer et omhyggeligt begrænset udvalg af operationer med model‑venlige beskrivelser og skemaer.
MCP vs. Funktionskald
Funktions‑ eller værktøjskald er en model‑funktion: modellen kan returnere en struktureret anmodning om at påkalde en funktion. MCP er en protokol til at opdage og kommunikere med udbydere af værktøjer og kontekst.
De to arbejder ofte sammen. En MCP‑server fortæller værten, hvilke værktøjer der findes. Værten præsenterer udvalgte definitioner for en model. Modellen udsender et værktøjskald. Værten bruger derefter MCP til at sende den anmodning til den relevante server.
MCP vs. Agent2Agent
MCP forbinder en AI‑applikation med funktioner og kontekst. Agent2Agent, eller A2A, fokuserer på kommunikation mellem autonome agenter, som kan ejes af forskellige systemer eller organisationer.
Et praktisk system kan bruge begge. En agent kan bruge MCP til at få adgang til sine værktøjer og data, og derefter bruge A2A til at delegere en større opgave til en anden agent. MCP svarer på “Hvordan kan denne applikation bruge den funktion?” A2A svarer på “Hvordan kan disse agenter koordinere arbejdet?”
Sikkerhedsrisici og kontrolforanstaltninger
En sikker vært opretholder en eksplicit tilladelsesliste over servere og værktøjer, viser meningsfuld samtykke, når adgang gives, og knytter hvert opkald til den bruger eller arbejdsbelastningsidentitet, der har autoriseret det. Værktøjsskemaer bør være så snævre, at de afviser uventede argumenter, mens revisionslogfiler bør registrere serveren, funktionen, input, resultatstatus og godkendelsessti.
Returnerede ressourcer og værktøjsresultater udgør også en overflade for prompt‑injektion. Et dokument læst via MCP kan indeholde tekst, der beder modellen om at ignorere sine instruktioner eller eksfiltrere data. Værten skal bevare sondringen mellem upålideligt indhold og systempolitik, og den bør forhindre, at én servers output stille udvider en anden servers tilladelser.
Standardisering forbedrer interoperabilitet, men gør ikke en server pålidelig. En MCP‑server kan afsløre følsomme data, vildledende værktøjsbeskrivelser, usikre handlinger eller kompromitterede afhængigheder. Upålideligt indhold, der hentes via en ressource, kan også indeholde prompt‑injektionsinstruktioner, der har til formål at manipulere modellen.
Vigtige kontroller omfatter:
- Mindste privilegium: giv hver server kun de legitimationsoplysninger og det omfang, der er nødvendige for dens formål.
- Servertillid: verificer kilde, kode, ejerskab og opdateringssti for servere, før de tilsluttes.
- Brugersynlighed: gør det tydeligt, hvilken server der modtager data, og hvilken handling den udfører.
- Inputvalidering: håndhæv skemaer og forretningsregler uden for modellen.
- Godkendelsesgrænser: bekræft følsomme, eksterne, finansielle eller destruktive handlinger.
- Dataminimering: undgå at sende hele dokumenter eller samtaler, når kun en lille del er nødvendig.
- Logning og tilbagekaldelse: registrer opkald, overvåg anomalier, og gør legitimationsoplysninger og forbindelser nemme at deaktivere.
MCP‑projektet fortsætter med at forfine sin arkitektur og sikkerhedsanvisninger. Projektets 2026 specification update viser, hvordan standarden udvikler sig omkring enklere infrastruktur, autorisation og produktionsudrulning.
Hvornår bør udviklere bruge MCP?
MCP er et godt valg, når flere AI‑klienter har brug for en ensartet forbindelse til den samme funktion, når værktøjer skal kunne opdages ved kørselstid, eller når et team ønsker at adskille AI‑orchestrering fra system‑specifik integrationskode.
Et direkte funktionsopkald kan forblive enklere for en lille applikation med én stramt kontrolleret backend. Adoption af protokollen medfører sit eget operationelle arbejde: styring af serverlivscyklus, kompatibilitetstest, autentificering, observerbarhed og styring.
Hvad man skal huske om Model Context Protocol (MCP)
MCP er et fælles sprog mellem AI‑applikationer og de værktøjer og den kontekst, de opererer i. Dens værdi ligger i at erstatte isolerede integrationskonventioner med en opdagerbar, struktureret og udvidelig protokol.
Standarden fjerner ikke behovet for omhyggelig engineering. Værter skal stadig beslutte, hvilke servere der kan betros, hvilke funktioner der skal eksponeres, hvilke data der deles, og hvornår en person skal godkende en handling. MCP gør forbindelser portable; styring gør dem sikre og nyttige.