
Finansiering
RAVEN.IO rejser 20 millioner dollar for at gentænke applikationssikkerhed i en tid med AI-drevne angreb

 Føj Unite.AI til dine foretrukne kilder på Google
NøglepunkterRAVEN.IO rejste 20 millioner dollars for at forbedre runtime-sikkerhed mod…
Vis mere
- RAVEN.IO rejste 20 millioner dollars for at forbedre runtime-sikkerhed mod uforudsigelige AI-drevne angreb.
- Dens platform opdager ukendte trusler ved at analysere applikationers adfærd i realtid.
- Runtime-beskyttelse bliver stadig vigtigere, da AI både fremskynder softwareudvikling og udnyttelse af sårbarheder.
Cybersikkerhedsstartupen RAVEN.IO har rejst 20 millioner dollar i ny finansiering for at gentænke beskyttelsen af applikationer i produktionsmiljøer. Runden blev ledet af Norwest med yderligere investeringer fra Elron Ventures og flere strategiske investorer. Finansieringen kommer, mens traditionelle sikkerhedsmodeller får stadig sværere ved at følge med AI-genererede trusler.
Virksomheden bygger på en central idé: Moderne angreb er ikke længere forudsigelige, og sikkerhedssystemer baseret på kendte sårbarheder bliver mindre effektive.
Ud over CVE’er og signaturbaseret forsvar
Applikationssikkerhed har i mange år i høj grad bygget på at identificere kendte sårbarheder, registreret som Common Vulnerabilities and Exposures (CVE), og rette dem efter opdagelsen. Den model er nu under pres.
RAVEN.IO flytter fokus fra det allerede kendte til det, der faktisk sker i en applikation i drift. Frem for statiske kodescanninger eller ekstern trafikovervågning analyserer platformen kodens udførelse i realtid og opdager afvigelser fra forventet adfærd.
Modellen prioriterer beskyttelse under kørsel og er udformet til at identificere angreb, selv når der ikke findes en kendt sårbarhed. Ved at følge kørselsstier, biblioteker og funktionskald kan systemet markere unormal aktivitet og standse udnyttelse af sårbarheder, idet den sker.
Skiftet afspejler en bredere virkelighed: AI-værktøjer gør det muligt for angribere at skabe og anvende angrebsmetoder hurtigere, end traditionelle sårbarhedsdatabaser kan følge med.
Hvorfor indsigt under kørsel bliver stadig vigtigere
RAVEN.IO’s platform bygger på den antagelse, at de fleste væsentlige angreb nu sker i selve applikationslaget, ikke på netværks- eller endpointniveau. Det er særligt relevant i cloud-native-miljøer, hvor applikationer er fordelt på containere, mikrotjenester og flere cloududbydere.
Ifølge virksomheden giver teknologien dyb indsigt i applikationsadfærd, helt ned til enkelte funktioner og kæder af kodeudførelse, uden indgribende instrumentering eller påvirkning af ydeevnen.
Denne indsigt giver sikkerhedsteams mulighed for at:
- Opdage forsøg på at udnytte sårbarheder i realtid
- Reducere støj ved at sænke prioriteten for sårbarheder, som ikke kan udnyttes
- Spore angreb tilbage til bestemte kodeændringer eller udrulninger
Målet er både opdagelse og øjeblikkelig forebyggelse: at blokere ondsindet kørsel, før der opstår skade.
Tidligt fodfæste i brancher med høje sikkerhedskrav
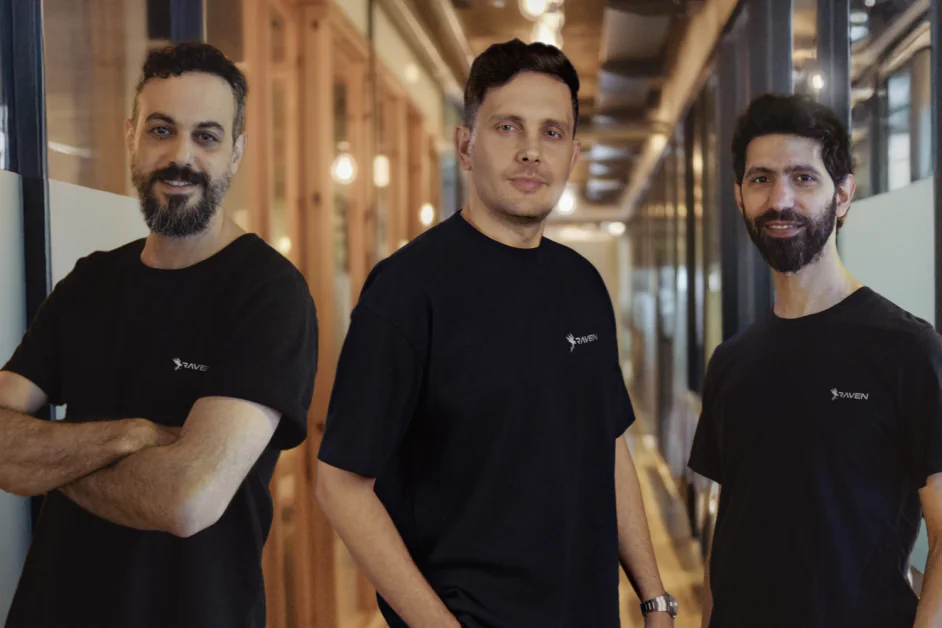
Roi Abitboul, Guy Franco og Omer Yair grundlagde RAVEN.IO i 2023. De er erfarne cybersikkerhedsspecialister med baggrund i israelske forsvarsenheder og tidligere succes med startups. Teamet byggede tidligere Javelin Networks, som blev købt af Symantec. Her arbejdede de siden med teknologi til endpointdetektion og cloudbeskyttelse.
Det nuværende fokus bygger på den erfaring, men retter sig mod et andet lag i teknologistakken: selve applikationens kørselsmiljø.
Platformen er allerede i produktion hos 11 virksomhedskunder, især inden for forsikring og finansielle tjenester, hvor risici i applikationslaget og forsyningskæden er særligt store.
Sådanne miljøer indfører normalt nye sikkerhedsmodeller med forsigtighed. Det tyder på, at adfærdsbaseret sikkerhed under kørsel vinder frem hos organisationer med kompleks infrastruktur og høj risikoeksponering.
Hvad det siger om fremtidens applikationssikkerhed
Strategien følger en voksende retning inden for cybersikkerhed, ofte kaldet «protect right»: at beskytte applikationer under kørsel frem for udelukkende at stole på tidlige udviklingskontroller efter «shift left»-tilgangen.
Traditionelle metoder har stadig en rolle, men efterlader et hul mellem opdagelsen af en sårbarhed og udrulningen af en rettelse. Angribere udnytter dette tidsvindue i stigende grad. Beskyttelse under kørsel skal lukke hullet ved løbende at overvåge og forsvare applikationer, mens de er i drift.
Når AI accelererer både softwareudvikling og skabelsen af angrebsmetoder, vokser angrebsfladen hurtigt. Mere kode skrives hurtigere, ofte med mindre menneskeligt tilsyn, samtidig med at angribere får værktøjer, som automatiserer opdagelsen af sårbarheder.
I det miljø kan sikkerhedsmodeller, som bygger på forhåndsviden, fortsat miste effektivitet.
RAVEN.IO’s finansiering afspejler stigende interesse for metoder, der antager, at angreb er uundgåelige, og fokuserer på at opdage og standse dem i realtid. Hvis skiftet fortsætter, kan adfærdsbaseret sikkerhed under kørsel gå fra en nichekategori til et grundlæggende lag i moderne applikationsbeskyttelse.


