Základy AI
Co je Model Context Protocol (MCP)? Standard spojující AI s nástroji a daty
Model Context Protocol poskytuje AI aplikacím standardní způsob, jak objevovat a používat nástroje, data, výzvy a další funkce. Tento průvodce vysvětluje architekturu MCP, jeho primitivy, bezpečnostní hranice a místo v zásobníku agentů.

 Přidejte Unite.AI mezi své preferované zdroje na Google
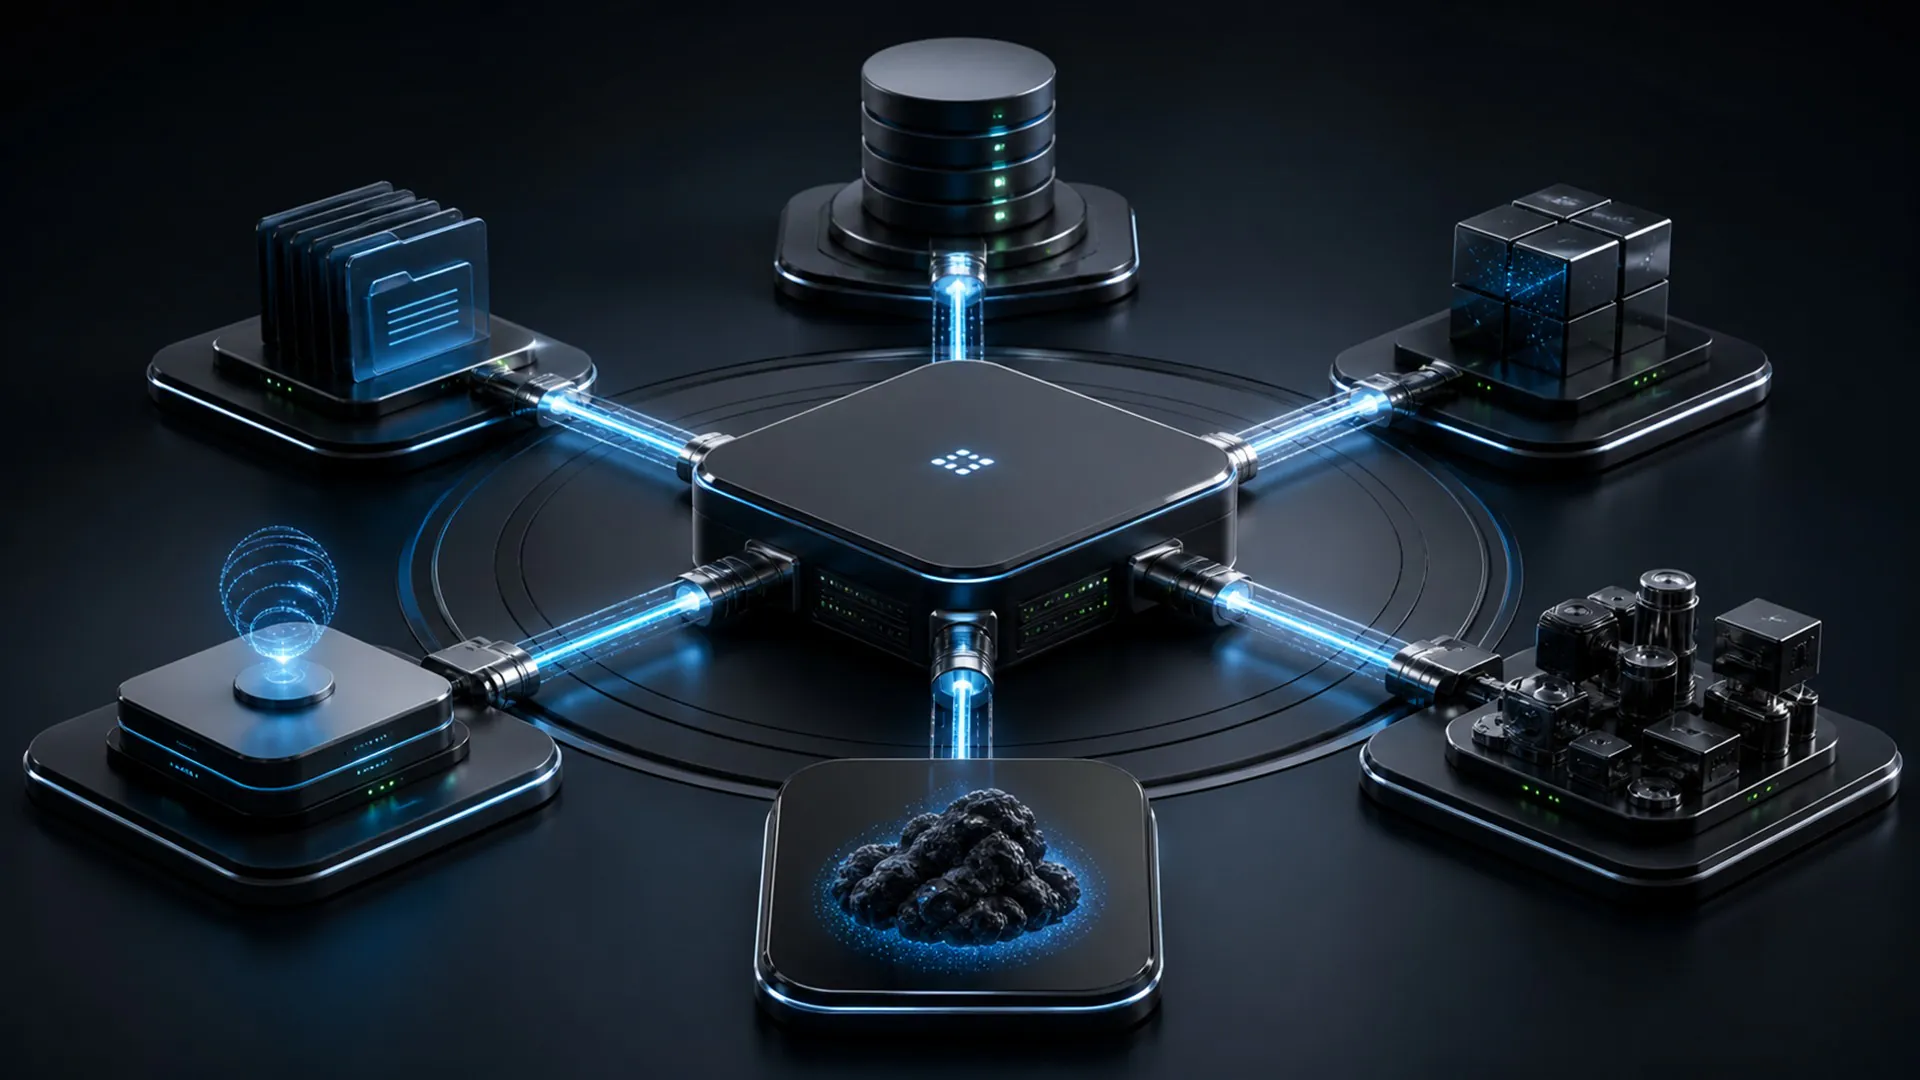
Model Context Protocol (MCP) je otevřený standard, který umožňuje AI aplikacím připojit se k externím nástrojům, datům, promptům a dalším funkcím prostřednictvím jednotného rozhraní. Místo vytváření vlastní integrace pro každou kombinaci modelu a systému mohou vývojáři implementovat sdílený protokol mezi AI hostitelem a MCP serverem.
MCP je často popisován jako univerzální konektor pro AI, ale tato analogie je neúplná. Protokol nepřesouvá jen data. Definuje, jak účastníci vytvářejí schopnosti, vystavují zdroje a akce, vyměňují strukturované zprávy a udržují bezpečnostní hranice. To z něj činí důležitou součást vznikající infrastruktury pro AI asistenty a agenty.
Proč MCP existuje
Model sám o sobě nemůže zobrazit soukromé dokumenty společnosti, prohlížet místní úložiště, dotazovat se na živou databázi ani volat interní službu. Vývojáři historicky tyto schopnosti propojovali pomocí jednorázových pluginů a aplikací specifických API.
Tento přístup vytváří integrační problém. Pokud deset AI aplikací potřebuje připojit se k deseti systémům, týmy mohou skončit s údržbou desítek zakázkových adaptérů. Každý adaptér může různě představovat nástroje, kontext, autentizaci, chyby a aktualizace.
MCP vytváří společnou smlouvu. MCP‑kompatibilní aplikace může komunikovat s MCP servery, které vystavují schopnosti ve známém formátu. Oficiální Model Context Protocol specifikace definuje protokol, zatímco jednotliví hostitelé a servery rozhodují, které funkce a bezpečnostní politiky podporují.
Architektura MCP
MCP odděluje konverzaci a logiku modelu AI aplikace od integrační logiky požadované každým zdrojem dat nebo službou. Hostitel může udržovat několik klientských spojení najednou – jedno pro server souborového systému, jedno pro databázový server a další pro podnikovou aplikaci – a přitom představovat jejich schopnosti modelu prostřednictvím jednotného rozhraní.
Server není nutně vzdálená internetová služba. Může běžet lokálně vedle desktopové aplikace, uvnitř firemní sítě nebo jako vzdálená služba. Toto rozhodnutí o nasazení mění transport a důvěrnou hranici, ale ne centrální vztah: klient objevuje schopnosti ze serveru a vyměňuje s ním strukturované zprávy.
MCP používá architekturu host‑client‑server.
- Host: AI aplikace, s níž uživatel interaguje, například asistent, vývojové prostředí nebo platforma pro agenty.
- Client: komponenta protokolu vytvořená hostitelem pro udržení spojení s konkrétním MCP serverem.
- Server: program, který vystavuje vybrané nástroje, zdroje nebo prompty MCP klientům.
Hostitel se může najednou připojit k více serverům. Jeden server může poskytovat přístup k souborovému úložišti, další k systému pro řízení projektů a třetí k interní databázi. Hostitel zůstává zodpovědný za uživatelský zážitek, orchestraci modelu, souhlas a informace umístěné v kontextu modelu.
Zprávy jsou strukturovány podle konvencí JSON‑RPC. Během inicializace účastníci vyjednávají verze protokolu a schopnosti. Toto vyjednávání je důležité, protože klienti a servery nemusí implementovat každou volitelnou funkci.
Nástroje, zdroje a prompty
| Hostitel | AI aplikace, která koordinuje uživatelský zážitek a oprávnění. |
|---|---|
| Klient | Protokolové spojení udržované hostitelem pro jeden server. |
| Server | Program, který zpřístupňuje nástroje, zdroje nebo výzvy. |
| Výsledek | Strukturovaná data vrácená hostiteli po schváleném volání. |
MCP organizuje schopnosti poskytované serverem do několika primitiv. Tři nejznámější jsou nástroje, zdroje a výzvy.
Nástroje
Nástroj je spustitelná funkce, kterou může AI aplikace vyvolat. Příklady zahrnují vyhledávání v databázi zákazníků, vytvoření úkolu, spuštění dotazu nebo načtení aktuálního inventáře. Definice nástroje obsahuje název, popis a schéma vstupů, aby model a runtime věděly, jaké argumenty se očekávají.
Použití nástroje může měnit externí systémy, proto by hostitelé měli zobrazovat smysluplné popisy, validovat vstupy, uplatňovat oprávnění a vyžadovat potvrzení u zásadních akcí.
Zdroje
Zdroj je kontext, který může aplikace číst, například soubor, záznam v databázi, dokumentační stránku nebo vygenerovanou zprávu. Zdroje používají identifikátory a mohou vystavovat metadata jako název a typ média. Poskytují hostitelům standardizovaný způsob, jak objevovat a získávat informace, aniž by předstíraly, že každá operace čtení je akcí.
Výzvy
Výzvy jsou znovupoužitelné šablony nebo pracovní postupy, které server zpřístupňuje hostiteli. Mohou uživatelům pomoci správně vyvolat schopnost, poskytnout strukturované argumenty nebo kombinovat doménově specifické instrukce s relevantním kontextem.
MCP také podporuje schopnosti v opačném směru. V závislosti na dohodě může server požádat hostitele, aby získal dokončení modelu nebo vstup uživatele. Důležitým návrhovým principem je explicitní vyjednávání schopností místo předpokladu, že každý účastník může provádět každou operaci.
Co se děje během volání nástroje MCP?
Uvažujme AI asistenta pro kódování připojeného k serveru pro analýzu repozitáře.
- Hostitel se připojí k serveru MCP a vyjedná podporované schopnosti.
- Klient požádá o seznam dostupných nástrojů.
- Server vrátí strukturované definice nástrojů, včetně jejich schémat vstupů.
- Hostitel zpřístupní vybrané popisy nástrojů modelu.
- Model navrhne volání nástroje, například vyhledání odkazů na funkci.
- Hostitel zkontroluje politiku a v případě potřeby požádá uživatele o schválení.
- Klient odešle ověřený požadavek na server.
- Server provede operaci a vrátí strukturovaný obsah nebo chybu.
- Hostitel rozhodne, kterou část výsledku poskytne modelu pro další krok.
MCP standardizuje výměnu, ale nerozhoduje, zda by model měl být důvěryhodný pro volání nástroje. Toto rozhodnutí patří hostiteli a jeho vrstvě politik.
MCP nenahrazuje API
Server MCP často obaluje existující API, sady vývojářských nástrojů, příkazové řádky nebo ovladače databází. Tyto podkladové rozhraní stále provádějí skutečnou práci. MCP přidává nad nimi vrstvu objevování a interakce orientovanou na AI.
Tento rozdíl vysvětluje, proč je MCP doplňkem k REST, GraphQL a dalším aplikačním rozhraním. Platební služba si může ponechat své osvědčené API, zatímco server MCP zpřístupní pečlivě omezený podmnožinu operací s popisy a schématy přátelskými pro model.
MCP vs. Volání funkcí
Volání funkce nebo nástroje je schopnost modelu: model může vrátit strukturovaný požadavek na vyvolání funkce. MCP je protokol pro objevování a komunikaci s poskytovateli nástrojů a kontextu.
Oba často spolupracují. Server MCP informuje hostitele, které nástroje existují. Hostitel předloží vybrané definice modelu. Model vydá volání nástroje. Hostitel pak použije MCP k odeslání tohoto požadavku na příslušný server.
MCP vs. Agent2Agent
MCP spojuje AI aplikaci se schopnostmi a kontextem. Agent2Agent, nebo A2A, se zaměřuje na komunikaci mezi autonomními agenty, které mohou patřit různým systémům nebo organizacím.
Praktický systém může využívat obojí. Agent může použít MCP k přístupu ke svým nástrojům a datům, pak použít A2A k delegování většího úkolu jinému agentovi. MCP odpovídá na otázku „Jak může tato aplikace použít tuto schopnost?“ A2A odpovídá na otázku „Jak mohou tito agenti koordinovat práci?“
Bezpečnostní rizika a kontroly
Bezpečný hostitel udržuje explicitní seznam povolených serverů a nástrojů, zobrazuje smysluplný souhlas při udělení přístupu a spojuje každé volání s uživatelem nebo identitou pracovního zatížení, která jej autorizovala. Schémata nástrojů by měla být dostatečně úzká, aby odmítla neočekávané argumenty, zatímco auditní záznamy by měly zaznamenávat server, funkci, vstupy, stav výsledku a schvalovací cestu.
Vrácené zdroje a výsledky nástrojů jsou také povrchem pro prompt‑injekci. Dokument načtený přes MCP může obsahovat text, který model vyzývá, aby ignoroval jeho instrukce nebo odcizil data. Hostitel musí zachovat rozdíl mezi nedůvěryhodným obsahem a systémovou politikou a měl by zabránit tomu, aby výstup jednoho serveru tiše rozšiřoval oprávnění jiného serveru.
Standardizace zlepšuje interoperabilitu, ale nečiní server důvěryhodným. Server MCP může odhalit citlivá data, zavádějící popisy nástrojů, nebezpečné akce nebo kompromitované závislosti. Nedůvěryhodný obsah získaný prostřednictvím zdroje může také obsahovat instrukce pro prompt‑injekci zaměřené na manipulaci s modelem.
Důležité ovládací prvky zahrnují:
- Nejmenší oprávnění: poskytněte každému serveru pouze pověření a rozsah potřebný pro jeho účel.
- Důvěra k serveru: ověřte zdroj, kód, vlastnictví a aktualizační cestu serverů před jejich připojením.
- Viditelnost pro uživatele: uveďte jasně, který server data obdrží a jakou akci provede.
- Validace vstupu: vynucujte schémata a obchodní pravidla mimo model.
- Schvalovací hranice: potvrďte citlivé, externí, finanční nebo destruktivní akce.
- Minimalizace dat: vyhněte se odesílání celých dokumentů nebo konverzací, když je potřeba jen malá část.
- Logování a odvolání: zaznamenávejte volání, monitorujte anomálie a usnadněte deaktivaci pověření a spojení.
Projekt MCP nadále zdokonaluje svou architekturu a bezpečnostní pokyny. Aktualizace specifikace z roku 2026 projektu ukazuje, jak se standard vyvíjí směrem k jednodušší infrastruktuře, autorizaci a nasazení do výroby.
Kdy by měli vývojáři používat MCP?
MCP je vhodný, když více AI klientů potřebuje konzistentní spojení se stejnou funkcí, když by měly být nástroje během běhu objevitelný, nebo když tým chce oddělit orchestraci AI od kódu specifického pro integraci systému.
Přímé volání funkce může zůstat jednodušší pro malou aplikaci s jedním přísně řízeným backendem. Přijetí protokolu přináší vlastní provozní práci: správu životního cyklu serveru, testování kompatibility, autentizaci, sledovatelnost a správu.
Co si zapamatovat o Model Context Protocol (MCP)
MCP je společný jazyk mezi AI aplikacemi a nástroji a kontextem kolem nich. Jeho hodnota spočívá v nahrazení izolovaných integračních konvencí objevovatelným, strukturovaným a rozšiřitelným protokolem.
Standard neodstraňuje potřebu pečlivého inženýrství. Hostitelé stále musí rozhodnout, kterým serverům důvěřovat, které funkce zpřístupnit, jaká data sdílet a kdy musí osoba schválit akci. MCP činí spojení přenosnými; správa je činí bezpečnými a užitečnými.