
Financování
RAVEN.IO získává 20 milionů dolarů na nové pojetí bezpečnosti aplikací v éře útoků využívajících AI

 Přidejte Unite.AI mezi své preferované zdroje na Google
Klíčové bodyRAVEN.IO získal 20 milionů dolarů na posílení runtime bezpečnosti proti…
Zobrazit více
- RAVEN.IO získal 20 milionů dolarů na posílení runtime bezpečnosti proti nepředvídatelným útokům řízeným umělou inteligencí.
- Jejich platforma detekuje neznámé hrozby analýzou chování aplikací v reálném čase za běhu.
- Runtime ochrana se stává nezbytností, protože umělá inteligence urychluje jak vývoj softwaru, tak tvorbu exploitů.
Kyberbezpečnostní startup RAVEN.IO získal v novém kole financování 20 milionů dolarů a chce změnit ochranu aplikací v produkčním prostředí. Kolo vedla společnost Norwest, za účasti Elron Ventures a několika strategických investorů. Financování přichází v době, kdy tradiční bezpečnostní modely stále obtížněji drží krok s hrozbami vytvářenými AI.
Společnost vychází ze základní myšlenky: moderní útoky už nejsou předvídatelné a bezpečnostní systémy založené na známých zranitelnostech ztrácejí účinnost.
Za hranice CVE a obrany založené na signaturách
Bezpečnost aplikací se dlouho opírala především o identifikaci známých zranitelností, evidovaných v systému Common Vulnerabilities and Exposures (CVE), a o jejich opravu po odhalení. Tento model je nyní pod tlakem.
RAVEN.IO přesouvá pozornost od známých informací k tomu, co se skutečně děje uvnitř běžící aplikace. Namísto statického skenování kódu či vnějšího monitorování provozu platforma v reálném čase analyzuje provádění kódu a odhaluje odchylky od očekávaného chování.
Model upřednostňující ochranu za běhu aplikace má identifikovat útoky i bez známé zranitelnosti. Sledováním cest provádění, knihoven a volání funkcí dokáže systém označit neobvyklou aktivitu a zastavit zneužití zranitelnosti v okamžiku, kdy nastane.
Posun odráží širší realitu: nástroje AI umožňují útočníkům vytvářet a používat exploity tempem, s nímž tradiční databáze zranitelností nedokážou držet krok.
Proč je přehled o běhu aplikace stále důležitější
Platforma RAVEN.IO vychází z předpokladu, že většina významných útoků dnes probíhá přímo v aplikační vrstvě, nikoli na úrovni sítě nebo koncových bodů. To je zvlášť podstatné v cloudově nativních prostředích, kde jsou aplikace rozděleny mezi kontejnery, mikroslužby a více poskytovatelů cloudu.
Podle společnosti poskytuje technologie podrobný přehled o chování aplikací až po jednotlivé funkce a řetězce provádění, bez invazivní instrumentace a bez vlivu na výkon.
Takový přehled umožňuje bezpečnostním týmům:
- Odhalovat pokusy o zneužití zranitelností v reálném čase
- Omezovat šum snižováním priority zranitelností, které nelze zneužít
- Vysledovat útoky ke konkrétním změnám kódu či nasazením
Cílem je kromě detekce také okamžitá prevence: blokovat škodlivé provádění kódu dříve, než vznikne škoda.
První nasazení v odvětvích s vysokými nároky na bezpečnost
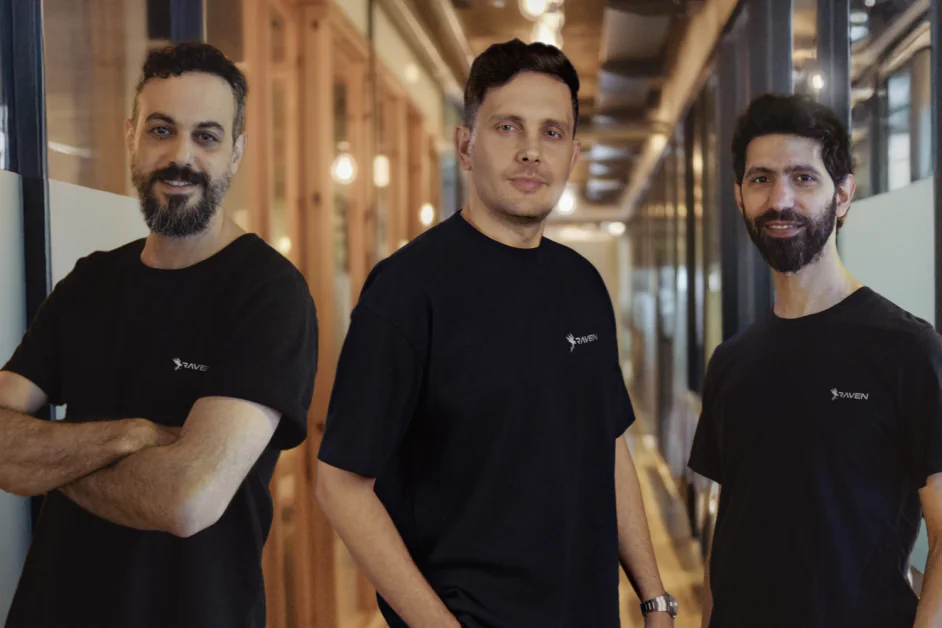
Roi Abitboul, Guy Franco a Omer Yair založili RAVEN.IO v roce 2023. Jde o zkušené odborníky na kyberbezpečnost s praxí v izraelských obranných jednotkách a předchozími úspěchy ve startupech. Tým dříve vybudoval společnost Javelin Networks, kterou koupil Symantec. Tam následně pracovali na technologiích detekce na koncových bodech a ochrany cloudu.
Současné zaměření navazuje na tuto zkušenost, ale míří na jinou vrstvu technologického prostředí: samotný běh aplikace.
Platforma už je v produkčním provozu u 11 podnikových zákazníků, zejména v pojišťovnictví a finančních službách, kde jsou rizika v aplikační vrstvě a dodavatelském řetězci obzvlášť velká.
Tato prostředí obvykle přijímají nové bezpečnostní modely opatrně. To naznačuje, že ochrana založená na chování za běhu aplikace získává podporu u organizací se složitou infrastrukturou, které jsou silně vystaveny rizikům.
Co to znamená pro budoucnost bezpečnosti aplikací
Strategie společnosti odpovídá sílícímu směru v kyberbezpečnosti, často označovanému jako «protect right»: chránit aplikace za běhu, místo spoléhání pouze na kontroly v raných fázích vývoje podle přístupu «shift left».
Tradiční metody mají stále svou roli, ale mezi nalezením zranitelnosti a nasazením opravy zůstává mezera. Útočníci toto časové okno využívají stále častěji. Ochrana za běhu má mezeru uzavřít nepřetržitým monitorováním a obranou aplikací v provozu.
S tím, jak AI urychluje vývoj softwaru i tvorbu exploitů, se rychle rozšiřuje útočná plocha. Více kódu vzniká rychleji, často s menším dohledem člověka, zatímco útočníci získávají nástroje pro automatické objevování zranitelností.
V takovém prostředí mohou bezpečnostní modely založené na předchozích znalostech dál ztrácet účinnost.
Financování RAVEN.IO odráží rostoucí zájem o přístupy, které považují útoky za nevyhnutelné a soustředí se na jejich odhalení a zastavení v reálném čase. Pokud bude posun pokračovat, ochrana založená na chování za běhu aplikace by se mohla z úzce specializované kategorie stát základní vrstvou moderní ochrany aplikací.


