
Rozhovory
Jack Cherkas, globální CISO společnosti Syntax – Série rozhovorů

 Přidejte Unite.AI mezi své preferované zdroje na Google
Klíčové bodyŘízení musí s projekty AI cestovat, nikoli je blokovat u brány.
Zobrazit více
- Řízení musí s projekty AI cestovat, nikoli je blokovat u brány.
- AI agenti potřebují identity, oprávnění, záznamy a nástroje pro omezení stejně jako lidští uživatelé.
- CISO, kteří přijdou včas s praktickými postupy, se stanou partnery, které týmy AI chtějí.
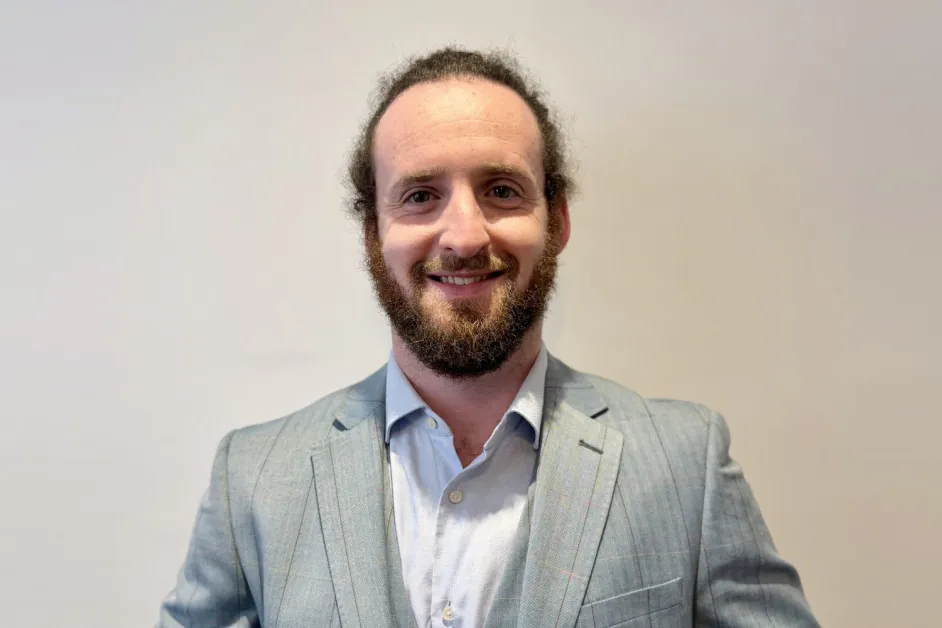
Jack Cherkas, globální CISO ve společnosti Syntax, je zkušený manažer kybernetické bezpečnosti s hlubokými zkušenostmi v oblasti cloudové bezpečnosti, kybernetické odolnosti, podnikové architektury a bezpečnosti AI. Působil ve vedoucích pozicích ve společnostech Syntax, PwC UK, Kyndryl a IBM, kde pomáhal budovat a rozšiřovat bezpečnostní operace, řídil reakci na závažné incidenty a vyvíjel strategie kybernetické odolnosti pro velké podniky. Ve společnosti Syntax vede globální kybernetickou bezpečnost napříč lidmi, systémy, datovými centry, spravovanými cloudovými službami a zákaznickými bezpečnostními nabídkami, přičemž dohlíží na tým více než 65 bezpečnostních odborníků v osmi zemích.
Syntax je globální poskytovatel IT služeb a spravovaných cloudových služeb, specializující se na kritické podnikové aplikace, zejména prostředí SAP a Oracle (ORCL ). Společnost podporuje organizace při migraci do cloudu, spravovaném hostingu, kybernetické bezpečnosti, správě podnikových aplikací a AI-podporovaných operacích napříč hybridními a multi-cloudovými infrastrukturami. Jejím zaměřením je pomoci podnikům modernizovat, zabezpečit a provozovat komplexní podnikové systémy ve velkém měřítku.
Vedl jste kybernetické bezpečnostní iniciativy v IBM, Kyndryl, PwC a nyní ve společnosti Syntax. Jak se během této cesty vaše perspektiva na zabezpečení nových technologií, jako je AI, vyvinula, zejména když organizace přecházejí z experimentování do produkční fáze?
Má kariéra sledovala řadu disruptivních změn, z nichž každá vyžadovala, aby bezpečnost doháněla novou kontrolní plochu. V IBM v raných dnech cloudu otázka zněla, zda můžeme důvěřovat infrastruktuře někoho jiného pro běh kriticky důležitých zátěží. Odpovědí byl model sdílené odpovědnosti a generace bezpečnostních kontrol navržených přímo pro cloud.
Pak přišla éra ransomwaru. NotPetya v roce 2017 vyřadila společnosti za hodiny, a průmysl se naučil, že malware šířící se jako červ může vyřadit globální dodavatelské řetězce přes noc. Odpovědí bylo připravit se na to, kdy (ne zda) k kybernetickému útoku dojde, segmentovat sítě, zavést neměnné zálohy a výrazně posílit správu identit.
Během mého působení v Kyndryl a PwC se SaaS přesunul z okraje do centra každého IT prostředí. Zátěže se přesunuly z datových center na technologickou infrastrukturu někoho jiného a identita se stala bezpečnostním perimetrem. Zero Trust přestal být diagramem a začal být provozním modelem.
Nyní ve společnosti Syntax jsme ve vlně GenAI, kde systém sám uvažuje, generuje a jedná. Každá vlna nám dala novou kontrolní plochu, nedostatečnou výstrahu a kratší okno mezi experimentem a produkcí. Cloud trval roky. SaaS trval čtvrtletí. GenAI trvá týdny. CISO, kteří drží krok, jsou ti, kteří přestali považovat každou vlnu za výjimku a začali považovat rychlou adopci za běžný stav.
S tím, jak organizace zrychlují zavádění AI, jak hodnotíte riziko, že důvěra, a ne pouze dodržování předpisů, je ohrožena? Jaké jsou nejčasnější indikátory toho, že se toto začíná dít?
Důvěra je základem každé dobré adopce AI. Nejčasnější indikátory nejsou v auditní zprávě, ale v provozních signálech. Stínové nasazení AI, za které nikdo nenese odpovědnost. Nákupní oddělení schvalující dodavatele GenAI bez bezpečnostního posouzení. Dohledatelnost původu dat, která se přeruší ve chvíli, kdy se zeptáte, odkud pocházejí trénovací data. AI agenti, kterým jsou udělena administrátorská oprávnění, protože nikdo nechtěl zpomalit projekt. Když vidíte tyto čtyři signály v jedné organizaci, důvěra se již rychleji spotřebovává, než se získává. Vedení je obvykle poslední, kdo to ví.
Mnohé společnosti přijímají AI rychleji, než ji dokážou zabezpečit. Jaká jsou nejčastější reálná rizika, která vidíte dnes, když řízení zaostává za inovací?
Když řízení zaostává, stanou se tři věci, a žádná z nich se neobjeví jako bezpečnostní incident až do mnohem pozdější doby. Za prvé se tiše hromadí riziko porušení předpisů: nasazení AI, které porušuje požadavky na transparentnost podle aktu EU o AI, nespustí alarm; objeví se v auditu za dva roky jako pokuta. Za druhé se narušuje důvěra zákazníků v transakcích, které nevidíte: potenciální zákazníci si vybírají konkurenty, kteří mohou prokázat řízení, a váš prodejní tým se nikdy nedozví, proč. Za třetí se zhoršuje kvalita rozhodnutí: organizace činí více AI-ovlivněných rozhodnutí, ale nemůže je vysvětlit nebo auditovat, a špatná rozhodnutí se hromadí na místech, kam nikdo nehledí. Náklady na slabé řízení AI jsou pomalá eroze auditu, prodeje a kvality rozhodnutí, která končí bezpečnostním průlomem poškozujícím pověst.
Jak by podle vašich zkušeností s budováním a škálováním spravovaných bezpečnostních služeb a provozu SOC měly organizace přehodnotit své bezpečnostní modely pro systémy řízené AI a autonomní rozhodování?
AI je nový vektor útoku, násobitel hrozeb i klíčový obranný prvek a bezpečnostní model se musí přizpůsobit tak, aby pokryl všechny tři role současně.
Jako vektor útoku se samotné platformy GenAI stávají cíli, které je třeba chránit. Jako násobitel hrozeb útočníkům umožňují ve velkém vytvářet phishing, generovat kód pro zneužití, automatizovat průzkum a hledat zranitelnosti strojovou rychlostí. Jako obranný nástroj je tatáž technologie obrácená proti útočníkům jedinou realistickou odpovědí: třídění pomocí AI, automatizovaný lov hrozeb a podpora analytiků už nejsou volitelné; díky nim SOC drží krok s protivníkem posíleným AI. Pokud jsou jejich schopnosti posílené AI a naše nikoli, mezera se s každým cyklem zvětšuje.
Vzniká tím také nový typ aktéra, který musí model řídit. V Syntax už agenty AI chápeme jako nové členy organizačního schématu vedle lidí, což stanovuje požadavky na jejich zabezpečení. Potřebují vše, co dáváme lidským uživatelům — identitu, oprávnění podle rolí, protokoly aktivit a behaviorální výchozí hodnoty — i stejné možnosti omezení jako u napadených účtů: vypnutí, izolaci a odebrání přístupu. Rozdíl je v rychlosti. Agenti jednají v milisekundách, proto musí být tyto zásahy okamžité a automatické, nikoli až závěrem pracovního postupu reakce na incident.
Globální bezpečnostní operační centrum Syntax se vyvíjí tak, aby AI posilovala lidské analytiky. Zaměstnanci současně vytvářejí agentní pracovní postupy a agenty uvnitř platformy Syntax GenAI, která ve výchozím nastavení poskytuje ochranná opatření proti zkreslení a toxicitě a kontroly soukromí a zabezpečení dat.
Tak má přehodnocení vypadat. Braňte AI jako cíl. Nasaďte AI jako obránce. Řiďte její používání.
Mezi rychlostí a kontrolou často vzniká napětí. Jak mohou organizace zachovat tempo inovací a současně zavést smysluplný dohled a ochranná opatření pro systémy AI?
Rychlost a kontrola vypadají jako protiklady, dokud nevytvoříte řízení, které postupuje spolu s projektem místo toho, aby jej blokovalo. Chybou je umístit řízení až k bráně: výbor, schválení, čtvrtletní kontrola. Než se brána otevře, tým ji buď obešel, nebo ztratil tempo. Funguje model předefinovaných procesů se zabudovaným řízením. Výchozím bodem je jasná a konzistentní komunikace, po níž následují předem schválené vzory, předem povolené datové toky a předdefinované šablony oprávnění. Týmy získají rychlost, bezpečnostní týmy viditelnost a kompromis, jehož existenci všichni předpokládají, se ukáže jako špatně navržený proces. Jde o vyvážení bezpečnosti a inovací podle ochoty každé organizace podstupovat riziko.
Máte zkušenosti s rozsáhlými strategiemi kybernetické odolnosti a reakcí na incidenty, jak zavedení AI mění povahu kybernetických hrozeb a způsob, jakým by organizace měly být připraveny?
AI urychluje hrozby napříč různými vektory. Měřítko: phishing a průzkum strojovou rychlostí proti tisícům cílů současně. Složitost: sociální inženýrství využívající deepfaky, které poráží hlasovou a video verifikaci. Identita: syntetické identity, které procházejí kontrolami identity navrženými pro lidi.
Pro reakci na incidenty jsou důsledky provozní. Potřebujete detekci, která se neopírá o lidské rozpoznávání vzorců v lidském tempu. Potřebujete verifikační protokoly, které předpokládají, že hlas a video lze padělat. A potřebujete reakční scénáře na incidenty, které explicitně pokrývají incidenty související s AI, protože kroky pro obnovu nejsou stejné jako u ransomwarového incidentu.
Ve společnosti Syntax, jak vypadá AI se zabezpečením integrovaným od návrhu v komplexním, reálném podnikovém prostředí?
Ve společnosti Syntax to znamená vyvážení inovací a bezpečnosti prostřednictvím adopce naší GenAI Platformy s vestavěnými bezpečnostními zábranami, našich schválených, omezených a zakázaných GenAI služeb a aplikací, modelů a platforem, a prosazování kultury kladoucí bezpečnost na první místo prostřednictvím naší kanceláře pro správu AI. Pro naši globální bezpečnostní organizaci to znamená roli partnera umožňujícího rozvoj podnikání, nikoli brzdy, podporu podnikání s jeho strategickými prioritami, zatímco chráníme Syntax v souladu s naším apetitem k riziku.
Existuje rostoucí narativ, že bezpečnost a dodržování předpisů již nejsou brzdou, ale faktory umožňujícími růst. Co se musí změnit kulturně a provozně, aby organizace skutečně přijaly tento postoj?
Největší posun spočívá v tom, jak definujeme úspěch. Bezpečnostní týmy byly po desetiletí měřeny tím, co se nestalo: žádné porušení, žádné incidenty, žádné auditní nálezy. Tento metr odměňuje říkání ne. Týmy, které podporují rozvoj podnikání, měří něco jiného: uzavřené obchody, protože kontroly byly prokazatelné, uvedení produktů, která proběhla v plánovaném termínu, protože bezpečnost uvolnila cestu, a inovace, které prošly procesy řízení, místo aby je obcházely.
Operačně to vyžaduje procesy předefinované s vestavěným řízením, spojené s aktivním umožněním, jako je naše GenAI Platforma, která činí bezpečnou cestu tou jednodušší, a dostupné vzdělávání a programy v oblasti generativní AI, jako je naše iniciativa AI Champions.
Kultura následuje to, co incentivizujete a co umožňujete. Změňte to, co odměňujete, vybavte lidi správnými nástroji a správným tréninkem ve správný čas, a změníte to, co dělají. Toto je cesta, kterou se společnost Syntax ubírá.
S tím, jak je AI stále více integrována do podnikových pracovních postupů, jak by měli CISO spolupracovat s vedoucími AI, datovými vědci a produktovými týmy, aby zajistili odpovědnost bez zpomalení pokroku?
CISO, který čeká, až bude pozván, přijde pozdě. CISO, který se objeví brzy, s praktickými vzory spíše než námitkami založenými na interních pravidlech, se stává partnerem, kterého AI projekty skutečně chtějí u stolu. V praxi to znamená společné návrhové sezení s AI týmy, bezpečnostní schvalování probíhající souběžně s funkčním schvalováním, nikoli až po něm, a politiku otevřených dveří. To mění konverzaci z „odboru ne“ na „ano, ale“ nebo „ne, ale“ jako ochotný a spolupracující partner pro podnikání.
Pohledem do budoucna, věříte, že uvidíme standardizovaný globální rámec pro AI řízení, nebo budou organizace muset budovat své vlastní interní důvěryhodné architektury bez ohledu na regulaci?
Obojí, v tomto pořadí. Uvidíme fázované sbližování na malý počet regionálních rámců, EU AI Act jako první, následované dalšími s místními variacemi. Neuvidíme jeden globální standard v tomto desetiletí kvůli geopolitické fragmentaci. Organizace proto budou dělat dvě věci paralelně: dodržovat rámec, který se vztahuje na jejich největší trh, a provozovat interní důvěryhodnou architekturu, která překračuje nejslabší rámec. Interní architektura je důležitější než vnější standard, protože regulátoři se pohybují pomalu a hrozby ne. Společnosti, které budují interní důvěryhodné architektury nyní, stráví příští desetiletí říkáním „už to děláme“ každému novému regulátorovi, který přijde.
Děkuji za skvělý rozhovor. Čtenáři, kteří se chtějí dozvědět více, by měli navštívit Syntax.


