
Rozhovory
David Archer, CTO, Niobium Microsystems – Rozhovorová série

 Přidejte Unite.AI mezi své preferované zdroje na Google
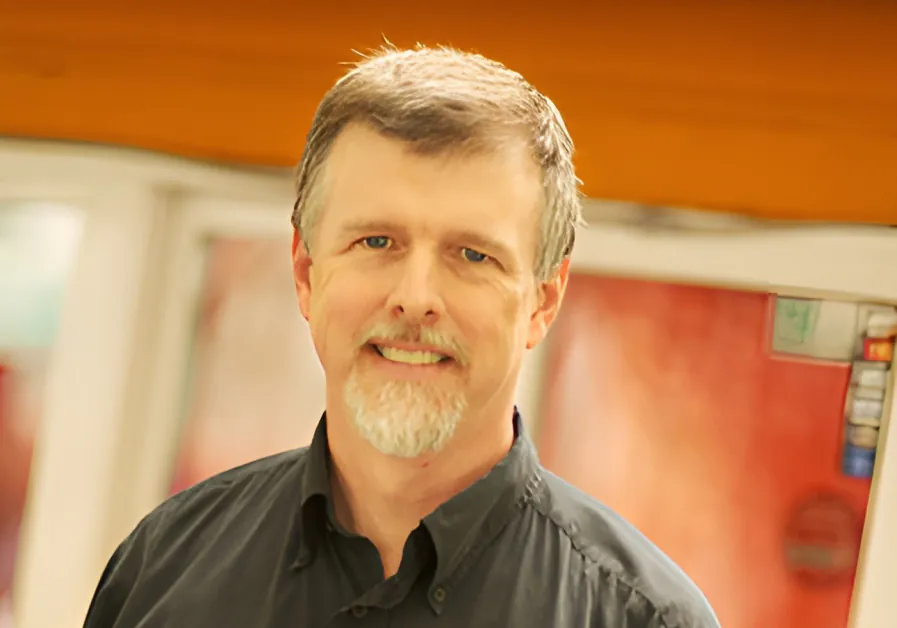
Dr. Archer je technický ředitel společnosti Niobium Microsystems a hlavní vědec vedoucí kryptografii a vícestranné výpočty v Galois, Inc., jehož zákazníky jsou DARPA, NSA, IARPA a Ministerstvo vnitřní bezpečnosti.
Má více než 30 let zkušeností ve výzkumu a vývoji komplexních ASIC, systémového hardwaru, softwarových architektur, zabezpečených výpočtů a kryptografie.
Dr. Archer získal doktorát z počítačových věd na Portlandské státní univerzitě, magisterský titul z elektrotechniky a bakalářský titul z počítačového inženýrství na Univerzitě v Illinois v Urbana-Champaign.
Niobium Microsystems je průkopníkem řešení Zero Trust Computing, která zahrnuje nejrychlejší hardwarové akcelerátory homomorfního šifrování (FHE) v oboru. Technologie společnosti umožňují organizacím využít hodnotu dat, zatímco je udržují plně zašifrovaná, zajišťují, aby citlivé informace zůstaly soukromé a podporují soulad s předpisy. Díky tomu, že FHE výkon dosahuje bezprecedentní úrovně, Niobium Microsystems ermögňují novou generaci aplikací strojového učení a statistické analýzy s matematicky garantovaným soukromím.
Měli jste úžasnou akademickou a profesní kariéru. Byl tam nějaký specifický moment nebo vliv, který vás vedl k tomu, aby jste se věnovali kryptografii?
Řekl bych, že to jsou dva nesouhlasící, specifické vlivy, oba stojí za to číst: Právo na soukromí od Warrena a Brandeise a Průhledná společnost od Brina. První zdůrazňuje právo být ponechán samotnému, argumentuje, že zákon by měl chránit lidi před invazivními technologiemi. Druhý argumentuje opak: ty invazivní technologie nelze vyhnout, a my selháváme, když se snažíme oslepit několik málo mocných, kteří je používají, protože zákon brání nám vidět je. Moderní kryptografie, která například může prokázat skutečnosti bez odhalení tajemství, nebo sdílet citlivé údaje bez jejich odhalení, hrají důležitou roli v praktickém řešení.
Pro ty, kteří nejsou seznámeni, vysvětlíte, co je Fully Homomorphic Encryption a co z něj činí takovou hru o soukromí dat?
Plně homomorfní šifrování, nebo FHE, je kryptografická technologie, která umožňuje provádět výpočty na zašifrovaných datech bez jejich dešifrování. Představte si, že předáváte zamčenou krabici někomu – mohou manipulovat s tím, co je uvnitř krabice, bez jejího otevření, a pak pouze vy můžete odemknout výsledek. S FHE zůstávají data zašifrovaná během uložení, přenosu a výpočtu. To je revoluční: matematicky zajišťuje, že citlivé údaje zůstávají neprůhledné. Žádné úniky, žádné odhalení.
Jaké jsou největší výzvy při praktickém využití FHE pro podnikové aplikace AI a jak Niobium Microsystems tyto výzvy řeší?
Historicky největší výzvou FHE byla výpočetní efektivita – operace FHE byly tisíckrát až milionkrát pomalejší než běžné výpočty. Ale v Niobium Microsystems jsme tuto výzvu řešili tím, že jsme vyvinuli hardwarové akcelerátory FHE speciálně navržené pro potřeby FHE. Na rozdíl od tradičních CPU nebo hardwaru adaptovaného z grafických nebo AI architektur je náš design navržen od základu pro potřeby FHE. Díky plnému hardwarově-softwarovému ko-designu jsme přinesli výkon FHE do oblasti praktického podnikového použití, konečně sladíme bezpečnost s rychlostí podnikání.
Jaké typy reálných případů použití – zejména v obraně nebo financích – si myslíte, že jsou nejvíce připraveny využít FHE dnes?
Jsme již svědky jasné poptávky v obraně a financích, kde ochrana dat není jen žádoucí, ale i kritická. Důležitou bojovou schopností je analýza multispektrálních obrazů z autonomních letadel (UAV), která může být použita k detekci specifických chemických signatur v krajině. Nicméně, konkrétní signatury zájmu jsou často citlivé: pokud by protivník zachytil UAV, mohl by extrahovat tyto signatury a naučit se, jak se jim vyhnout, aby unikl detekci. Na palubě FHE lze zajistit, aby tyto signatury zůstaly zabezpečené i v případě zachycení letadla.
V financích je FHE transformační řešení. Umožňuje soukromé dotazy v obchodování na tmavých bazarech, chrání obchodní strategie a zajišťuje spravedlnost trhu. Kromě toho mohou instituce bezpečně spolupracovat na detekci podvodů přes hranice bez odhalení citlivých transakčních dat nebo identit zákazníků. Tento spolupracující přístup významně zlepšuje detekční schopnosti, odhaluje komplexní institucionální podvody, transakční anomálie a vzorce nelegálních aktivit, jako je praní špinavých peněz, a to vše při zachování přísného souladu s mezinárodními předpisy na ochranu dat. Schopnost sdílet informace bez sdílení surových dat není pouze prospěšná – je nezbytná pro bezpečný a souladný globální finanční ekosystém.
Existuje много diskuse o „nula-matice“ nebo soukromém uchovávání dat. Jak definujete to a jakou roli hraje v technologickém portfoliu Niobium?
„Nula-matické“ soukromé uchovávání dat se týká toho, aby komplexní kryptografické operace byly transparentní pro vývojáře a uživatele – nemusí mít doktorát z kryptografie, aby mohli tuto technologii využít. To je chvályhodný cíl, ale pravda je, že implementace FHE vyžaduje specializované znalosti. Proto Niobium nekončí u hardwaru: jsme také budujeme softwarové balíčky, aby FHE bylo možné bezproblémově integrovat do stávajících pracovních postupů. Jsme také zakládajícími členy FHETCH, otevřené standardní konsorcia, které pracuje na budování meziplatformních API, aby FHE hardwarové a softwarové komponenty mohly fungovat bez přizpůsobení. Tyto kroky jsou kritické na cestě ke světu, ve kterém uživatelé mohou těžit z této next-generation technologie bez nutnosti stát se sami kryptografickými experty.
Homomorfní šifrování má pověst být výpočetně nákladné. Odkud očekáváte nejperspektivnější průlomy v výkonu?
Nejperspektivnější průlomy se dějí v hardwarové akceleraci speciálně navržené pro FHE. Tradiční CPU a GPU nejsou postaveny pro složitou, vysoce přesnou aritmetiku, kterou FHE vyžaduje. V Niobium Microsystems jsme speciálně navrhli naše návrhy pro zpracování těchto výpočtů s bezprecedentní efektivitou. V kombinaci s našimi specializovanými optimalizacemi kompilátoru vidíme řádové zlepšení výkonu, které bylo před několika lety nemyslitelné.
Některé bezpečnostní přístupy využívají důvěryhodné výkonné prostředí nebo důvěrné výpočty. Jak se FHE srovnává s nimi a kdy je jasně lepší volbou?
Důvěryhodná výkonná prostředí (TEEs), někdy nazývaná důvěrné výpočty, spoléhají na hardwarové enklávy k ochraně dat, ale stále vyžadují důvěru v hardwarového dodavatele, enklávu a systémový software, a stále zpracovávají data v nezašifrované formě. Komplexnost této „kořenové důvěry“ snižuje TEE na „přijatelnou bezpečnost“, a velké množství studií potvrzuje tuto obavu. FHE odstraňuje důvěru zcela z rovnice – žádná data nikdy nemusí být dešifrována, takže zde není žádná citlivá data k ohrožení. Kdykoli je vyžadována absolutní, matematicky garantovaná bezpečnost, zejména v silně regulovaných odvětvích, FHE je lepší volbou.
Boční kanálové útoky jsou problémem při práci s citlivými daty na hardwarové úrovni. Jaké kroky jste podnikli k minimalizaci těchto rizik v návrzích Niobium?
Boční kanálové útoky využívají neúmyslné úniky informací z hardwaru. Výzkum opakovaně prokazuje, že TEE jsou zranitelné vůči tomuto typu útoku. Nicméně, pokud je jedinou informací, se kterou pracujete, zašifrovaná data, pak únik této informace neprospěje útočníkovi. Naše hardwarové návrhy neminimalizují riziko úniku. Místo toho maximalizují výkon a efektivitu, zejména proto, že nemusí řešit únik.
Jak se vyvíjejí standardizační úsilí v oblasti FHE a co dělá Niobium, aby zajistilo kompatibilitu s novými normami?
Standardizace je pro přijetí zásadní a my se na ní podílíme spoluprací s oborovými skupinami a normalizačními orgány. Niobium nedávno společně se společnostmi Chain Reaction a Optalysys založilo FHE Technical Consortium for Hardware (FHETCH), aby podpořilo interoperabilitu a stanovilo praktické výkonnostní standardy pro komerčně životaschopná řešení FHE. Jako technický předseda FHETCH se osobně podílím na iniciativách, například na vývoji abstrakční vrstvy API pro bezproblémové propojení různých hardwarových akcelerátorů FHE a softwarových knihoven. Účastníme se také standardizačních projektů komunity FHE, jako je homomorphicencryption.org. Tyto proaktivní úsilí pomáhají zajistit kompatibilitu a interoperabilitu od samého počátku, což je klíčové pro podniky, které chtějí budoucnost své bezpečnostní investice.
Co vás nejvíce těší na cestě, kam se toto odvětví bude ubírat v příštích letech, a co můžeme očekávat od Niobium na cestě vpřed?
Co mě nejvíce těší, je posun od teoretického slibu k praktické implementaci zabezpečeného výpočtu na podnikové úrovni. V příštích letech očekávám, že FHE cloudové služby se stanou stále běžnějšími, transformujíce způsob, jakým organizace přistupují k ochraně dat. Niobium bude pokračovat v tomto trendu – nebudeme pouze zlepšovat výkon našich FHE akcelerátorů, ale také expandovat do širších řešení Zero Trust Computing, jako jsou nulové znalostní důkazy a kryptograficky ověřitelné výpočty. Tato kombinace zajišťující důvěrnost na jedné straně a zajišťující integritu a nezpochybnitelnost na straně druhé přímo souvisí s tím, proč jsem v tomto úsilí: řešíme dilema, které vytyčili Brandeis a Brin. Očekávejte, že uvidíte ještě více výkonných, všestranných a přístupných technologií pro uchovávání soukromí od nás, které budou měnit to, co podniky považují za možné v oblasti zabezpečeného zpracování dat.
Děkuji za skvělý rozhovor, čtenáři, kteří chtějí se dozvědět více, by měli navštívit Niobium Microsystems.


