
Rozhovory
Ashley Rose, zakladatelka a generální ředitelka Living Security – Interview Series

 Přidejte Unite.AI mezi své preferované zdroje na Google
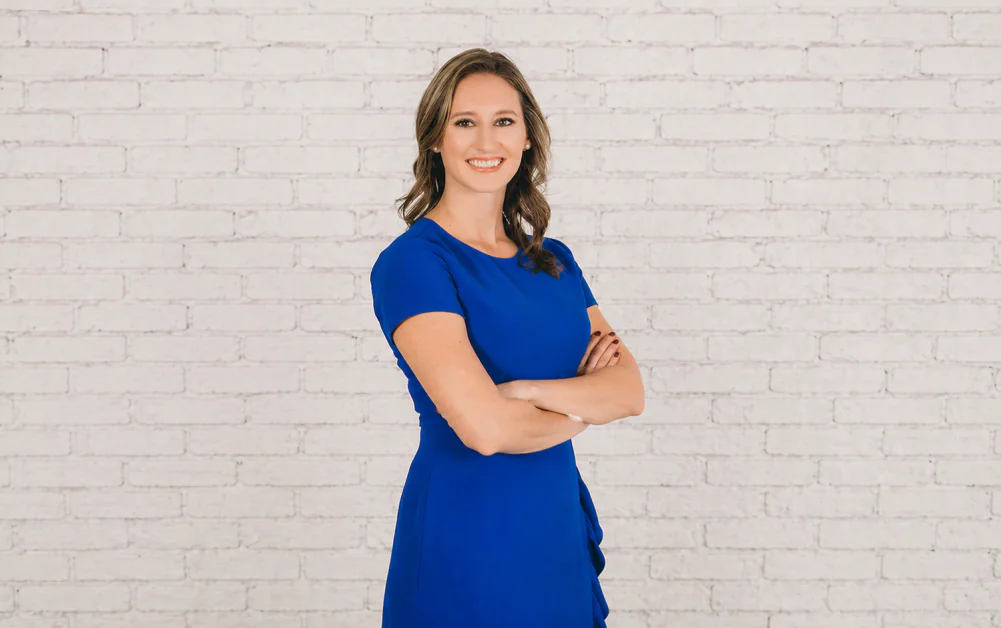
Ashley Rose, zakladatelka a generální ředitelka Living Security, je sériová podnikatelka a inovátorka v oblasti kybernetické bezpečnosti, která se zaměřuje na předefinování toho, jak organizace řeší lidské riziko v oblasti bezpečnosti. Od založení společnosti v roce 2017 vedla vývoj datově řízeného, behaviorálního přístupu k kybernetické bezpečnosti, který jde za hranice tradičního povědomí o bezpečnosti směrem k měřitelnému snížení rizika a kulturní změně. Díky své zkušenosti s vedením produktů a podnikáním pomohla rozšířit Living Security do rychle rostoucí platformy SaaS, kterou využívají podniky, a zároveň přispívá do širšího ekosystému kybernetické bezpečnosti jako mentorka, poradkyně a zastánkyně iniciativ, jako je Women in CyberSecurity.
Living Security je společnost pro kybernetickou bezpečnost SaaS, která se zaměřuje na řízení lidského rizika, pomáhá organizacím identifikovat, měřit a snižovat rizika spojená s chováním zaměstnanců. Jejich platforma agreguje behaviorální, identifikační a hrozbové údaje, aby určila uživatele s vysokým rizikem a poskytla cílené, reálné školení a intervence navržené tak, aby zabránila porušením, než k nim dojde. Kombinací analytiky, automatizace a zapojených metod školení, jako jsou simulace a gamifikované zkušenosti, umožňuje společnost podnikům přecházet z compliance-driven bezpečnosti na proaktivní, měřitelné snížení rizika napříč celou pracovní silou.
Založila jste Living Security v roce 2017 po předchozích zkušenostech s budováním a škálováním spotřebitelského produktu a prací jako produktový vlastník. Jaký konkrétní okamžik nebo uvědomění vás vedlo ke změně směru do kybernetické bezpečnosti a zaměření se na lidské riziko, a jak se původní teze držela, když se AI stala součástí pracovní síly?
V roce 2017 většina organizací považovala školení o bezpečnosti za zaškrtnutí políčka, a nemělo to vliv na chování. Zlomovým okamžikem bylo uvědomění, že pokud lidské chování způsobuje porušování, odpověď nemůže být další zapomínací školení. Drew Rose, spoluzakladatel Living Security, řídil bezpečnostní programy a začal je gamifikovat, vytvářet rané prototypy, které se staly kybernetickými únikovými místnostmi. Viděli jsme na vlastní oči, že když se bezpečnost stane zážitkovou, lidé se zapojí, naučí a skutečně změní chování. To se stalo základem pro Living Security.
Argumentovala jste, že lidská chyba je neúplným vysvětlením pro porušování. Jak by organizace měly přehodnotit rizika pracovní síly dnes, když k němu přispívají jak lidské chování, tak akce řízené AI?
Popisování porušování jako „lidské chyby“ zjednodušuje problém a zakrývá, odkud riziko skutečně pochází. Lidské riziko není jen o chybách, je tvarováno kombinací chování, přístupu a expozice hrozbám. Některým zaměstnancům je udělen privilegovaný přístup k citlivým systémům, někteří jsou častěji cíleni a někteří vykazují rizikovější chování, takže riziko porušování není rovnoměrně rozloženo. Aby organizace skutečně pochopily riziko, potřebují přehled o tom, kde tyto faktory protínají a kde existuje lidské riziko.
AI nástroje nyní vytvářejí kód, zpracovávají pracovní postupy a dokonce činí rozhodnutí. V kterém okamžiku AI systémy přestanou být pouze nástroji a stanou se součástí pracovní síly z hlediska bezpečnosti?
AI systémy přestanou být pouze nástroji a stanou se součástí pracovní síly v okamžiku, kdy budou působit uvnitř podnikových prostředí. V tomto okamžiku zavádějí riziko stejným způsobem jako zaměstnanci: prostřednictvím akcí, které provádějí, oprávnění, se kterými operují, a dat, se kterými přicházejí do kontaktu. Změna pro organizace spočívá v tom, že uznají, že AI agenti nejsou pouze vrstvami produktivity – jsou operativními účastníky a potřebují být řízeni, monitorováni a zabezpečeni společně s lidskými uživateli v rámci jednotného modelu rizika pracovní síly.
Jak by organizace měly přistupovat k řízení, když riziko již není omezeno pouze na zaměstnance, ale rozšiřuje se na AI agenty, kteří operují s různými úrovněmi autonomie a přístupu?
Organizace potřebují jít za rámec zásadového řízení a považovat jej za nepřetržitý, behaviorálně řízený proces, který se vztahuje na lidi i AI agenty. Většina organizací již má zásady AI na místě, ale mezera je v vynucování a viditelnosti, zejména když zaměstnanci přijímají nástroje mimo schválená prostředí a AI systémy operují s různými úrovněmi přístupu.
Living Security se zaměřila silně na behaviorálně řízené bezpečnostní modely. Jak se tato filozofie překládá, když některé chování pocházejí z AI systémů, nikoli z lidí?
Behaviorálně řízený přístup Living Security se přirozeně rozšiřuje na AI, protože se zaměřuje ne na to, kdo vytváří riziko, ale na to, jak riziko je zaváděno prostřednictvím akcí. Bez ohledu na to, zda je to osoba nebo AI systém, riziko se objevuje v chování, přístupu k datům, akcích, které jsou prováděny, a rozhodnutích, která jsou prováděna uvnitř pracovních postupů. Když AI systémy přebírají více operační odpovědnosti, platí stejný model: organizace potřebují přehled o tomto chování a schopnost vést a zasahovat v reálném čase.
Mnohé organizace stále spoléhají na periodické školení o bezpečnosti. Proč tento model selhává v moderních prostředích a co vypadá skutečně adaptivní, datově řízený přístup v praxi?
Periodické školení o bezpečnosti selhává, protože bylo postaveno pro statickou hrozbu a předpokládá, že riziko lze snížit prostřednictvím široké osvěty. Ve skutečnosti většina incidentů pochází z každodenních operačních chování, nikoli z nedostatku školení, a riziko je často koncentrováno mezi malou podskupinou uživatelů. Více adaptivní, datově řízený přístup se zaměřuje na nepřetržité identifikování, kde riziko skutečně existuje, a poskytování cíleného, reálného vedení v pracovním procesu – přechází od dokončení školení k měřitelnému snížení rizika.
Vaše platforma zdůrazňuje kvantifikaci lidského rizika pomocí reálných dat. Jaké jsou nejvýznamnější signály, které by organizace měly sledovat dnes, aby pochopily riziko dynamicky, nikoli retrospektivně?
Organizace by se měly zaměřit na chování, identitu a přístup, a expozici hrozbám, signály, které odrážejí, jak riziko je vytvářeno a kde se koncentruje napříč pracovní silou. To nyní zahrnuje i AI, včetně toho, jaké nástroje zaměstnanci používají, jaký přístup tyto systémy mají, a jak jsou konfigurovány nebo spouštěny. Samy o sobě jsou tyto signály užitečné, ale skutečná hodnota spočívá v tom, jak se spojují, aby vyprávěly příběh o riziku. (Zdroj)
AI vytváří nová zranitelnosti, ale také se používá obranně. Kde vidíte posun rovnováhy a zda se blížíme k čistě pozitivnímu nebo negativnímu bezpečnostnímu dopadu z AI?
AI dělá obojí, rozšiřuje útočný povrch, zatímco také zlepšuje, jak organizace detekují a reagují na riziko. Na jedné straně umožňuje více komplexních pracovních postupů a autonomních akcí, které mohou zavést nová zranitelnosti; na druhé straně umožňuje bezpečnostním týmům analyzovat chování v měřítku a jednat rychleji. Kde rovnováha leží, závisí na tom, jak dobře se organizace přizpůsobí. V současné době mnohé z nich stále chytají dech na viditelnost a řízení, zejména když se AI používá způsoby, které ještě plně nezmapovaly. Dlouhodobě to může být čistě pozitivní, ale pouze pokud organizace pohlížejí na AI jako na součást pracovní síly a aplikují stejnou úroveň monitorování, vedení a kontroly jako u lidského rizika.
Vaše platforma klade důraz na vyčíslování lidského rizika pomocí dat z reálného světa. Jaké nejdůležitější signály by dnes organizace měly sledovat, aby riziku rozuměly průběžně, a ne až zpětně?
Organizace by se měly zaměřit na chování, identitu a přístup a vystavení hrozbám — na signály, které ukazují, jak riziko vzniká a kde se v pracovní síle soustřeďuje. To se nyní týká i AI: jaké nástroje zaměstnanci používají, k čemu mají tyto systémy přístup a jak jsou nastaveny nebo instruovány. Jednotlivě jsou tyto signály užitečné, ale skutečnou hodnotu získají teprve tehdy, když společně vyprávějí příběh o riziku.
Například finanční ředitel s přístupem k finančním systémům, bez vícefaktorového ověřování, používající nástroje AI připojené k citlivým datům a současně cílený phishingem představuje zcela jinou úroveň rizika než obchodní zástupce s omezeným přístupem a menší expozicí. Riziko nespočívá jen v tom, co člověk dělá, ale i v tom, k čemu má přístup, jaké systémy jednají jeho jménem a jak často je cílem útoků. Když tyto faktory vidíte společně, můžete v reálném čase určit, kde nejspíš dojde k narušení, a zasáhnout.
AI vytváří nové zranitelnosti, ale používá se také k obraně. Kam se podle vás posouvá rovnováha a směřujeme k celkově pozitivnímu, nebo negativnímu bezpečnostnímu dopadu AI?
AI dělá obojí: rozšiřuje útočnou plochu a zároveň zlepšuje schopnost organizací riziko odhalovat a řešit. Umožňuje složitější pracovní postupy a autonomní akce, které mohou přinést nové zranitelnosti, ale bezpečnostním týmům také dovoluje analyzovat chování ve velkém a reagovat rychleji. Výsledek závisí na tom, jak dobře se organizace přizpůsobí. Dlouhodobě může být dopad pozitivní, ale jen pokud budou AI považovat za součást pracovní síly a uplatní stejnou úroveň dohledu, vedení a kontroly jako u rizik vyvolaných lidmi.
Ne všichni zaměstnanci nebo AI systémy představují stejné riziko. Jak by organizace měly priorizovat intervence, aniž by vytvářely tření nebo nadměrné sledování?
Ne všechna rizika jsou stejná a jejich stejné zacházení vytváří tření. Klíčem je soustředit se na to, kde je riziko skutečně koncentrováno – protože přibližně 10% uživatelů vytváří 73% rizika – a aplikovat cílené intervence tam, spíše než široce napříč celou pracovní silou. To znamená použít behaviorální, přístupové a expoziční údaje, aby se určilo, kdo a co potřebuje pozornost, a poskytovat vedení v pracovním procesu, spíše než přidávat další kontroly. Správně provedené to snižuje tření, protože činí bezpečnou cestu nejlehčí cestou k následování, spíše než zvyšuje sledování napříč všemi.
Pokud bychom se posunuli pět let dopředu, jak bude vypadat bezpečnost pracovní síly a co většina organizací stále podceňuje dnes?
Pokud bychom se posunuli pět let dopředu, bezpečnost pracovní síly bude definována tím, jak dobře organizace mohou pochopit a řídit riziko napříč lidskými i AI agenty, kteří operují společně. Nebude to o periodickém školení nebo statických kontrolách, ale o nepřetržité viditelnosti, reálném hodnocení rizika a schopnosti jednat dynamicky, jak se chování, přístup a hrozby mění. Lidé budou stále v centru, ale budou se řídit a rozšiřovat prostřednictvím AI, což znamená, že bezpečnost musí zohlednit obě.
Většina organizací podceňuje, že už dnes existuje mezera ve viditelnosti lidského rizika a AI ji dále zvětšuje. Mnohé si myslí, že mají strategii AI, ale ve skutečnosti nevidí dostatečně ani své lidi, ani nástroje, které používají. Prvním krokem je porozumět lidskému riziku, chování, přístupům a vystavení hrozbám. Druhým je rozšířit tuto viditelnost na agenty AI používané zaměstnanci, kteří jsou tak mocní a rizikoví, jaké přístupy a rozhodování jim lidé dovolí. Bez tohoto základu vznikají v celé pracovní síle stále větší slepá místa.
Děkuji vám za skvělý rozhovor, čtenáři, kteří si přejí dozvědět se více, by měli navštívit Living Security.


