
مقابلات
ديفيد ماهر، الرئيس التنفيذي للتقنية في إنترترست – سلسلة المقابلات

 أضف Unite.AI إلى مصادرك المفضلة على Google
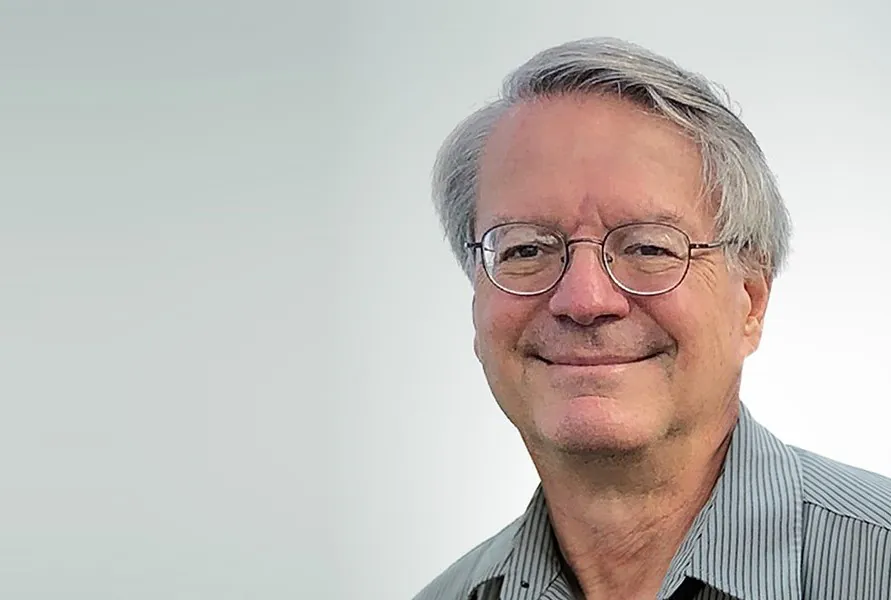
ديفيد ماهر يخدم كEXECUTIVE نائب الرئيس والرئيس التنفيذي للتقنية في إنترترست. مع أكثر من 30 عامًا من الخبرة في الأنظمة الموزعة الموثوقة والأنظمة الآمنة وإدارة المخاطر، قاد جهود البحث والتطوير وشغل مناصب قيادية رئيسية في جميع فروع الشركة. كان رئيسًا لمؤسسة Seacert Corporation، وهي سلطة شهادة للوسائط الرقمية وأجهزة إنترنت الأشياء، ورئيسًا لشركة whiteCryption Corporation، وهي مطور لأنظمة الدفاع عن البرمجيات. كما شغل منصب نائب الرئيس لمنظمة إدارة الثقة مارلين (MTMO)، التي تشرف على النظام البيئي الرقمي لإدارة الحقوق الرقمية المستقلة في العالم.
إنترترست طور ابتكارات تمكن الأنظمة التشغيل الموزعة من تأمين وحوكمة البيانات والعمليات الحسابية عبر الشبكات المفتوحة، مما أدى إلى براءة اختراع أساسية في الحوسبة الموزعة الموثوقة.
في الأصل، كانت إنترترست تتمحور حول البحث، وتطورت إلى شركة تركز على المنتجات وتقدم خدمات حوسبة موثوقة توحد عمليات الأجهزة والبيانات، خاصةً لأجهزة إنترنت الأشياء والذكاء الاصطناعي. تشمل أسواقها توزيع الوسائط، وتحديد هوية الأجهزة / التحقق، وإدارة الطاقة الرقمية، والتحليلات، وأمان تخزين السحابة.
كيف يمكننا إغلاق الفجوة الثقة في الذكاء الاصطناعي ومعالجة المخاوف العامة المتزايدة حول سلامة الذكاء الاصطناعي وموثوقيته؟
الشفافية هي أهم خاصية أعتقد أنها ستساعد في معالجة المخاوف المتزايدة حول الذكاء الاصطناعي. تشمل الشفافية الميزات التي تساعد المستهلكين والتقنيين على فهم الآليات التي تتضمنها الأنظمة التي نتفاعل معها، ونسبتها، وكيف تم تدريب نموذج الذكاء الاصطناعي، وما هي الحواجز التي تم تطبيقها في تطوير النموذج، وما هي الضمانات الأخرى الموجودة لسلامة وأمان آلية معينة. مع زيادة الشفافية، سنتمكن من معالجة المخاطر والقضايا الحقيقية ولا نضيع في المخاوف غير العقلانية والافتراضات.
ما دور مصادقة البيانات الوصفية في ضمان موثوقية مخرجات الذكاء الاصطناعي؟
مصادقة البيانات الوصفية تساعد على زيادة ثقتنا بأن الضمانات المتعلقة بنموذج الذكاء الاصطناعي أو آليات أخرى موثوقة. بطاقة النموذج هي مثال على مجموعة من البيانات الوصفية التي يمكن أن تساعد في تقييم استخدام آلية الذكاء الاصطناعي (نموذج، وكيل، إلخ.) لغرض معين. نحن بحاجة إلى وضع معايير للوضوح والكامل للمعايير مع معايير للقياسات الكمية والافتراضات المصدق عليها حول الأداء والتحيز وخصائص بيانات التدريب، إلخ.
كيف يمكن للمنظمات التخفيف من مخاطر انحياز الذكاء الاصطناعي والهلوسة في نماذج اللغة الكبيرة (LLM)?
التحدي هو نهج عام لمعالجة هذه والمخاطر الأخرى خلال تطوير النماذج وقبل إصدارها. في الأصل، تم استخدام هذا النهج لتقييم الأنظمة الآمنة، وهو الآن يصبح معيارًا للأنظمة القائمة على الذكاء الاصطناعي. إنه نهج أنظمة لمعالجة المخاطر يمكن أن يشمل دورة حياة النظام بأكملها، من التطوير الأولي إلى النشر الميداني، وتغطية سلسلة التوريد بأكملها. özellikle، تصنيف وتحديد هوية بيانات التدريب المستخدمة لنموذج معين.
ما هي الخطوات التي يمكن أن تتخذها الشركات لإنشاء شفافية في أنظمة الذكاء الاصطناعي وتقليل المخاطر المرتبطة بمشكلة “الصندوق الأسود”؟
فهم كيفية استخدام الشركة للنموذج وما هي المسؤوليات التي قد تتحملها في النشر، سواء للاستخدام الداخلي أو للاستخدام من قبل العملاء، مباشرة أو غير مباشرة. ثم، فهم ما أسميه سلالة الآليات الذكية التي سيتم نشرها، بما في ذلك الافتراضات على بطاقة النموذج، نتائج تجارب الفريق الأحمر، التحليل التمايزي على استخدام الشركة المحدد، ما تم تقييمه正式ًا، وما كانت تجارب الآخرين. الاختبار الداخلي باستخدام خطة اختبار شاملة في بيئة واقعية مطلوب بالضرورة. أفضل الممارسات تتطور في هذا المجال الناشئ، لذا من المهم مواكبة التطورات.
كيف يمكن تصميم أنظمة الذكاء الاصطناعي مع مراعاة المبادئ الأخلاقية، وما هي التحديات في تحقيق ذلك عبر مختلف الصناعات؟
هذا هو مجال البحث، ويقول الكثيرون أن مفهوم الأخلاقيات والإصدارات الحالية للذكاء الاصطناعي متناقضان لأن الأخلاقيات تعتمد على المفاهيم، بينما آلية الذكاء الاصطناعي تعتمد على البيانات. على سبيل المثال، القواعد البسيطة التي يفهمها البشر، مثل “لا تخدع،” من الصعب ضمانها. ومع ذلك، يجب أن يتم تحليل التفاعلات والصراعات في التعلم القائم على الأهداف، واستبعاد البيانات المشكوك فيها والمعلومات الخاطئة، وبناء القواعد التي تتطلب استخدام مرشحات الإخراج التي تفرض الحواجز وتختبر انتهاكات المبادئ الأخلاقية مثل الدعوة أو التعبير عن التعاطف مع استخدام العنف في محتوى الإخراج. يجب أن يتم اختبار الانحياز بدقة أيضًا للمساعدة في جعل النموذج أكثر مطابقة للمبادئ الأخلاقية. مرة أخرى، يجب أن يتم اعتبار الكثير من هذا من الناحية المفاهيمية، لذلك يجب أن يتم التعامل معها بحذر لاختبار تأثيرات نهج معين لأن آلية الذكاء الاصطناعي لن “تفهم” التعليمات بالطريقة التي يفهمها البشر.
ما هي المخاطر الرئيسية والتحديات التي تواجهها أنظمة الذكاء الاصطناعي في المستقبل، خاصةً مع زيادة اندماجها مع أنظمة إنترنت الأشياء؟
نريد استخدام الذكاء الاصطناعي لتأتمة الأنظمة التي تحسن من عمليات البنية التحتية الحيوية. على سبيل المثال، نعرف أننا يمكن أن ن tối ưuية توزيع الطاقة واستخدامها باستخدام محطات الطاقة الافتراضية، التي تتنسيق آلاف العناصر من إنتاج الطاقة وتخزينها واستخدامها. هذا ممكن فقط مع التأتمة الكبيرة واستخدام الذكاء الاصطناعي للمساعدة في اتخاذ القرارات الدقيقة. ستتضمن الأنظمة وكلاء مع أهداف تحسين متناقضة (على سبيل المثال، لمصلحة المستهلك مقابل المورد). سلامة وأمان الذكاء الاصطناعي سيكون حاسمًا في نشر هذه الأنظمة على نطاق واسع.
ما النوع من البنية التحتية المطلوبة لتحديد وتحقق الهوية للمشاريع في أنظمة الذكاء الاصطناعي بشكل آمن؟
سنحتاج إلى بنية تحتية قوية وفعّالة تتيح للمشاركين في تقييم جميع جوانب أنظمة الذكاء الاصطناعي ونشرها نشر المطالبات الموثوقة والموثقة حول أنظمة الذكاء الاصطناعي، وسلالتها، وبيانات التدريب المتاحة، وأصل بيانات الحس، والحوادث والأحداث المتعلقة بالأمان، إلخ. ستتطلب هذه البنية التحتية أيضًا جعلها فعالة لتحقق المطالبات والافتراضات من قبل مستخدمي الأنظمة التي تتضمن آليات الذكاء الاصطناعي ومن قبل عناصر داخل الأنظمة الآلية التي تتخذ قرارات بناءً على مخرجات من نماذج الذكاء الاصطناعي والمحسّنات.
يمكنك أن تشاركنا بعض الأفكار حول ما تعمل عليه في إنترترست وكيف يرتبط بما ناقشناه؟
نبحث ونسّق التكنولوجيا التي يمكن أن توفر بنية تحتية لإدارة الثقة المطلوبة في السؤال السابق. نحن نعالج بشكل خاص قضايا الحجم والزمن والآمان والتشغيل المتوافق في أنظمة إنترنت الأشياء التي تتضمن مكونات الذكاء الاصطناعي.
كيف تحمي خدمة إنترترست PKI (بنية المفتاح العام) أجهزة إنترنت الأشياء، وما الذي يجعلها قابلة للتطوير للنشر على نطاق واسع؟
تم تصميم بنية المفتاح العام لدينا خصيصًا لإدارة الثقة لأنظمة تشمل حوكمة الأجهزة والمحتوى الرقمي. لقد نشرنا مليارات المفاتيح المشفرة والشهادات التي تضمن الامتثال. يركز بحثنا الحالي على الحجم والضمانات التي تتطلبها التأتمة الصناعية الهائلة والبنية التحتية الحيوية العالمية، بما في ذلك أفضل الممارسات لنشر “الثقة الصفرية” وتحديد هوية الأجهزة والبيانات التي يمكن أن تستوعب تريليونات من المستشعرات ومولدات الأحداث.
ما الذي دفعك للانضمام إلى مبادرات NIST للذكاء الاصطناعي، وكيف يساهم你的 المشاركة في تطوير معايير الذكاء الاصطناعي الموثوقة والأمن؟
لدي NIST خبرة وتجربة كبيرة في تطوير المعايير وأفضل الممارسات في الأنظمة الآمنة. كباحث رئيسي في AISIC من إنترترست، يمكنني الدعوة إلى معايير وأفضل ممارسات مهمة في تطوير أنظمة إدارة الثقة التي تتضمن آليات الذكاء الاصطناعي. من خبرتي السابقة، أحترم بشكل خاص النهج الذي تتبعه NIST لترويج الإبداع والتقدم والتعاون الصناعي أثناء مساعدتهم في صياغة ونشر المعايير الفنية الهامة التي تعزز التشغيل المتوافق. يمكن أن تحفز هذه المعايير تبني التكنولوجيا المفيدة معالجة المخاطر التي تواجه المجتمع.
شكرًا على المقابلة الرائعة، القراء الذين يرغبون في معرفة المزيد يمكنهم زيارة إنترترست.


