
Gọi vốn
RAVEN.IO huy động 20 triệu đô la để định hình lại bảo mật ứng dụng trong kỷ nguyên tấn công bằng AI

 Thêm Unite.AI vào các nguồn ưu tiên của bạn trên Google
Điểm chínhRAVEN.IO huy động được 20 triệu USD để phát triển bảo mật thời gian chạy, chống lại các…
Xem thêm
- RAVEN.IO huy động được 20 triệu USD để phát triển bảo mật thời gian chạy, chống lại các cuộc tấn công khó lường từ AI.
- Nền tảng của họ phát hiện các mối đe dọa chưa biết bằng cách phân tích hành vi ứng dụng trực tiếp trong thời gian thực.
- Bảo vệ thời gian chạy đang trở nên thiết yếu khi AI đẩy nhanh cả quá trình phát triển phần mềm lẫn việc tạo ra các phương khai thác lỗ hổng.
Công ty khởi nghiệp an ninh mạng RAVEN.IO đã huy động thêm 20 triệu đô la để định hình lại cách bảo vệ ứng dụng trong môi trường vận hành thực tế. Vòng vốn do Norwest dẫn dắt, với sự tham gia thêm của Elron Ventures và một số nhà đầu tư chiến lược. Khoản đầu tư đến khi các mô hình bảo mật truyền thống ngày càng khó theo kịp những mối đe dọa do AI tạo ra.
Công ty định vị quanh một ý tưởng cốt lõi: các cuộc tấn công hiện đại không còn dự đoán được, còn hệ thống bảo mật dựa vào lỗ hổng đã biết đang giảm hiệu quả.
Vượt ra ngoài CVE và phòng thủ dựa trên chữ ký
Trong nhiều năm, bảo mật ứng dụng chủ yếu dựa vào việc nhận diện các lỗ hổng đã biết, được ghi trong danh mục Common Vulnerabilities and Exposures (CVE), rồi vá chúng sau khi phát hiện. Mô hình đó hiện chịu nhiều sức ép.
RAVEN.IO chuyển trọng tâm từ thông tin đã biết sang những gì thực sự diễn ra bên trong ứng dụng đang chạy. Thay vì quét mã tĩnh hoặc giám sát lưu lượng từ bên ngoài, nền tảng phân tích quá trình thực thi mã theo thời gian thực và phát hiện sai lệch so với hành vi dự kiến.
Mô hình ưu tiên bảo vệ khi ứng dụng chạy này được thiết kế để nhận diện tấn công ngay cả khi không có lỗ hổng đã biết. Bằng cách quan sát đường thực thi, thư viện và lệnh gọi hàm, hệ thống có thể đánh dấu hoạt động bất thường và chặn việc khai thác ngay khi xảy ra.
Sự chuyển dịch phản ánh thực tế rộng hơn: công cụ AI giúp kẻ tấn công tạo và triển khai cách khai thác lỗ hổng nhanh hơn khả năng cập nhật của các cơ sở dữ liệu lỗ hổng truyền thống.
Vì sao khả năng quan sát khi ứng dụng chạy ngày càng quan trọng
Nền tảng RAVEN.IO dựa trên giả định rằng phần lớn các cuộc tấn công đáng kể hiện diễn ra ngay trong lớp ứng dụng, thay vì ở cấp mạng hay thiết bị đầu cuối. Điều này đặc biệt phù hợp với môi trường cloud-native, nơi ứng dụng phân tán trên các container, dịch vụ vi mô và nhiều nhà cung cấp đám mây.
Theo công ty, công nghệ của họ cho phép quan sát sâu hành vi ứng dụng, đến từng hàm và chuỗi thực thi, mà không cần công cụ đo lường can thiệp sâu vào ứng dụng và không ảnh hưởng đến hiệu năng.
Khả năng quan sát này giúp nhóm bảo mật:
- Phát hiện nỗ lực khai thác lỗ hổng theo thời gian thực
- Giảm nhiễu bằng cách hạ mức ưu tiên của lỗ hổng không thể khai thác
- Truy ngược cuộc tấn công đến những thay đổi mã hoặc đợt triển khai cụ thể
Mục tiêu gồm cả phát hiện lẫn ngăn chặn ngay lập tức: chặn thực thi độc hại trước khi gây thiệt hại.
Những bước tiếp nhận đầu tiên trong ngành có yêu cầu bảo mật cao
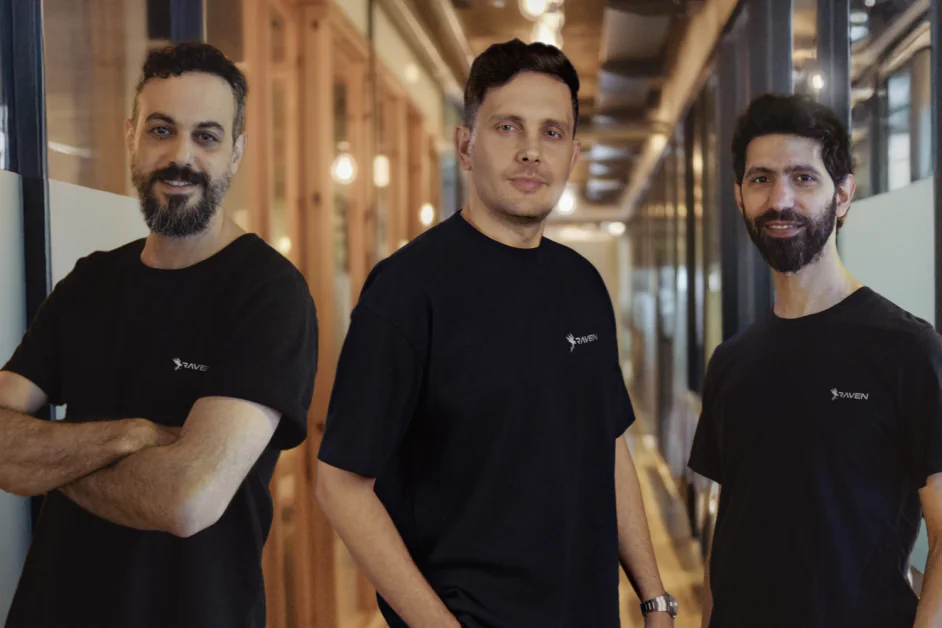
Roi Abitboul, Guy Franco và Omer Yair thành lập RAVEN.IO năm 2023. Họ là những chuyên gia an ninh mạng dày dạn, từng làm việc trong các đơn vị quốc phòng Israel và thành công với doanh nghiệp khởi nghiệp trước đó. Nhóm từng xây dựng Javelin Networks, được Symantec mua lại. Tại Symantec, họ sau đó phát triển công nghệ phát hiện trên thiết bị đầu cuối và bảo vệ đám mây.
Trọng tâm hiện tại dựa trên kinh nghiệm đó nhưng nhắm vào lớp khác của hệ thống công nghệ: chính môi trường thực thi ứng dụng.
Nền tảng đã được 11 khách hàng doanh nghiệp sử dụng trong môi trường vận hành thực tế, chủ yếu ở các ngành như bảo hiểm và dịch vụ tài chính, nơi rủi ro tại lớp ứng dụng và chuỗi cung ứng đặc biệt nghiêm trọng.
Những môi trường này thường thận trọng khi áp dụng mô hình bảo mật mới. Điều đó gợi ý rằng bảo mật dựa trên hành vi lúc ứng dụng chạy đang được đón nhận tại các tổ chức có hạ tầng phức tạp và mức phơi nhiễm rủi ro cao.
Tín hiệu cho tương lai của bảo mật ứng dụng
Chiến lược của công ty phù hợp với xu hướng an ninh mạng đang phát triển, thường gọi là «protect right»: bảo vệ ứng dụng lúc chạy, thay vì chỉ dựa vào kiểm tra ở giai đoạn phát triển ban đầu theo cách tiếp cận «shift left».
Các phương pháp truyền thống vẫn có vai trò, nhưng để lại khoảng trống giữa phát hiện lỗ hổng và triển khai bản vá. Kẻ tấn công ngày càng tận dụng cửa sổ thời gian đó. Bảo vệ lúc ứng dụng chạy nhằm lấp khoảng trống bằng cách liên tục giám sát và phòng vệ khi ứng dụng đang hoạt động.
Khi AI đẩy nhanh cả phát triển phần mềm lẫn tạo cách khai thác lỗ hổng, bề mặt tấn công mở rộng nhanh chóng. Nhiều mã hơn được viết nhanh hơn, thường với ít giám sát của con người hơn, trong khi kẻ tấn công có công cụ tự động hóa việc tìm lỗ hổng.
Trong môi trường đó, mô hình bảo mật dựa vào kiến thức có sẵn có thể tiếp tục giảm hiệu quả.
Khoản vốn của RAVEN.IO phản ánh mối quan tâm tăng lên với cách tiếp cận coi tấn công là không thể tránh khỏi và tập trung phát hiện, ngăn chặn theo thời gian thực. Nếu chuyển dịch này tiếp diễn, bảo mật dựa trên hành vi lúc ứng dụng chạy có thể từ một lĩnh vực ngách trở thành lớp nền tảng trong bảo vệ ứng dụng hiện đại.


