
Основы ИИ
Что такое AI Guardrails? Как производственные системы контролируют поведение модели
AI‑ограничения представляют собой многоуровневые технические и процедурные меры, ограничивающие ввод, действия, выводы и эскалацию вокруг модели или агента. Это руководство объясняет механизм, компромиссы, оценку и контрольные точки, важные на практике.

 Добавьте Unite.AI в избранные источники в Google
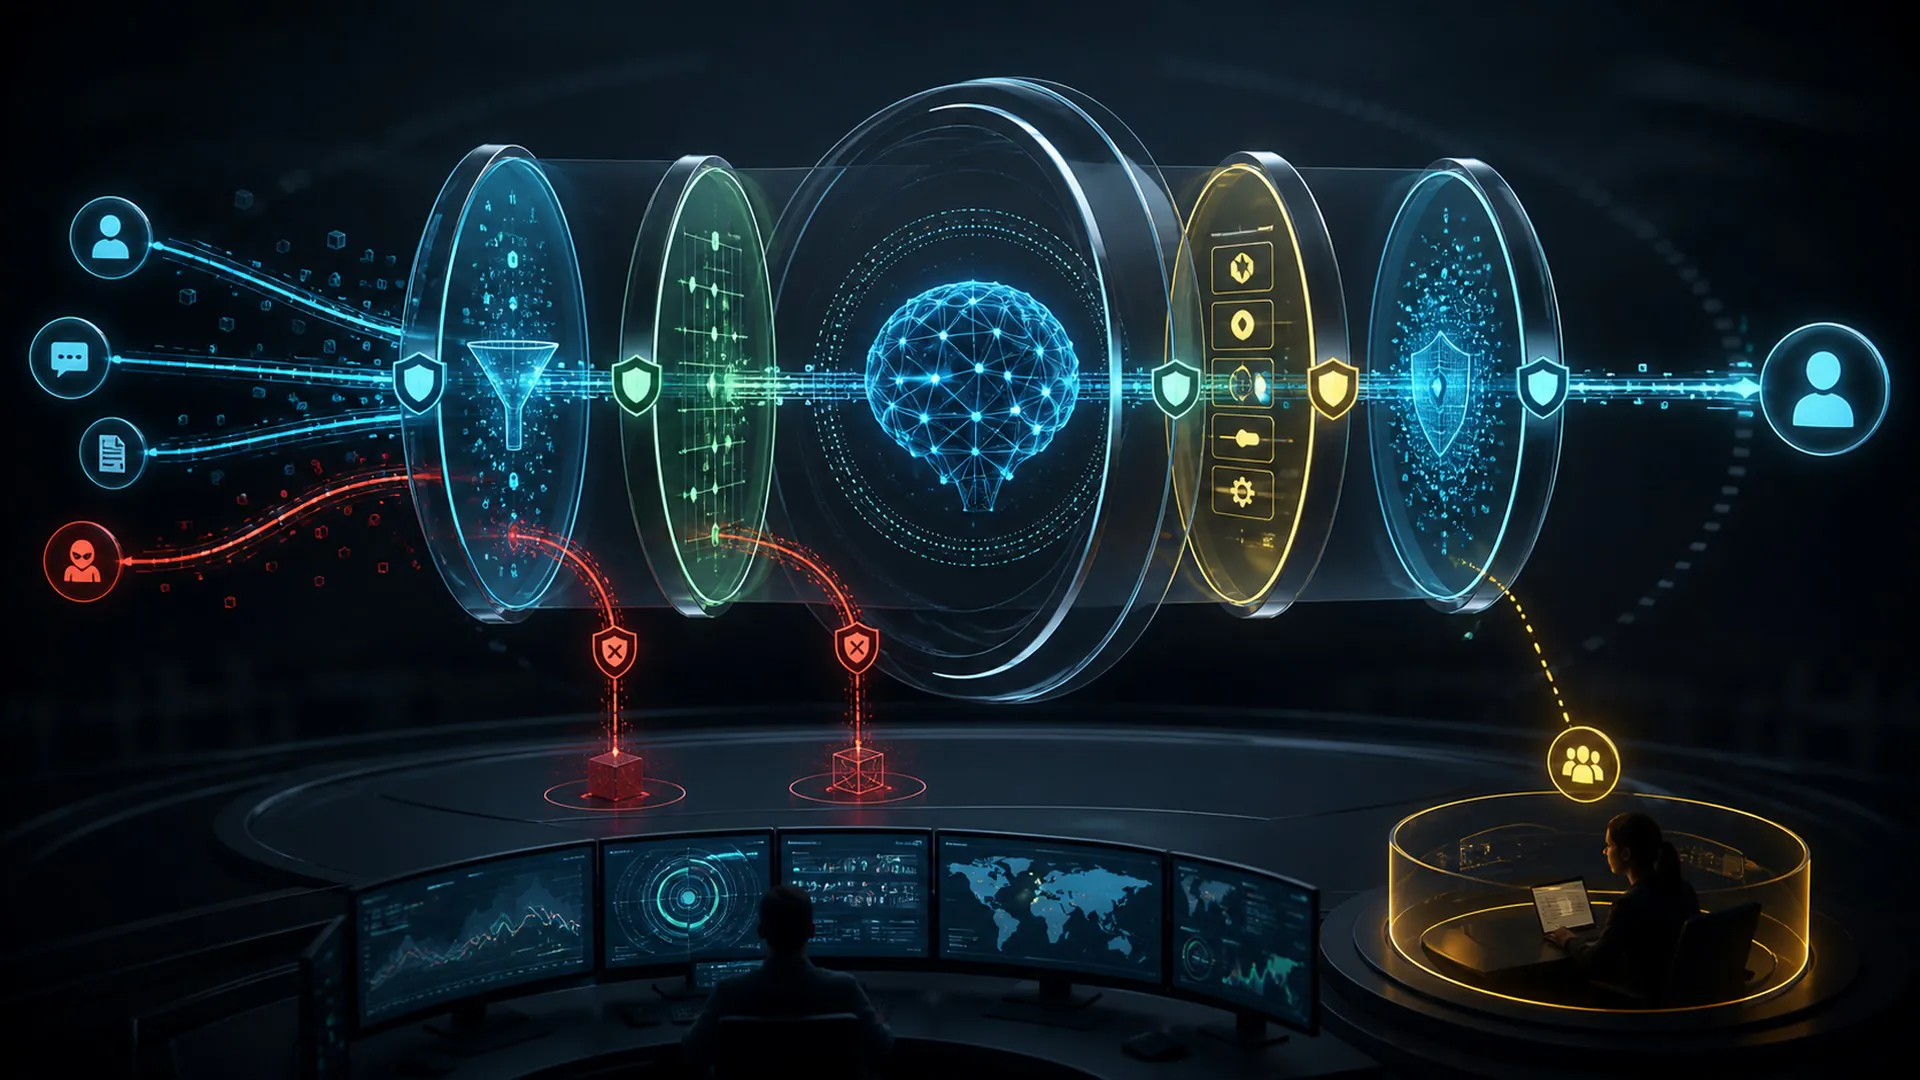
AI guardrails — это многоуровневые технические и процедурные механизмы, ограничивающие вводы, действия, выводы и эскалацию вокруг модели или агента.
AI guardrails заслуживает точного объяснения, потому что его название указывает на конкретный поток информации, выбор обучения, механизм выполнения или границу управления. Рассматривать его как синоним «продвинутого ИИ» делает утверждения непроверяемыми. Это руководство прослеживает концепцию от входных данных и предположений до наблюдаемого результата, а затем проверяет наиболее вероятную путаницу с ним.
AI Guardrails: определение, граница и цель
AI guardrails — это многоуровневые технические и процедурные механизмы, ограничивающие вводы, действия, выводы и эскалацию вокруг модели или агента. Определение включает три практических обязательства: существует идентифицируемый ввод, трансформация или решение, характерные для AI guardrails, и результат, который можно оценить в соответствии с заявленной целью. Если один из этих элементов отсутствует, метка может описывать стремление, а не реализованный механизм.
Надёжный ИИ требует доказательств на протяжении всего жизненного цикла. Управляющий механизм имеет смысл только тогда, когда его владелец, область применения, триггер, ожидаемое поведение и метод верификации явно указаны. Для AI guardrails такой системный взгляд важен, потому что производительность может зависеть от окружающих данных, интерфейсов, оборудования, прав доступа и людей, даже если базовая модель не изменяется. Поэтому полезное объяснение отделяет выученное моделью поведение от продукта, который решает, когда, где и с какой властью это поведение используется.
Ближайшее вводящее в заблуждение упрощение — это единственный системный запрос, предполагаемый для обеспечения всех границ. Он может иметь видимую схожесть с AI guardrails, однако меняет причинно-следственную историю: другие доказательства подтвердили бы успех, другие ресурсы определяли бы стоимость, а другие механизмы предотвращали бы вред. Таким образом, граница является операционной, а не терминологической.
Карта из пяти этапов работы AI Guardrails
Диаграмма представляет собой компактную причинно-следственную карту для AI guardrails, а не утверждение о том, что каждая реализация использует пять программных компонентов. Некоторые системы объединяют этапы, а другие повторяют их в цикле. Карта остаётся полезной, поскольку заставляет каждое изменение информации или полномочий иметь владельца, ввод, вывод и проверку.
1. Классификация запроса и применимой политики: ввод и предположения в AI Guardrails
На этом этапе AI guardrails система должна классифицировать запрос и применимую политику. Важный вопрос состоит не только в том, происходит ли эта операция, но и в том, какую информацию она использует, какое состояние меняет и какие доказательства подтверждают корректность изменения. Рецензент должен уметь отличать эту операцию от единственного системного запроса, предназначенного обеспечить все границы, и воспроизводить её результат при тех же заявленных условиях.
Передача в этот этап AI guardrails начинается с заявленной цели и должна завершаться результатом, который может поддерживать ограничение контекста, инструментов и доступа к данным. Записывайте неопределённость, отклонённые альтернативы, использование ресурсов и любые человеческие или программные контрольные меры, применённые на границе. Этот след позволяет командам определить, могут ли guardrails блокировать законную работу, быть обходными или создавать ложное чувство безопасности до того, как та же уязвимость приведёт к значимому выводу.
2. Ограничение контекста, инструментов и доступа к данным: представление или решение в AI Guardrails
На этом этапе AI guardrails система должна ограничивать контекст, инструменты и доступ к данным. Важный вопрос состоит не только в том, происходит ли эта операция, но и в том, какую информацию она использует, какое состояние меняет и какие доказательства подтверждают корректность изменения. Рецензент должен уметь отличать эту операцию от единственного системного запроса, предназначенного обеспечить все границы, и воспроизводить её результат при тех же заявленных условиях.
Передача в этот этап AI guardrails начинается с классификации запроса и применимой политики и должна завершаться результатом, который может поддерживать проверку предлагаемых действий перед выполнением. Записывайте неопределённость, отклонённые альтернативы, использование ресурсов и любые человеческие или программные контрольные меры, применённые на границе. Этот след позволяет командам определить, могут ли guardrails блокировать законную работу, быть обходными или создавать ложное чувство безопасности до того, как та же уязвимость приведёт к значимому выводу.
3. Проверка предлагаемых действий перед выполнением: Отличительное преобразование в ограничениях ИИ
На этом этапе ограничений ИИ система должна проверять предлагаемые действия перед их выполнением. Полезный вопрос заключается не только в том, происходит ли операция, но и в том, какую информацию она использует, какое состояние меняет и какие доказательства подтверждают, что изменение было корректным. Рецензент должен уметь отличать эту операцию от единого системного запроса, ожидаемого для обеспечения всех границ, и воспроизводить её результат при тех же условиях.
Переход к этому этапу ограничений ИИ начинается с ограничения контекста, инструментов и доступа к данным и должен завершаться результатом, способным поддерживать проверку выводов и изменённого состояния. Записывайте неопределённость, отклонённые альтернативы, использование ресурсов и любой человеческий или программный контроль, применённый на границе. Эта трассировка позволяет командам определить, могут ли ограничения блокировать законную работу, быть обходными или создавать ложное чувство безопасности до того, как та же уязвимость приведёт к значимому результату.
4. Проверка выводов и изменённого состояния: Ограничение и граница верификации в ограничениях ИИ
На этом этапе ограничений ИИ система должна проверять выводы и изменённое состояние. Полезный вопрос заключается не только в том, происходит ли операция, но и в том, какую информацию она использует, какое состояние меняет и какие доказательства подтверждают, что изменение было корректным. Рецензент должен уметь отличать эту операцию от единого системного запроса, ожидаемого для обеспечения всех границ, и воспроизводить её результат при тех же условиях.
Переход к этому этапу ограничений ИИ начинается с проверки предлагаемых действий перед выполнением и должен завершаться результатом, способным поддерживать эскалацию, журналирование и улучшение после инцидентов. Записывайте неопределённость, отклонённые альтернативы, использование ресурсов и любой человеческий или программный контроль, применённый на границе. Эта трассировка позволяет командам определить, могут ли ограничения блокировать законную работу, быть обходными или создавать ложное чувство безопасности до того, как та же уязвимость приведёт к значимому результату.
5. Эскалация, журналирование и улучшение после инцидентов: Вывод, обратная связь и правило остановки в ограничениях ИИ
На этом этапе ограничений ИИ система должна эскалировать, журналировать и улучшать процесс после инцидентов. Полезный вопрос заключается не только в том, происходит ли операция, но и в том, какую информацию она использует, какое состояние меняет и какие доказательства подтверждают, что изменение было корректным. Рецензент должен уметь отличать эту операцию от единого системного запроса, ожидаемого для обеспечения всех границ, и воспроизводить её результат при тех же условиях.
Переход к этому этапу ограничений ИИ начинается с проверки выводов и изменённого состояния и должен завершаться результатом, способным поддерживать мониторинг или окончательное решение. Записывайте неопределённость, отклонённые альтернативы, использование ресурсов и любой человеческий или программный контроль, применённый на границе. Эта трассировка позволяет командам определить, могут ли ограничения блокировать законную работу, быть обходными или создавать ложное чувство безопасности до того, как та же уязвимость приведёт к значимому результату.
Изучайте карту ограничений ИИ вперёд, чтобы понять производство, и назад, чтобы диагностировать сбои. Прямой анализ задаёт вопрос, как один этап снабжает следующий. Обратный анализ начинается с неверного, медленного, дорогого или небезопасного результата и прослеживает, какое предыдущее предположение позволило его возникновение. Обратный путь часто позволяет команде обнаружить, что решающая ошибка произошла до того, как модель что‑то сгенерировала.
Пример практических ограничений ИИ
Финансовый помощник может подготовить инструкцию по банковскому переводу, но детерминированное правило и уполномоченный рецензент должны одобрить её выполнение.
Этот пример полезен, потому что ограничения ИИ могут быть привязаны к наблюдаемым входным данным, промежуточным состояниям и результату, а не оцениваться по отшлифованной демонстрации. Тщательное тестирование построило бы обычные, сложные и преднамеренно вводящие в заблуждение случаи вокруг сценария, сохранило базовую линию без этой техники и зафиксировало как среднюю производительность, так и степень тяжести отдельных сбоев.
Измените одно предположение в примере ограничений ИИ и повторите анализ. Удалите обязательный ввод, введите конфликтующий сигнал, ограничьте вычислительные ресурсы, измените пользовательскую аудиторию или заставьте систему воздерживаться. Механизм, который работает только в одной тщательно подготовленной демонстрации, не доказал, что он обобщается на рабочую среду.
Ограничения ИИ против их самого распространённого упрощения
Ограничения ИИ часто сводятся к единому системному запросу, ожидаемому для обеспечения каждой границы. Такое упрощение устраняет саму границу, определяющую концепцию. Это может заставить покупателей сравнивать несопоставимые продукты, исследователей преувеличивать, что демонстрирует эксперимент, и операторов отслеживать неверный сигнал после внедрения.
| Объектив | Практический ответ |
|---|---|
| Определение | AI‑ограничения представляют собой многоуровневые технические и процедурные меры, ограничивающие ввод, действия, выводы и эскалацию вокруг модели или агента. |
| Путаница | ожидается один системный запрос, обеспечивающий соблюдение каждой границы. |
| Риск | ограничения могут блокировать законную работу, быть обойдены или создавать ложное чувство безопасности. |
Сравнение также должно определить единицу анализа. Статья об AI‑ограничениях может изолировать модель или алгоритм, тогда как развернутый сервис добавляет поиск, маршрутизацию, кэширование, политику, идентификацию, пользовательские интерфейсы и мониторинг. Два продукта могут использовать один и тот же заголовочный термин, реализуя при этом разные части этого стека. Спросите, какой компонент выполняет определяющую трансформацию и какие другие компоненты необходимы для полученного результата.
Почему AI‑ограничения важны в современных системах ИИ
AI‑ограничения актуальны сейчас, потому что системам ИИ предоставляются более широкие контексты, больше модальностей, больше вычислительных ресурсов в реальном времени, более широкий доступ к инструментам и более глубокие связи с организационными решениями. При этих условиях то, что ранее выглядело как исследовательская деталь, может определять задержку, безопасность, доступность, экологические затраты, качество продукта или юридическую ответственность.
Релевантной метрикой является не то, могут ли AI‑ограничения достичь одного впечатляющего результата, а то, улучшает ли техника результат, важный в репрезентативных условиях, и делает ли это более эффективно, чем более простая базовая линия. Сообщайте о распределениях, категориях сбоев, хвостовой задержке, использовании ресурсов и затронутых подгруппах, а не сводите каждый результат к единому среднему.
Отслеживайте как технические метрики, так и влияние на людей. Документируйте неопределённость, сохраняйте происхождение, обеспечьте возможность эскалации и разрабатывайте восстановление до того, как система будет подвергнута меняющимся реальным условиям. Применительно конкретно к AI‑ограничениям такая дисциплина делает доказательства переносимыми: другая команда может оценить, вероятно ли, что заявленное улучшение выживет при иной модели, языке, аппаратной платформе, наборе данных, пользовательской популяции или уровне риска.
Преимущества, которые могут предоставить AI‑ограничения
Самая веская причина использовать AI‑ограничения — они могут напрямую устранять целевой узкий место. В зависимости от реализации выгода может проявляться в виде лучшего обоснования, более точного представления, улучшенной обобщаемости, снижения задержки, уменьшения перемещения памяти, более ясной ответственности или более безопасной границы между предложением модели и реальным действием.
Преимущества следует формулировать в виде решений и измерений. «Более интеллектуальный» не является критерием приемки AI‑ограничений. Полезной целью может быть указание уровня ошибок в сложных случаях, восстановления после противоречивых доказательств, стоимости на определённом процентиле трафика, времени человеческой проверки, калибровки или процента действий, оставшихся в пределах заданного предела полномочий.
Режим сбоя, определяющий AI‑ограничения
Главное ограничение состоит в том, что ограничения могут блокировать законную работу, быть обойдены или создавать ложное чувство безопасности. Этот сбой не является послесловием, которое следует добавить после завершения разработки. Он должен формировать сбор данных, архитектуру, разрешения, оценку, контрольные точки выпуска и мониторинг AI‑ограничений с самого начала.
Контроль для AI‑ограничений полезен только тогда, когда он срабатывает до дорогостоящего или необратимого последствия. Определите самый ранний наблюдаемый предвестник сбоя, установите порог или правило, назначьте ответственного владельца и протестируйте восстановление. В зависимости от сценария восстановления может означать воздержание, откат к более простой системе, запрос дополнительного доказательства, эскалацию к человеку, откат модели или полную остановку действия.
План оценки AI‑ограничений
Начните оценку AI‑ограничений, сформулировав решение, которое должно поддерживаться доказательствами. Определите операционную популяцию, последствия ошибочного результата, информацию, действительно доступную в момент принятия решения, и простейшую правдоподобную альтернативу. Это предотвращает превращение эталона в цель лишь потому, что его легко выполнить.
Используйте нетронутый тестовый набор для контролируемых сравнений, затем проверьте AI‑ограничения в поэтапной рабочей среде. Оценка в офлайн‑режиме делает варианты сопоставимыми; режим теневого тестирования, канарейки, ограничения скорости или шлюзы одобрения показывают, как реальный трафик, обратные связи и люди меняют поведение. На этапе развертывания должно быть явно задано условие остановки, а не предположение, что каждое улучшение заслуживает полного внедрения.
Зафиксируйте версии входных данных, необходимых для воспроизведения AI‑ограничений: исходные данные, предобработку, токенизатор или энкодер, веса модели, конфигурацию, запрос или политику, индекс поиска, набор для оценки, аппаратные предположения и код обслуживания, если применимо. Без прослеживаемости команда не может определить, связано ли изменённый результат с техникой, окружением или незамечённым изменением конвейера.
Наконец, спросите, какое наблюдение опровергнет утверждение, что AI‑ограничения помогают. Если нет результата, способного изменить решение о внедрении, оценка превращается в маркетинг. Предварительно согласованные пороги принятия и сохранённый набор подтверждения превращают упражнение в доказательство.
Вопросы, которые следует задать перед внедрением AI‑ограничений
- Цель: Какой измеримый узкий место AI‑ограничения предназначены решить?
- Механизм: Какой из пяти этапов содержит отличительное преобразование?
- Базовый уровень: Как он сравнивается с единственным системным запросом, ожидаемым для обеспечения всех границ, или с другой более простой альтернативой?
- Доказательства: Какие обычные, сложные, враждебные и подгрупповые случаи были протестированы?
- Операции: Какие задержки, потребление памяти, вычислительные ресурсы, энергия, затраты на обслуживание и проверку проявляются в масштабе?
- Риск: Как команда обнаружит, что ограничения могут блокировать законную работу, быть обходными или создавать ложное чувство безопасности?
- Восстановление: Может ли система воздержаться, откатиться, откатить изменения или эскалировать до возникновения вреда?
Основные источники для изучения AI‑ограничений
Авторитетными отправными точками для части стека ИИ, окружающей AI‑ограничения, являются NIST AI Risk Management Framework, C2PA specifications, NIST Privacy Framework. Изучайте их вместе с документацией конкретной модели, набора данных, оборудования и юрисдикции. Общий источник может определить механизм, но только доказательства, специфичные для развертывания, могут подтвердить пригодность конкретной реализации.
Что следует помнить об AI‑ограничениях
AI‑ограничения — это определённый механизм внутри более крупной социотехнической системы. Их ценность заключается в улучшении конкретного результата при явно заданных условиях, а не в самом названии. Карта из пяти этапов делает видимым поток информации, сравнение выявляет, чем они не являются, а путь контроля показывает, где ответственный оператор может вмешаться.
Практическое правило для AI‑ограничений состоит в том, чтобы определить цель, сравнить её с достоверным базовым уровнем, протестировать наиболее значимый сбой и сохранить доказательства, необходимые для мониторинга изменений. При наличии этих элементов концепция превращается в инженерный и управленческий выбор, поддающийся оценке. Без них это остаётся лишь обещающим названием, связанным с неизвестным операционным риском.


