
Интервью
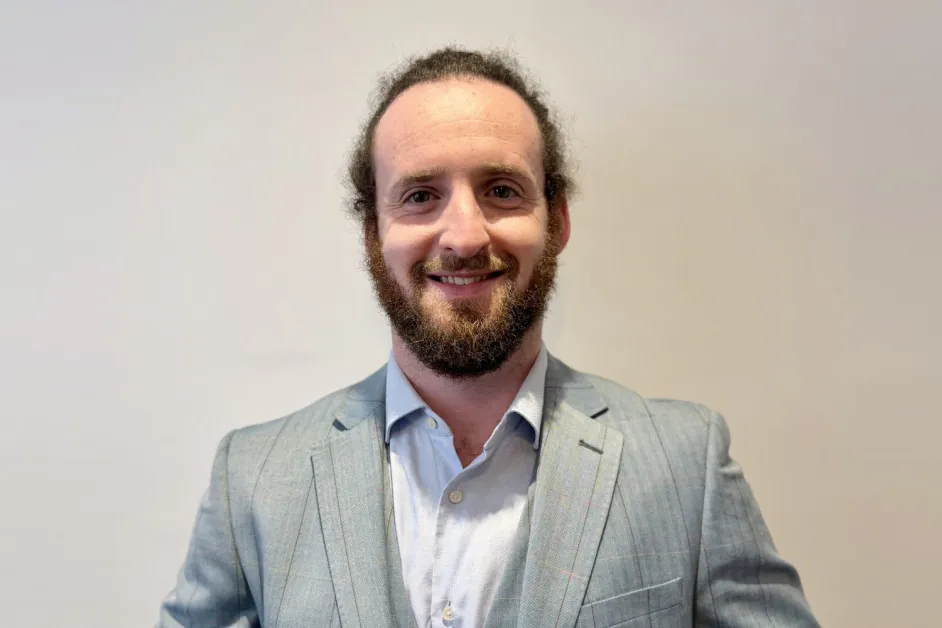
Джек Черкас, глобальный директор по информационной безопасности Syntax — Серия интервью

 Добавьте Unite.AI в избранные источники в Google
Ключевые моментыУправление должно сопровождать проекты ИИ, а не блокировать их на входе.
Показать больше
- Управление должно сопровождать проекты ИИ, а не блокировать их на входе.
- ИИ-агентам необходимы идентификация, разрешения, журналы и рычаги сдерживания, как и пользователям-людям.
- Руководители по информационной безопасности, которые появляются на ранних этапах с практическими шаблонами, становятся партнёрами, которых ищут ИИ-команды.
Джек Черкас, глобальный директор по информационной безопасности в Syntax, является руководителем в области кибербезопасности с глубоким опытом в области облачной безопасности, киберустойчивости, корпоративной архитектуры и безопасности ИИ. Он занимал руководящие должности в Syntax, PwC UK, Kyndryl и IBM, где помогал создавать и масштабировать операции по безопасности, руководил работой по реагированию на крупные инциденты и разрабатывал стратегии киберустойчивости для крупных корпоративных сред. В Syntax он руководит глобальной кибербезопасностью во всей компании, включая людей, системы, центры данных, управляемые облачные услуги и предложения по безопасности для клиентов, руководя командой из более чем 65 специалистов по безопасности в восьми странах.
Syntax – это глобальный поставщик услуг в области ИТ и управляемого облака, специализирующийся на критически важных корпоративных приложениях, особенно в средах SAP и Oracle (ORCL ). Компания поддерживает организации в области миграции в облако, управляемого хостинга, кибербезопасности, управления корпоративными приложениями и операциями с помощью ИИ на гибридной и многооблачной инфраструктуре. Ее работа направлена на помощь предприятиям в модернизации, обеспечении безопасности и эксплуатации сложных бизнес-систем в крупном масштабе.
Вы возглавляли инициативы по кибербезопасности в IBM, Kyndryl, PwC и теперь в Syntax. Как изменилось ваше представление о защите новых технологий, таких как ИИ, особенно когда организации переходят от экспериментов к промышленной эксплуатации?
Моя карьера прошла через ряд переломных изменений, каждое из которых требовало от безопасности догнать новую поверхность управления. В IBM в начале эпохи облака вопросом было, можем ли мы доверять инфраструктуре кого-то другого для запуска критически важных рабочих нагрузок. Ответом стала модель совместной ответственности и поколение средств контроля, изначально разработанных для облака.
Затем наступила эпоха программ-вымогателей. NotPetya в 2017 году вывела из строя компании за несколько часов, и отрасль поняла, что червеподобное вредоносное ПО может вывести из строя глобальные цепочки поставок за одну ночь. Ответом стала подготовка к тому, когда произойдет кибератака, а не к вопросу, произойдет ли она: сегментация сети, неизменяемые резервные копии и серьезное усиление управления идентификацией.
На протяжении всего моего времени в Kyndryl и PwC SaaS перешла от периферии к центру каждой ИТ-среды. Рабочие нагрузки переместились из центров данных на чужой стек, идентификация стала периметром, а Zero Trust перестала быть диаграммой и стала операционной моделью.
Теперь в Syntax мы находимся в волне GenAI, где система сама рассуждает, генерирует и действует. Каждая волна дала нам новую поверхность управления, недостаточное предупреждение и более короткое окно между экспериментом и производством. Облако заняло годы. SaaS заняла кварталы. GenAI занимает недели. CISO, которые поспевают, – это те, кто перестал рассматривать каждую волну как исключение и начал рассматривать быстрое внедрение как нормальное состояние.
Когда организации ускоряют внедрение ИИ, как вы оцениваете риск того, что доверие, а не только соблюдение требований, компрометируется? Каковы самые ранние индикаторы того, что это начинает происходить?
Доверие является основой любого успешного внедрения ИИ. Самые ранние индикаторы не находятся в аудиторском отчете, они находятся в операционных сигналах. Теневые развертывания ИИ, за которые никто не отвечает. Закупки, одобряющие поставщиков GenAI без проверки безопасности. Цепочка происхождения данных, которая обрывается в тот момент, когда вы спрашиваете, откуда взялись обучающие данные. Агенты ИИ, которым предоставлены права администратора, потому что никто не хотел замедлить проект. Когда вы видите эти четыре сигнала в одной организации, доверие уже тратится быстрее, чем оно зарабатывается. Руководство обычно является последним, кто узнает.
Многие компании принимают ИИ быстрее, чем могут обеспечить его безопасность. Какие наиболее распространенные реальные риски вы видите сегодня, когда управление отстает от инноваций?
Когда управление отстает, три вещи происходят, и ни одна из них не проявляется как инцидент безопасности до гораздо более позднего момента. Во-первых, риск нарушения нормативных требований незаметно накапливается: развертывание ИИ, которое нарушает требования к прозрачности Закона ИИ ЕС, не запускает сигнал тревоги; оно появляется в аудите через два года в виде штрафа. Во-вторых, доверие клиентов подрывается в транзакциях, которые вы никогда не видите: потенциальные клиенты выбирают конкурентов, которые могут доказать управление, и ваша команда продаж никогда не узнает, почему. В-третьих, качество принятия решений ухудшается: организация принимает больше решений под влиянием ИИ, но не может объяснить или проверить их, и плохие решения накапливаются в местах, где никто не смотрит. Стоимость слабого управления ИИ – это медленная эрозия аудита, продаж и качества принятия решений, заканчивающаяся нарушением безопасности, которое наносит ущерб репутации.
Из вашего опыта построения и масштабирования управляемых услуг безопасности и операций SOC, как организации должны пересмотреть свои модели безопасности, чтобы справиться с ИИ-управляемыми системами и автономным принятием решений?
ИИ – это новый вектор атаки, умножитель угроз и важная часть защитной головоломки, и модель безопасности должна адаптироваться, чтобы покрыть все три одновременно.
Как вектор атаки, платформы GenAI сами становятся целями для защиты. Как умножитель угроз, атакующие используют GenAI для создания фишинга в крупном масштабе, генерации кода эксплойта, автоматизации разведки и обнаружения уязвимостей на скорости машины. Как защитная часть, та же технология, обращенная в другую сторону, является единственным реальным ответом: сортировка и приоритизация с помощью ИИ, автоматизированный поиск угроз и расширение возможностей аналитиков больше не являются необязательными; именно так SOC не отстает от противника, чьи возможности усилены ИИ. Если они ИИ-усилены, а мы нет, разрыв все больше увеличивается с каждым циклом.
Это также создает новый тип участника, которым модель должна управлять. В Syntax мы уже рассматриваем агентов ИИ как новых участников организационной структуры, наряду с людьми, что задает планку для того, как мы защищаем их. Агентам ИИ нужно все, что мы даем человеческим пользователям (идентификация, ролевые разрешения, журналы активности, поведенческие базовые показатели) плюс те же рычаги сдерживания, которые мы используем на компрометированных учетных записях: возможность отключить и изолировать агента, а также отозвать его доступ. Разница заключается в скорости. Агенты действуют за миллисекунды, поэтому эти рычаги должны быть мгновенными и автоматизированными, а не лишь завершающим этапом рабочего процесса реагирования на инциденты.
В Syntax наш Глобальный центр операций безопасности эволюционирует так, чтобы ИИ дополнял человеческого аналитика, а наши сотрудники строят агентские рабочие процессы и агентов внутри платформы Syntax GenAI, которая изначально предоставляет защитные механизмы против предвзятости и токсичности, а также стандартные средства контроля конфиденциальности и безопасности данных.
Это то, что нужно пересмотреть. Защищать ИИ как цель. Развертывать ИИ как защитника. Управлять использованием ИИ.
Часто существует напряжение между скоростью и контролем. Как организации могут поддерживать инновационную скорость, одновременно реализуя значимый надзор и ограничения для систем ИИ?
Скорость и контроль кажутся противоположными, пока вы не построите управление, которое путешествует с проектом, а не блокирует его. Ошибкой является размещение управления у ворот: комитет, подпись, квартальный обзор. К тому времени, когда ворота открываются, команда либо обошла их, либо потеряла импульс. Модель, которая работает, – это процессы, переопределенные с управлением, включенным в них. Ясная и последовательная коммуникация – это начало, за которым следуют предварительно утвержденные шаблоны, предварительно согласованные потоки данных и предварительно определенные шаблоны разрешений. Команды получают скорость, команды безопасности получают видимость, и компромисс, который все предполагают, оказывается плохо спроектированным процессом. Это все о балансировании безопасности с инновациями с учетом готовности каждой организации принимать риски.
Вы работали над крупномасштабными стратегиями киберустойчивости и реагирования на инциденты. Как введение ИИ меняет природу киберугроз и то, как организации должны готовиться к ним?
ИИ ускоряет угрозы по разным векторам. Масштаб: фишинг и разведка на скорости машины против тысяч целей одновременно. Сложность: социальная инженерия на основе глубоких фейков, которая обманывает проверку голоса и видео. Идентификация: синтетические личности, которые проходят проверку идентификации, предназначенную для людей.
Для реагирования на инциденты последствия операционны. Вам нужна детекция, которая не полагается на людей, распознающих закономерности на скорости человека. Вам нужны протоколы верификации, которые предполагают, что голос и видео могут быть подделаны. И вам нужны планы реагирования на инциденты, которые явно охватывают инциденты, связанные с ИИ, потому что шаги восстановления не являются теми же, что и восстановление после события программы-вымогателя.
В Syntax, что такое “безопасность по дизайну” для ИИ в сложной, реальной корпоративной среде?
В Syntax это означает балансирование инноваций и безопасности посредством внедрения нашей платформы GenAI со встроенными защитными механизмами, наших утвержденных, ограниченных и запрещенных услуг и приложений GenAI, моделей и платформ, а также стимулирования культуры безопасности в первую очередь через наш офис управления ИИ. Для нашей глобальной организации безопасности это означает позиционирование себя как партнера, способствующего развитию бизнеса, а не препятствия для него, поддержку бизнеса в его стратегических приоритетах, одновременно защищая Syntax в соответствии с нашим аппетитом к риску.
Существует растущий нарратив о том, что безопасность и соблюдение требований больше не являются препятствиями, а облегчают рост. Что должно измениться культурно и операционно, чтобы организации действительно приняли этот образ мышления?
Самым большим сдвигом является то, что такое успех. Команды безопасности измерялись десятилетиями тем, что не произошло: нет нарушений, нет инцидентов, нет замечаний по итогам аудита. Этот показатель вознаграждает за то, что говорят “нет”. Команды, которые способствуют развитию бизнеса, измеряют что-то другое: сделки, выигранные потому, что контроли были демонстрируемыми, запуски, которые попали в срок, потому что безопасность расчистила путь, и инновации, которые прошли через процессы управления, а не обошли их.
Операционно это требует процессов, переопределенных с управлением, включенным в них, в сочетании с активной поддержкой, такой как наша платформа GenAI, которая делает безопасность более простым путем, и доступным обучением и программами по генеративному ИИ, такими как наша инициатива ИИ-чемпионов.
Культура следует тому, что вы стимулируете и что вы облегчаете. Измените то, что вы вознаграждаете, оснастите людей правильными инструментами и правильной подготовкой в нужное время, и вы измените то, что они делают. Это путь, который Syntax предпринимает.
Поскольку ИИ все больше внедряется в корпоративные рабочие процессы, как CISO должны сотрудничать с лидерами ИИ, учеными-исследователями данных и командами продукта, чтобы обеспечить подотчетность без замедления прогресса?
CISO, который ждет приглашения, опоздает. CISO, который появляется рано, с практическими шаблонами, а не возражениями на основе внутренних правил, становится партнером, которого проекты ИИ действительно хотят за столом. На практике это означает совместные сеансы проектирования с командами ИИ, согласования безопасности, которые проходят параллельно с функциональными, а не после них, и политику открытых дверей. Это меняет разговор от “Департамента нет” к “Да, но” или “Нет, но” как готовый и сотрудничающий партнер для бизнеса.
Заглядывая вперед, считаете ли вы, что мы увидим стандартизированную глобальную основу для управления ИИ или организации должны построить свои собственные внутренние архитектуры доверия, независимо от регулирования?
И то, и другое, в этом порядке. Мы увидим фазовую конвергенцию на небольшое количество региональных рамок, Закон ИИ ЕС первым, другие будут следовать с местными вариациями. Мы не увидим один глобальный стандарт в этом десятилетии из-за геополитической фрагментации. Итак, организации будут делать две вещи параллельно: соблюдать рамку, которая применяется к их крупнейшему рынку, и работать над внутренней архитектурой доверия, которая превышает самые слабые из этих нормативных рамок. Внутренняя архитектура имеет значение больше, чем внешний стандарт, потому что регулирующие органы действуют медленно, а угрозы — нет. Компании, которые строят внутренние архитектуры доверия сейчас, будут тратить следующее десятилетие, говоря “мы уже делаем это” каждому новому регулирующему органу, который приходит.
Спасибо за отличное интервью. Читателям, которые хотят узнать больше, следует посетить Syntax.


