Fundamentele AI
Ce este Model Context Protocol (MCP)? Standardul care leagă AI de instrumente și date
Model Context Protocol oferă aplicațiilor AI o modalitate standardizată de a descoperi și utiliza instrumente, date, prompturi și alte capacități. Acest ghid explică arhitectura MCP, primitivele, granițele de securitate și locul său în stiva de agenți.

 Adaugă Unite.AI la sursele tale preferate pe Google
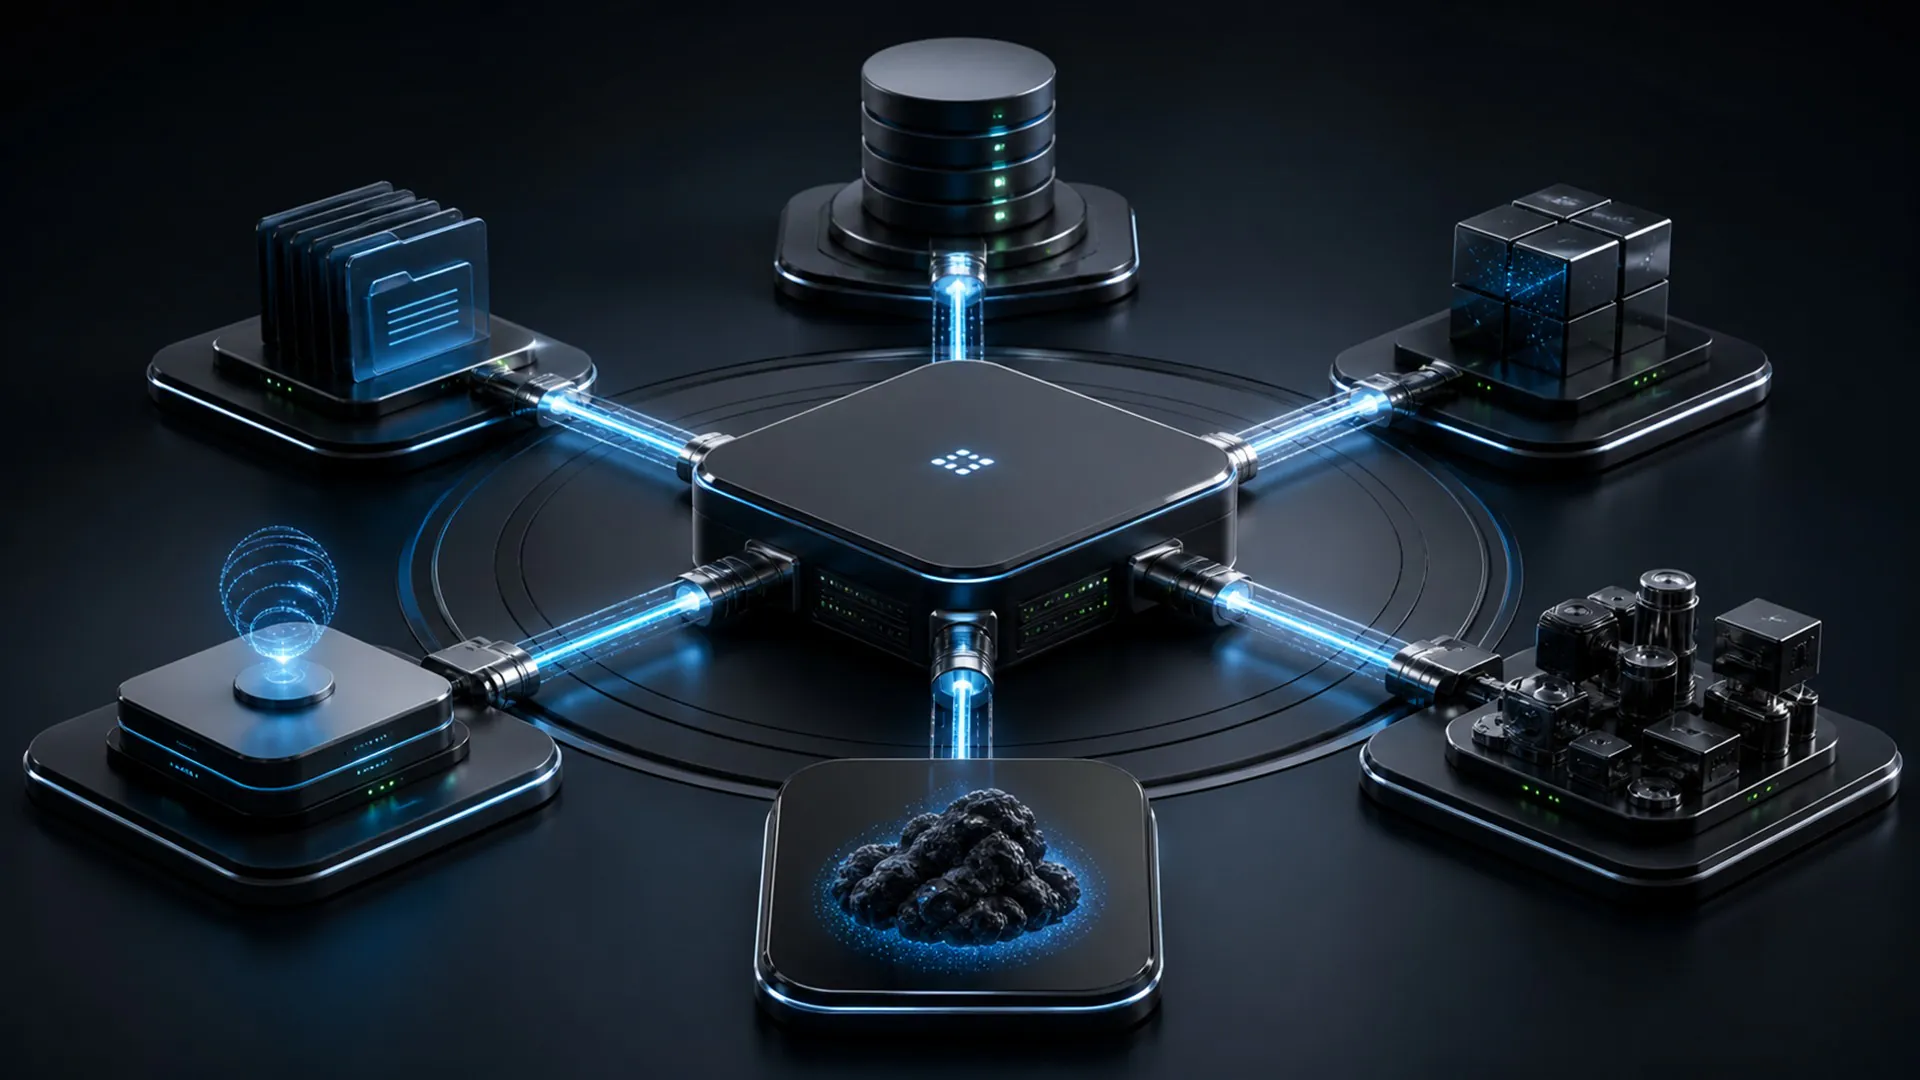
Model Context Protocol (MCP) este un standard deschis care permite aplicațiilor AI să se conecteze la instrumente externe, date, prompturi și alte capabilități printr-o interfață consistentă. În loc să construiască o integrare personalizată pentru fiecare combinație model‑sistem, dezvoltatorii pot implementa un protocol comun între un gazdă AI și un server MCP.
MCP este adesea descris ca un conector universal pentru AI, dar analogia este incompletă. Protocolul nu se limitează la mutarea datelor. El definește modul în care participanții stabilesc capabilități, expun resurse și acțiuni, schimbă mesaje structurate și mențin granițele de securitate. Aceasta îl face o parte importantă a infrastructurii emergente pentru asistenți și agenți AI.
De ce există MCP
Un model, luat izolat, nu poate vedea documentele private ale unei companii, inspecta un depozit local, interoga o bază de date în timp real sau apela un serviciu intern. Dezvoltatorii, în mod tradițional, conectau aceste capabilități prin pluginuri unice și API‑uri specifice aplicației.
Această abordare creează o problemă de integrare. Dacă zece aplicații AI trebuie să se conecteze la zece sisteme, echipele pot ajunge să mențină zeci de adaptoare personalizate. Fiecare adaptor poate reprezenta instrumente, context, autentificare, erori și actualizări în mod diferit.
MCP creează un contract comun. O aplicație compatibilă cu MCP poate comunica cu servere MCP care expun capabilități într-un format cunoscut. Oficial specificație Model Context Protocol definește protocolul, în timp ce gazdele și serverele individuale decid ce funcționalități și politici de securitate susțin.
Arhitectura MCP
MCP separă conversația și logica modelului aplicației AI de logica de integrare necesară fiecărui sursă de date sau serviciu. Gazda poate menține simultan mai multe conexiuni de client — una pentru un server de sistem de fișiere, una pentru un server de baze de date și alta pentru o aplicație de business — prezentându-le capabilitățile modelului printr-o interfață consistentă.
Serverul nu este neapărat un serviciu internet remote. Poate rula local lângă o aplicație desktop, în interiorul unei rețele companiale sau ca serviciu remote. Această alegere de implementare modifică transportul și granița de încredere, dar nu relația centrală: un client descoperă capabilitățile de la un server și schimbă mesaje structurate cu acesta.
MCP folosește o arhitectură gazdă‑client‑server.
- Gazdă: aplicația AI cu care utilizatorul interacționează, cum ar fi un asistent, mediu de programare sau platformă de agenți.
- Client: componenta de protocol creată de gazdă pentru a menține o conexiune cu un anumit server MCP.
- Server: programul care expune instrumente, resurse sau prompturi selectate către clienții MCP.
O gazdă poate să se conecteze la mai multe servere simultan. Un server poate oferi acces la un depozit de fișiere, altul la un sistem de management de proiecte și un al treilea la o bază de date internă. Gazda rămâne responsabilă pentru experiența utilizatorului, orchestrarea modelului, consimțământul și informațiile plasate în contextul modelului.
Mesajele sunt structurate conform convențiilor JSON‑RPC. În timpul inițializării, participanții negociază versiunile protocolului și capabilitățile. Această negociere este importantă deoarece clienții și serverele nu trebuie să implementeze fiecare funcționalitate opțională.
Instrumente, Resurse și Prompturi
| Gazdă | Aplicația AI care coordonează experiența utilizatorului și permisiunile. |
|---|---|
| Client | Conexiunea de protocol menținută de gazdă pentru un server. |
| Server | Programul care expune instrumente, resurse sau prompturi. |
| Rezultat | Date structurate returnate gazdei după o invocare aprobată. |
MCP organizează capabilitățile furnizate de server în mai multe primitive. Cele trei cele mai familiare sunt instrumentele, resursele și prompturile.
Instrumente
Un instrument este o funcție executabilă pe care aplicația AI o poate invoca. Exemple includ căutarea într-o bază de date de clienți, crearea unui incident, rularea unei interogări sau recuperarea stocului curent. Definiția unui instrument include un nume, o descriere și o schemă de intrare, astfel încât modelul și mediul de execuție să știe ce argumente sunt așteptate.
Utilizarea instrumentelor poate modifica sistemele externe, așa că gazdele ar trebui să afișeze descrieri semnificative, să valideze intrările, să aplice permisiuni și să solicite confirmare pentru acțiuni cu consecințe.
Resurse
O resursă este contextul pe care o aplicație îl poate citi, cum ar fi un fișier, o înregistrare în baza de date, o pagină de documentație sau un raport generat. Resursele utilizează identificatori și pot expune metadate precum un nume și tipul media. Ele oferă gazdelor o modalitate standardizată de a descoperi și recupera informații fără a pretinde că fiecare operație de citire este o acțiune.
Prompturi
Prompturile sunt șabloane sau fluxuri de lucru reutilizabile pe care un server le pune la dispoziția gazdei. Ele pot ajuta utilizatorii să invoce corect o capacitate, să furnizeze argumente structurate sau să combine instrucțiuni specifice domeniului cu contextul relevant.
MCP suportă, de asemenea, capabilități în direcția opusă. În funcție de ceea ce se negociază, un server poate solicita gazdei să obțină completări ale modelului sau intrări de la utilizator. Principiul de proiectare important este negocierea explicită a capabilităților, în loc să se presupună că fiecare participant poate efectua fiecare operație.
Ce se întâmplă în timpul unui apel de instrument MCP?
Luați în considerare un asistent de programare AI conectat la un server de analiză a depozitelor.
- Gazda se conectează la serverul MCP și negociază capabilitățile suportate.
- Clientul solicită lista instrumentelor disponibile.
- Serverul returnează definiții structurate ale instrumentelor, inclusiv schemele lor de intrare.
- Gazda pune la dispoziția modelului descrierile instrumentelor selectate.
- Modelul propune un apel de instrument, cum ar fi căutarea de referințe la o funcție.
- Gazda verifică politica și, când este necesar, solicită utilizatorului aprobare.
- Clientul trimite cererea validată către server.
- Serverul efectuează operația și returnează conținut structurat sau o eroare.
- Gazda decide ce parte a rezultatului să furnizeze modelului pentru pasul următor.
MCP standardizează schimbul, dar nu decide dacă modelul trebuie să fie de încredere pentru a apela un instrument. Această decizie aparține gazdei și stratului său de politică.
MCP nu înlocuiește API-urile
Un server MCP adesea învelește API-uri existente, kituri de dezvoltare software, instrumente în linie de comandă sau drivere de baze de date. Aceste interfețe de bază continuă să efectueze munca reală. MCP adaugă un strat de descoperire și interacțiune orientat spre AI deasupra lor.
Această diferență explică de ce MCP este complementară REST, GraphQL și altor interfețe de aplicație. Un serviciu de plată poate păstra API-ul său matur, în timp ce un server MCP expune un subset atent limitat de operații cu descrieri și scheme prietenoase pentru model.
MCP vs. Apelarea de funcții
Apelarea de funcții sau instrumente este o capacitate a modelului: modelul poate returna o cerere structurată pentru a invoca o funcție. MCP este un protocol pentru descoperirea și comunicarea cu furnizorii de instrumente și context.
Cele două lucrează frecvent împreună. Un server MCP informează gazda despre instrumentele existente. Gazda prezintă definițiile selectate unui model. Modelul emite un apel de instrument. Gazda folosește apoi MCP pentru a trimite acea cerere serverului potrivit.
MCP vs. Agent2Agent
MCP conectează o aplicație AI la capabilități și context. Agent2Agent, sau A2A, se concentrează pe comunicarea între agenți autonomi care pot aparține unor sisteme sau organizații diferite.
Un sistem practic poate folosi ambele. Un agent ar putea folosi MCP pentru a accesa instrumentele și datele sale, apoi să folosească A2A pentru a delega o sarcină mai mare unui alt agent. MCP răspunde „Cum poate această aplicație să folosească acea capacitate?” A2A răspunde „Cum pot acești agenți să coordoneze munca?”
Riscuri de securitate și controale
Un gazdă securizată menține o listă explicită de permisiuni pentru servere și instrumente, afișează consimțământ semnificativ când accesul este acordat și asociază fiecare apel cu utilizatorul sau identitatea sarcinii care l-a autorizat. Schemele instrumentelor trebuie să fie suficient de restrânse pentru a respinge argumentele neașteptate, în timp ce jurnalele de audit ar trebui să înregistreze serverul, capacitatea, intrările, starea rezultatului și calea de aprobare.
Resursele returnate și rezultatele instrumentelor reprezintă, de asemenea, o suprafață de injecție de prompturi. Un document citit prin MCP poate conține text care solicită modelului să ignore instrucțiunile sale sau să exfiltreze date. Gazda trebuie să păstreze distincția între conținutul neverificat și politica sistemului și ar trebui să împiedice ieșirea unui server să extindă în tăcere permisiunile altui server.
Standardizarea îmbunătățește interoperabilitatea, dar nu face un server de încredere. Un server MCP poate expune date sensibile, descrieri înșelătoare ale instrumentelor, acțiuni nesigure sau dependențe compromise. Conținutul neverificat recuperat printr-o resursă poate conține, de asemenea, instrucțiuni de injecție de prompt menite să manipuleze modelul.
Controalele importante includ:
- Cel mai mic privilegiu: acordă fiecărui server doar acreditările și domeniul necesare scopului său.
- Încredere în server: verifică sursa, codul, proprietatea și calea de actualizare a serverelor înainte de a le conecta.
- Vizibilitate utilizator: clarifică care server va primi datele și ce acțiune va efectua.
- Validarea intrărilor: impune scheme și reguli de afaceri în afara modelului.
- Limite de aprobare: confirmă acțiuni sensibile, externe, financiare sau distructive.
- Minimizarea datelor: evită trimiterea documentelor sau conversațiilor întregi când este necesară doar o mică parte.
- Înregistrare și revocare: înregistrează apelurile, monitorizează anomaliile și facilitează dezactivarea acreditărilor și conexiunilor.
Proiectul MCP continuă să rafineze arhitectura și ghidurile de securitate. 2026 specification update ilustrează modul în care standardul evoluează spre o infrastructură mai simplă, autorizare și implementare în producție.
Când ar trebui dezvoltatorii să folosească MCP?
MCP este potrivit atunci când mai mulți clienți AI au nevoie de o conexiune consistentă la aceeași capacitate, când instrumentele trebuie să fie descoperibile în timpul rulării sau când o echipă dorește să separe orchestrarea AI de codul de integrare specific sistemului.
Un apel de funcție direct poate rămâne mai simplu pentru o aplicație mică cu un backend strict controlat. Adoptarea protocolului implică propriul său efort operațional: gestionarea ciclului de viață al serverelor, testarea compatibilității, autentificarea, observabilitatea și guvernanța.
Ce trebuie să reținem despre Model Context Protocol (MCP)
MCP este un limbaj comun între aplicațiile AI și instrumentele și contextul din jurul lor. Valoarea sa provine din înlocuirea convențiilor de integrare izolate cu un protocol descoperibil, structurat și extensibil.
Standardul nu elimină necesitatea unei inginerii atente. Gazdele trebuie în continuare să decidă ce servere să aibă încredere, ce capacități să expună, ce date să partajeze și când o persoană trebuie să aprobe o acțiune. MCP face conexiunile portabile; guvernanța le face sigure și utile.