
Fundamentele AI
Ce este hackingul etic și cum funcționează?

 Adaugă Unite.AI la sursele tale preferate pe Google
Hackingul etic este testarea de securitate autorizată, realizată în cadrul unui domeniu convenit, pentru a identifica și valida vulnerabilitățile înainte ca actori rău intenționați să le exploateze. Cuvântul etic nu provine doar din abilitatea tehnică; provine din permisiune, metode proporționale, manipularea atentă a datelor și raportarea responsabilă.
Testarea fără autorizație explicită poate fi ilegală și dăunătoare chiar și atunci când testerul are intenția de a ajuta. Un angajament profesional definește țintele, sistemele excluse, tehnicile permise, ferestrele de timp, contactele, condițiile de oprire și modul în care dovezile vor fi protejate.
Idei principale
- Autorizația scrisă și regulile de angajament vin înaintea recunoașterii sau scanării.
- Testarea ar trebui să demonstreze riscul cu metoda cea mai puțin dăunătoare care furnizează dovezi adecvate.
- O constatare devine utilă prin analiza severității, ghidarea remedierii și retestarea.
- Hackingul etic completează—nu înlocuiește—proiectarea securizată, corecțiile, monitorizarea și răspunsul la incidente.
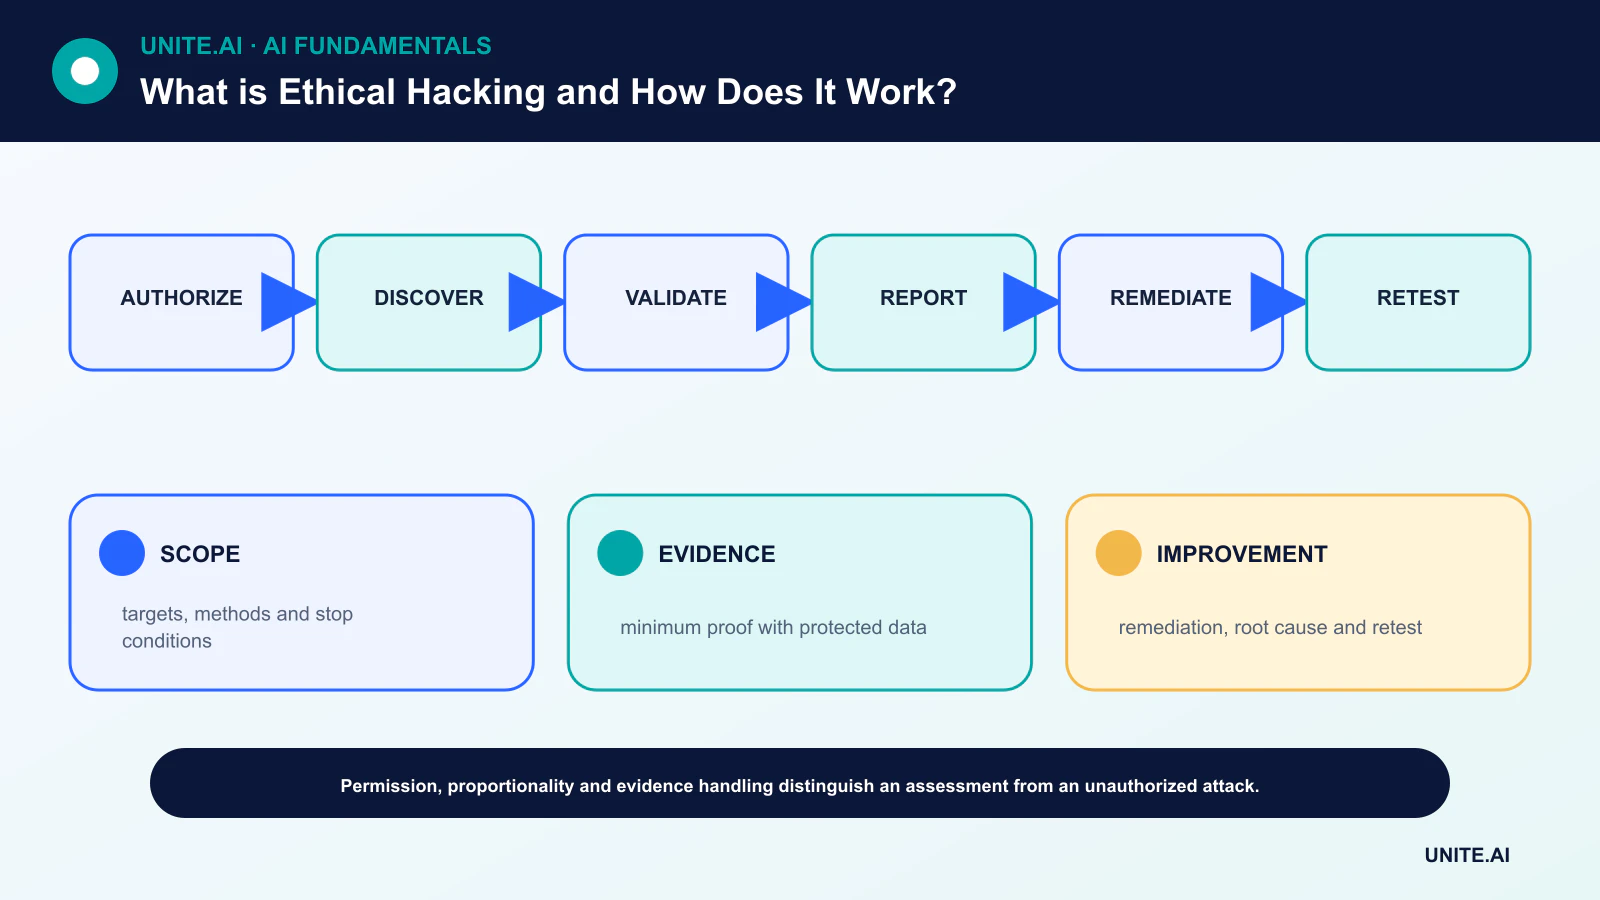
Autorizație, domeniu și siguranță
Proprietarul și testerul convin asupra gazdelor, aplicațiilor, identităților, facilităților și terților incluși în domeniu. Regulile specifică dacă ingineria socială, atacurile de tip denial-of-service, atacurile asupra acreditărilor, persistența sau accesul la date sunt interzise sau restricționate.
Contactele de urgență și condițiile de oprire sunt importante deoarece testarea poate perturba producția. Planul ar trebui să definească păstrarea dovezilor, criptarea, ștergerea, revizuirea juridică și procedurile pentru întâlnirea datelor personale sau irelevante.
Descoperire și planificare bazată pe amenințări
Recunoașterea pasivă revizuiește informațiile publice autorizate; descoperirea activă cartografiează serviciile și configurațiile accesibile. Modelarea amenințărilor identifică activele valoroase, granițele de încredere și obiectivele plausible ale atacatorului, astfel încât efortul să fie ghidat de risc și nu de o listă generică de verificare.
Scanerele automate pot găsi modele cunoscute, dar produc rezultate fals pozitive și omite defecte de logică de business. Analiza umană combină configurația, comportamentul aplicației, căile de identitate și controalele de securitate cibernetică ale organizației.
Validare și exploatare controlată
Testerul confirmă dacă o slăbiciune suspectată este accesibilă și ce impact permite. Dovada ar trebui să se oprească odată ce există suficiente dovezi. Copierea unei baze de date întregi sau stabilirea unei persistențe inutile este rar justificată când un eșantion inofensiv demonstrează problema.
Escaladarea privilegiilor și mișcarea laterală necesită un domeniu explicit. Segmentarea, monitorizarea și răspunsul fac parte din evaluare: un test poate dezvălui dacă apărătorii detectează și conțin activitatea, nu doar dacă există un punct de intrare.
Raportare, remediere și retestare
Un raport util descrie activul afectat, prerechizitele, dovezile, impactul potențial, raționamentul severității și remedierea concretă. Acesta separă exploatarea confirmată de riscul teoretic și protejează detaliile exploatării conform regulilor de angajament.
Proprietarii prioritizează remedierile pe baza expunerii și impactului asupra afacerii, apoi retestează. Analiza cauzei rădăcină poate identifica îmbunătățiri reutilizabile în dezvoltarea securizată, identitate, configurare sau în fluxurile DevOps.
Teste de penetrare, echipe roșii și divulgare
Un test de penetrare, de obicei, evaluează sistemele definite pe o perioadă limitată. O echipă roșie testează detectarea și răspunsul față de un obiectiv; echipele albastre apără; echipa purpurie transformă constatările adverse în îmbunătățiri colaborative. O evaluare a vulnerabilităților este o scanare și analiză mai largă, nu întotdeauna exploatare.
Cercetătorii independenți ar trebui să urmeze politica de divulgare a vulnerabilităților a organizației sau un program de tip safe-harbor aplicabil. Dacă nu există politică, se utilizează canalele de coordonare stabilite și ghidarea juridică—nu se presupune că expunerea publică autorizează testarea.
Autorizație, domeniu și metodologie de testare
Hackingul etic este testarea de securitate autorizată, destinată identificării și ajutorului în remedierea slăbiciunilor. Regulile scrise de angajament definesc sistemele, identitățile, datele, tehnicile, manipularea datelor, comunicarea, condițiile de oprire și impacturile interzise. Permisiunea de la proprietarul real al sistemului este esențială; o adresă IP publică sau un bug nu constituie autorizație. Testerii ar trebui să minimizeze perturbarea, să protejeze dovezile, să coordoneze constatările critice și să aibă un contact de urgență. Cerințele legale și contractuale variază în funcție de jurisdicție și furnizor de servicii.
Un angajament profesional începe cu contextul activelor și al amenințărilor, apoi recunoașterea în cadrul domeniului, cartografierea suprafeței de atac, identificarea vulnerabilităților, validarea și exploatarea controlată numai când este necesar pentru a demonstra impactul. Testarea acoperă aplicații, API-uri, configurarea cloud, identitate, rețele, wireless, mobil, hardware și procese umane. Scanerele automate găsesc modele cunoscute, dar produc rezultate fals pozitive și omite defecte logice înlănțuite. Raționamentul manual examinează autorizația, logica de business, granițele de încredere și căile de la o slăbiciune inițială la active valoroase.
Dovezi, remediere și raportare sigură
O constatare ar trebui să includă activul afectat, precondițiile, pașii reproductibili, dovezile observate, impactul, probabilitatea, raționamentul severității și remedierea. Nu colectați mai multe date sensibile decât este necesar; redactați secretele și informațiile personale. Păstrați marcajele de timp și versiunile instrumentelor. Severitatea ar trebui să reflecte mediul real și controalele, nu doar un scor generic. Notificarea imediată este adecvată când testarea expune compromiterea activă, risc distructiv sau o cale pe care alții o pot exploata.
Validarea remedierii confirmă că cauza rădăcină a fost eliminată fără a introduce regresii. Corectați clase de slăbiciuni—designul autorizației, gestionarea secretelor, manipularea intrărilor, segmentarea—nu doar un URL. Monitorizați timpul de remediere, recurența, acoperirea activelor și îmbunătățirea controalelor. Un raport lung cu multe constatări de scanner de valoare scăzută poate ascunde puține căi de atac semnificative. Lecțiile ar trebui să alimenteze designul securizat, revizuirea codului, monitorizarea și răspunsul la incidente.
Programe, divulgare și etică
Testele de penetrare sunt mostre punctuale; gestionarea continuă a vulnerabilităților, modelarea amenințărilor, echipele roșii și programele de recompensare a bug-urilor servesc scopuri diferite. Divulgarea coordonată oferă mentenanților un canal sigur și un timp rezonabil de remediere, protejând utilizatorii. Testerii trebuie să evite șantajul, accesul inutil și publicarea care creează daune disproporționate. Hackingul etic își câștigă denumirea prin autorizație, proporționalitate, competență, dovezi și manipulare responsabilă—nu doar pentru că testerul consideră că ținta ar trebui să fie mai sigură.
Exemplu practic: testarea unei limite de autorizare API
O companie autorizează testerii să evalueze un API de staging și conturi de producție specificate în timpul unei ferestre fixe. Regulile interzic denial-of-service și accesul la conținut real al clienților dincolo de dovada minimă. Testerii cartografiază roluri, identificatori de obiecte și puncte finale și descoperă că un utilizator cu privilegii reduse poate solicita factura unui alt chiriaș. Ei capturează un răspuns redactat, opresc accesul suplimentar și notifică imediat contactul desemnat.
Raportul identifică autorizația defectuoasă la nivel de obiect, rutele afectate, impactul, reproducerea și o verificare centralizată a permisiunilor. Dezvoltatorii corectează stratul de autorizare partajat și adaugă teste negative pentru fiecare tip de obiect. Retestarea folosește chiriași sintetici și confirmă că jurnalele detectează încercările. Organizația investighează accesul istoric, evaluează obligațiile de notificare și actualizează modelele de amenințare. Testerul nu publică detaliile exploatării până când remedierea coordonată protejează utilizatorii. Autorizația și dovezile—nu noutatea exploatării—fac munca etică.
Dovezi de implementare și pregătire operațională
O decizie de producție necesită mai mult decât o demonstrație de succes. Definiți utilizatorii vizați, mediul operațional, intrările, ieșirile, dependențele, proprietarul și consecința fiecărui eșec important. Stabiliți o linie de bază reproductibilă și un set de evaluare versionat înainte de ajustare. Testați cazuri obișnuite, condiții de frontieră, intrări malformate sau lipsă, schimbări de distribuție, întreruperi ale dependențelor, utilizare greșită și grupurile sau mediile cel mai probabil subservite. Măsurați calitatea sarcinii împreună cu calibrarea sau incertitudinea, latența, debitul, costul resurselor, accesibilitatea, confidențialitatea și securitatea. Înregistrați fiecare transformare și prag astfel încât un revizor independent să poată reproduce rezultatul și să distingă dovezile de un prototip atrăgător.
Înainte de lansare, atribuiți autoritatea pentru lansare, excepții, modificări, revenire și retragere. Utilizați o implementare etapizată, păstrați o revenire sigură și verificați monitorizarea cu defecțiuni injectate deliberat. Telemetria operațională ar trebui să dezvăluie calitatea intrărilor, comportamentul ieșirilor, versiunea modelului sau a regulii, sănătatea dependențelor, intervențiile umane și rezultatele confirmate fără a colecta date sensibile inutile. Definiți pragurile de alertă și un responsabil de răspuns, apoi revizuiți dovezile din lumea reală după implementare în loc să presupuneți că performanța offline va persista. Reevaluează ori de câte ori sursele de date, utilizatorii, modelele, furnizorii, politicile, hardware‑ul sau obiectivele se schimbă. Un sistem întreținut necesită, de asemenea, proceduri documentate de recuperare, învățare din incidente, ștergere și păstrare, și un punct clar în care trebuie dezactivat sau înlocuit.
Întrebări frecvente
Pot scana etic orice site public?
Nu. Accesibilitatea publică nu reprezintă autorizație. Testați doar sistemele acoperite prin permisiune scrisă sau printr-o politică de divulgare a vulnerabilităților clar aplicabilă.
Un test de penetrare curat dovedește că un sistem este sigur?
Nu. Înseamnă că evaluarea nu a confirmat constatări suplimentare în cadrul domeniului, timpului, metodelor și cunoștințelor sale. Securitatea necesită controale și monitorizare continue.
Referințe principale











